نظرة عامة
تتيح لك إدارة مفاتيح المؤسسات ("نظام EKM") تشفير محتوى عملائك في OpenAI باستخدام مفاتيح تتم إدارتها عبر نظام إدارة المفاتيح ("نظام KMS") الخارجي التابع لك، وهي متاحة لكلٍّ من ChatGPT Enterprise وواجهة API.
تدعم OpenAI التشفير باستخدام مفتاحك الخاص (BYOK) مع الحسابات الخارجية في AWS KMS، وGoogle Cloud (GCP)، وAzure Key Vault، وOracle Cloud Infrastructure (OCI) Vault.
كيف يعمل التشفير باستخدام نظام EKM في OpenAI
سير العمل الأساسي
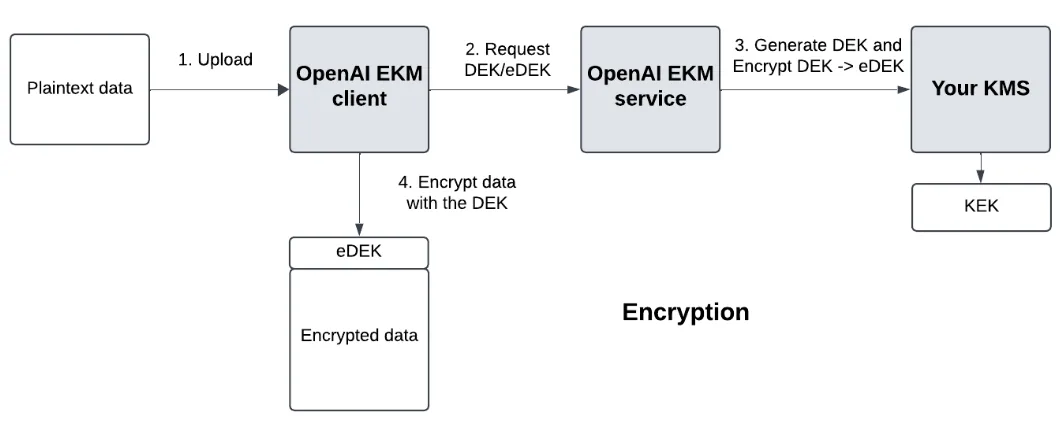
ننشئ مفتاح تشفير البيانات ("مفتاح DEK") لموفّر الخدمات السحابية التابع له.
يدير نظام KMS لديك المفتاح الرئيسي لتشفير المفاتيح ("مفتاح KEK")، سواءً كان مخزنًا داخل الخدمة السحابية لديك أو خارجيًا. وأمر التنفيذ يعود إليك.
نطلب تشفير مفتاح DEK من الخدمة السحابية لديك، للحصول على مفتاح DEK مشفّر. وإذا كان مفتاح KEK الخاص بك مخزّنًا خارجيًا، فإن الخدمة السحابية لديك مجرد أنها تنتقل فقط إلى جهة التخزين الخارجية، في خطوة غير مرئية لـ OpenAI.
التشفير
عند إجراء التشفير، تُشفَّر بياناتك باستخدام مفتاح DEK، ويُخزَّن مفتاح DEK المشفّر بصورة بيانات وصفية في الملف.
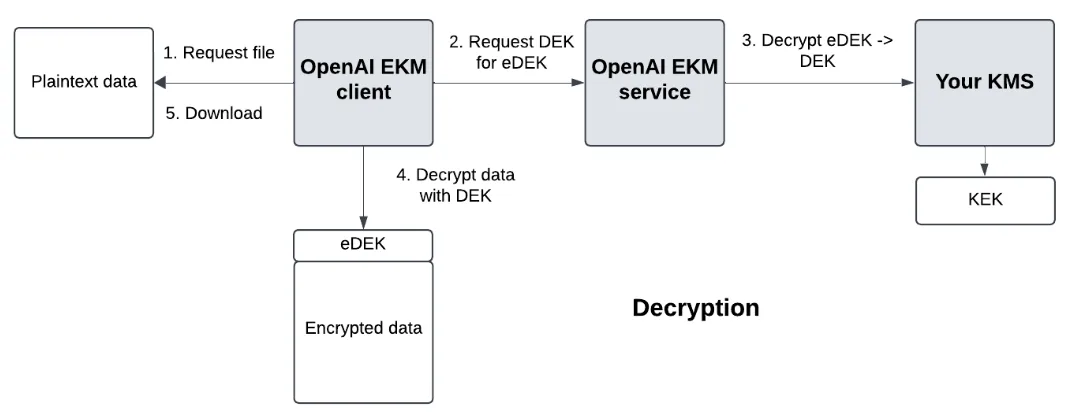
فك التشفير
عند فك التشفير، نطلب من نظام KMS السحابي لديك فك تشفير مفتاح DEK المشفّر وتحويله إلى مفتاح DEK، ثم نفك تشفير البيانات باستخدام مفتاح DEK.
المصطلحات الرئيسية
مفتاح تشفير البيانات ("مفتاح DEK") - المفتاح الذي يشفّر بياناتك.
مفتاح تشفير البيانات المشفّر ("مفتاح DEK المشفّر") - مفتاح DEK المشفّر، الذي يتم إنشاؤه بواسطة نظام KMS لديك
مفتاح تشفير المفاتيح ("مفتاح KEK") - المفتاح الرئيسي الذي تديره لتشفير مفتاح DEK لتحويله إلى مفتاح DEK مشفّر ولفك تشفير مفتاح DEK المشفّر وتحويله إلى مفتاح DEK. يظل هذا المفتاح دائمًا خارج أنظمة OpenAI.
المتطلبات الرئيسية للتنفيذ
في موفِّر الخدمة السحابية لديك
أنشئ مفتاح KMS باستخدام AWS أو Azure أو GCP أو OCI Vault (لمشروعات API فقط).
أنشئ سياسة مخصصة ومحدودة مع أذونات التشفير/فك التشفير على نظام KMS
اضبط وصول OpenAI باستخدام سياسة ثقة AWS، أو هوية أعباء العمل في GCP، أو المعرّف الرئيسي للخدمة في Azure، أو سياسة IAM عبر المستأجرين في OCI.
عيّن لـ OpenAI دورًا باستخدام السياسة المحدودة للوصول إلى نظام KMS لديك
في منصات OpenAI
ChatGPT Enterprise
أنشئ مساحة عمل معزولة في ChatGPT لأغراض الاختبار.
API
سجّل مفتاحك وأنشئ مشروعًا تجريبيًا عبر واجهة برمجة التطبيقات للإدارة (Management). يُرجى اتباع دليل التكامل الخاص بمزوّد الخدمة أدناه.
الوظائف الخاصة بموفّر الخدمة
بالنسبة إلى AWS، ستقوم OpenAI بما يلي:
استدعاء AssumeRole باستخدام معرّف ExternalID
بالنسبة إلى GCP، ستقوم OpenAI بما يلي:
استدعاء نقطة نهاية STS باستخدام حساب OpenAI على GCP
استخدام رمز وصول GCP لاستدعاء التشفير/فك التشفير على نظام KMS لديك.
بالنسبة إلى Azure، ستقوم OpenAI بما يلي:
طلب رمز وصول لخزينة Azure الخاصة بوحدة Tenant لديك
استخدام رمز الوصول هذا لاستدعاء التشفير/فك التشفير على Key Vault الخاص بك.
بالنسبة إلى معرّف OCI، ستقوم OpenAI بما يلي:
استخدام هوية معرّف OCI الإنتاجي الخاصة به لتشفير البيانات وفك تشفيرها باستخدام مفتاح AES الذي تسمح به سياسة الوصول بين المستأجرين لديك.
المعلومات التي تحتاجها من OpenAI
المصادقة
سيتعيّن عليك التعرّف على رمزي الهوية الموحدة الخاص بـ OpenAI لدى كل من AWS وGCP. أما بالنسبة إلى Azure، ستحتاج إلى التعرّف على معرّف التطبيق الخاص بـ OpenAI لتسجيل التطبيق الخاص بها. بالنسبة إلى معرّف OCI، ستحتاج إلى التعرف على مستأجر OpenAI ومجموعة EKM للإنتاج الخاصة بها.
ملخص معلمات المصادقة
| الكيان الرئيسي لـ OpenAI AWS | arn:aws:iam::790389265272:role/EnterpriseKeyManagement |
| معرّف حساب خدمة OpenAI على GCP | 105900137572174660365 |
| معرّف تطبيق OpenAI Azure | 20a14814-5ab7-4612-a671-1382b412bf93 |
| مستأجر OCI الخاص بـ OpenAI | ocid1.tenancy.oc1..aaaaaaaa4kzwe5jdr4gsxft7dfnwbnp3aozhxeskabsqo7czdkbp6fkh3uha |
| مجموعة EKM لمعرّف OCI الإنتاجي الخاص بـ OpenAI | ocid1.group.oc1..aaaaaaaaerxukyeaxwqtbsxasnp54mem3sfgyokzdk7s27o7yvepluynxi5q |
المعلومات المطلوبة في أثناء التنفيذ بناءً على موفِّر الخدمة السحابية التابع له
بالنسبة إلى AWS، قم بإعداد سياسة ثقة تتعرف على كيان AWS الأساسي المذكور أعلاه.
في GCP، قم بإعداد هوية عبء عمل تتعرف على حساب خدمة OpenAI في GCP المذكور أعلاه.
بالنسبة إلى Azure، أنشئ المعرّف الرئيسي للخدمة في خزينة Azure الخاصة بوحدة Tenant لديك من أجل تسجيل تطبيق OpenAI:
Instructions: استخدم معرف عميل التطبيق لدى OpenAI:
20a14814-5ab7-4612-a671-1382b412bf93.أنشئ كيان الخدمة بإرسال طلب POST إلى نقطة النهاية servicePrincipals في Microsoft Graph.
بالنسبة إلى معرّف OCI، امنح مجموعة الإنتاج هذه إمكانية الوصول من مستأجر OpenAI باستخدام سياسة يقتصر نطاقها على مواردك. وللاطلاع على السياسة، يُرجى الرجوع إلى: تهيئة OCI Vault لإدارة المفاتيح المؤسسية.
التخويل
سيتعيّن عليك إنشاء سياسة تتيح لهوية OpenAI الحصول على وصول محدود إلى نظام KMS الخاص بك.
| AWS | GCP | Azure | معرّف OCI |
| kms:Decryptkms:Encrypt | cloudkms.cryptoKeyVersions.useToDecryptcloudkms.cryptoKeyVersions.useToEncrypt | Microsoft.KeyVault/vaults/keys/encrypt/actionMicrosoft.KeyVault/vaults/keys/decrypt/action | VAULT_READKEY_READKEY_ENCRYPTKEY_DECRYPTتحديد النطاق ليشمل معرّف OCID الكامل للخزنة ومعرّفات OCID لمفاتيح AES. |
أخرى
في Azure، بالنسبة إلى نوع المفتاح (خوارزمية تشفير المفتاح)، حدّد RSA، وليس EC.
المعلومات التي تحتاجها OpenAI منك
اتبع التعليمات الواردة في هذا المستند لتسجيل نظام KMS الخاص بك لدى OpenAI. ونستعرض في ما يلي ملخّصًا للمعلمات التي ستحتاج إلى تقديمها.
| AWS | GCP | Azure | معرّف OCI | |
| متعلق بالمصادقة | معرّف Tenant | |||
| متعلق بنظام KMS | معرّف ARN لنظام KMS - (على سبيل المثال: arn:aws:kms:REGION:ACCOUNT_NUMBER:key:KEY_UUID) | معرّف مشروع KMS (على سبيل المثال: adjective-noun-12345) اسم حلقة مفاتيح KMS اسم مفتاح KMS موقع مفتاح KMS (على سبيل المثال: us-east1) | معرّف URI للخزينة (على سبيل المثال: https://your-vault-name.vault.azure.net/) اسم المفتاح | اسم المنطقة بالكامل (مثال: us-ashburn-1)معرّف OCID الكامل للخزنةمعرّف OCID الكامل لمفتاح AES-256 |
بالنسبة إلى معرف OCI، يجب أن يتضمن المفتاح علامة openai_organization_id حرة التنسيق، وتطابق قيمتها معرّف المؤسسة لدى OpenAI. سجّله بالنوع: "oci" والغرض: "ekm". لا تقم بتضمين key_version_ocid.
بعد تسجيل نظام KMS الخاص بك لدى OpenAI، تابع الإرشادات الواردة في المستند لتفعيل إعداد نظام EKM الخاص بك في مشروع واجهة API. أنشئ مشروع OpenAI API جديدًا لأغراض الاختبار.
أدلة التنفيذ الخاصة بموفّر الخدمة
للحصول على إرشادات تفصيلية خطوة بخطوة، راجع الروابط المقابلة أدناه؛ علمًا بأنها تركز على متطلبات التكامل مع OpenAI، وليست مقصودة لتكون دليلًا شاملًا لبيئتك الكاملة
الميزات غير المدعومة في حال تفعيل نظام EKM
لا تكون الميزات التالية متوفرة عند تفعيل نظام EKM:
ميزات غير متوفرة على نطاق واسع، وتشمل الميزات التي في النسخة التجريبية أو ألفا.