
সংক্ষিপ্ত বিবরণ
এন্টারপ্রাইজ কী ব্যবস্থাপনা (EKM) ব্যবহার করে আপনি নিজের বাহ্যিক কী ব্যবস্থাপনা সিস্টেমে (KMS) পরিচালিত কী দিয়ে OpenAI-তে থাকা আপনার গ্রাহক কনটেন্ট এনক্রিপ্ট করতে পারেন. এটি ChatGPT Enterprise ও API উভয়ের জন্যই উপলভ্য.
OpenAI AWS KMS, Google Cloud (GCP), Azure Key Vault এবং Oracle Cloud Infrastructure (OCI) Vault-এর বাহ্যিক অ্যাকাউন্টের মাধ্যমে নিজস্ব কী ব্যবহার করে এনক্রিপশন (BYOK) সমর্থন করে.
OpenAI EKM এনক্রিপশন কীভাবে কাজ করে
উচ্চ-স্তরের প্রবাহ
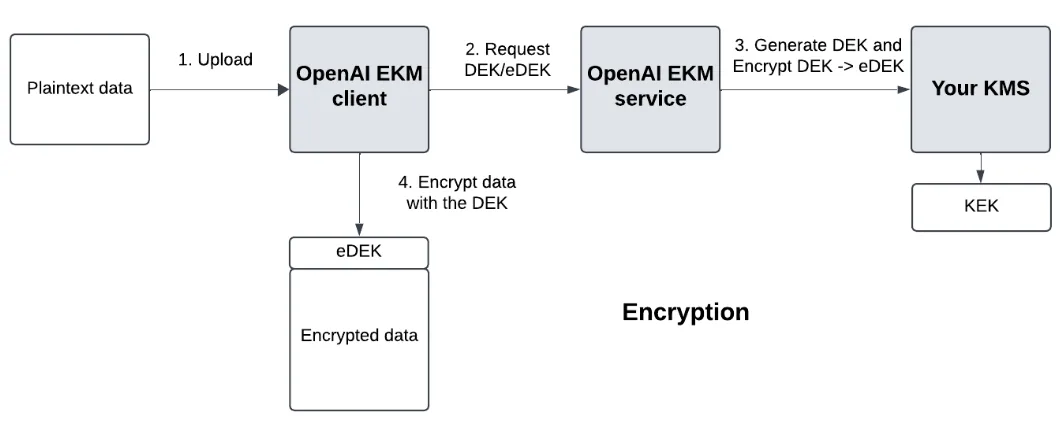
আমরা আপনার cloud provider-এর জন্য একটি Data Encryption Key (DEK) তৈরি করি.
আপনার cloud KMS একটি master Key Encryption Key (KEK) পরিচালনা করে, যা আপনার cloud-এর মধ্যে বা বাহ্যিকভাবে সংরক্ষিত থাকতে পারে। বাস্তবায়ন আপনার ওপর নির্ভর করে.
একটি encrypted DEK (eDEK) পেতে আমরা আপনার cloud-কে DEK এনক্রিপ্ট করার অনুরোধ করি। যদি আপনার KEK বাহ্যিকভাবে সংরক্ষিত থাকে, তাহলে আপনার cloud শুধু আপনার external store-এ অতিরিক্ত একটি hop করে, যা OpenAI-এর কাছে অস্বচ্ছ থাকে.
এনক্রিপশন
এনক্রিপশনের সময়, আপনার ডেটা DEK দিয়ে এনক্রিপ্ট করা হয় এবং eDEK ফাইলের মেটাডেটা হিসেবে সংরক্ষণ করা হয়.
ডিক্রিপশন
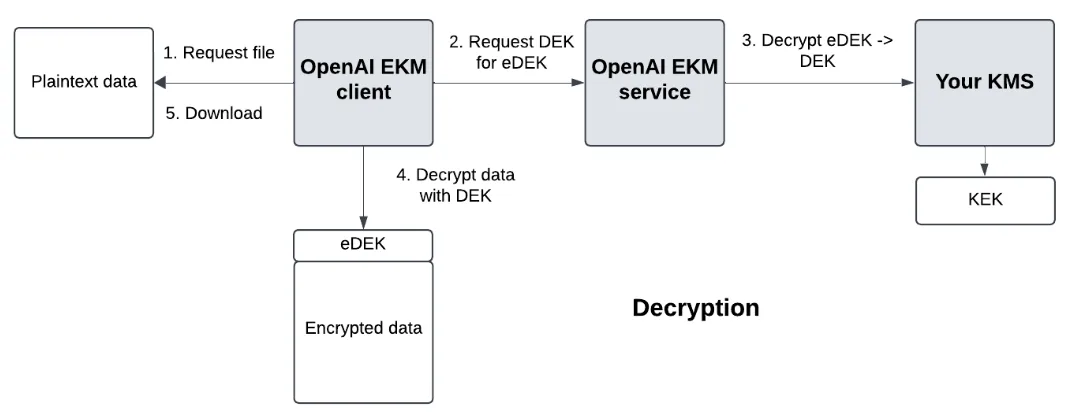
ডিক্রিপশনের সময়, আমরা আপনার cloud KMS-কে eDEK ডিক্রিপ্ট করে DEK-এ রূপান্তর করার অনুরোধ করি, এবং আমরা DEK দিয়ে ডেটা ডিক্রিপ্ট করি.
গুরুত্বপূর্ণ পরিভাষা
ডেটা এনক্রিপশন কী (DEK) - যে কী দিয়ে আপনার ডেটা এনক্রিপ্ট করা হয়.
এনক্রিপ্ট করা ডেটা এনক্রিপশন কী (eDEK) - আপনার KMS দিয়ে তৈরি এনক্রিপ্ট করা DEK
কী এনক্রিপশন কী (KEK) - আপনার পরিচালিত মূল কী, যা এনক্রিপ্ট করে DEK -> eDEK এবং ডিক্রিপ্ট করে eDEK -> DEK রূপান্তর করে. এই কী সব সময় OpenAI-এর সিস্টেমের বাইরে থাকে.
বাস্তবায়নের জন্য উচ্চ-স্তরের প্রয়োজনীয়তা
আপনার ক্লাউড সেবাদাতার প্ল্যাটফর্মে
AWS, Azure, GCP বা OCI Vault (শুধু API প্রকল্পের জন্য) ব্যবহার করে একটি KMS কী তৈরি করুন.
KMS-এ এনক্রিপ্ট/ডিক্রিপ্ট করার অনুমতি দিয়ে একটি কাস্টম, সীমিত নীতি তৈরি করুন
AWS-এর আস্থার নীতি, GCP-এর ওয়ার্কলোড পরিচয়, Azure-এর সেবা প্রিন্সিপাল বা OCI-এর আন্তঃটেন্যান্সি IAM নীতি ব্যবহার করে OpenAI-এর প্রবেশাধিকার কনফিগার করুন.
আপনার KMS-এ প্রবেশাধিকারের জন্য সীমিত নীতিসহ OpenAI-কে একটি ভূমিকা বরাদ্দ করুন
OpenAI প্ল্যাটফর্মগুলোতে
ChatGPT Enterprise
পরীক্ষার উদ্দেশ্যে একটি sandbox ChatGPT ওয়ার্কস্পেস তৈরি করুন.
API
ব্যবস্থাপনা API-এর মাধ্যমে আপনার কী নিবন্ধন করুন এবং একটি পরীক্ষামূলক প্রকল্প তৈরি করুন. নিচে আপনার সেবাদাতার সমন্বয় নির্দেশিকা অনুসরণ করুন.
সেবাদাতাভেদে কার্যক্রম
AWS-এর ক্ষেত্রে, OpenAI যা করবে:
একটি ExternalID দিয়ে AssumeRole কল করবে
GCP-এর ক্ষেত্রে, OpenAI যা করবে:
OpenAI-এর একটি GCP অ্যাকাউন্ট থেকে আপনার STS এন্ডপয়েন্ট কল করবে
GCP অ্যাক্সেস টোকেন ব্যবহার করে আপনার KMS-এ encrypt/decrypt কল করবে.
Azure-এর ক্ষেত্রে, OpenAI যা করবে:
আপনার Azure টেন্যান্টের ভল্টের জন্য একটি অ্যাক্সেস টোকেনের অনুরোধ করবে
সেই অ্যাক্সেস টোকেন ব্যবহার করে আপনার Key Vault-এ encrypt/decrypt কল করবে.
OCI-এর ক্ষেত্রে, OpenAI যা করবে:
নিজের প্রোডাকশন OCI পরিচয় ব্যবহার করে আপনার আন্তঃটেন্যান্সি নীতিতে অনুমোদিত AES কী দিয়ে এনক্রিপ্ট ও ডিক্রিপ্ট করবে.
OpenAI থেকে আপনার প্রয়োজনীয় তথ্য
পরিচয় যাচাই
AWS ও GCP-এর জন্য আপনাকে OpenAI-এর ফেডারেটেড পরিচয় টোকেনগুলোকে স্বীকৃতি দিতে হবে. Azure-এর জন্য আপনাকে OpenAI-এর অ্যাপ নিবন্ধনের অ্যাপ্লিকেশন আইডিকে স্বীকৃতি দিতে হবে. OCI-এর জন্য আপনাকে OpenAI-এর টেন্যান্সি ও প্রোডাকশন EKM গ্রুপকে স্বীকৃতি দিতে হবে.
পরিচয় যাচাইয়ের প্যারামিটারগুলোর সারসংক্ষেপ
| OpenAI-এর AWS প্রিন্সিপাল | arn:aws:iam::790389265272:role/EnterpriseKeyManagement |
| OpenAI-এর GCP সেবা অ্যাকাউন্টের আইডি | 105900137572174660365 |
| OpenAI-এর Azure অ্যাপ্লিকেশন আইডি | 20a14814-5ab7-4612-a671-1382b412bf93 |
| OpenAI-এর OCI টেন্যান্সি | ocid1.tenancy.oc1..aaaaaaaa4kzwe5jdr4gsxft7dfnwbnp3aozhxeskabsqo7czdkbp6fkh3uha |
| OpenAI-এর OCI প্রোডাকশন EKM গ্রুপ | ocid1.group.oc1..aaaaaaaaerxukyeaxwqtbsxasnp54mem3sfgyokzdk7s27o7yvepluynxi5q |
বাস্তবায়নের সময় আপনার ক্লাউড সেবাদাতা অনুযায়ী প্রয়োজনীয় তথ্য
AWS-এর জন্য এমন একটি আস্থার নীতি তৈরি করুন, যা উপরে উল্লেখিত OpenAI-এর AWS প্রিন্সিপালকে স্বীকৃতি দেয়.
GCP-এর জন্য এমন একটি ওয়ার্কলোড পরিচয় সেট আপ করুন, যা উপরে উল্লেখিত OpenAI-এর GCP সেবা অ্যাকাউন্টকে স্বীকৃতি দেয়.
Azure-এর জন্য, OpenAI-এর অ্যাপ নিবন্ধনের জন্য আপনার Azure টেন্যান্টে একটি সেবা প্রিন্সিপাল তৈরি করুন:
OpenAI-এর অ্যাপ্লিকেশন ক্লায়েন্ট আইডি ব্যবহার করুন:
20a14814-5ab7-4612-a671-1382b412bf93.Microsoft Graph-এর servicePrincipals এন্ডপয়েন্টে একটি POST অনুরোধ পাঠিয়ে সেবা প্রিন্সিপাল তৈরি করুন.
OCI-এর জন্য, আপনার রিসোর্সে সীমাবদ্ধ একটি নীতি ব্যবহার করে OpenAI-এর টেন্যান্সি থেকে এই প্রোডাকশন গ্রুপকে প্রবেশাধিকার দিন. নীতির জন্য দেখুন: এন্টারপ্রাইজ কী ব্যবস্থাপনার জন্য OCI Vault কনফিগার করা.
অনুমোদন
আপনাকে এমন একটি নীতি তৈরি করতে হবে, যা OpenAI-এর পরিচয়কে আপনার KMS-এ সীমিত প্রবেশাধিকার দেয়.
| AWS | GCP | Azure | OCI |
| kms:Decryptkms:Encrypt | cloudkms.cryptoKeyVersions.useToDecryptcloudkms.cryptoKeyVersions.useToEncrypt | Microsoft.KeyVault/vaults/keys/encrypt/actionMicrosoft.KeyVault/vaults/keys/decrypt/action | VAULT_READKEY_READKEY_ENCRYPTKEY_DECRYPTভল্ট ও AES কী-এর সম্পূর্ণ OCID দিয়ে পরিধি সীমাবদ্ধ করুন. |
অন্যান্য
Azure-এ, Key type (key encryption algorithm) হিসেবে EC নয়, RSA নির্বাচন করুন.
OpenAI-কে যে তথ্যগুলো দিতে হবে
OpenAI-তে আপনার KMS নিবন্ধন করতে এই নথির নির্দেশনা অনুসরণ করুন. আপনাকে যে প্যারামিটারগুলো দিতে হবে, তার সারসংক্ষেপ নিচে দেওয়া হলো.
| AWS | GCP | Azure | OCI | |
| পরিচয় যাচাই-সংক্রান্ত | টেন্যান্ট আইডি | |||
| KMS-সংক্রান্ত | KMS-এর ARN - (উদাহরণ: arn:aws:kms:REGION:ACCOUNT_NUMBER:key:KEY_UUID) | KMS প্রকল্পের আইডি (উদাহরণ: adjective-noun-12345) KMS কী রিংয়ের নাম KMS কী-এর নাম KMS কী-এর অবস্থান (উদাহরণ: us-east1) | ভল্টের URI (উদাহরণ: https://your-vault-name.vault.azure.net/) কী-এর নাম | অঞ্চলের পূর্ণ নাম (উদাহরণ: us-ashburn-1)ভল্টের সম্পূর্ণ OCIDAES-256 কী-এর সম্পূর্ণ OCID |
OCI-এর ক্ষেত্রে, কী-তে একটি মুক্তরূপের openai_organization_id ট্যাগ থাকতে হবে, যার মান আপনার OpenAI অর্গানাইজেশন আইডির সঙ্গে মেলে. type: "oci" এবং purpose: "ekm" দিয়ে এটি নিবন্ধন করুন. key_version_ocid অন্তর্ভুক্ত করবেন না.
OpenAI-তে আপনার KMS নিবন্ধন করার পর, একটি API প্রকল্পে আপনার EKM কনফিগারেশন সক্রিয় করতে নথির পরবর্তী নির্দেশনাগুলো অনুসরণ করুন. পরীক্ষার জন্য একটি নতুন OpenAI API প্রকল্প তৈরি করুন.
সেবাদাতাভিত্তিক বাস্তবায়ন নির্দেশিকা
ধাপে ধাপে নির্দেশনার জন্য নিচের প্রাসঙ্গিক লিংকগুলো দেখুন. মনে রাখবেন, এগুলোতে OpenAI-এর সঙ্গে সমন্বয়ের প্রয়োজনীয় বিষয়গুলো তুলে ধরা হয়েছে; এগুলো আপনার পুরো পরিবেশের পূর্ণাঙ্গ নির্দেশিকা নয়
EKM সক্রিয় থাকলে সমর্থিত নয় এমন ফিচার
EKM সক্রিয় থাকলে নিম্নলিখিত ফিচারগুলো উপলভ্য নয়:
সাধারণভাবে উপলভ্য নয় এমন ফিচার, যার মধ্যে বিটা বা আলফা পর্যায়ের ফিচারও রয়েছে.