
১. আপনার অ্যাকাউন্টে দলের প্রতিটি সদস্যের জন্য সবসময় একটি অনন্য API কী ব্যবহার করুন.
API কী হলো একটি অনন্য কোড, যা API-তে আপনার অনুরোধগুলি শনাক্ত করে. আপনার API কী আপনার নিজের ব্যবহারের জন্যই নির্ধারিত. API কী শেয়ার করা টার্মস অফ ইউজ-এর বিরুদ্ধে.
আপনি পরীক্ষানিরীক্ষা শুরু করলে, আপনার দলের জন্য API অ্যাক্সেস বাড়াতে চাইতে পারেন. OpenAI API কী শেয়ার করা সমর্থন করে না. অনুগ্রহ করে সদস্য পৃষ্ঠা থেকে আপনার অ্যাকাউন্টে নতুন সদস্যদের আমন্ত্রণ জানান, এবং লগ ইন করার পর তারা দ্রুত তাদের নিজস্ব অনন্য কী পেয়ে যাবেন. আপনি পৃথক API কীগুলিতে অনুমতিও বরাদ্দ করতে পারেন.
2. মেয়াদোত্তীর্ণের তারিখসহ API কী তৈরি করুন এবং কী রোটেশন প্রক্রিয়া স্থাপন করুন
প্রোজেক্ট কী মেয়াদোত্তীর্ণের তারিখসহ তৈরি করা যায়; সেই তারিখের পর ওই কীগুলি থেকে আসা যেকোনো অনুরোধ প্রত্যাখ্যান করা হবে. মেয়াদোত্তীর্ণের তারিখসহ কী তৈরি করা এবং নিয়মিত কী রোটেশন প্রক্রিয়া স্থাপন করার জন্য আমরা জোরালোভাবে সুপারিশ করি. কোনো কী মেয়াদোত্তীর্ণ হওয়ার আগে একটি বিকল্প কী তৈরি করুন, আপনার অ্যাপ্লিকেশনগুলো সেটি ব্যবহার করার জন্য আপডেট করুন, এবং বিকল্প কীটি কাজ করছে তা যাচাই করার পর পুরোনো কীটি প্রত্যাহার করুন. এই অনুশীলনগুলো API কী ফাঁস হওয়ার প্রভাব অনেক কমাতে পারে.
অ্যাডমিনিস্ট্রেটররা প্ল্যাটফর্ম সেটিংস-এ প্রতিষ্ঠান বা প্রোজেক্ট পর্যায়ে API কী-এর সর্বোচ্চ আয়ুষ্কাল প্রয়োগ করতে পারেন. নতুন কীগুলো অনুমোদিত সীমার মধ্যে কনফিগার করতে হবে, যাতে সেগুলো অনির্দিষ্টকাল বৈধ না থাকে. প্রোজেক্টের সীমা প্রতিষ্ঠানের সীমা অতিক্রম করতে পারে না.
সমর্থিত workload-এর জন্য দীর্ঘমেয়াদি OpenAI API কী সংরক্ষণ করার বদলে workload identity federation ব্যবহার করুন. আপনার workload একটি বিশ্বস্ত প্রদানকারীর পরিচয়ের বিনিময়ে স্বল্পমেয়াদি OpenAI অ্যাক্সেস টোকেন পায়. শুধু workload-এর প্রয়োজনীয় অনুমতিগুলো দিয়ে একটি নিবেদিত সার্ভিস অ্যাকাউন্ট কনফিগার করুন.
3. ব্রাউজার বা মোবাইল অ্যাপের মতো client-side পরিবেশে কখনো আপনার কী deploy করবেন না.
ব্রাউজার বা মোবাইল অ্যাপের মতো client-side পরিবেশে আপনার OpenAI API কী প্রকাশ করলে ক্ষতিকর ব্যবহারকারীরা সেই কী নিয়ে আপনার পক্ষ থেকে অনুরোধ করতে পারে – যার ফলে অপ্রত্যাশিত চার্জ আসতে পারে বা অ্যাকাউন্টের কিছু ডেটা ঝুঁকিতে পড়তে পারে. অনুরোধগুলো সবসময় আপনার নিজস্ব ব্যাকএন্ড সার্ভারের মাধ্যমে রুট করা উচিত, যেখানে আপনি আপনার API কী নিরাপদ রাখতে পারেন.
4. আপনার কী কখনও রিপোজিটরিতে কমিট করবেন না
সোর্স কোডে API কী কমিট করা ক্রেডেনশিয়াল ক্ষতিগ্রস্ত হওয়ার একটি সাধারণ পথ. যাদের পাবলিক রিপোজিটরি আছে, তাদের ক্ষেত্রে এভাবেই অজান্তে আপনার কী ইন্টারনেটে শেয়ার হয়ে যেতে পারে. প্রাইভেট রিপোজিটরি বেশি নিরাপদ, তবে ডেটা লঙ্ঘন ঘটলেও আপনার কীগুলো ফাঁস হতে পারে. এই কারণগুলোতে, আগাম কী-নিরাপত্তা ব্যবস্থা হিসেবে পরিবেশ ভেরিয়েবল ব্যবহার করার জন্য আমরা জোরালোভাবে সুপারিশ করি.
5. আপনার API কী-এর পরিবর্তে পরিবেশ ভেরিয়েবল ব্যবহার করুন
পরিবেশ ভেরিয়েবল হলো এমন একটি ভেরিয়েবল যা আপনার অ্যাপ্লিকেশনের ভেতরে নয়, আপনার অপারেটিং সিস্টেমে সেট করা হয়. এটি একটি নাম এবং একটি মান নিয়ে গঠিত. আমরা সুপারিশ করি যে ভেরিয়েবলের নাম OPENAI_API_KEY সেট করুন. আপনার টিমজুড়ে এই ভেরিয়েবলের নাম একরকম রাখলে, API কী প্রকাশের ঝুঁকি ছাড়াই আপনি আপনার কোড কমিট ও শেয়ার করতে পারেন.
Windows সেট-আপ
বিকল্প 1: cmd প্রম্পটের মাধ্যমে আপনার “OPENAI_API_KEY” পরিবেশ ভেরিয়েবল সেট করুন
cmd প্রম্পটে নিচেরটি চালান, <yourkey>-এর জায়গায় আপনার API কী বসিয়ে:
setx OPENAI_API_KEY "<yourkey>"এটি ভবিষ্যতের cmd প্রম্পট উইন্ডোগুলোর ক্ষেত্রে প্রযোজ্য হবে, তাই curl দিয়ে সেই ভেরিয়েবল ব্যবহার করতে আপনাকে একটি নতুন উইন্ডো খুলতে হবে. নতুন cmd প্রম্পট উইন্ডো খুলে নিচেরটি টাইপ করে আপনি যাচাই করতে পারেন যে এই ভেরিয়েবল সেট হয়েছে
echo %OPENAI_API_KEY%বিকল্প ২: কন্ট্রোল প্যানেলের মাধ্যমে আপনার ‘OPENAI_API_KEY’ এনভায়রনমেন্ট ভেরিয়েবল সেট করুন
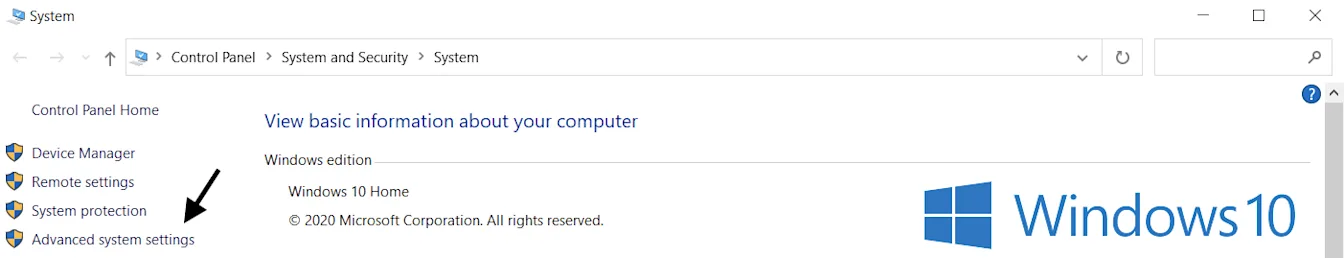
সিস্টেম প্রপার্টি খুলুন এবং উন্নত সিস্টেম সেটিংস নির্বাচন করুন
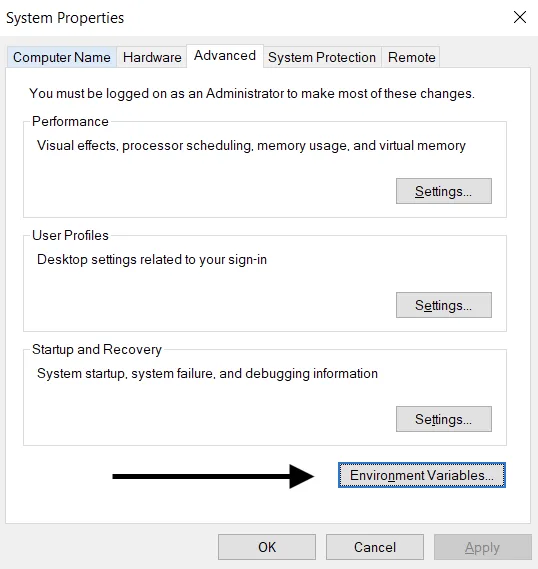
এনভায়রনমেন্ট ভেরিয়েবল... নির্বাচন করুন
ইউজার ভেরিয়েবলস অংশ (উপরে) থেকে নতুন… নির্বাচন করুন. আপনার নাম/কী মানের জোড়া যোগ করুন, যেখানে <yourkey>-এর জায়গায় আপনার API কী দিন.
ভেরিয়েবলের নাম: OPENAI_API_KEY
ভেরিয়েবলের মান: <yourkey>
Linux / macOS সেট-আপ
বিকল্প ১: zsh ব্যবহার করে আপনার ‘OPENAI_API_KEY’ এনভায়রনমেন্ট ভেরিয়েবল সেট করুন
আপনার টার্মিনালে নিচের কমান্ডটি চালান, যেখানে yourkey-এর জায়গায় আপনার API কী দিন.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcনতুন ভেরিয়েবল দিয়ে shell আপডেট করুন:
source ~/.zshrcনিচের কমান্ডটি ব্যবহার করে নিশ্চিত করুন যে আপনি আপনার পরিবেশ ভেরিয়েবল সেট করেছেন.
echo $OPENAI_API_KEYআপনার API কী-এর মানই ফলাফল হিসেবে আউটপুট হবে.
বিকল্প ২: bash ব্যবহার করে আপনার ‘OPENAI_API_KEY’ পরিবেশ ভেরিয়েবল সেট করুন
বিকল্প ১-এর নির্দেশনা অনুসরণ করুন, .zshrc-এর বদলে .bash_profile. ব্যবহার করে.
আপনার কাজ শেষ! এখন আপনি curl-এ কীটি উল্লেখ করতে পারেন বা আপনার Python-এ এটি লোড করতে পারেন:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. কী ম্যানেজমেন্ট সার্ভিস ব্যবহার করুন
গোপন API কী নিরাপদে পরিচালনার জন্য বিভিন্ন ধরনের পণ্য উপলভ্য. এই টুলগুলো আপনার কীগুলোতে অ্যাক্সেস নিয়ন্ত্রণ করতে এবং সামগ্রিক ডেটা নিরাপত্তা উন্নত করতে সহায়তা করে. আপনার অ্যাপ্লিকেশনে ডেটা লঙ্ঘন ঘটলেও আপনার কী বা কীগুলো ক্ষতিগ্রস্ত হবে না, কারণ সেগুলো এনক্রিপ্টেড থাকবে এবং সম্পূর্ণ আলাদা স্থানে পরিচালিত হবে.
যেসব টিম তাদের অ্যাপ্লিকেশন প্রোডাকশনে ডিপ্লয় করছে, তাদের জন্য আমরা এসব সার্ভিসের একটি বিবেচনা করার সুপারিশ করি.
7. আপনার অ্যাকাউন্টের ব্যবহার পর্যবেক্ষণ করুন এবং প্রয়োজনে আপনার কীগুলো রোটেট করুন
আপনার প্রতিষ্ঠান বা প্রোজেক্টের জন্য মাসিক ব্যয়ের সীমা নির্ধারণ করুন, এবং ফাঁস হওয়া কোনো কী থেকে অপ্রত্যাশিত খরচ সীমিত করতে কঠোর প্রয়োগ চালু করুন. শুধু ব্যয় সতর্কতা API ট্র্যাফিক বন্ধ করে না. কঠোর প্রয়োগ বৈধ অনুরোধও ব্লক করতে পারে, এবং প্রয়োগ তাৎক্ষণিক নয় বলে ব্যয় সীমার সামান্য বেশি হতে পারে.
আপসকৃত API কী আপনার সম্মতি ছাড়াই কাউকে আপনার অ্যাকাউন্ট কোটা ব্যবহারের সুযোগ দিতে পারে. এর ফলে ডেটা হারানো, অপ্রত্যাশিত চার্জ, আপনার মাসিক কোটার ক্ষয় এবং আপনার API অ্যাক্সেসে বিঘ্ন ঘটতে পারে.
আপনার টিমের ব্যবহার ব্যবহার পেজের মাধ্যমে ট্র্যাক করা যায়. অপব্যবহার নিয়ে কখনো উদ্বেগ থাকলে, আপনার অ্যাকাউন্ট সুরক্ষিত করতে আপনি কয়েকটি পদক্ষেপ নিতে পারেন:
আপনার ব্যবহার পর্যালোচনা করে দেখুন তা আপনার টিমের কাজের সঙ্গে মেলে কি না. যেসব ব্যবহারকারী একাধিক প্রতিষ্ঠানের সদস্য (যেমন কর্পোরেট ও ব্যক্তিগত), তাদের ক্ষেত্রে নিশ্চিত করুন যে ব্যবহারকারী ট্র্যাকিং চালু করেছেন এবং ব্যবহার ও ট্র্যাকিংয়ের জন্য ডিফল্ট প্রতিষ্ঠান নির্ধারণ করেছেন.
আপনি যদি মনে করেন আপনার কী ফাঁস হয়েছে, তাহলে API কী পেজ থেকে অবিলম্বে আপনার কী রোটেট করুন. যেসব গ্রাহকের অ্যাপ্লিকেশন production-এ আছে, তাদের সেই অনুযায়ী কী-এর মান আপডেট করতে হবে.
আরও তদন্তের জন্য help.openai.com-এর মাধ্যমে আমাদের সঙ্গে যোগাযোগ করুন.
8. নেটওয়ার্ক নিয়ন্ত্রণ দিয়ে API অ্যাক্সেস সুরক্ষিত করুন
IP অনুমোদন-তালিকাভুক্তির মাধ্যমে আপনি কোন IP ঠিকানাগুলি আপনার OpenAI API-তে অ্যাক্সেস পাবে তা সীমিত করতে পারেন. এটি চালু থাকলে, শুধু কনফিগার করা IP ঠিকানা বা রেঞ্জ থেকে আসা অনুরোধই অনুমোদিত হয়, আর বাকি সব প্রত্যাখ্যাত হয়—তাতে বৈধ API কী থাকলেও.
এর ফলে সুরক্ষার আরেকটি স্তর যোগ হয়, কারণ আপনার API শুধু বিশ্বস্ত অবকাঠামো থেকে অ্যাক্সেস করা যায়, যেমন আপনার ব্যাকএন্ড সার্ভার বা ক্লাউড পরিবেশ.
আরও তথ্যের জন্য OpenAI API-এর জন্য IP অনুমোদন-তালিকাভুক্তি নিবন্ধটি দেখুন.
যেসব প্রতিষ্ঠানের প্রাইভেট নেটওয়ার্ক অ্যাক্সেস দরকার, তাদের জন্য Private Link আরেকটি বিকল্প. এটি Azure workload-গুলোকে Azure Private Link-এর মাধ্যমে আঞ্চলিক OpenAI API endpoint-এর সঙ্গে সংযুক্ত হতে দেয়. অ্যাক্সেসের অনুরোধ করতে আপনার OpenAI প্রতিনিধি বা সেলস টিমের সঙ্গে যোগাযোগ করুন. API প্রমাণীকরণ এখনও প্রয়োজন, এবং Private Link IP অনুমোদন-তালিকাভুক্তি বা mutual TLS (mTLS)-এর সঙ্গে সামঞ্জস্যপূর্ণ নয়. সেটআপের বিস্তারিত জানতে Private Link নির্দেশিকা দেখুন.