Visió general
La gestió empresarial de claus (EKM) et permet xifrar el teu contingut de client a OpenAI amb claus gestionades pel teu propi sistema extern de gestió de claus (KMS). Està disponible tant per a ChatGPT Enterprise com per a l'API.
OpenAI admet el xifratge amb claus pròpies (BYOK) amb comptes externs a AWS KMS, Google Cloud (GCP), Azure Key Vault i Oracle Cloud Infrastructure (OCI) Vault.
Com funciona el xifratge EKM d’OpenAI
Flux d’alt nivell
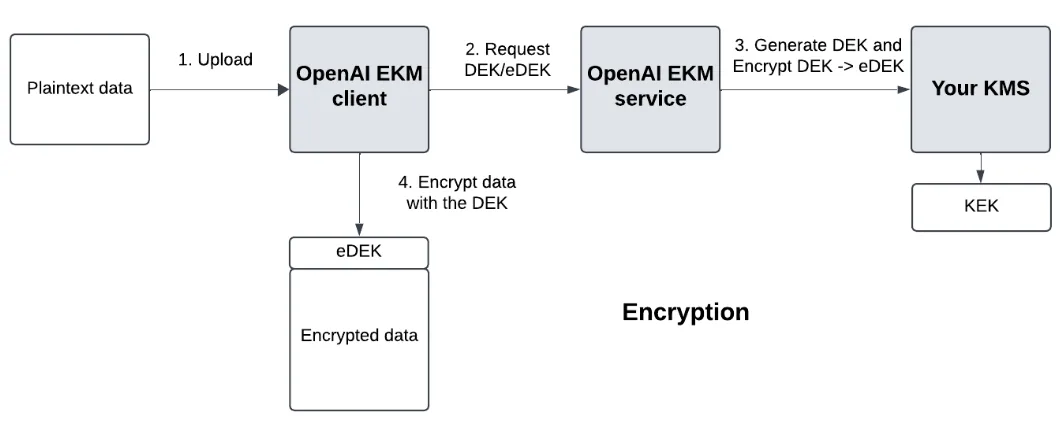
Generem una Data Encryption Key (DEK) per al vostre proveïdor de núvol.
El vostre KMS del núvol gestiona una Key Encryption Key (KEK) mestra, emmagatzemada dins del vostre núvol o externament. La implementació depèn de vosaltres.
Sol·licitem al vostre núvol que xifri la DEK per obtenir una encrypted DEK (eDEK). Si la vostra KEK s’emmagatzema externament, el vostre núvol simplement fa un salt addicional fins al vostre emmagatzematge extern, en un pas que és opac per a OpenAI.
Xifratge
Durant el xifratge, les vostres dades es xifren amb la DEK i l'eDEK s'emmagatzema com a metadades del fitxer.
Desxifratge
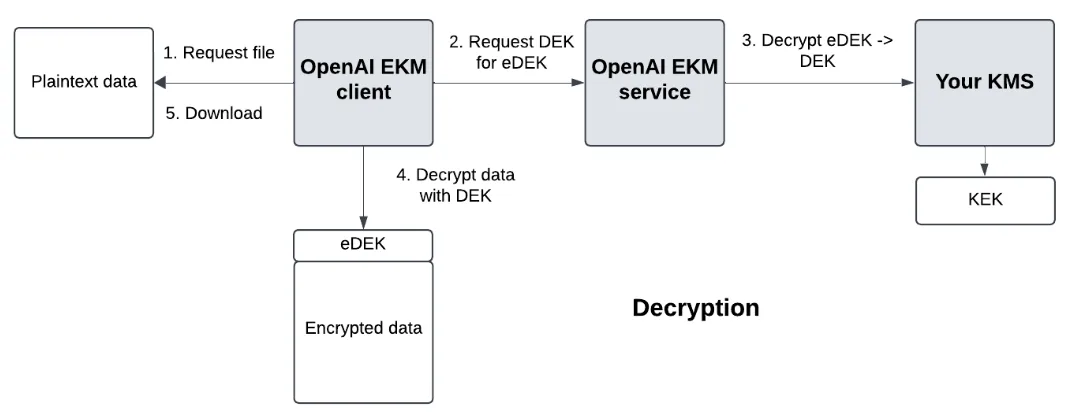
En desxifrar, sol·licitem que el vostre KMS del núvol desxifri l’eDEK en el DEK, i desxifrem les dades amb el DEK.
Termes clau
Clau de xifratge de dades (DEK) - la clau que xifra les teves dades.
Clau de xifratge de dades xifrada (eDEK) - la DEK xifrada, generada pel teu KMS
Clau de xifratge de claus (KEK) - la clau mestra que gestiones i que xifra la DEK -> eDEK i desxifra l'eDEK -> DEK. Aquesta clau es manté sempre fora dels sistemes d'OpenAI.
Requisits d’alt nivell per a la implementació
Al teu proveïdor de serveis al núvol
Crea una clau KMS amb AWS, Azure, GCP o OCI Vault (només per a projectes d'API).
Crea una política personalitzada i limitada amb permisos Encrypt/Decrypt al KMS
Configura l'accés d'OpenAI amb una política de confiança d'AWS, una identitat de càrrega de treball de GCP, una identitat principal de servei d'Azure o una política IAM entre arrendaments d'OCI.
Assigna a OpenAI un rol amb la política limitada per accedir al teu KMS
A les plataformes d’OpenAI
ChatGPT Enterprise
Creeu un espai de treball sandbox de ChatGPT per fer proves.
API
Registra la teva clau i crea un projecte de prova mitjançant l'API de gestió. Segueix la guia d'integració del teu proveïdor que trobaràs a continuació.
Funcions específiques de cada proveïdor
Per a AWS, OpenAI farà el següent:
Cridarà AssumeRole amb un ExternalID
Per a GCP, OpenAI farà el següent:
Cridarà el teu punt final STS des d'un compte d'OpenAI a GCP
Utilitzarà el testimoni d'accés de GCP per cridar encrypt/decrypt al teu KMS.
Per a Azure, OpenAI farà el següent:
Sol·licitarà un testimoni d'accés per al magatzem de claus del teu inquilí d'Azure
Utilitzarà aquest testimoni d'accés per cridar encrypt/decrypt al teu Key Vault.
Per a OCI, OpenAI farà el següent:
Utilitzarà la seva identitat de producció d'OCI per xifrar i desxifrar amb la clau AES autoritzada per la teva política entre arrendaments.
Informació que necessiteu d’OpenAI
Autenticació
Hauràs de reconèixer els testimonis d'identitat federada d'OpenAI per a AWS i GCP. Per a Azure, hauràs de reconèixer l'ID d'aplicació d'OpenAI corresponent al seu registre d'aplicació. Per a OCI, hauràs de reconèixer l'arrendament i el grup EKM de producció d'OpenAI.
Resum dels paràmetres d'autenticació
| Identitat principal d'OpenAI a AWS | arn:aws:iam::790389265272:role/EnterpriseKeyManagement |
| ID del compte de servei d'OpenAI a GCP | 105900137572174660365 |
| ID de l'aplicació d'OpenAI a Azure | 20a14814-5ab7-4612-a671-1382b412bf93 |
| Arrendament d'OpenAI a OCI | ocid1.tenancy.oc1..aaaaaaaa4kzwe5jdr4gsxft7dfnwbnp3aozhxeskabsqo7czdkbp6fkh3uha |
| Grup EKM de producció d'OpenAI a OCI | ocid1.group.oc1..aaaaaaaaerxukyeaxwqtbsxasnp54mem3sfgyokzdk7s27o7yvepluynxi5q |
Informació necessària durant la implementació segons el teu proveïdor de serveis al núvol
Per a AWS, configura una política de confiança que reconegui la identitat principal d'OpenAI a AWS indicada més amunt.
Per a GCP, configura una identitat de càrrega de treball que reconegui el compte de servei d'OpenAI a GCP indicat més amunt.
Per a Azure, crea una identitat principal de servei al teu inquilí d'Azure per al registre de l'aplicació d'OpenAI:
Utilitza l'ID de client de l'aplicació d'OpenAI:
20a14814-5ab7-4612-a671-1382b412bf93.Crea la identitat principal de servei enviant una sol·licitud POST al punt final servicePrincipals de Microsoft Graph.
Per a OCI, concedeix accés a aquest grup de producció des de l'arrendament d'OpenAI mitjançant una política limitada als teus recursos. Per a la política, consulta: Configuració d'OCI Vault per a la gestió empresarial de claus.
Autorització
Hauràs de crear una política que permeti a la identitat d'OpenAI obtenir accés limitat al teu KMS.
| AWS | GCP | Azure | OCI |
| kms:Decryptkms:Encrypt | cloudkms.cryptoKeyVersions.useToDecryptcloudkms.cryptoKeyVersions.useToEncrypt | Microsoft.KeyVault/vaults/keys/encrypt/actionMicrosoft.KeyVault/vaults/keys/decrypt/action | VAULT_READKEY_READKEY_ENCRYPTKEY_DECRYPTLimita l'abast als OCID complets del magatzem de claus i de la clau AES. |
Altres
A Azure, per al tipus de clau (algorisme de xifratge de claus), seleccioneu RSA, no EC.
Informació que OpenAI necessita que proporcionis
Segueix les instruccions d'aquest document per registrar el teu KMS a OpenAI. A continuació tens un resum dels paràmetres que hauràs de proporcionar.
| AWS | GCP | Azure | OCI | |
| Relacionats amb l'autenticació | ID de l'inquilí | |||
| Relacionats amb el KMS | ARN del KMS - (exemple: arn:aws:kms:REGION:ACCOUNT_NUMBER:key:KEY_UUID) | ID del projecte de KMS (exemple: adjective-noun-12345) Nom de l'anell de claus del KMS Nom de la clau del KMS Ubicació de la clau del KMS (exemple: us-east1) | URI del magatzem de claus (exemple: https://your-vault-name.vault.azure.net/) Nom de la clau | Nom complet de la regió (exemple: us-ashburn-1)OCID complet del magatzem de clausOCID complet de la clau AES-256 |
Per a OCI, la clau ha de tenir una etiqueta de format lliure openai_organization_id amb un valor que coincideixi amb el teu ID d'organització d'OpenAI. Registra-la amb type: "oci" i purpose: "ekm". No incloguis key_version_ocid.
Un cop hagis registrat el teu KMS a OpenAI, continua seguint les instruccions del document per activar la configuració d'EKM en un projecte d'API. Crea un projecte nou de l'API d'OpenAI per fer proves.
Guies d'implementació específiques de cada proveïdor
Per obtenir instruccions pas a pas, consulta els enllaços corresponents que trobaràs a continuació. Tingues en compte que aquestes guies se centren en els requisits d'integració amb OpenAI i no pretenen ser una guia exhaustiva de tot el teu entorn
Funcions no compatibles si l’EKM està activat
Les funcions següents no estan disponibles si l’EKM està activat:
Funcions que no estan disponibles de manera general, incloses les funcions en versió beta o alfa.