
1. Utilitza sempre una clau d'API única per a cada membre de l'equip del teu compte.
Una clau d'API és un codi únic que identifica les teves sol·licituds a l'API. La teva clau d'API és d'ús exclusivament personal. Compartir claus d'API infringeix les condicions d'ús.
Quan comencis a fer proves, potser voldràs donar accés a l'API al teu equip. OpenAI no permet compartir claus d'API. Convida nous membres al teu compte des de la pàgina Membres i rebran ràpidament la seva pròpia clau única quan iniciïn la sessió. També pots assignar permisos a cada clau d'API.
2. Crea claus d'API amb data de caducitat i estableix un procés de rotació de claus
Les claus de projecte es poden crear amb una data de caducitat a partir de la qual es rebutjaran totes les sol·licituds que les utilitzin. Recomanem fermament crear claus amb data de caducitat i establir un procés periòdic de rotació de claus. Abans que caduqui una clau, crea'n una de nova per substituir-la, actualitza les teves aplicacions perquè la facin servir i revoca l'antiga un cop hagis comprovat que la nova funciona. Aquestes pràctiques poden reduir considerablement l'impacte d'una filtració de claus d'API.
Els administradors poden imposar un període màxim de validesa per a les claus d'API de l'organització o del projecte a la configuració de la plataforma. Les claus noves s'han de configurar dins dels límits permesos, cosa que impedeix que continuïn sent vàlides indefinidament. Els límits dels projectes no poden superar el límit de l'organització.
Per a les càrregues de treball compatibles, utilitza la federació d'identitats de càrregues de treball en lloc d'emmagatzemar una clau d'API d'OpenAI de llarga durada. La teva càrrega de treball intercanvia una identitat d'un proveïdor de confiança per un testimoni d'accés a OpenAI de curta durada. Configura un compte de servei dedicat amb només els permisos que necessiti la càrrega de treball.
3. No implementis mai la teva clau en entorns del costat del client, com ara navegadors o aplicacions mòbils.
Exposar la teva clau d'API d'OpenAI en entorns del costat del client, com ara navegadors o aplicacions mòbils, permet que usuaris malintencionats l'obtinguin i facin sol·licituds en nom teu. Això pot generar càrrecs imprevistos o comprometre determinades dades del compte. Les sol·licituds s'han d'encaminar sempre a través del teu propi servidor de backend, on pots mantenir la clau d'API protegida.
4. No incorporeu mai la clau al repositori
Incorporar una clau d'API al codi font és una via habitual per posar en risc les credencials. Si teniu repositoris públics, aquesta és una manera habitual de compartir la clau a Internet sense adonar-vos-en. Els repositoris privats són més segurs, però una filtració de dades també pot provocar que s'exposin les vostres claus. Per aquests motius, recomanem fermament utilitzar variables d'entorn com a mesura proactiva per protegir les claus.
5. Utilitza variables d'entorn en lloc d'introduir directament la clau d'API
Configuració a Windows
Una variable d'entorn és una variable que es defineix al sistema operatiu, en lloc de fer-ho dins de l'aplicació. Consta d'un nom i un valor. Et recomanem que anomenis la variable OPENAI_API_KEY. Si tot l'equip fa servir el mateix nom per a aquesta variable, podreu registrar els canvis al repositori i compartir el codi sense el risc d'exposar la clau d'API.
Opció 1: Configura la variable d'entorn "OPENAI_API_KEY" des del símbol del sistema (cmd)
Executa el següent al símbol del sistema (cmd), substituint <yourkey> per la teva clau d'API:
setx OPENAI_API_KEY "<yourkey>"Això s'aplicarà a les finestres del símbol del sistema que obriu després. Per tant, haureu d'obrir-ne una de nova per utilitzar aquesta variable amb curl. Podeu comprovar que la variable s'hagi definit obrint una finestra nova del símbol del sistema i escrivint-hi
echo %OPENAI_API_KEY%Opció 2: Configura la variable d'entorn "OPENAI_API_KEY" des del Tauler de control
Obre les propietats del Sistema i selecciona Configuració avançada del sistema
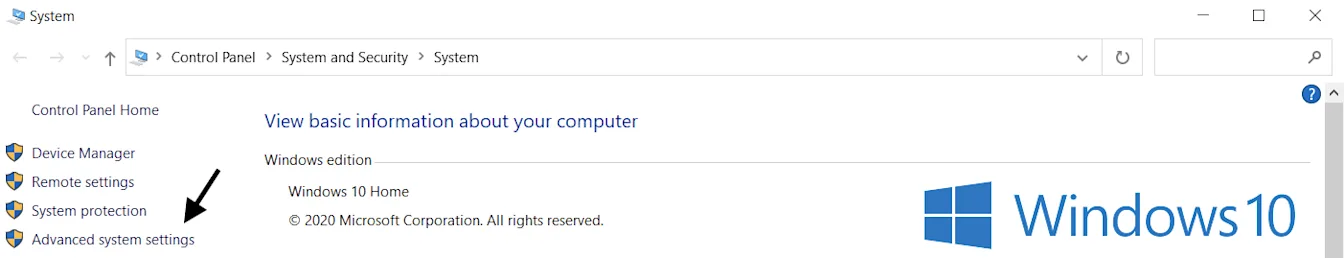
Selecciona Variables d'entorn...
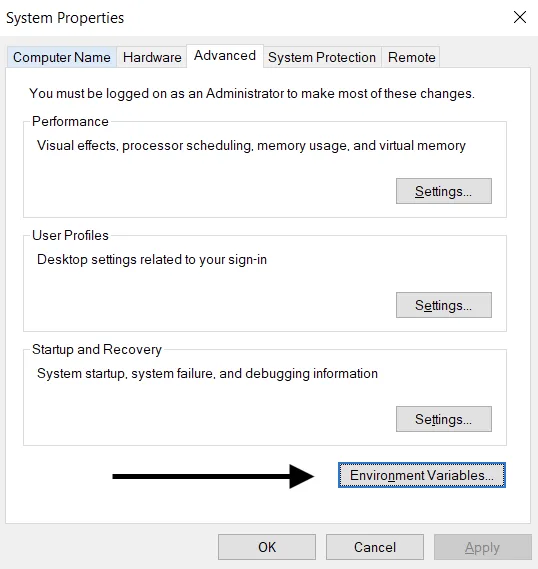
Selecciona Nova… a la secció Variables d'usuari (a dalt). Afegeix el parell format pel nom i el valor de la clau, substituint <yourkey> per la teva clau d'API.
Nom de la variable: OPENAI_API_KEY
Valor de la variable: <yourkey>
Configuració a Linux i macOS
Opció 1: Configura la variable d'entorn "OPENAI_API_KEY" amb zsh
Executa l'ordre següent al terminal, substituint yourkey per la teva clau d'API.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcActualitza l’intèrpret d’ordres amb la variable nova:
source ~/.zshrcConfirma que has definit la variable d’entorn amb l’ordre següent.
echo $OPENAI_API_KEYEl valor de la teva clau d’API serà la sortida resultant.
Opció 2: defineix la variable d’entorn «OPENAI_API_KEY» amb bash
Segueix les instruccions de l’Opció 1, substituint .zshrc per .bash_profile.
Ja ho tens tot a punt! Ara pots fer referència a la clau a curl o carregar-la al teu Python:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. Utilitza un servei de gestió de claus
Hi ha diversos productes disponibles per gestionar les claus secretes d'API de manera segura. Aquestes eines et permeten controlar l'accés a les claus i millorar la seguretat general de les dades. En cas d'una filtració de dades a la teva aplicació, les claus no quedarien compromeses, ja que estarien xifrades i es gestionarien en una ubicació completament separada.
Recomanem als equips que despleguen les seves aplicacions en producció que es plantegin utilitzar un d'aquests serveis.
7. Supervisa l'ús del teu compte i renova les claus quan calgui
Estableix límits de despesa mensuals per a la teva organització o els teus projectes i activa'n l'aplicació estricta per ajudar a limitar els costos inesperats derivats de la filtració d'una clau. Les alertes de despesa, per si soles, no aturen el trànsit de l'API. L'aplicació estricta pot bloquejar sol·licituds legítimes, i la despesa pot superar lleugerament el límit perquè aquest no s'aplica de manera instantània.
Una clau d'API compromesa permet que una altra persona utilitzi la quota del teu compte sense el teu consentiment. Això pot provocar pèrdua de dades, càrrecs inesperats, l'esgotament de la quota mensual i la interrupció del teu accés a l'API.
Pots fer el seguiment de l'ús dels teus equips a la pàgina Ús. Si en algun moment sospites que se n'està fent un ús indegut, pots prendre algunes mesures per protegir el teu compte:
Revisa l'ús per comprovar si es correspon amb la feina del teu equip. En el cas dels usuaris que pertanyen a diverses organitzacions (per exemple, una de corporativa i una de personal), assegura't que hagin activat el seguiment i hagin establert l'organització predeterminada per a l'ús i el seguiment.
Si creus que la teva clau s'ha filtrat, renova-la immediatament des de la pàgina Claus d'API. Si tens aplicacions en producció, caldrà que hi actualitzis els valors de les claus.
Contacta amb nosaltres a través de help.openai.com perquè ho investiguem més a fons.
8. Protegeix l'accés a l'API amb controls de xarxa
Les llistes d'adreces IP permeses et permeten restringir quines adreces IP poden accedir a la teva API d'OpenAI. Quan aquesta funció està activada, només es permeten les sol·licituds provinents de les adreces IP o dels intervals configurats. Totes les altres es rebutgen, encara que incloguin una clau d'API vàlida.
Això afegeix una capa de protecció addicional, ja que garanteix que només es pugui accedir a la teva API des d'infraestructures de confiança, com ara els teus servidors de backend o el teu entorn al núvol.
Per obtenir-ne més informació, consulta l'article sobre les llistes d'adreces IP permeses per a l'API d'OpenAI.
Private Link és una altra opció per a les organitzacions que necessiten accés a través d'una xarxa privada. Permet que les càrregues de treball d'Azure es connectin als punts de connexió regionals de l'API d'OpenAI a través d'Azure Private Link. Contacta amb el teu representant d'OpenAI o amb l'equip de vendes per sol·licitar-hi accés. L'autenticació de l'API continua sent obligatòria, i Private Link no és compatible amb les llistes d'adreces IP permeses ni amb TLS mutu (mTLS). Per obtenir detalls sobre la configuració, consulta la guia de Private Link.