Oversigt
Enterprise Key Management (EKM) giver dig mulighed for at kryptere dit kundeindhold hos OpenAI med nøgler, der administreres af dit eget eksterne nøgleadministrationssystem (KMS). Det er tilgængeligt til både ChatGPT Enterprise og API'et.
OpenAI understøtter Bring Your Own Key-kryptering (BYOK) med eksterne konti i AWS KMS, Google Cloud (GCP), Azure Key Vault og Oracle Cloud Infrastructure (OCI) Vault.
Sådan fungerer OpenAI EKM-kryptering
Overordnet forløb
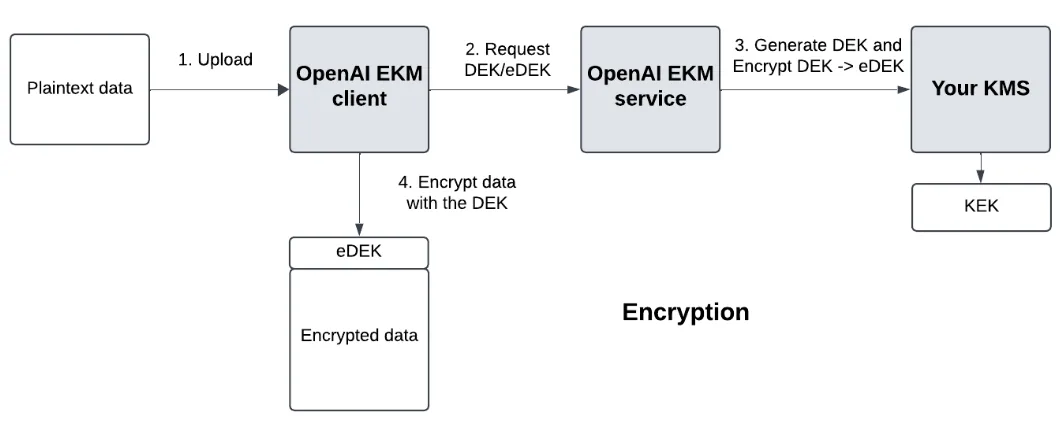
Vi genererer en Data Encryption Key (DEK) til din cloududbyder.
Dit cloud-KMS administrerer en master-Key Encryption Key (KEK), der enten er gemt i din cloud eller eksternt. Implementeringen er op til dig.
Vi anmoder om kryptering af DEK fra din cloud for at få en encrypted DEK (eDEK). Hvis din KEK er lagret eksternt, laver din cloud blot et ekstra hop til dit eksterne lager i et trin, der er uigennemsigtigt for OpenAI.
Kryptering
Når dine data krypteres, krypteres de med DEK, og eDEK gemmes som metadata i filen.
Dekryptering
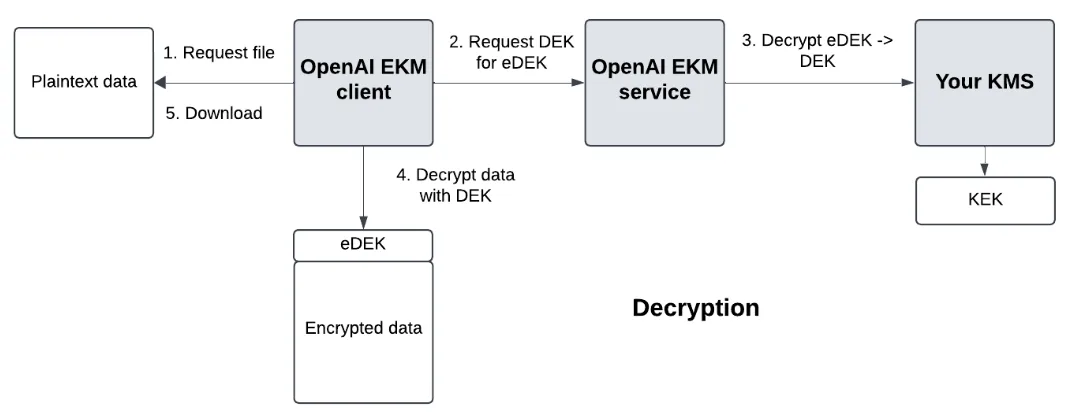
Ved dekryptering anmoder vi om, at eDEK dekrypteres af dit cloud-KMS til DEK, og vi dekrypterer dataene med DEK.
Centrale begreber
Datakrypteringsnøgle (DEK) – den nøgle, der krypterer dine data.
Krypteret datakrypteringsnøgle (eDEK) – den krypterede DEK, som genereres af dit KMS
Nøglekrypteringsnøgle (KEK) – den hovednøgle, du administrerer, som krypterer DEK -> eDEK og dekrypterer eDEK -> DEK. Denne nøgle forbliver altid uden for OpenAI's systemer.
Overordnede krav til implementering
Hos din cloududbyder
Opret en KMS-nøgle med AWS, Azure, GCP eller OCI Vault (kun API-projekter).
Opret en tilpasset, begrænset politik med Encrypt/Decrypt-tilladelser til KMS'et
Konfigurer OpenAI's adgang med en AWS-tillidspolitik, en GCP-arbejdsbelastningsidentitet, en Azure-tjenesteprincipal eller en OCI IAM-politik for adgang på tværs af lejere.
Tildel OpenAI en rolle med den begrænsede politik for at give adgang til dit KMS
I OpenAI-platforme
ChatGPT Enterprise
Opret et sandbox-arbejdsområde i ChatGPT til testformål.
API
Registrer din nøgle, og opret et testprojekt via Management API. Følg integrationsvejledningen for din udbyder nedenfor.
Udbyderspecifikke funktioner
For AWS vil OpenAI:
Kalde AssumeRole med et ExternalID
For GCP vil OpenAI:
Kalde dit STS-endepunkt fra en OpenAI GCP-konto
Bruge GCP-adgangstokenet til at kalde encrypt/decrypt på dit KMS.
For Azure vil OpenAI:
Anmode om et adgangstoken til nøgleboksen i din Azure-lejer
Bruge dette adgangstoken til at kalde encrypt/decrypt på din Key Vault.
For OCI vil OpenAI:
Bruge sin OCI-produktionsidentitet til at kryptere og dekryptere med den AES-nøgle, som din politik for adgang på tværs af lejere tillader.
Oplysninger, du har brug for fra OpenAI
Godkendelse
Du skal anerkende OpenAI's fødererede identitetstokens til AWS og GCP. For Azure skal du anerkende OpenAI's applikations-id til appregistreringen. For OCI skal du anerkende OpenAI's lejer og EKM-produktionsgruppe.
Oversigt over godkendelsesparametre
| OpenAI's AWS-principal | arn:aws:iam::790389265272:role/EnterpriseKeyManagement |
| Id for OpenAI's GCP-tjenestekonto | 105900137572174660365 |
| OpenAI's Azure-applikations-id | 20a14814-5ab7-4612-a671-1382b412bf93 |
| OpenAI's OCI-lejer | ocid1.tenancy.oc1..aaaaaaaa4kzwe5jdr4gsxft7dfnwbnp3aozhxeskabsqo7czdkbp6fkh3uha |
| OpenAI's EKM-produktionsgruppe i OCI | ocid1.group.oc1..aaaaaaaaerxukyeaxwqtbsxasnp54mem3sfgyokzdk7s27o7yvepluynxi5q |
Nødvendige oplysninger ved implementering, afhængigt af din cloududbyder
For AWS skal du konfigurere en tillidspolitik, der anerkender den OpenAI AWS-principal, der er angivet ovenfor.
For GCP skal du konfigurere en arbejdsbelastningsidentitet, der anerkender den OpenAI GCP-tjenestekonto, der er angivet ovenfor.
For Azure skal du oprette en tjenesteprincipal i din Azure-lejer til OpenAI's appregistrering:
Brug OpenAI's applikationsklient-id:
20a14814-5ab7-4612-a671-1382b412bf93.Opret tjenesteprincipalen ved at sende en POST-anmodning til Microsoft Graph-endepunktet servicePrincipals.
For OCI skal du give denne produktionsgruppe adgang fra OpenAI's lejer ved hjælp af en politik, der er afgrænset til dine ressourcer. Se politikken i: Konfiguration af OCI Vault til Enterprise Key Management.
Autorisation
Du skal oprette en politik, der giver OpenAI's identitet begrænset adgang til dit KMS.
| AWS | GCP | Azure | OCI |
| kms:Decryptkms:Encrypt | cloudkms.cryptoKeyVersions.useToDecryptcloudkms.cryptoKeyVersions.useToEncrypt | Microsoft.KeyVault/vaults/keys/encrypt/actionMicrosoft.KeyVault/vaults/keys/decrypt/action | VAULT_READKEY_READKEY_ENCRYPTKEY_DECRYPTAfgræns adgangen til nøgleboksens og AES-nøglens fulde OCID'er. |
Andet
I Azure skal du for nøgletype (nøglekrypteringsalgoritme) vælge RSA, ikke EC.
Oplysninger, OpenAI har brug for fra dig
Følg vejledningen i dette dokument for at registrere dit KMS hos OpenAI. Her er en oversigt over de parametre, du skal angive.
| AWS | GCP | Azure | OCI | |
| Godkendelsesrelateret | Lejer-id | |||
| KMS-relateret | KMS-ARN – (eksempel: arn:aws:kms:REGION:ACCOUNT_NUMBER:key:KEY_UUID) | KMS-projekt-id (eksempel: adjective-noun-12345) Navn på KMS-nøglering Navn på KMS-nøgle Placering af KMS-nøgle (eksempel: us-east1) | URI til nøgleboks (eksempel: https://your-vault-name.vault.azure.net/) Nøglenavn | Fuldt regionsnavn (eksempel: us-ashburn-1)Fuldt OCID for nøgleboksFuldt OCID for AES-256-nøgle |
For OCI skal nøglen have et friformstag med navnet openai_organization_id, hvis værdi matcher dit OpenAI-organisations-id. Registrer den med type: "oci" og purpose: "ekm". Medtag ikke key_version_ocid.
Når du har registreret dit KMS hos OpenAI, skal du følge resten af vejledningen i dokumentet for at aktivere din EKM-konfiguration på et API-projekt. Opret et nyt OpenAI API-projekt til test.
Udbyderspecifikke implementeringsvejledninger
Se de relevante links nedenfor for trinvise vejledninger. Bemærk, at disse fokuserer på kravene til integration med OpenAI og ikke er tænkt som en komplet vejledning til hele dit miljø
Ikke-understøttede funktioner, når EKM er aktiveret
Følgende funktioner er ikke tilgængelige, når EKM er aktiveret:
Funktioner, der ikke er generelt tilgængelige, herunder funktioner i beta eller alfa.