
Oversigt
For at bruge Ads Manager skal en person både have en tilladt loginmetode og en rolle på den rette annoncekonto. Man får ikke automatisk adgang til annoncer ved at blive tilknyttet en OpenAI-tenant, bruge enkeltlogon (SSO) eller være registreret i et synkroniseret katalog.
Forstå Ads-administratorroller og kontoroller
Åbn Administrationskonsol, og vælg den lejer, der er knyttet til annoncekontoen. Din rolle afgør, hvilke indstillinger du kan administrere.
| Rolle | Omfang | Hvad rollen tillader |
|---|---|---|
| global administrator | Lejer | Administrerer domæner, identitetsudbydere, loginpolitikker og mappeforbindelser for hele lejeren og kan oprette kvalificerede annoncekonti. |
| Ads-administrator | Lejer | Opretter kvalificerede annoncekonti. Administrerer ikke identitet for hele lejeren og får ikke automatisk adgang til eksisterende konti. |
| annoncekontoadministrator | Én annoncekonto | Administrerer kontoen og understøttet bruger- eller gruppeadgang. Der skal være mindst én aktiv kontoadministrator tilbage. |
| medlem af annoncekonto | Én annoncekonto | Bruger og opdaterer understøttede annonceressourcer uden fulde tilladelser til kontoadministration. |
| læser på annoncekonto | Én annoncekonto | Ser annonceressourcer uden skrive- eller kontoadministrationstilladelser. |
En person, der administrerer lejeridentitet, opretter en konto og administrerer denne konto, kan have brug for mere end én rolle. En rolle i et ChatGPT-arbejdsområde eller en organisation på API-platformen giver ikke Ads-tilladelser.
På en annoncekonto får en person den højeste rolle, der er tildelt direkte eller via en gruppe: først Administrator, derefter Medlem og så Læser. Ændring eller fjernelse af en direkte rolle reducerer ikke adgangen, hvis en gruppe stadig tildeler en højere rolle.
Kontrollér loginpolitikken for Ads
Åbn Globale indstillinger i Administrationskonsol og derefter Adgang. Gennemgå SSO-indstillinger for Ads for den valgte lejer. Aktivering af en delt identitetsudbyderforbindelse eller et andet produkts SSO-politik aktiverer ikke automatisk SSO for Ads.
| Politik | Hvad det betyder |
|---|---|
| Påkrævet | SSO er tilgængelig som loginmetode. En person, der allerede er logget ind, kan dog muligvis få adgang til en annoncekonto med politikken Påkrævet uden at logge ind igen via SSO. |
| Valgfrit | Kvalificerede brugere kan bruge den konfigurerede identitetsudbyder eller en anden tilladt loginmetode. |
| Fra | SSO er ikke tilgængelig for det valgte produkt eller den valgte ressource. Brugerne skal benytte en anden tilladt loginmetode. |
Lad SSO være Valgfrit under test, når denne indstilling er tilgængelig. Før du vælger Påkrævet eller Fra, skal du kontrollere, at brugerne kan få adgang til deres konti, og at en autoriseret administrator har en gendannelsesmulighed.
Konfigurer relevante krav til multifaktorgodkendelse (MFA) og betinget adgang hos din identitetsudbyder.
Se Konfiguration af single sign-on (SSO) til OpenAI-produkter for at få oplysninger om opsætning af forbindelser og domæner.
Giv en person adgang til en annoncekonto
Vælg den korrekte OpenAI-lejer i Administrationskonsol.
Vælg annoncekontoen.
Åbn Brugere og grupper, hvis indstillingen er tilgængelig.
Find brugeren eller den understøttede kontospecifikke gruppe.
Tildel den relevante rolle som Administrator, Medlem eller Læser.
Bed personen om at logge ind med den arbejdsmail, der er knyttet til lejeren.
Hvis personen mangler, skal du kontrollere, at en autoriseret administrator har inviteret eller synkroniseret brugeren. En invitation til et ChatGPT-arbejdsområde giver ikke adgang til en annoncekonto.
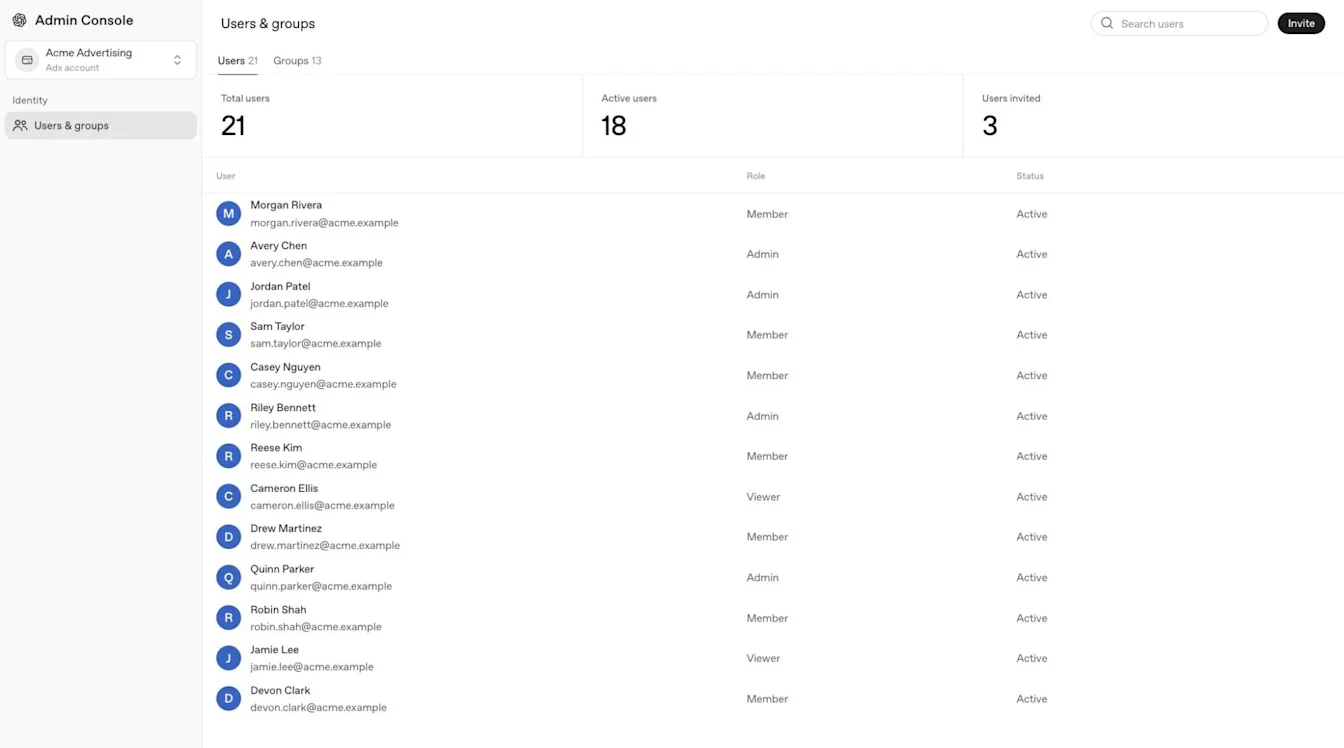
Tildel den relevante rolle separat for hver annoncekonto, personen skal have adgang til.
Tildel rollen som Ads-administrator, og opret den første konto
Åbn Administrationskonsol, og vælg den ønskede lejer.
Åbn Brugere og grupper under Globale indstillinger, vælg Brugere, og åbn personens profil.
Åbn Adgang og roller eller Direkte roller, afhængigt af hvilken fane der er tilgængelig.
Vælg muligheden for at tilføje eller redigere adgang på lejerniveau. Hvis du bliver bedt om at vælge et produkt, skal du vælge Cloud Console.
Vælg Ads-administrator, og gem tildelingen.

En brugerprofil kan vise Adgang og roller, mens andre konfigurationer viser Direkte roller.
Hvis der ikke findes en annoncekonto, kan en global administrator eller Ads-administrator oprette den første konto. Kontospecifikke roller vises muligvis først, når kontoen er oprettet.
Hvis du vil oprette endnu en annoncekonto, skal du begynde i Ads Manager med de nødvendige tilladelser. Et direkte onboardinglink kan åbne en eksisterende annoncekonto igen, hvis du allerede har en aktiv session i Ads Manager.
Hvis Ads-administrator ikke vises, skal du kontrollere, at du har valgt den korrekte lejer og, når du bliver bedt om det, Cloud Console. Bed en global administrator eller dit OpenAI-kontoteam om at kontrollere din adgang og berettigelse til Ads.
Administrer synkroniserede brugere og grupper
Annoncekonti bruger et fælles SCIM-katalog for hele tenanten, ikke et separat katalog for hver annoncekonto. Tenants, der opfylder kravene, herunder tenants, der kun bruges til annoncer, kan synkronisere brugere og grupper, men adgang til hver annoncekonto skal stadig tildeles separat.
SCIM på tenantniveau kan opdatere en synkroniseret brugers primære e-mailadresse på den eksisterende OpenAI-konto, når både det nuværende og det nye e-maildomæne er verificeret for den tenant, kataloget tilhører. Opdater den eksisterende bruger hos din identitetsudbyder, og tilpas SSO-tilknytningen, så den stemmer overens. Ændringen logger brugeren ud, så vedkommende skal logge ind igen med den opdaterede adresse. Kontakt OpenAI Support, hvis den nye adresse tilhører en anden OpenAI-konto, eller opdateringen fortsat er blokeret.
Administrer synkroniserede brugere og gruppemedlemskaber hos din identitetsudbyder. Du kan ikke manuelt føje en synkroniseret bruger til en gruppe på en annoncekonto eller ændre synkroniserede gruppemedlemskaber i administrationskonsollen.
For at give en synkroniseret gruppe adgang til en annoncekonto skal du åbne gruppens indstillinger for Produktadgang, vælge kontoen og gemme dine ændringer. Kontorollen er som udgangspunkt Medlem. En administrator med de nødvendige rettigheder kan ændre den synkroniserede gruppes rolle på annoncekontoen uden at ændre gruppens medlemskaber hos identitetsudbyderen.
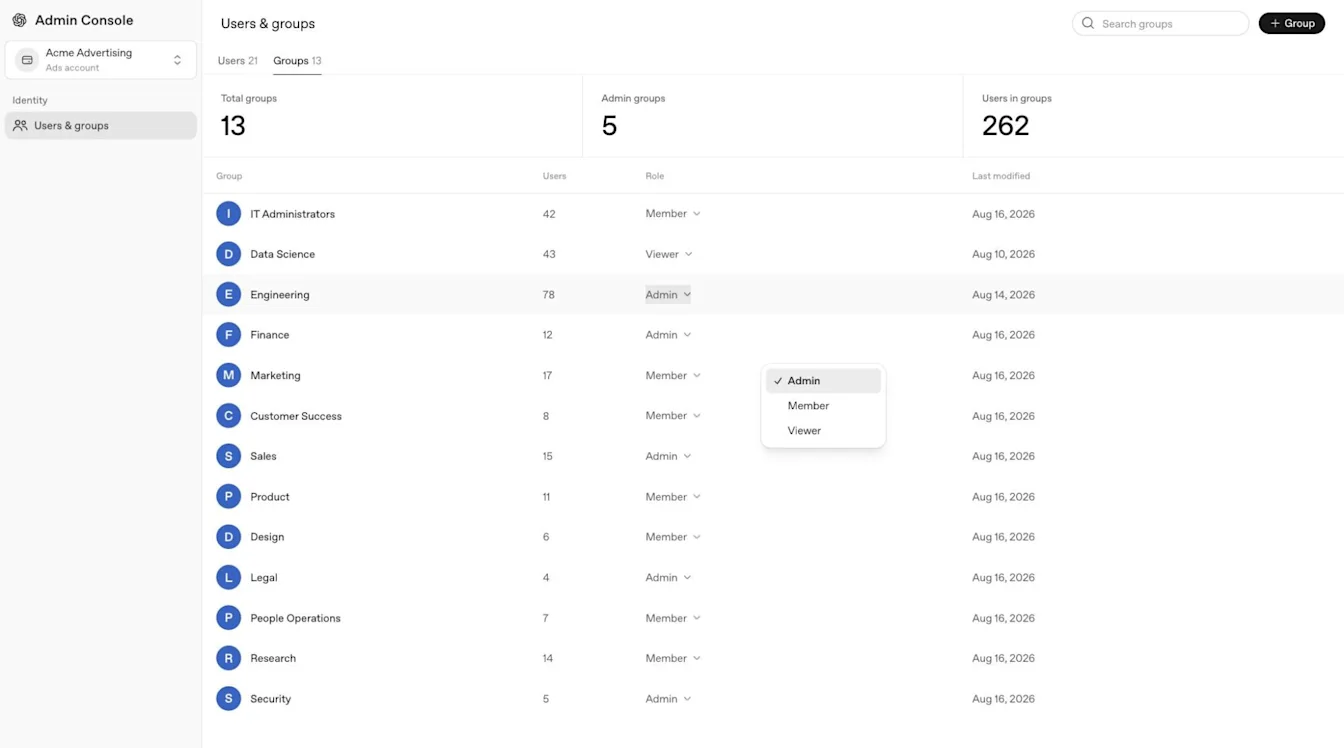
Læs om katalogkrav, opsætning og fejlfinding i SCIM-klargøring og -administration.
Fjern eller rediger adgang til en annoncekonto
Før du fjerner den eneste aktive annoncekontoadministrator, skal du tildele en anden administrator. Hver annoncekonto skal have mindst én aktiv administrator.
Vælg annoncekontoen, og åbn Brugere og grupper.
Gennemgå personens direkte rolle og kontospecifikke gruppetildelinger.
Fjern eller rediger den direkte rolle, eller opdater det relevante gruppemedlemskab.
Opdater eventuelt synkroniserede gruppemedlemskaber hos din identitetsudbyder.
Kontrollér, at der stadig er en anden kontoadministrator, og at personens endelige adgang svarer til det ønskede.
Administrer synkroniserede gruppemedlemskaber hos din identitetsudbyder. For SCIM-administrerede brugere skal du gennemgå direkte roller på annoncekonti og synkroniserede gruppetildelinger. For manuelt administrerede brugere skal du gennemgå direkte roller og manuelt administrerede gruppetildelinger. Hvis én adgangsvej fjernes, fjernes en anden muligvis ikke. Kontrollér derfor personens resterende adgang til hver annoncekonto.
Løs Ads-specifikke adgangsproblemer
Hvis en person ikke kan åbne Ads Manager, skal du kontrollere:
Den valgte OpenAI-lejer og annoncekonto.
Personens arbejdsmail og den relevante loginpolitik for Ads.
Om personen har accepteret den korrekte invitation.
Den kontospecifikke rolle og eventuel direkte eller gruppebaseret adgang.
Seneste mappeændringer eller tildelinger hos identitetsudbyderen.
Om en global administrator eller Ads-administrator skal oprette den første annoncekonto.
Ved loginfejl kan du se Fejlfinding af SSO, adgang til arbejdsområder og domænebekræftelse.
────────────────────────────────────────────────────────────