
OpenAI Mutual TLS ermöglicht Organisationen, eine zusätzliche Sicherheitsebene für ihren OpenAI-API-Traffic zu konfigurieren. Nach der Konfiguration sollten API-Anfragen an https://mtls.api.openai.com (oder https://mtls-eu.api.openai.com für Kund:innen mit EU-Datenresidenz) gestellt werden. Traffic wird nur akzeptiert, wenn der richtige API-Schlüssel und das richtige Client-Zertifikat bereitgestellt werden. mTLS gilt nicht für das https://platform.openai.com-Dashboard. Diese Funktion befindet sich derzeit in der Beta-Phase.
Wie richte ich die mTLS-Integration ein?
In der Navigationsleiste der Einstellungen siehst du einen Tab „Mutual TLS“.
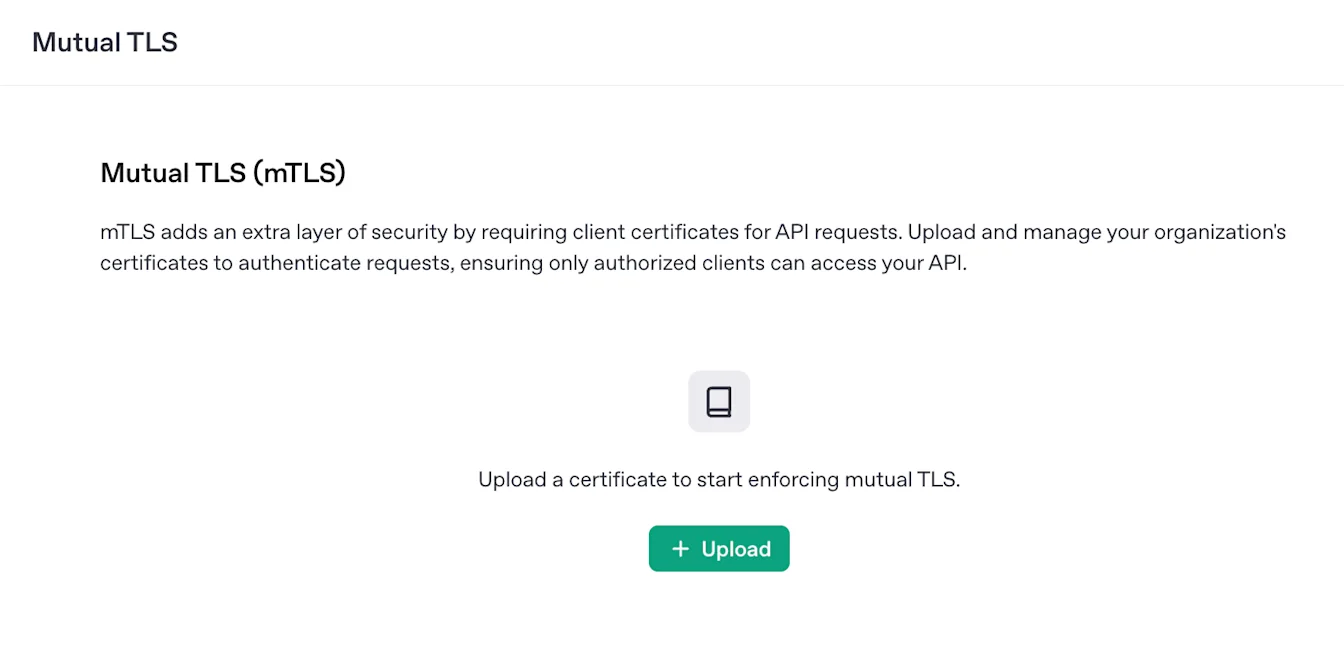
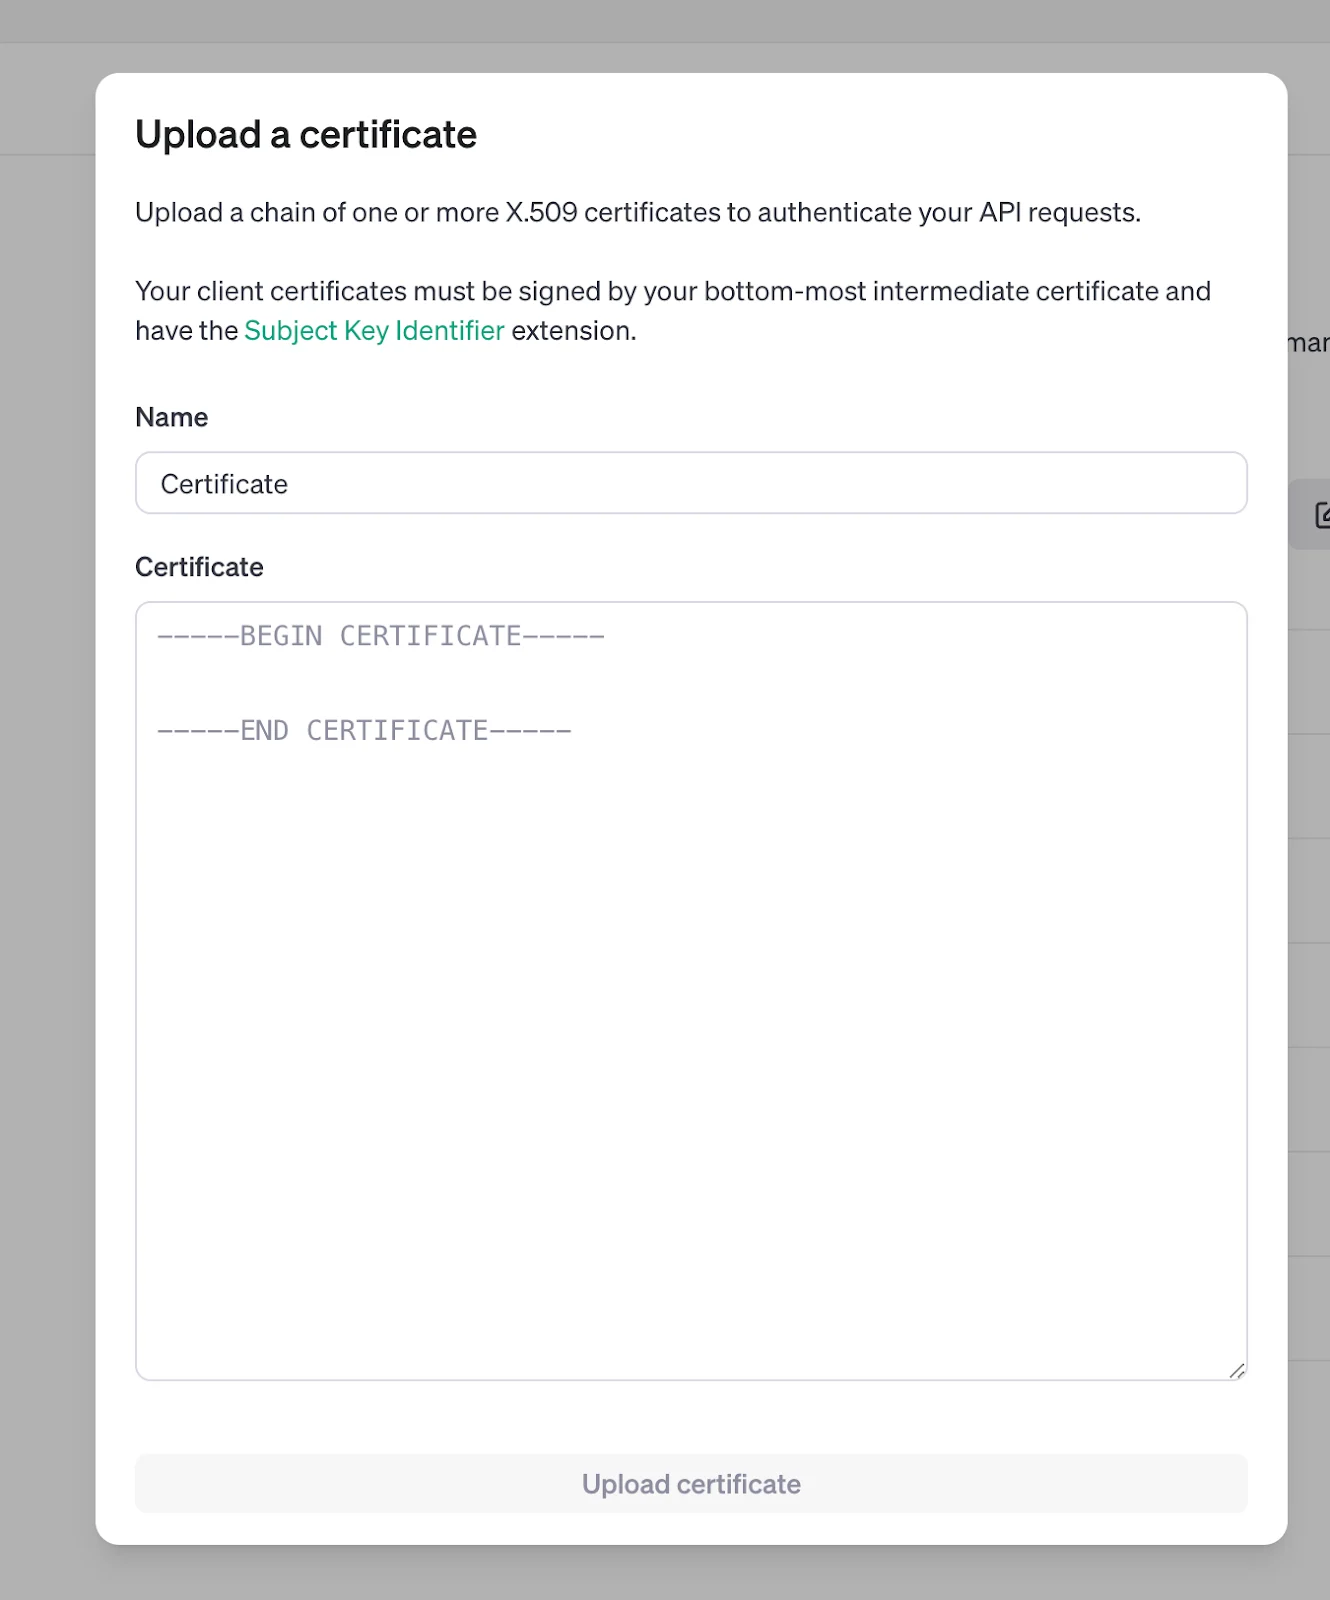
Zertifikat hochladen
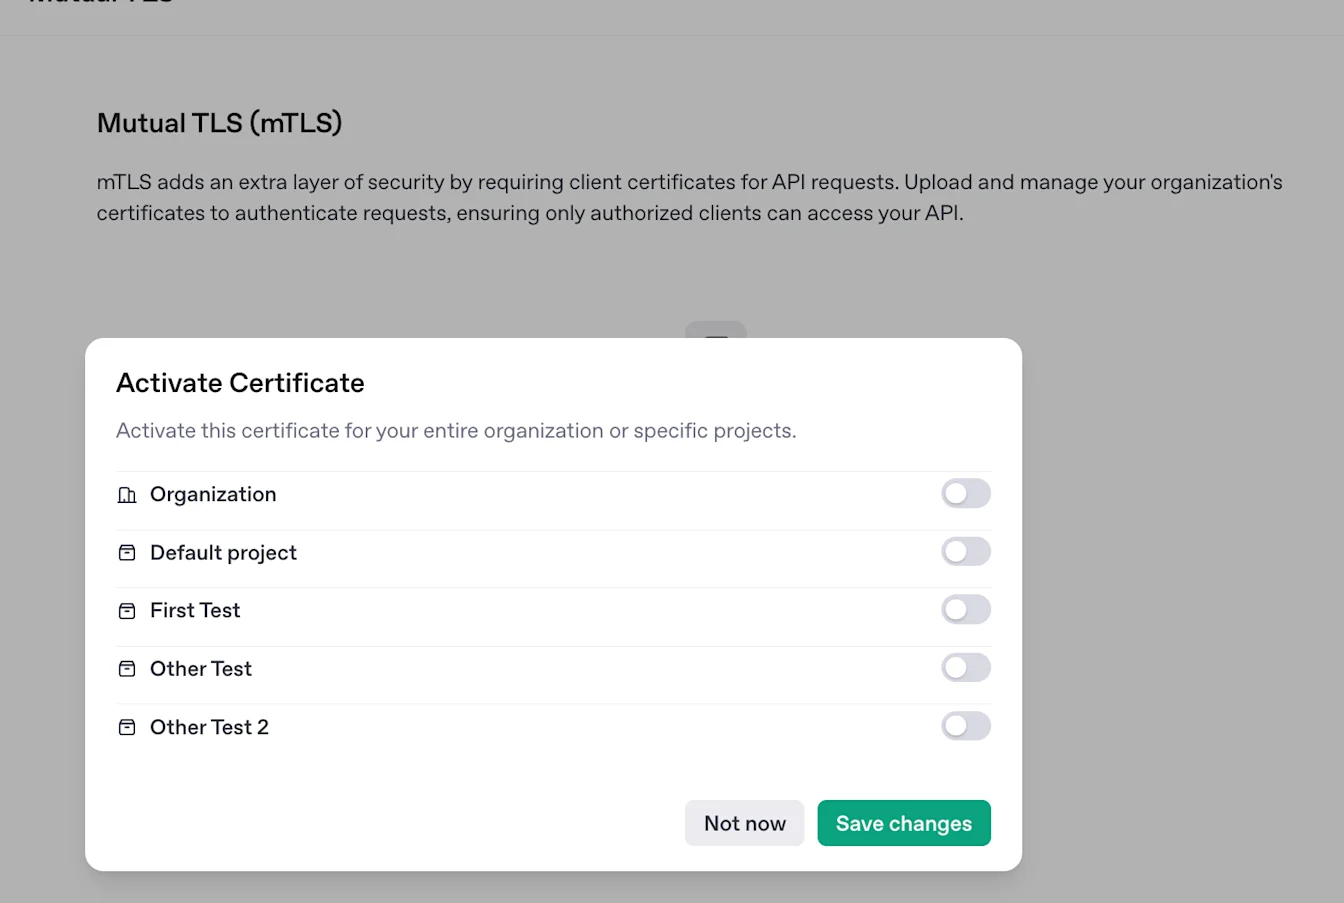
Zertifikat aktivieren
Nach dem Hochladen deines Zertifikats ist der nächste Schritt, dein Zertifikat zu aktivieren. Sobald ein Zertifikat für ein Projekt aktiviert ist, erfordern alle API-Anfragen an dieses Projekt zusätzlich ein entsprechendes Client-Zertifikat. Wenn für ein Projekt mehrere Zertifikate aktiviert sind, kannst du ein beliebiges entsprechendes Client-Zertifikat übergeben. Wenn ein Zertifikat für die Organisation aktiviert ist, gilt es für alle API-Anfragen und wird von allen Projekten „geerbt“.
Anforderungen an CA-Zertifikate
Du kannst jedes X.509-CA-Zertifikat im PEM-Format hochladen, das die folgenden Anforderungen erfüllt:
signiert die Clientzertifikate, die du verwenden möchtest, direkt oder dient als Vertrauensanker für eine gültige Zertifikatskette, die dein Client vorlegt.
enthält die Erweiterungen Certificate Authority, Subject Key Identifier und Authority Key Identifier (im KeyIdentifier-Format)
hat die Key-Usage-Berechtigungen „Certificate Sign, CRL Sign“
läuft nicht innerhalb von 1 Tag ab
die Gesamtgröße des Zertifikats muss unter 16 KB liegen.
Anforderungen an Clientzertifikate
Wenn die Unterstützung von Zertifikatsketten für deine Organisation aktiviert ist, kann dein Client ein Client-Endzertifikat und die erforderlichen Zwischenzertifikate vorlegen, um eine gültige Kette zu einem aktiven hochgeladenen Zertifikat zu bilden. Andernfalls müssen Clientzertifikate direkt von Zertifikaten signiert sein, die du zuvor hochgeladen hast. Darüber hinaus müssen deine Clientzertifikate die folgenden Anforderungen erfüllen:
verfügt über die Erweiterungen Subject Key Identifier und Authority Key Identifier (im KeyIdentifier-Format)
verfügt bei Key Usage über die Berechtigungen „Digital Signature, Key Encipherment“
verfügt bei Extended Key Usage über die Berechtigung „TLS Web Client Authentication“
verfügt über die Erweiterung Subject Alternate Name
Unterstützung von Zertifikatsketten für API-mTLS
Die Unterstützung von Zertifikatsketten ermöglicht deinem Client, ein Client-Endzertifikat zusammen mit den erforderlichen Zwischenzertifikaten vorzulegen, um eine gültige Kette zu einem aktiven hochgeladenen Zertifikat zu bilden.
So kannst du Zwischenzertifikate wechseln, ohne jedes neue Zwischenzertifikat hochzuladen, solange das aktive hochgeladene Zertifikat, das als Vertrauensanker dient, gültig bleibt.
Die Unterstützung von Zertifikatsketten ist derzeit auf Anfrage verfügbar. Wende dich an deinen Account Director oder erstelle ein Support-Ticket, um Zugriff anzufordern.
Dein Client muss alle erforderlichen Zwischenzertifikate vorlegen. OpenAI ruft fehlende Zwischenzertifikate nicht über AIA ab. CRL- und OCSP-Prüfungen werden weiterhin nicht unterstützt.
FAQ
Kann ich mTLS per API konfigurieren?
Ja — weitere Informationen findest du in der API-Referenz unter https://platform.openai.com/docs/api-reference/.
Welche Endpunkte unterstützen mTLS?
Während dieser Beta-Phase wird mTLS offiziell unterstützt in
/v1/chat/completions (with all supported extensions e.g. image, audio, streaming, etc.)/v1/completions/v1/embeddings/v1/audio/transcriptions/v1/audio/speech/v1/files/v1/batches/v1/responses/v1/images/v1/moderations/v1/realtime (via server-side web sockets)/v1/fine_tuning/v1/tunnels
Wie sende ich Clientzertifikate mit meiner Anfrage?
Bei einer cURL-Anfrage kannst du die Optionen --cert und --key verwenden (siehe die Manpage hier). In den meisten anderen HTTP-Clients gibt es ebenfalls Möglichkeiten, Clientzertifikate zu übergeben. Beispiele: requests in Python, fetch in JS. Über unsere offiziellen SDKs kannst du auch den HTTP-Client überschreiben. Ein Python-Beispiel findest du hier.
Wenn die Unterstützung für Zertifikatsketten aktiviert ist, konfiguriere deinen HTTP-Client so, dass er das Leaf-Clientzertifikat und alle erforderlichen Zwischenzertifikate vorlegt. Die genaue Konfiguration hängt von deinem HTTP-Client ab.
Bevor du mTLS für Produktions-Traffic erzwingst, stelle sicher, dass der verwendete HTTP-Client mit Clientzertifikatsanforderungen zuverlässig funktioniert (einige, etwa WebSockets in bestimmten Browsern, tun das nicht). Beachte, dass unser Server in der Clientzertifikatsanforderung keine Liste für certificate_authorities bereitstellt.
Wer kann auf Zertifikate zugreifen und sie ändern?
Über die Dashboard-Benutzeroberfläche https://platform.openai.com/settings/organization/mtls können Organisations-Inhaber:innen auf Zertifikate zugreifen und sie ändern. Alle Personen mit einem Admin-API-Schlüssel (https://platform.openai.com/settings/organization/admin-keys) können ebenfalls auf Zertifikate zugreifen bzw. sie ändern. Beachte jedoch: Wenn du Mutual TLS auf Organisationsebene aktivierst, setzt du Zertifikate auch für diese API-Anfragen durch. Alle mTLS-Änderungen sind in Audit-Logs sichtbar.
Wie viele Zertifikate kann ich haben?
Jede Organisation kann bis zu 50 Zertifikate hochladen, die projektübergreifend, aber nicht mit anderen Organisationen geteilt werden können. Du kannst ein Zertifikat atomar für jeweils 10 Projekte aktivieren/deaktivieren. Alternativ kannst du jeweils 10 Zertifikate für deine Organisation oder für 1 bestimmtes Projekt aktivieren/deaktivieren.
Kann ich Zertifikate aktualisieren oder löschen?
Du kannst die Namen deiner Zertifikate aktualisieren, aber nicht deren Inhalt. Du kannst Zertifikate auch löschen, wenn sie aktuell in keinem Geltungsbereich aktiv sind.
Wie funktioniert der Widerruf von Zertifikaten?
Derzeit unterstützen wir keine CRL- oder OCSP-Prüfungen. Als Alternative empfehlen wir, deinen API-Key zu löschen oder zu rotieren. Du kannst auch deine CA-Zertifikate austauschen oder Clientzertifikate mit kürzerer Gültigkeitsdauer verwenden.
Kann ich längere Zertifikatsketten verwenden?
Ja, wenn die Unterstützung für Zertifikatsketten für deine Organisation aktiviert ist. Dein Client muss das Leaf-Clientzertifikat und alle erforderlichen Zwischenzertifikate vorlegen, damit OpenAI die Kette bis zu einem aktiven, hochgeladenen Zertifikat prüfen kann. Wende dich an deinen Account Director oder öffne ein Support-Ticket, um Zugriff anzufordern.
Was ist die empfohlene Einrichtung?
Bei der ersten Einrichtung dieser Funktion empfehlen wir, mit einem Staging-Projekt zu beginnen, das keinen offiziellen Produktionsverkehr verarbeitet. Nutze diese Gelegenheit, um sicherzustellen, dass deine Zertifikate auf deinen Rechnern korrekt eingerichtet sind und du API-Traffic erfolgreich senden kannst. Darüber hinaus empfehlen wir, dich mit dem Sicherheitsteam deiner Organisation abzustimmen, um deine Anforderungen bestmöglich zu verstehen.
Zusätzlicher Support
Du kannst die mTLS-Funktion vollständig selbst über das Dashboard und die API verwalten. Wenn du mTLS jedoch zunächst in einem Shadow-Modus aktivieren möchtest, wende dich bitte an deine:n Account Director:in oder eröffne ein Support-Ticket, indem du unten rechts auf dieser Seite einen neuen Chat startest.
Anhang: Terminologie
CA-Zertifikat: Eines deiner vertrauenswürdigen Zertifikate, mit dem Clientzertifikate geprüft werden. Es kann die Clientzertifikate, die du mit Anfragen sendest, direkt signieren oder als Vertrauensanker für eine von deinem Client vorgelegte Zertifikatskette dienen. Du kannst selbstsignierte CA-Zertifikate verwenden.
Zertifikat hochladen: ein CA-Zertifikat zu deinem Konto hinzufügen. Es wird noch nirgendwo für mTLS durchgesetzt, du kannst aber mit der Konfiguration beginnen.
Geltungsbereich: ein bestimmtes Projekt oder deine gesamte Organisation.
CA-Zertifikat in einem Geltungsbereich aktivieren: aktiviert mTLS gezielt für diesen Geltungsbereich. Alle API-Key-basierten Anfragen müssen ein Clientzertifikat enthalten, das anhand des aktiven CA-Zertifikats geprüft werden kann.
CA-Zertifikat in einem Geltungsbereich deaktivieren: deaktiviert die Verwendung dieses Zertifikats zur Prüfung von Anfragen in diesem Geltungsbereich. Wenn für den Geltungsbereich keine Zertifikate mehr übrig sind, ist mTLS faktisch deaktiviert.
Zertifikat vererben: Wenn du ein Zertifikat für deine Organisation aktivierst, wird es auch für alle Projekte aktiviert.