
Um Ads Manager zu nutzen, benötigt eine Person sowohl eine zulässige Anmeldemethode als auch eine Rolle für das richtige Werbekonto. Der Beitritt zu einem OpenAI-Mandanten, die Nutzung von Single Sign-on (SSO) oder die Aufnahme in ein synchronisiertes Verzeichnis gewährt nicht automatisch Zugriff auf Ads.
Ads-Administrator- und Kontorollen verstehen
Öffne die Admin Console und wähle den Mandanten aus, der mit dem Werbekonto verknüpft ist. Deine Rolle bestimmt, welche Einstellungen du verwalten kannst.
| Rolle | Geltungsbereich | Berechtigungen |
|---|---|---|
| Globaler Administrator | Mandant | Verwaltet mandantenweit Domänen, Identitätsanbieter, Anmelderichtlinien und Verzeichnisverbindungen und kann berechtigte Werbekonten erstellen. |
| Ads-Administrator | Mandant | Erstellt berechtigte Werbekonten. Verwaltet keine mandantenweiten Identitäten und erhält nicht automatisch Zugriff auf bestehende Konten. |
| Werbekontoadministrator | Ein Werbekonto | Verwaltet das Konto und den unterstützten Zugriff von Personen oder Gruppen. Mindestens eine Person muss als wirksamer Kontoadministrator verbleiben. |
| Werbekontomitglied | Ein Werbekonto | Nutzt und aktualisiert unterstützte Werberessourcen ohne umfassende Berechtigungen zur Kontoverwaltung. |
| Werbekontobetrachter | Ein Werbekonto | Zeigt Werberessourcen ohne Schreibrechte oder Berechtigungen zur Kontoverwaltung an. |
Eine Person, die Mandantenidentitäten verwaltet, ein Konto erstellt und dieses Konto administriert, benötigt möglicherweise mehrere Rollen. Eine Rolle in einer ChatGPT-Workspace oder einer Organisation der API-Plattform gewährt keine Ads-Berechtigungen.
Innerhalb eines Werbekontos erhält eine Person die höchste direkt oder über eine Gruppe zugewiesene Rolle: Administrator, dann Mitglied, dann Betrachter. Das Ändern oder Entfernen einer direkten Rolle verringert den Zugriff nicht, wenn eine Gruppe weiterhin eine höhere Rolle gewährt.
Anmelderichtlinie für Ads prüfen
Öffne in der Admin Console die Globalen Einstellungen und dann Zugriff. Prüfe die Ads-SSO-Einstellungen für den ausgewählten Mandanten. Durch die Aktivierung einer gemeinsam genutzten Verbindung zu einem Identitätsanbieter oder der SSO-Richtlinie eines anderen Produkts wird SSO für Ads nicht automatisch aktiviert.
| Richtlinie | Bedeutung |
|---|---|
| Erforderlich | SSO ist als Anmeldemethode verfügbar. Wer bereits angemeldet ist, kann jedoch möglicherweise auf ein Werbekonto mit der Richtlinie Erforderlich zugreifen, ohne sich erneut über SSO anzumelden. |
| Optional | Berechtigte Personen können den konfigurierten Identitätsanbieter oder eine andere zulässige Anmeldemethode verwenden. |
| Aus | SSO ist für das ausgewählte Produkt oder die ausgewählte Ressource nicht verfügbar. Personen müssen eine andere zulässige Anmeldemethode verwenden. |
Lass SSO während des Tests auf Optional, sofern diese Einstellung verfügbar ist. Bevor du Erforderlich oder Aus auswählst, vergewissere dich, dass Personen auf ihre Konten zugreifen können und für eine autorisierte Administration ein Wiederherstellungsweg besteht.
Konfiguriere die geltenden Anforderungen an Multi-Faktor-Authentifizierung (MFA) und bedingten Zugriff bei deinem Identitätsanbieter.
Informationen zur Einrichtung von Verbindung und Domäne findest du unter Single Sign-on (SSO) für OpenAI-Produkte einrichten.
Einer Person Zugriff auf ein Werbekonto gewähren
Wähle in der Admin Console den richtigen OpenAI-Mandanten aus.
Wähle das Werbekonto aus.
Öffne Personen & Gruppen, sofern verfügbar.
Suche die Person oder die unterstützte kontospezifische Gruppe.
Weise die passende Rolle Administrator, Mitglied oder Betrachter zu.
Bitte die Person, sich mit der geschäftlichen E-Mail-Adresse anzumelden, die dem Mandanten zugeordnet ist.
Wenn die Person fehlt, vergewissere dich, dass sie von einer autorisierten Administration eingeladen oder synchronisiert wurde. Eine Einladung zu einer ChatGPT-Workspace gewährt keinen Zugriff auf ein Werbekonto.
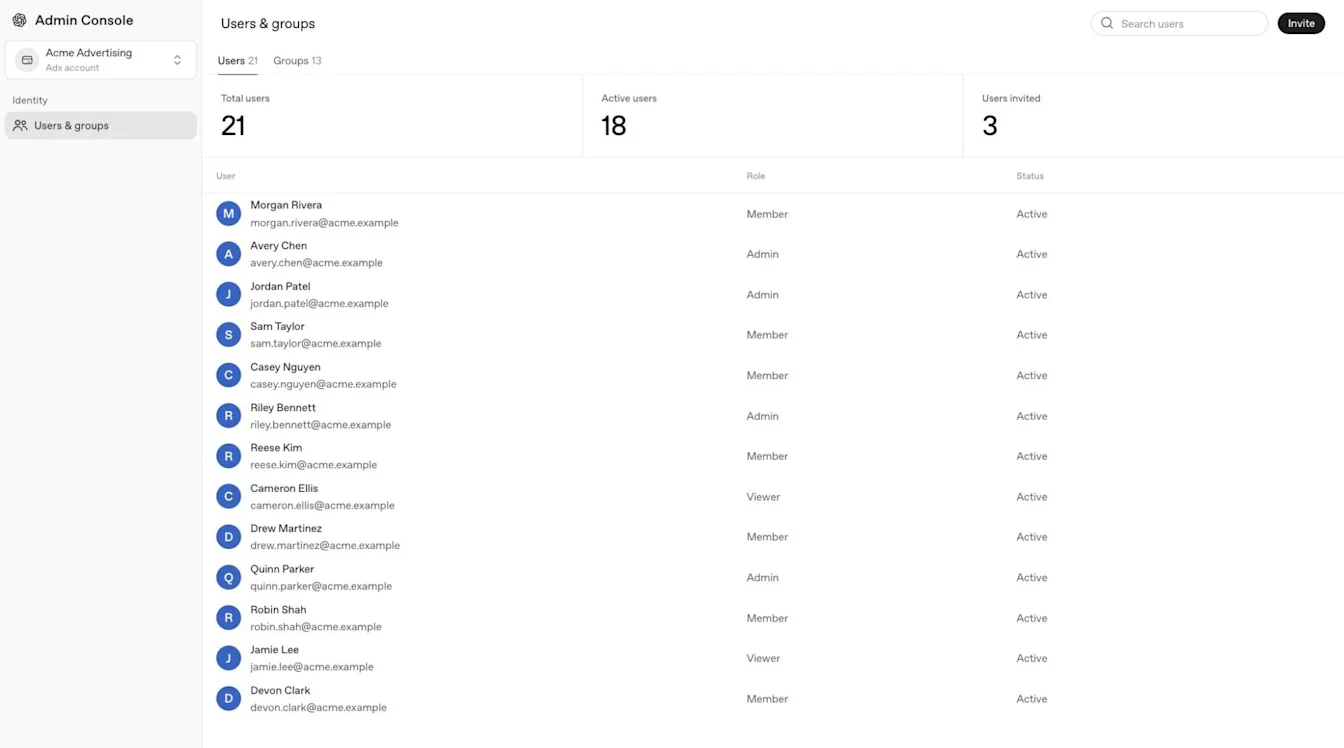
Weise die passende Rolle für jedes Werbekonto, auf das eine Person zugreifen muss, separat zu.
Ads-Administratorrolle zuweisen und das erste Konto erstellen
Öffne die Admin Console und wähle den vorgesehenen Mandanten aus.
Öffne unter Globale Einstellungen den Bereich Personen & Gruppen, wähle Personen aus und öffne das Profil der Person.
Öffne je nach verfügbarer Registerkarte Zugriff & Rollen oder Direkte Rollen.
Wähle die Option zum Hinzufügen oder Bearbeiten des Zugriffs auf Mandantenebene. Wenn du ein Produkt auswählen sollst, wähle Cloud Console.
Wähle Ads-Administrator aus und speichere die Zuweisung.

In einem Personenprofil wird möglicherweise Zugriff & Rollen angezeigt, in anderen Konfigurationen dagegen Direkte Rollen.
Wenn noch kein Werbekonto vorhanden ist, kann ein globaler Administrator oder Ads-Administrator das erste Konto erstellen. Kontospezifische Rollen werden möglicherweise erst angezeigt, nachdem das Konto erstellt wurde.
Um ein weiteres Werbekonto zu erstellen, rufe mit den erforderlichen Berechtigungen den Ads Manager auf. Über einen direkten Onboarding-Link kann ein bestehendes Werbekonto erneut geöffnet werden, wenn du bereits eine aktive Ads Manager-Sitzung hast.
Wenn Ads-Administrator nicht angezeigt wird, vergewissere dich, dass du den richtigen Mandanten und nach Aufforderung Cloud Console ausgewählt hast. Bitte einen globalen Administrator oder dein OpenAI-Kontoteam, deinen Zugriff und deine Berechtigung für Ads zu prüfen.
Synchronisierte Personen und Gruppen verwalten
Ads-Konten verwenden ein mandantenweites SCIM-Verzeichnis und kein separates Verzeichnis für jedes Werbekonto. Berechtigte Mandanten, einschließlich reiner Ads-Mandanten, können Personen und Gruppen synchronisieren. Der Zugriff muss dennoch für jedes Werbekonto separat zugewiesen werden.
Über mandantenweites SCIM kann die E-Mail-Adresse eines bestehenden OpenAI-Kontos nicht geändert werden. Auch der OpenAI-Support kann diese Änderung nicht manuell vornehmen.
Verwalte synchronisierte Personen und Gruppenmitgliedschaften bei deinem Identitätsanbieter. Du kannst eine synchronisierte Person nicht manuell einer Werbekontogruppe hinzufügen oder die synchronisierte Gruppenmitgliedschaft in der Admin Console ändern.
Um einer synchronisierten Gruppe Zugriff auf ein Ads-Konto zu gewähren, öffne die Einstellungen Produktzugriff der Gruppe, wähle das Konto aus und speichere die Änderungen. Die anfängliche Kontorolle ist Mitglied. Eine autorisierte Administration kann die Werbekontorolle der synchronisierten Gruppe ändern, ohne ihre Mitgliedschaft beim Identitätsanbieter zu ändern.
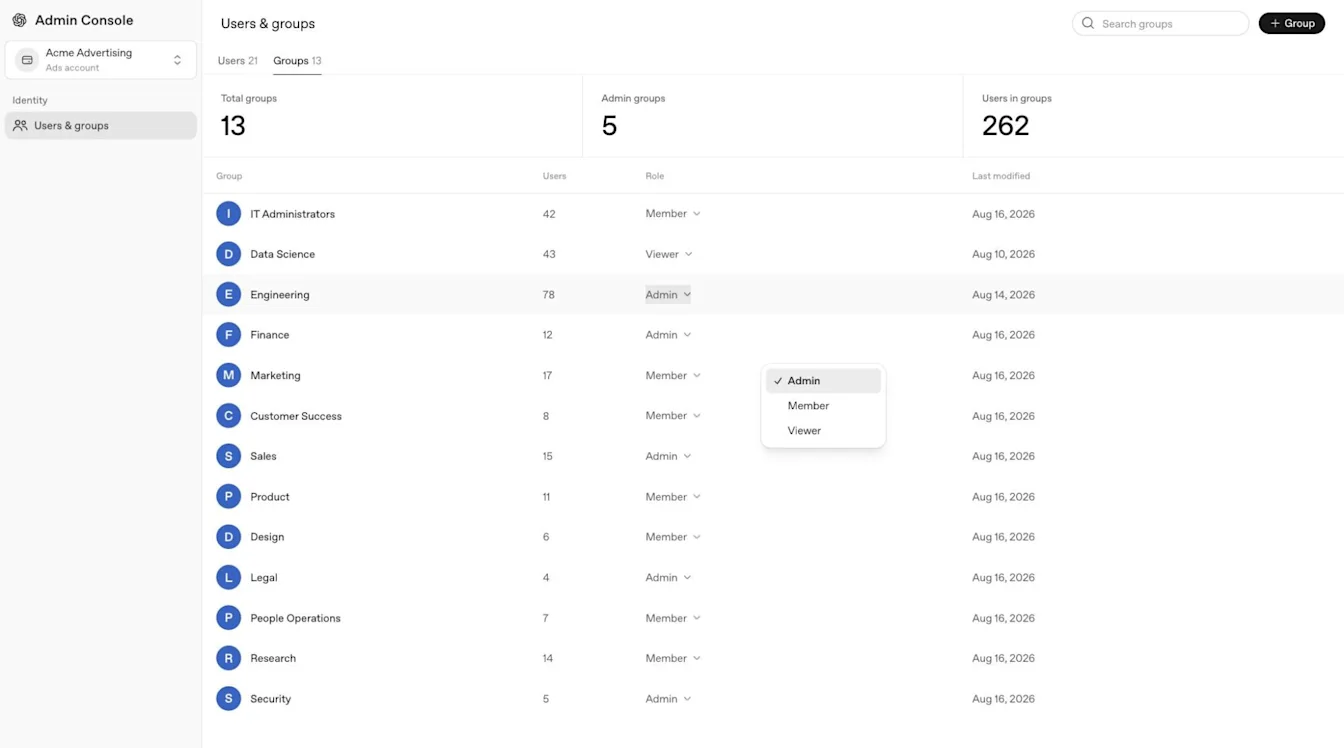
Informationen zu Voraussetzungen, Einrichtung und Fehlerbehebung für Verzeichnisse findest du unter SCIM-Bereitstellung und -Verwaltung.
Zugriff auf Werbekonten entfernen oder ändern
Weise einer anderen Person die Administratorrolle zu, bevor du den einzigen wirksamen Werbekontoadministrator entfernst. Für jedes Werbekonto muss mindestens eine Person als wirksamer Administrator verbleiben.
Wähle das Werbekonto aus und öffne Personen & Gruppen.
Prüfe die direkte Rolle und die kontospezifischen Gruppenzuweisungen der Person.
Entferne oder ändere die direkte Rolle oder aktualisiere die betreffende Gruppenmitgliedschaft.
Aktualisiere gegebenenfalls die synchronisierte Gruppenmitgliedschaft bei deinem Identitätsanbieter.
Vergewissere dich, dass eine andere Person Kontoadministrator bleibt und der daraus resultierende Zugriff der Person deinen Absichten entspricht.
Verwalte synchronisierte Gruppenmitgliedschaften bei deinem Identitätsanbieter. Prüfe bei SCIM-verwalteten Personen die direkten Werbekontorollen und die Zuweisungen synchronisierter Gruppen. Prüfe bei manuell verwalteten Personen die direkten Rollen und die Zuweisungen manuell verwalteter Gruppen. Durch das Entfernen eines Zugriffswegs wird ein anderer möglicherweise nicht entfernt. Prüfe daher den verbleibenden Zugriff der Person auf jedes Werbekonto.
Ads-spezifische Zugriffsprobleme beheben
Wenn jemand Ads Manager nicht öffnen kann, prüfe Folgendes:
Den ausgewählten OpenAI-Mandanten und das Werbekonto.
Die geschäftliche E-Mail-Adresse der Person und die geltende Anmelderichtlinie für Ads.
Ob die Person die richtige Einladung angenommen hat.
Die kontospezifische Rolle sowie direkten oder gruppenbasierten Zugriffsrechte.
Kürzliche Änderungen am Verzeichnis oder Zuweisungen des Identitätsanbieters.
Ob ein globaler Administrator oder Ads-Administrator das erste Werbekonto erstellen muss.
Hilfe bei Anmeldefehlern findest du unter Fehlerbehebung bei SSO, Workspace-Zugriff und Domänenverifizierung.
────────────────────────────────────────────────────────────