
Übersicht
Projekte strukturieren die Arbeit innerhalb einer API-Organisation. Mit Projekten kannst du den Zugriff verwalten, Modell- und Ratenlimits konfigurieren, Dienstkonten erstellen sowie Nutzung, Abrechnung und Ausgabenlimits für eine festgelegte Gruppe von Ressourcen verfolgen. Dazu gehören etwa Modelle, Funktionen, Threads, Assistenten, Fine-Tuning und Speicher.
Personen mit der Inhaberrolle in der Organisation können alle aktiven und archivierten Projekte auf der Seite „Projekte“ einsehen.
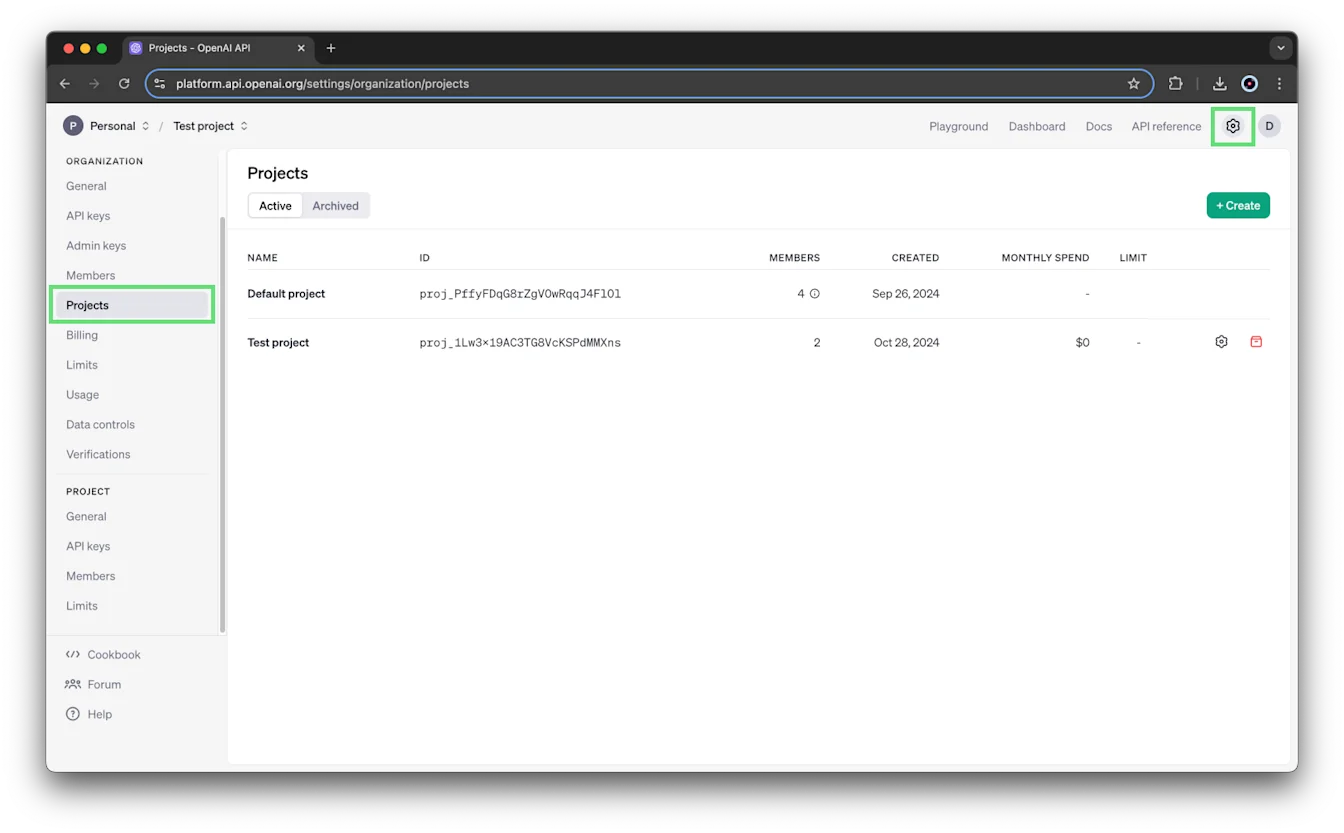
Bevor du beginnst
Zum Erstellen eines Projekts benötigst du die Inhaberrolle in der Organisation. Organisationen können standardmäßig bis zu 2.000 Projekte erstellen.
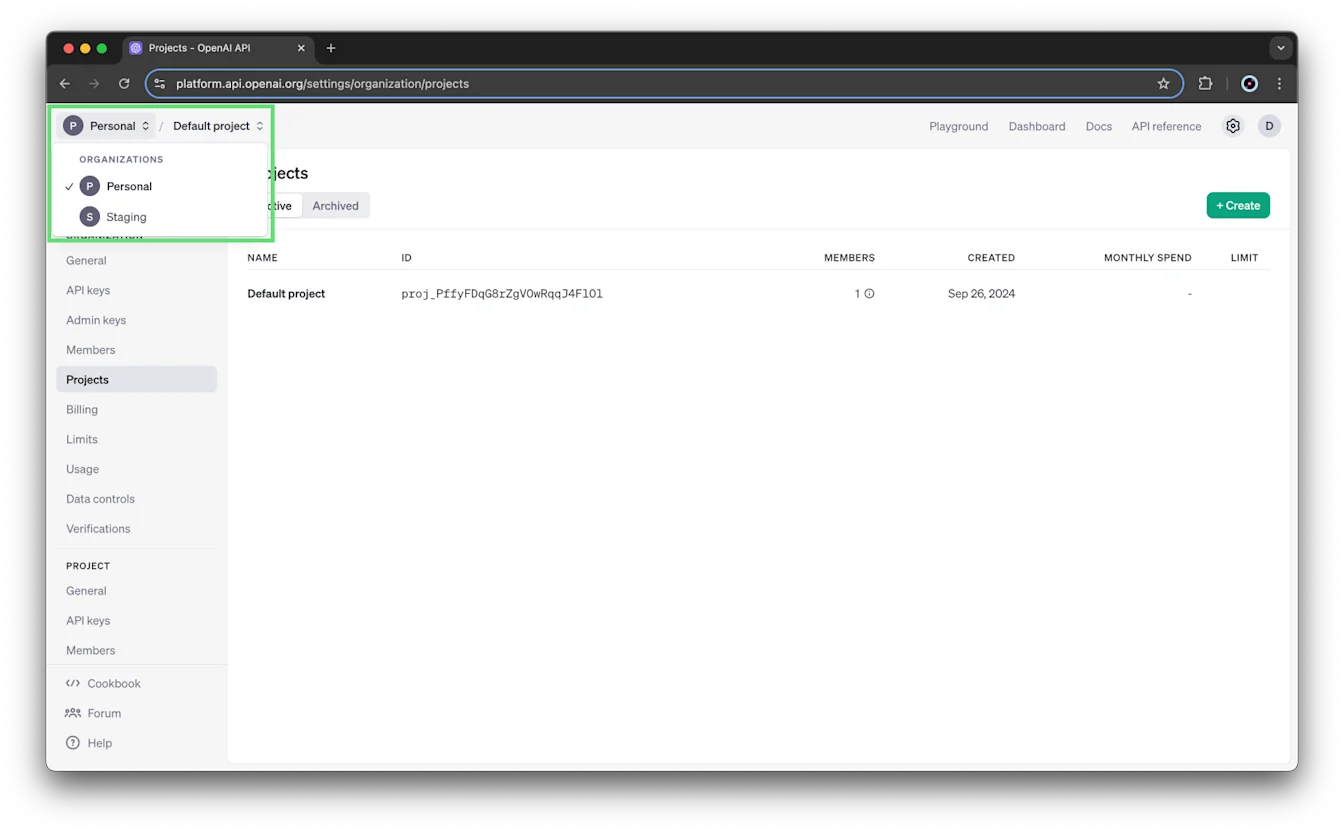
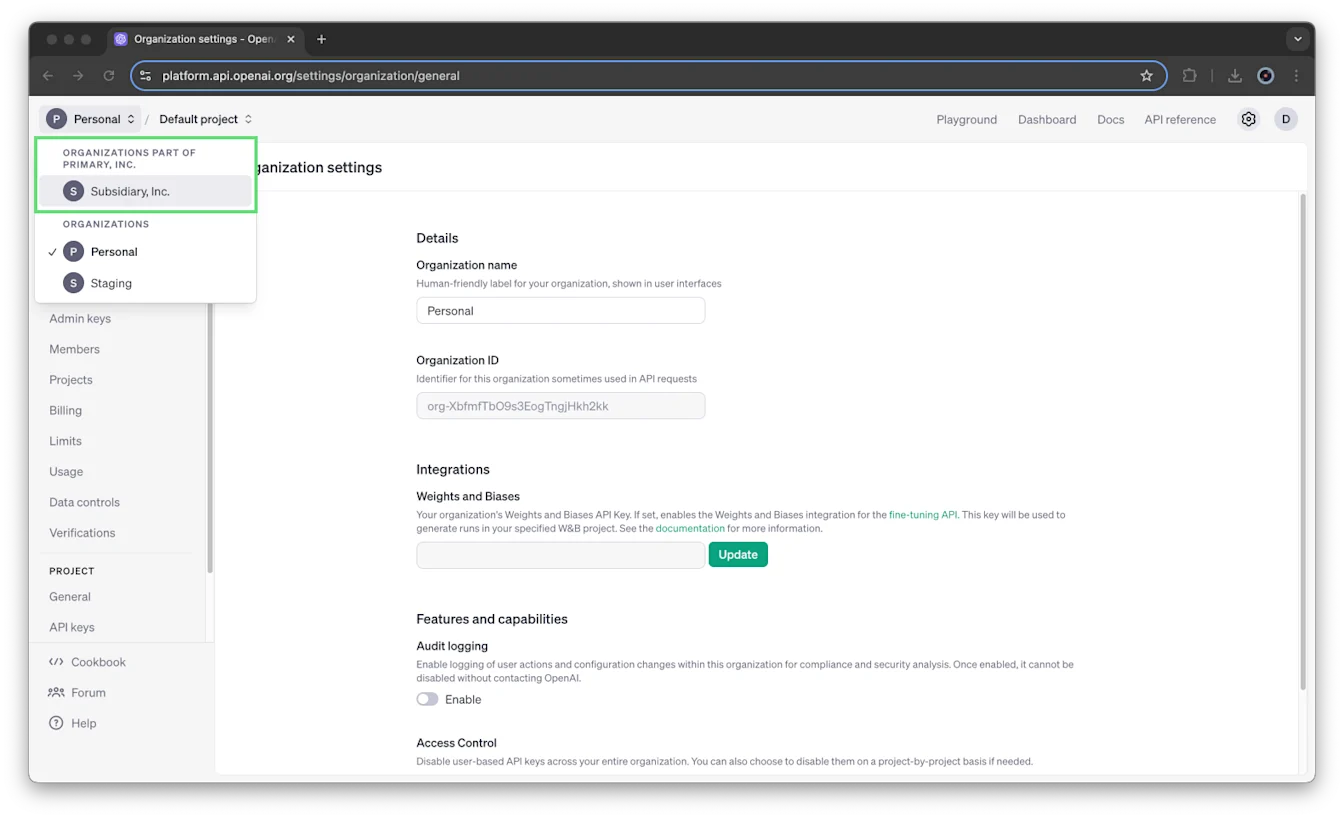
Wenn deine Organisation die konsolidierte Abrechnung nutzt, werden Unterorganisationen in der Organisationsauswahl separat angezeigt. Innerhalb einer Unterorganisation kannst du keine Projekte erstellen.
Um die Organisation zu wechseln, öffne die Organisationsauswahl und wähle die gewünschte Organisation aus.
Standardprojekt
Jede Organisation enthält ein Standardprojekt, das nicht gelöscht werden kann. Es übernimmt die gesamte Konfiguration der Organisation. Du kannst seine Ratenlimits, Berechtigungen für virtuelle Modelle und Ausgabenlimits konfigurieren.
Du kannst Mitglieder oder Dienstkonten nicht direkt zum Standardprojekt hinzufügen. Wenn du jemanden in die Organisation einlädst, kannst du auch den Zugriff auf das Standardprojekt gewähren. Folge dazu den Schritten für Organisationseinladungen in diesem Artikel.
Ein Projekt erstellen
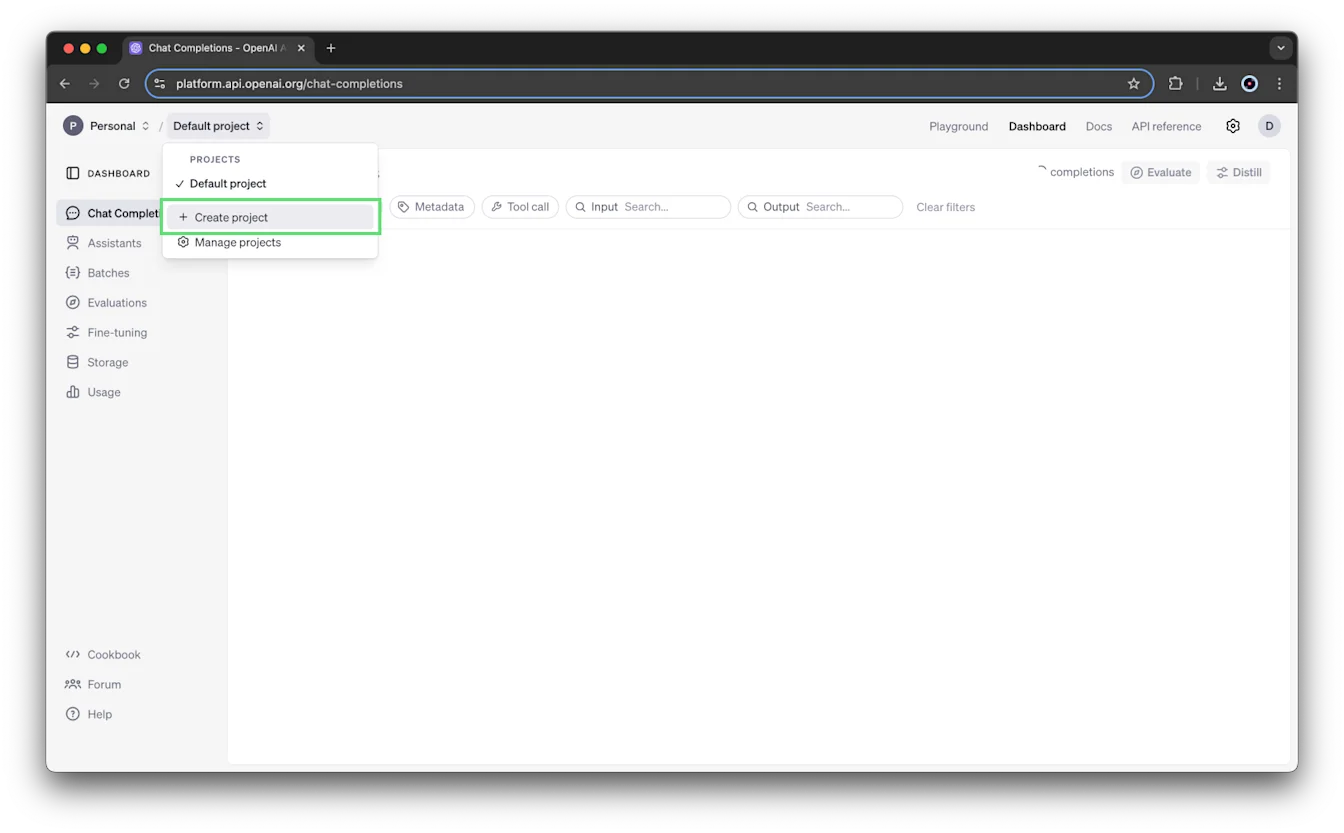
Öffne die Projektauswahl und wähle Projekt erstellen.
Gib einen Namen, eine Beschreibung und eine Website für dein Projekt ein.
Wähle Erstellen.
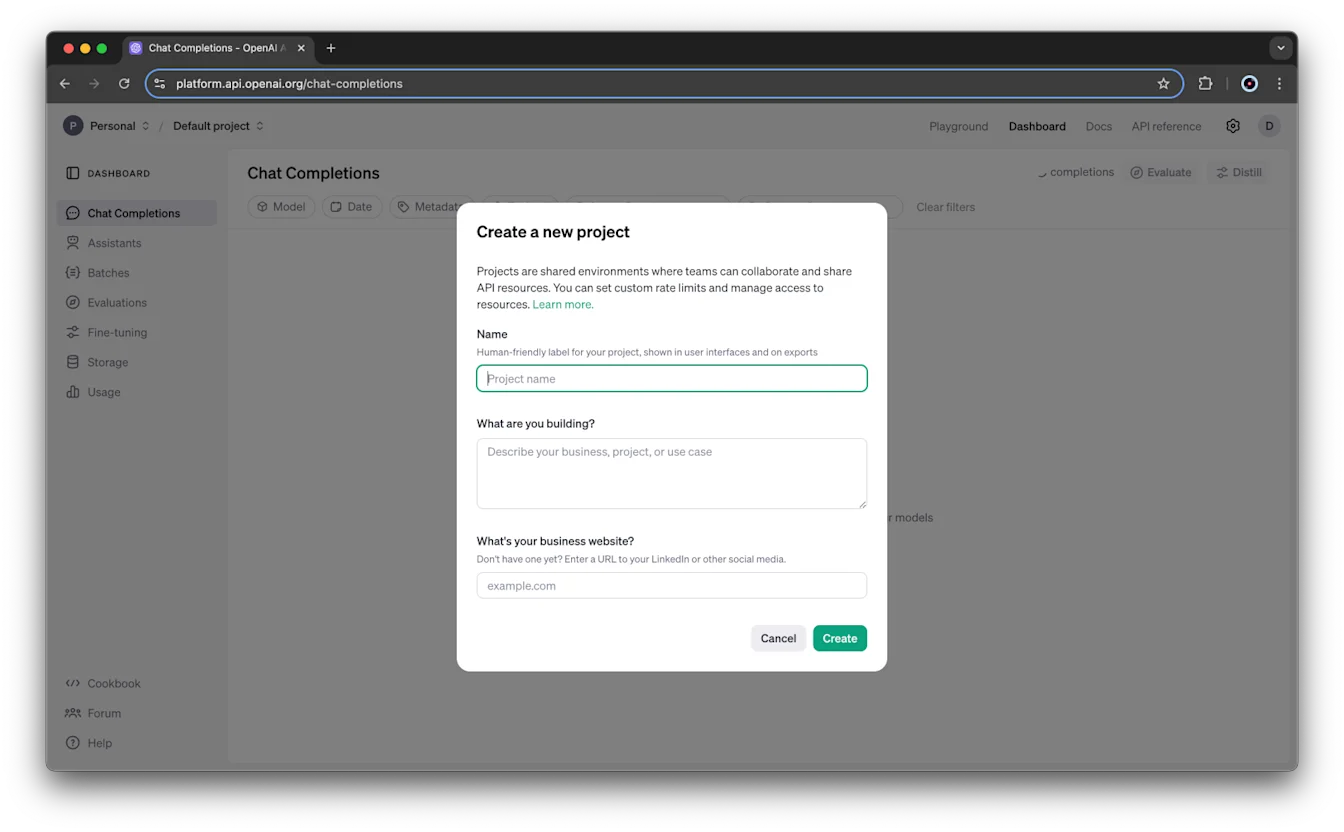
Personen mit der Inhaberrolle in der Organisation erhalten diese Rolle automatisch auch in neuen Projekten.
Rollen und Zugriff verstehen
Die Tabelle fasst die hier verwendeten Rollen zusammen: „Inhaber“ und „Lesezugriff“ auf Organisationsebene sowie „Inhaber“ und „Mitglied“ auf Projektebene. Projektmitglieder haben ähnliche Berechtigungen wie Personen mit der Rolle „Lesezugriff“ in der Organisation.
| Rolle | Geltungsbereich | Berechtigungen |
|---|---|---|
| Inhaber | Organisation | Alle Projekte, Benutzerkonten und API-Schlüssel erstellen und einsehen. Projekte auf der Seite „Projekte“ überwachen. Ausgabenlimits für die Organisation und Projekte festlegen. Zugriff auf die Nutzungsinformationen anderer Personen gewähren. Projekte archivieren. |
| Lesezugriff | Organisation | Zu Projekten hinzugefügt werden und dort Inferenz ausführen, Ressourcen nutzen und Schlüssel erstellen. Keine Berechtigung zum Erstellen von Projekten oder Verwalten von Personen. |
| Inhaber | Projekt | Alle Mitgliedsberechtigungen sowie Personen hinzufügen, Projektmitglieder und -einstellungen verwalten, das Projekt umbenennen, seine Ausgabenlimits festlegen und es archivieren. |
| Mitglied | Projekt | Inferenz ausführen, Ressourcen nutzen, Schlüssel auf Projektebene erstellen und API-Anfragen zum Lesen oder Ändern von Daten stellen. |
Details zu Organisationsrollen findest du im Artikel Organisationsrollen. Weitere Rollen, benutzerdefinierte Rollen und alle Berechtigungen findest du im Leitfaden zu API-Rollen und -Berechtigungen.
Sichtbarkeit von Projekten
Bei diesen Standardrollen können Personen ohne Inhaberrolle in der Organisation nur die Projekte sehen, denen sie angehören. Personen mit der Inhaberrolle in der Organisation können alle Projekte, Mitglieder und API-Schlüssel auf Projektebene sehen und auf die Seite „Projekte“ zugreifen.
Projektmitglieder können die anderen Mitglieder ihres Projekts und deren jeweilige Rolle sehen. Nur Projektmitglieder und Personen mit der Inhaberrolle in der Organisation können die feinabgestimmten Modelle, Assistenten-Threads und Dateien sehen, die in diesem Projekt erstellt oder hinzugefügt wurden.
Du kannst beliebig vielen Projekten angehören. Ein persönlicher API-Schlüssel, der in einem Projekt erstellt wurde, ist auf dieses Projekt und seine Ressourcen beschränkt.
Abgrenzung von Ressourcen
Dateien, Assistenten, Speicher und Threads sind auf ihr jeweiliges Projekt beschränkt. Mitglieder außerhalb dieses Projekts können ohne Administrationsrechte nicht auf dessen Ressourcen zugreifen. Ressourcen lassen sich nicht zwischen Projekten verschieben.
Eine Ausnahme bilden feinabgestimmte Modelle im Standardprojekt: Auf sie kann auch aus anderen Projekten zugegriffen werden.
Projektmitglieder verwalten
Jemanden in deine Organisation einladen
Eine Person muss deiner Organisation angehören, bevor du sie zu einem Projekt hinzufügen kannst.
Wenn du jemanden in die Organisation einlädst, kannst du im Einladungsformular auch den Zugriff auf das Standardprojekt auswählen. Lass die Option deaktiviert, wenn du keinen Zugriff auf das Standardprojekt gewähren möchtest. Neue Organisationsmitglieder werden nicht automatisch zum Standardprojekt hinzugefügt.
Du musst kein weiteres Projekt erstellen, bevor du jemanden einlädst. Du kannst eine Person auch zu einem Projekt hinzufügen, nachdem sie die Einladung zur Organisation angenommen hat.
Für Einladungen über die Admin API gelten die Regeln des Endpunkts /organization/invites.
Ein Organisationsmitglied zu einem Projekt hinzufügen
Personen mit der Inhaberrolle in der Organisation oder im Projekt können Mitglieder hinzufügen:
Öffne die Organisationseinstellungen.
Wähle das Projekt aus und öffne dann Mitglieder.
Wähle + Mitglied hinzufügen.
Wähle die Person aus und weise ihr die Rolle Mitglied oder Inhaber zu.
Die Personenliste zeigt Organisationsmitglieder mit der Rolle „Lesezugriff“. Dienstkonten sind darin nicht enthalten.
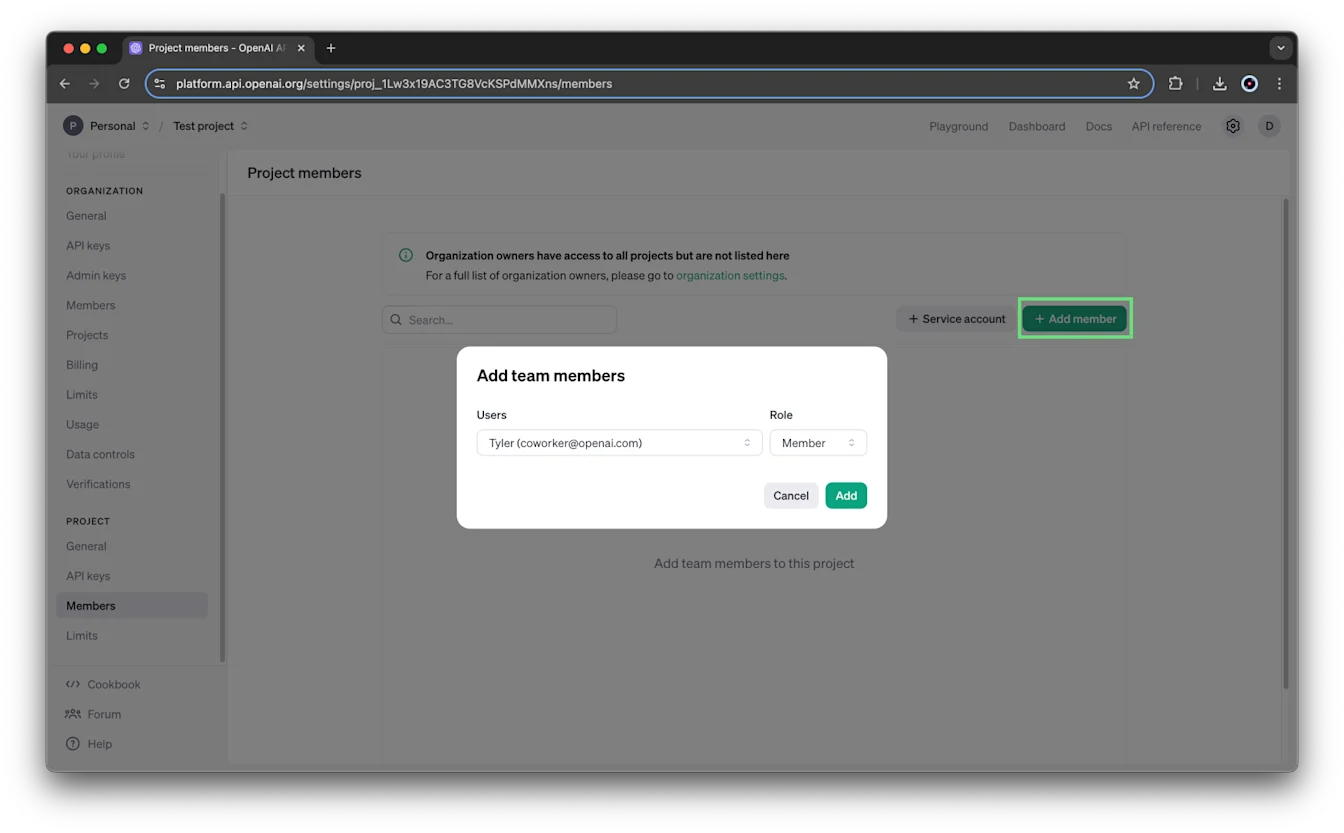
Wenn eine Einladung in der Benutzeroberfläche oder über die Admin API fehlschlägt, prüfe vor dem erneuten Senden, ob das Zielprojekt existiert und nicht archiviert ist.
Eine Rolle ändern oder ein Mitglied entfernen
Personen mit der Inhaberrolle in der Organisation oder im Projekt können die Projektrolle einer Person ändern oder sie aus dem Projekt entfernen.
Öffne die Organisationseinstellungen.
Wähle das Projekt aus und öffne dann Mitglieder.
Weise der Person die Rolle Mitglied oder Inhaber zu oder wähle Entfernen, um sie zu entfernen.
Dienstkonten erstellen und verwalten
Ein Dienstkonto ermöglicht Systemzugriff, statt eine einzelne Person zu repräsentieren. Dienstkonten sind auf Projekte beschränkt.
Zum Erstellen von Dienstkonten benötigst du Berechtigungen zur Verwaltung von Dienstkonten. Personen mit der Inhaberrolle in der Organisation oder im Projekt haben diese Berechtigungen.
Ein Dienstkonto erstellen
Wähle das Projekt in der Projektauswahl aus.
Öffne die Organisationseinstellungen und wähle das Projekt aus.
Öffne Mitglieder und wähle + Dienstkonto.
Gib eine eindeutige Dienstkonto-ID aus Buchstaben, Zahlen und Bindestrichen ein.
Wähle Erstellen.
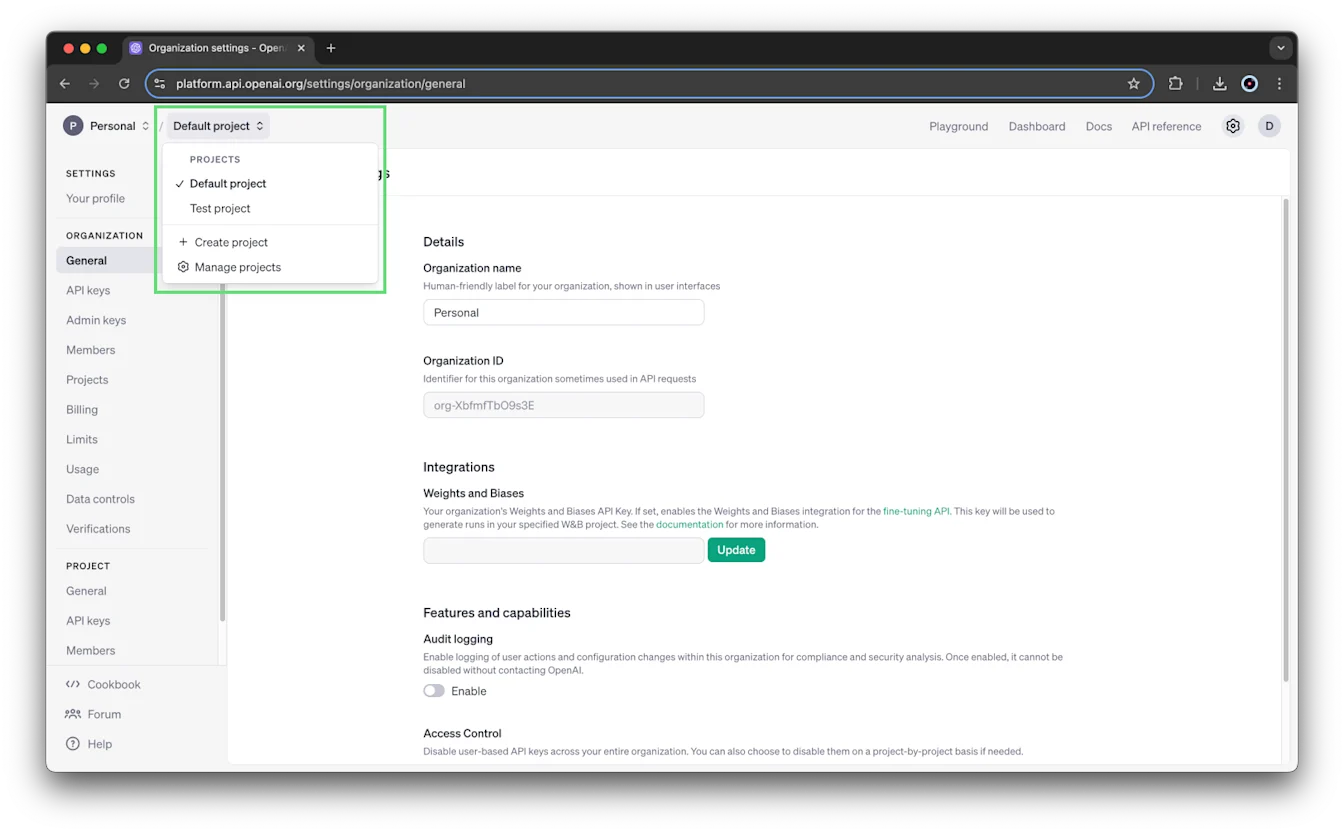
Auf Projektebene erstellte Servicekonten sind projektspezifisch und können nicht außerhalb des Projekts verwendet werden, in dem sie erstellt wurden.
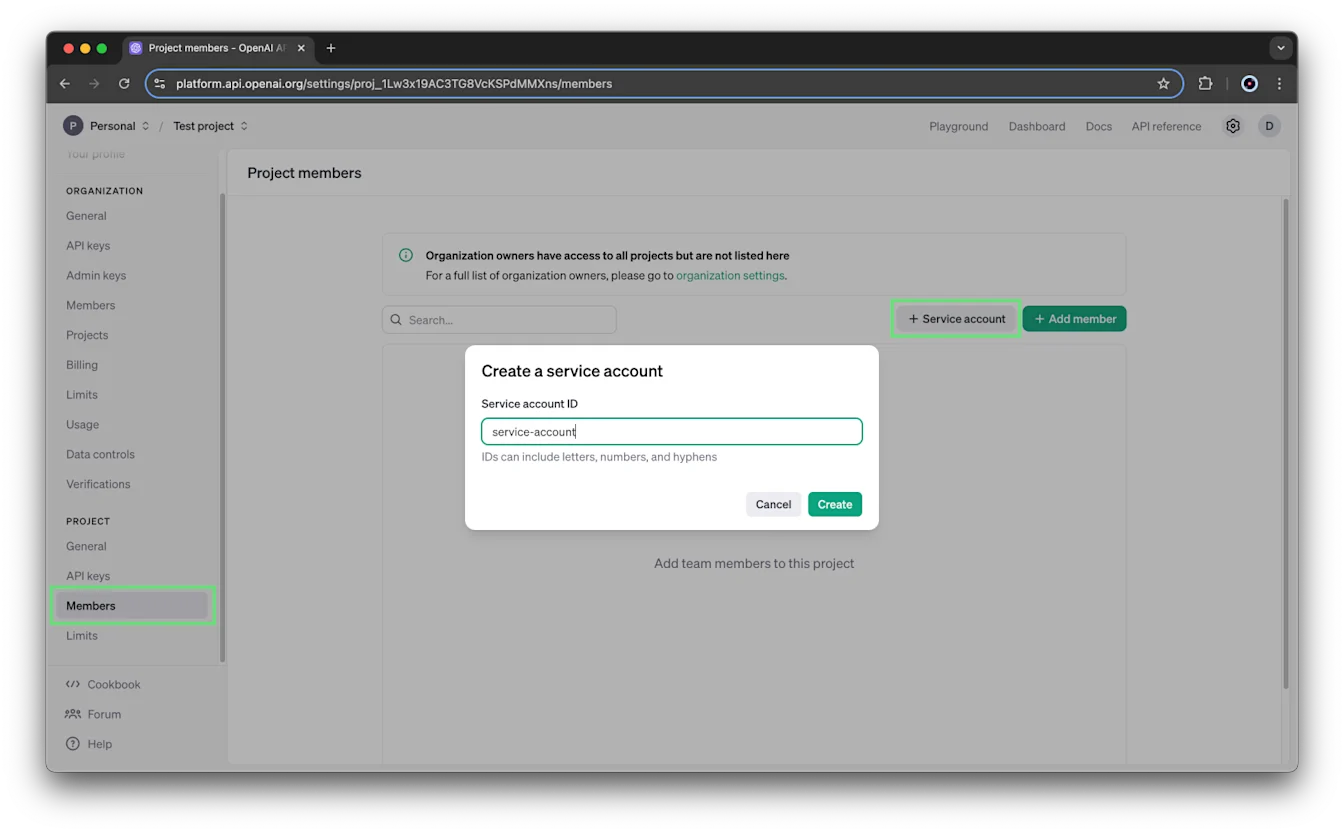
Das ID-Format ist gleich, unabhängig davon, ob du das Dienstkonto in den Organisations- oder Projekteinstellungen erstellst.
Ein für ein Projekt erstelltes Dienstkonto ist diesem Projekt fest zugeordnet und kann nicht außerhalb davon verwendet werden.
Den geheimen Schlüssel speichern
Beim Erstellen des Dienstkontos wird sofort ein API-Schlüssel erstellt und dessen geheimer Schlüssel angezeigt. Speichere den geheimen Schlüssel an einem sicheren Ort. Du kannst ihn über dein OpenAI-Konto nicht erneut einsehen. Wenn du ihn verlierst, generiere einen neuen Schlüssel.
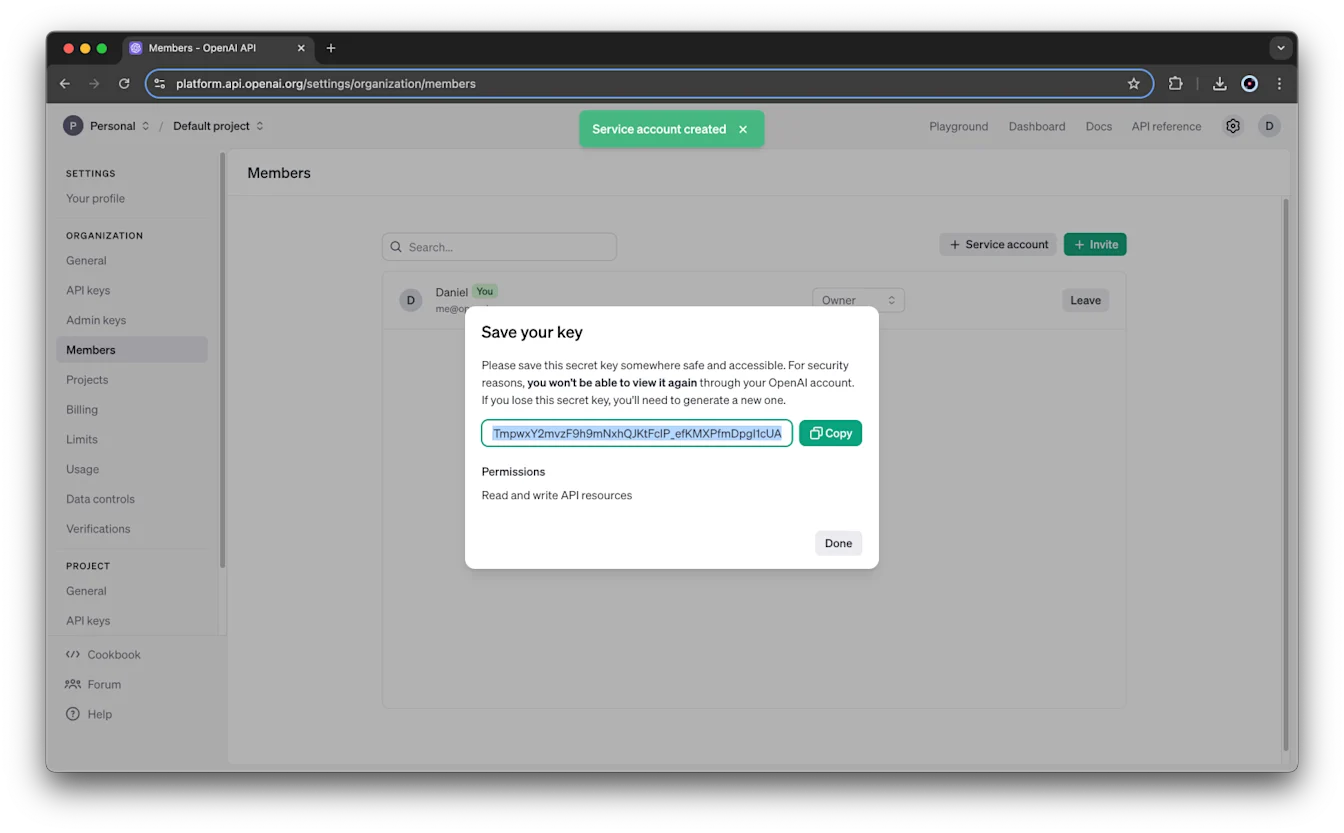
Standardmäßig hat der Dienstkontoschlüssel Lese- und Schreibzugriff auf alle API-Ressourcen in seinem Projekt. Du kannst diese Berechtigungen später in den Projekteinstellungen unter API-Schlüssel ändern.
Ein Dienstkonto aktualisieren oder entfernen
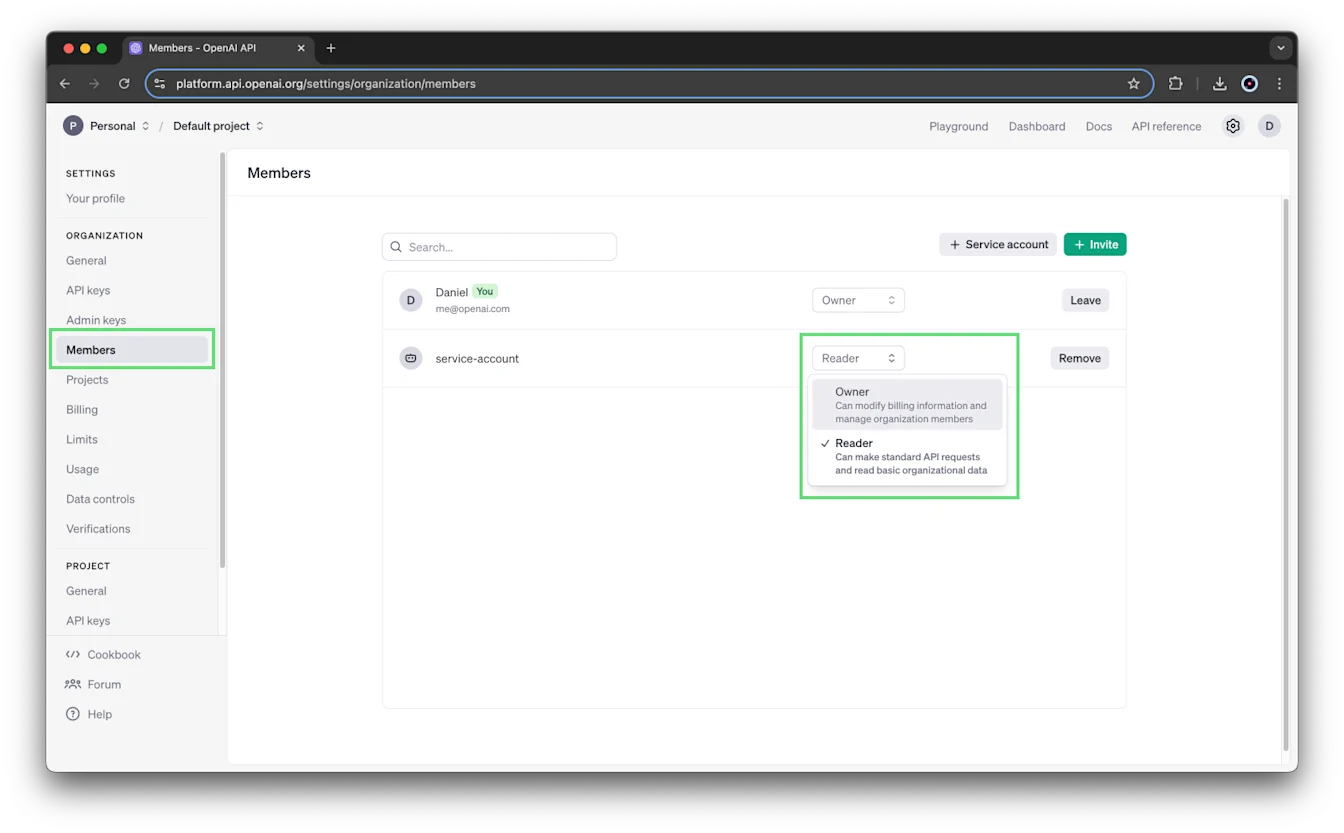
Dienstkonten werden zusammen mit Personen in den Projekteinstellungen unter Mitglieder angezeigt. Verwalte ihren Projektzugriff mit denselben Schritten zum Ändern der Rolle oder Entfernen wie bei anderen Projektmitgliedern.
Alle Dienstkonten werden außerdem zusammen mit Personen auf der Mitgliederseite der Organisation angezeigt. Dazu gehören Konten, die in den Organisations- oder Projekteinstellungen erstellt wurden.
Im Menü „Mitglieder“ der Organisation kannst du die Rolle eines Dienstkontos ändern oder Entfernen auswählen.
API-Schlüssel erstellen und verwalten
Jedes Projekt hat eigene API-Schlüssel:
Öffne die Organisationseinstellungen.
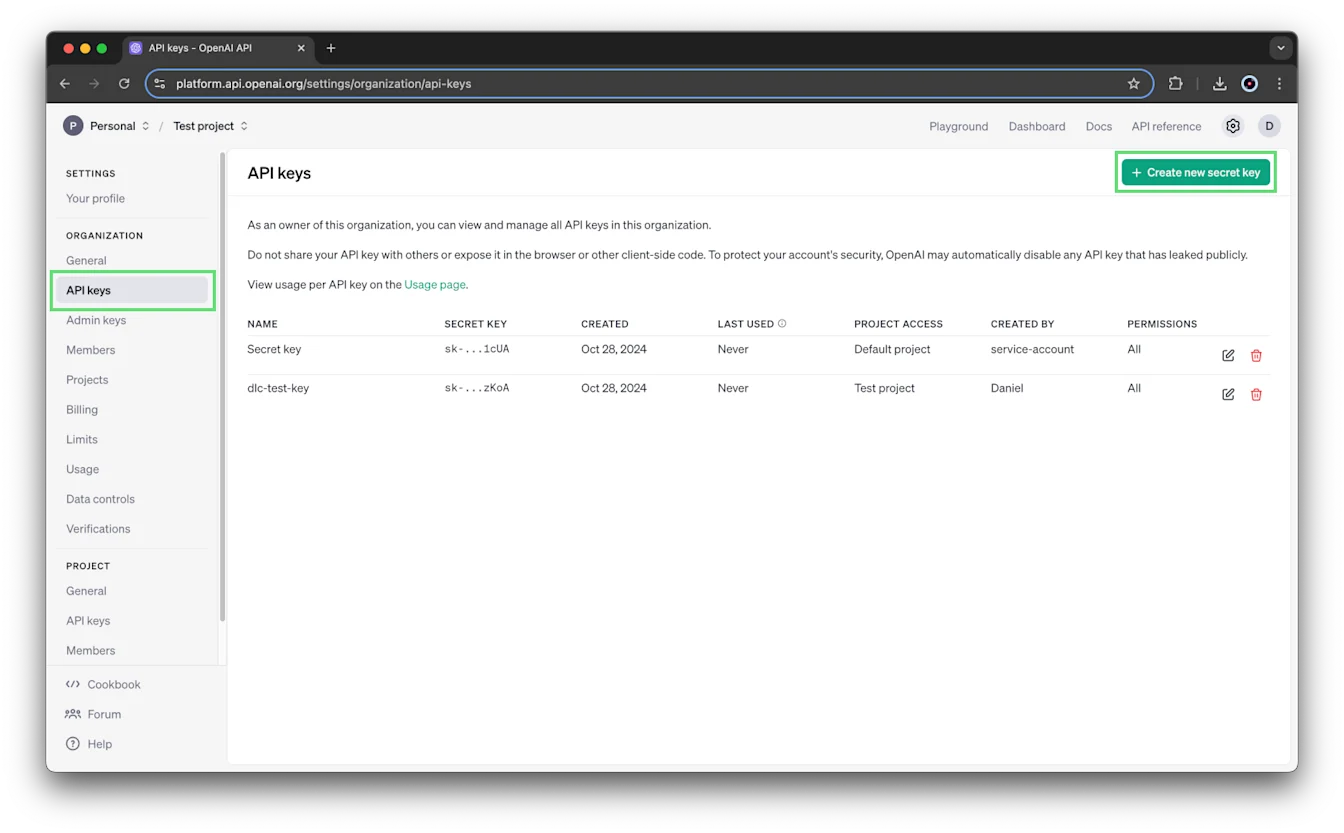
Wähle das Projekt aus und öffne dann API-Schlüssel.
Wähle + Neuen geheimen Schlüssel erstellen, um einen Schlüssel zu erstellen. Um die Berechtigungen eines vorhandenen Schlüssels zu ändern, wähle das Bearbeitungssymbol daneben.
Schlüsselberechtigungen auswählen
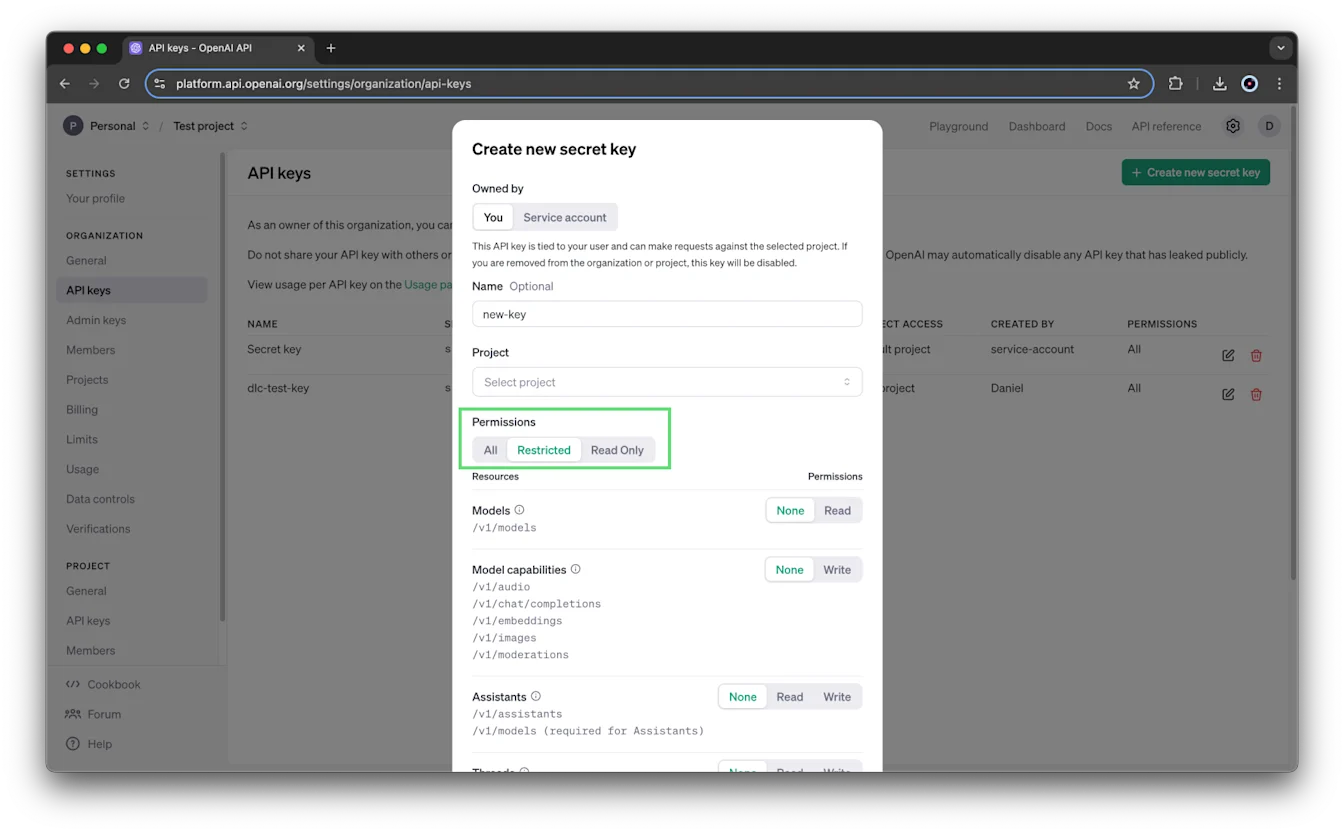
Bei Schlüsseln, die Personen gehören, kannst du die Berechtigungen beim Erstellen festlegen oder später bearbeiten:
Alle: Vollständige Berechtigungen. Dies ist die Standardeinstellung.
Eingeschränkt: Wähle Berechtigungsbereiche für bestimmte Ressourcen oder Endpunkte aus. Die verfügbaren Optionen hängen von der Ressource ab und können Keine, Lesen, Schreiben oder anfragespezifische Berechtigungen umfassen.
Nur lesen: Leseberechtigungen für alle Endpunkte.
Beispielsweise kann ein eingeschränkter Schlüssel den Lese- und Schreibzugriff auf den Endpunkt /v1/assistants ausschließen.
Zum Erstellen von Dienstkontoschlüsseln benötigst du Berechtigungen zur Verwaltung von Dienstkonten. Wenn du diese Option nicht siehst, bitte eine Person mit der Inhaberrolle in der Organisation oder im Projekt, den Dienstkontoschlüssel zu erstellen. Der Dialog zum Erstellen von Schlüsseln zeigt diese Berechtigungseinstellungen für Dienstkontoschlüssel nicht an. Ändere deren Berechtigungen anschließend in den Projekteinstellungen unter API-Schlüssel.
Modellzugriff und Ratenlimits konfigurieren
Zum Verwalten von Projekt-Ratenlimits benötigst du Administrationsrechte. Personen mit der Inhaberrolle in der Organisation haben diese Berechtigungen. Personen mit der Inhaberrolle im Projekt können dessen Ratenlimits auch über die Verwaltungs-API verwalten.
Öffne die Organisationseinstellungen.
Wähle das Projekt aus und öffne dann Limits.
Wähle unter Modellnutzung aus, welche Modelle das Projekt verwenden darf.
Lege bei Bedarf für jedes Modell ein Ratenlimit fest.
Ausgabenlimits und Warnungen festlegen
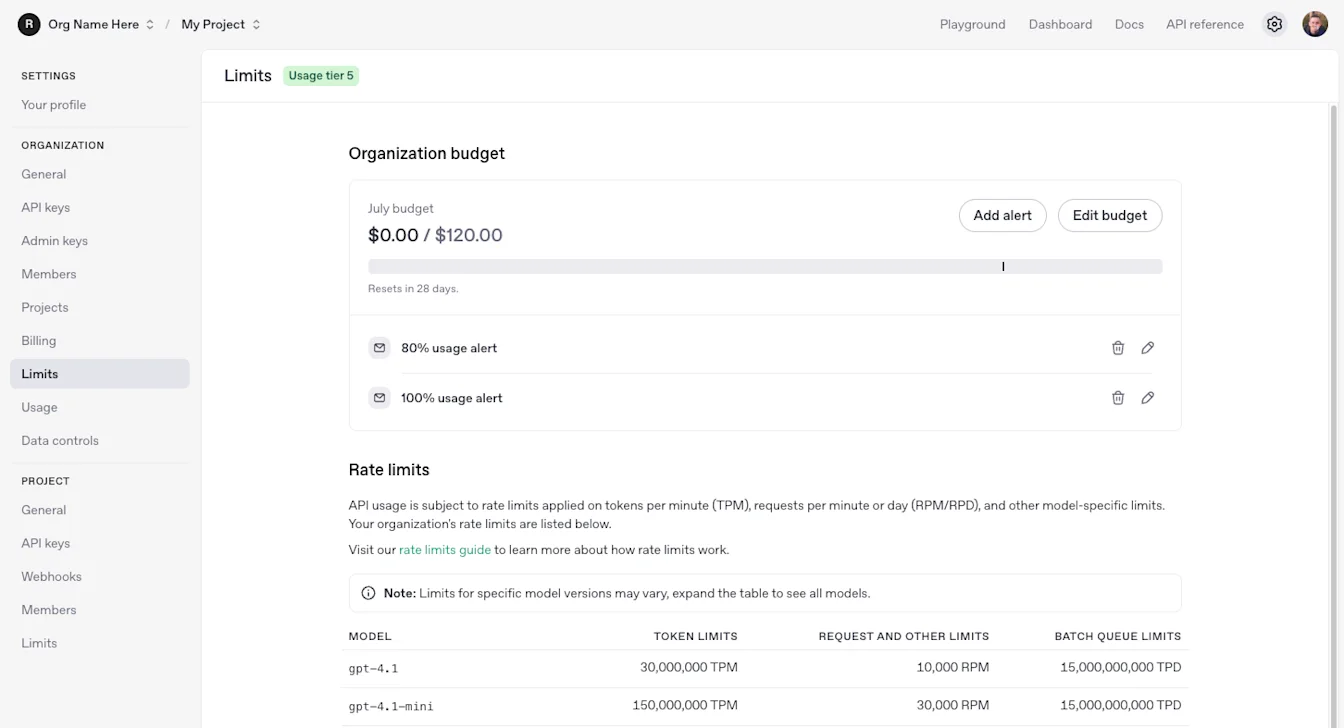
Monatliche API-Ausgabenlimits sind sowohl auf Organisations- als auch auf Projektebene verfügbar. Um ein Limit zu ändern, benötigst du die Berechtigung, die jeweiligen Organisations- oder Projekteinstellungen zu verwalten.
Ein Ausgabenlimit kann dazu dienen, Ausgaben zu überwachen, ohne Anfragen zu stoppen. Aktiviere Eine feste Grenze durchsetzen, wenn API-Anfragen fehlschlagen sollen, sobald die erfassten Ausgaben das Limit erreichen. Die Durchsetzung erfolgt nicht sofort. Daher können die erfassten Ausgaben den festgelegten Betrag leicht überschreiten.
Ausgabenwarnungen benachrichtigen dich, sobald ein Schwellenwert erreicht wird. Sie stoppen keine Anfragen.
Ein Ausgabenlimit für die Organisation festlegen
Öffne die Organisationseinstellungen.
Öffne Limits und suche nach Ausgaben.
Ein Ausgabenlimit für ein Projekt festlegen
Öffne die Organisationseinstellungen.
Wähle das Projekt aus und öffne dann Limits.
Lege die Werte für Monatliches Ausgabenlimit und Warnen, wenn Ausgaben erreichen fest.
Aktiviere Eine feste Grenze durchsetzen, wenn API-Anfragen gestoppt werden sollen, sobald die erfassten Ausgaben das Limit erreichen.
Auf dieser Seite kannst du auch die Modellnutzung ändern.
Ausgabenwarnungen verwalten
Wenn du ein Ausgabenlimit für ein Projekt erstellst, wird standardmäßig auch eine Warnung bei 100 % des Limits eingerichtet. Wähle Warnung hinzufügen, um Warnungen für weitere Schwellenwerte einzurichten.
Personen mit der Inhaberrolle in der Organisation oder im Projekt erhalten die Ausgabenwarnungen für das Projekt. In den Warnungseinstellungen kannst du weitere E-Mail-Adressen für Benachrichtigungen hinzufügen.
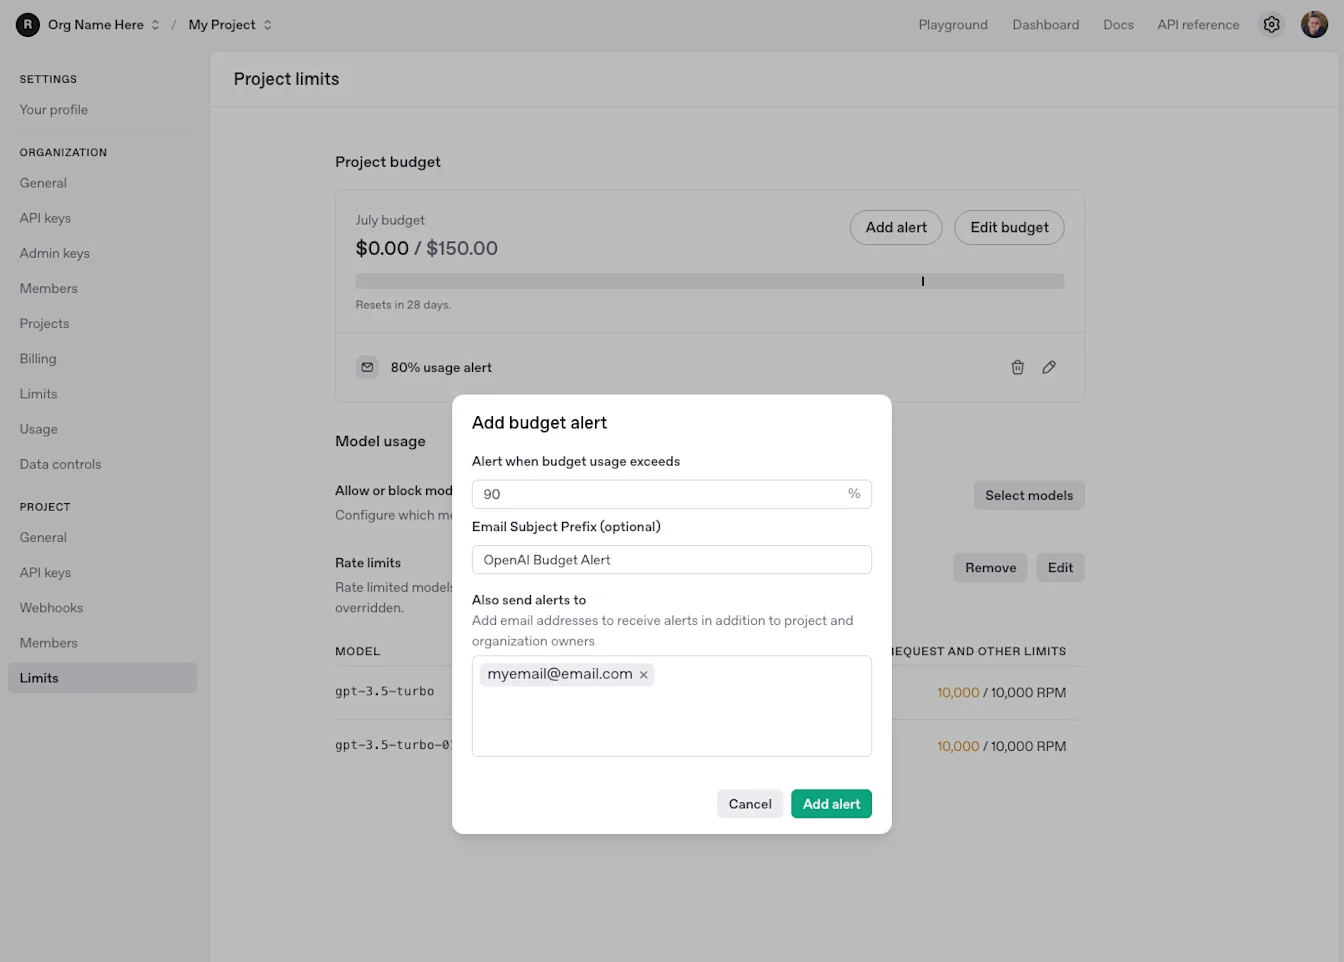
Aktuelle Konfigurationsschritte und Informationen zur Durchsetzung findest du im Leitfaden zu Ausgabenlimits.
Nutzung und Abrechnung einsehen
Die Nutzung lässt sich nach Projekten aufschlüsseln. Außerdem kannst du die Abrechnung einsehen und Ausgabenlimits für einzelne Projekte festlegen.
Der Zugriff auf das Nutzungsdashboard eines Projekts hängt von deiner Organisationsrolle und den Sichtbarkeitseinstellungen des Nutzungsdashboards ab. Die Inhaberrolle im Projekt allein gewährt keinen Zugriff.
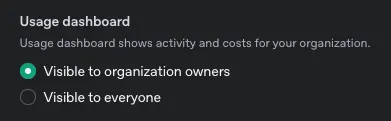
Wenn du das Nutzungsdashboard eines Projekts nicht sehen kannst, prüfe, ob die Sichtbarkeit auf Sichtbar für Personen mit Inhaberrolle in der Organisation eingestellt ist.
Dateispeicher verwalten
Jedes Projekt hat ein Dateispeicherkontingent von 100 GB. Wenn du es überschreitest, wird möglicherweise diese Fehlermeldung angezeigt:
Du hast dein Dateispeicherkontingent überschritten. Organisationen sind auf 100 GB an Dateien beschränkt. Bitte verringere die Dateigröße oder kontaktiere den Support.
Lösche ungenutzte Dateien, um Speicherplatz freizugeben. Du kannst gespeicherte Dateien über die API auflisten, um nicht mehr benötigte Dateien zu finden.
Ein Projekt archivieren
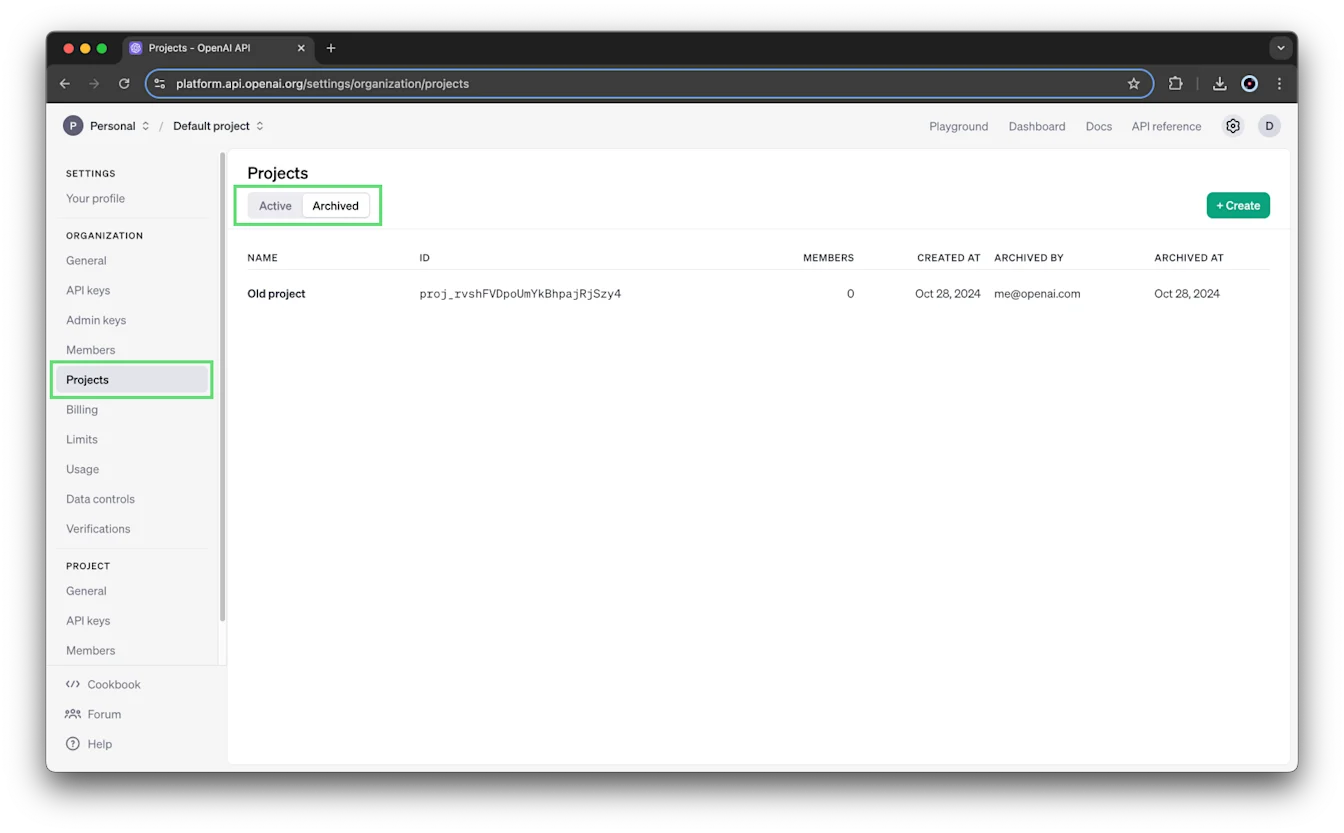
Personen mit der Inhaberrolle in der Organisation oder im Projekt können Projekte über die Seite „Projekte“ oder die Einstellungen des jeweiligen Projekts archivieren. Gib zur Bestätigung den Projektnamen ein, wenn du dazu aufgefordert wirst.
Die Archivierung ist endgültig: Ein archiviertes Projekt kann nicht wiederhergestellt werden.
Um archivierte Projekte anzuzeigen, öffne auf der Seite „Projekte“ den Tab Archiviert.
Die einzige Ausnahme ist, dass Fine-Tunes im „Default project“ von anderen Projekten aus zugänglich sind.
Sie haben Ihr Kontingent für Dateispeicher überschritten. Organisationen sind auf 100 GB Dateien begrenzt. Bitte reduzieren Sie die Dateigröße oder kontaktieren Sie den Support.Projekte können nicht gelöscht werden. OpenAI bewahrt ihren Verlauf auf, um Nutzung und Abrechnung nachvollziehen zu können.