
Επισκόπηση
Η εταιρική διαχείριση κλειδιών (EKM) σάς επιτρέπει να κρυπτογραφείτε το περιεχόμενό σας ως πελάτη στην OpenAI με κλειδιά που διαχειρίζεται το δικό σας εξωτερικό σύστημα διαχείρισης κλειδιών (KMS). Διατίθεται τόσο για το ChatGPT Enterprise όσο και για το API.
Η OpenAI υποστηρίζει κρυπτογράφηση με δικό σας κλειδί (BYOK), μέσω εξωτερικών λογαριασμών στα AWS KMS, Google Cloud (GCP), Azure Key Vault και Oracle Cloud Infrastructure (OCI) Vault.
Πώς λειτουργεί η κρυπτογράφηση OpenAI EKM
Ροή υψηλού επιπέδου
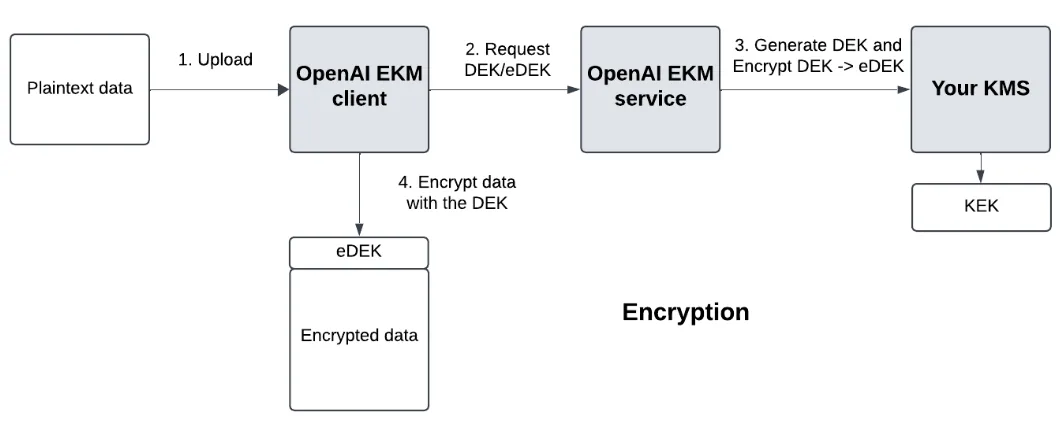
Δημιουργούμε ένα Data Encryption Key (DEK) για τον πάροχο cloud σας.
Το cloud KMS σας διαχειρίζεται ένα κύριο Key Encryption Key (KEK), το οποίο είτε αποθηκεύεται στο cloud σας είτε εξωτερικά. Η υλοποίηση εξαρτάται από εσάς.
Ζητάμε κρυπτογράφηση του DEK από το cloud σας, ώστε να λάβουμε ένα encrypted DEK (eDEK). Αν το KEK σας αποθηκεύεται εξωτερικά, το cloud σας απλώς κάνει ένα επιπλέον hop προς τον εξωτερικό χώρο αποθήκευσης, σε ένα βήμα που είναι αδιαφανές για την OpenAI.
Κρυπτογράφηση
Κατά την κρυπτογράφηση, τα δεδομένα σας κρυπτογραφούνται με το DEK και το eDEK αποθηκεύεται ως μεταδεδομένα στο αρχείο.
Αποκρυπτογράφηση
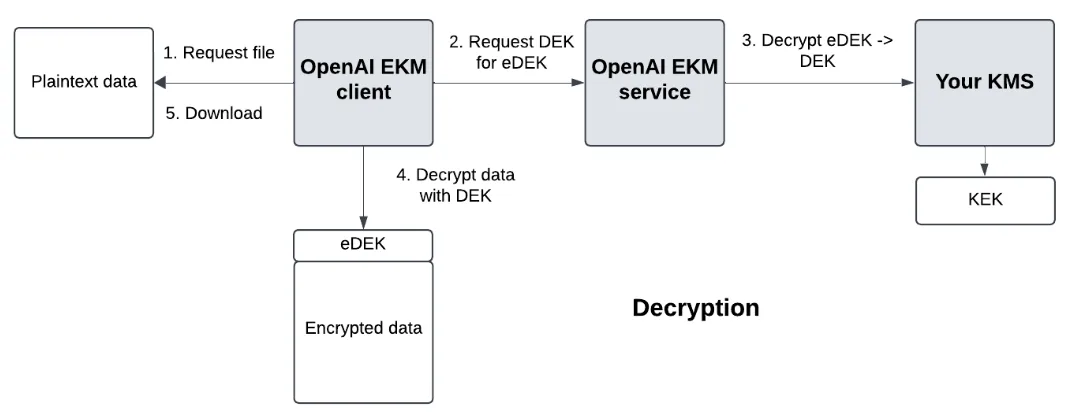
Κατά την αποκρυπτογράφηση, ζητάμε να αποκρυπτογραφηθεί το eDEK από το cloud KMS σας σε DEK και αποκρυπτογραφούμε τα δεδομένα με το DEK.
Βασικοί όροι
Κλειδί κρυπτογράφησης δεδομένων (DEK) - το κλειδί που κρυπτογραφεί τα δεδομένα σας.
Κρυπτογραφημένο κλειδί κρυπτογράφησης δεδομένων (eDEK) - το κρυπτογραφημένο DEK που δημιουργείται από το KMS σας
Κλειδί κρυπτογράφησης κλειδιών (KEK) - το κύριο κλειδί που διαχειρίζεστε, το οποίο κρυπτογραφεί το DEK -> eDEK και αποκρυπτογραφεί το eDEK -> DEK. Αυτό το κλειδί παραμένει πάντα εκτός των συστημάτων της OpenAI.
Απαιτήσεις υλοποίησης υψηλού επιπέδου
Στον πάροχο cloud σας
Δημιουργήστε ένα κλειδί KMS χρησιμοποιώντας AWS, Azure, GCP ή OCI Vault (μόνο για έργα API).
Δημιουργήστε μια προσαρμοσμένη πολιτική περιορισμένης πρόσβασης με δικαιώματα Encrypt/Decrypt στο KMS
Ρυθμίστε την πρόσβαση της OpenAI χρησιμοποιώντας μια πολιτική εμπιστοσύνης AWS, μια ταυτότητα φόρτου εργασίας GCP, μια κύρια οντότητα υπηρεσίας Azure ή μια πολιτική IAM του OCI για πρόσβαση μεταξύ μισθώσεων.
Εκχωρήστε στην OpenAI έναν ρόλο με την πολιτική περιορισμένης πρόσβασης για να αποκτήσει πρόσβαση στο KMS σας
Στις πλατφόρμες της OpenAI
ChatGPT Enterprise
Δημιουργήστε έναν sandbox χώρο εργασίας ChatGPT για σκοπούς δοκιμής.
API
Καταχωρίστε το κλειδί σας και δημιουργήστε ένα δοκιμαστικό έργο μέσω του API διαχείρισης. Ακολουθήστε τον παρακάτω οδηγό ενσωμάτωσης για τον πάροχό σας.
Λειτουργίες ανά πάροχο
Για το AWS, η OpenAI θα:
Καλέσει το AssumeRole με ένα ExternalID
Για το GCP, η OpenAI θα:
Καλέσει το τελικό σημείο STS σας από έναν λογαριασμό GCP της OpenAI
Χρησιμοποιήσει το διακριτικό πρόσβασης GCP για να καλέσει τις λειτουργίες encrypt/decrypt στο KMS σας.
Για το Azure, η OpenAI θα:
Ζητήσει ένα διακριτικό πρόσβασης για τη θυρίδα του μισθωτή σας στο Azure
Χρησιμοποιήσει αυτό το διακριτικό πρόσβασης για να καλέσει τις λειτουργίες encrypt/decrypt στο Key Vault σας.
Για το OCI, η OpenAI θα:
Χρησιμοποιήσει την ταυτότητα παραγωγής της στο OCI για κρυπτογράφηση και αποκρυπτογράφηση με το κλειδί AES που επιτρέπει η πολιτική σας για πρόσβαση μεταξύ μισθώσεων.
Πληροφορίες που χρειάζεστε από την OpenAI
Έλεγχος ταυτότητας
Θα χρειαστεί να ρυθμίσετε την αναγνώριση των διακριτικών ομόσπονδης ταυτότητας της OpenAI για τα AWS και GCP. Για το Azure, θα χρειαστεί να ρυθμίσετε την αναγνώριση του αναγνωριστικού εφαρμογής της OpenAI για την καταχώριση της εφαρμογής της. Για το OCI, θα χρειαστεί να ρυθμίσετε την αναγνώριση της μίσθωσης και της ομάδας EKM παραγωγής της OpenAI.
Σύνοψη παραμέτρων ελέγχου ταυτότητας
| Κύρια οντότητα AWS της OpenAI | arn:aws:iam::790389265272:role/EnterpriseKeyManagement |
| Αναγνωριστικό λογαριασμού υπηρεσίας GCP της OpenAI | 105900137572174660365 |
| Αναγνωριστικό εφαρμογής Azure της OpenAI | 20a14814-5ab7-4612-a671-1382b412bf93 |
| Μίσθωση OCI της OpenAI | ocid1.tenancy.oc1..aaaaaaaa4kzwe5jdr4gsxft7dfnwbnp3aozhxeskabsqo7czdkbp6fkh3uha |
| Ομάδα EKM παραγωγής της OpenAI στο OCI | ocid1.group.oc1..aaaaaaaaerxukyeaxwqtbsxasnp54mem3sfgyokzdk7s27o7yvepluynxi5q |
Απαιτούμενες πληροφορίες κατά την υλοποίηση, ανά πάροχο cloud
Για το AWS, ρυθμίστε μια πολιτική εμπιστοσύνης που αναγνωρίζει την κύρια οντότητα AWS της OpenAI που αναφέρεται παραπάνω.
Για το GCP, ρυθμίστε μια ταυτότητα φόρτου εργασίας που αναγνωρίζει τον λογαριασμό υπηρεσίας GCP της OpenAI που αναφέρεται παραπάνω.
Για το Azure, δημιουργήστε μια κύρια οντότητα υπηρεσίας στον μισθωτή σας στο Azure για την καταχώριση εφαρμογής της OpenAI:
Χρησιμοποιήστε το αναγνωριστικό πελάτη εφαρμογής της OpenAI:
20a14814-5ab7-4612-a671-1382b412bf93.Δημιουργήστε την κύρια οντότητα υπηρεσίας στέλνοντας ένα αίτημα POST στο τελικό σημείο servicePrincipals του Microsoft Graph.
Για το OCI, παραχωρήστε πρόσβαση σε αυτή την ομάδα παραγωγής από τη μίσθωση της OpenAI, χρησιμοποιώντας μια πολιτική με εμβέλεια περιορισμένη στους πόρους σας. Για την πολιτική, δείτε: Ρύθμιση του OCI Vault για εταιρική διαχείριση κλειδιών.
Εξουσιοδότηση
Θα χρειαστεί να δημιουργήσετε μια πολιτική που επιτρέπει στην ταυτότητα της OpenAI να αποκτήσει περιορισμένη πρόσβαση στο KMS σας.
| AWS | GCP | Azure | OCI |
| kms:Decryptkms:Encrypt | cloudkms.cryptoKeyVersions.useToDecryptcloudkms.cryptoKeyVersions.useToEncrypt | Microsoft.KeyVault/vaults/keys/encrypt/actionMicrosoft.KeyVault/vaults/keys/decrypt/action | VAULT_READKEY_READKEY_ENCRYPTKEY_DECRYPTΠεριορίστε την εμβέλεια στα πλήρη OCID της θυρίδας και του κλειδιού AES. |
Άλλα
Στο Azure, για τον τύπο κλειδιού (αλγόριθμος κρυπτογράφησης κλειδιού) επιλέξτε RSA, όχι EC.
Πληροφορίες που χρειάζεται η OpenAI από εσάς
Ακολουθήστε τις οδηγίες σε αυτό το έγγραφο για να καταχωρίσετε το KMS σας στην OpenAI. Ακολουθεί μια σύνοψη των παραμέτρων που θα χρειαστεί να δώσετε.
| AWS | GCP | Azure | OCI | |
| Σχετικά με τον έλεγχο ταυτότητας | Αναγνωριστικό μισθωτή | |||
| Σχετικά με το KMS | ARN του KMS - (παράδειγμα: arn:aws:kms:REGION:ACCOUNT_NUMBER:key:KEY_UUID) | Αναγνωριστικό έργου KMS (παράδειγμα: adjective-noun-12345) Όνομα συλλογής κλειδιών KMS Όνομα κλειδιού KMS Τοποθεσία κλειδιού KMS (παράδειγμα: us-east1) | URI θυρίδας (παράδειγμα: https://your-vault-name.vault.azure.net/) Όνομα κλειδιού | Πλήρες όνομα περιοχής (παράδειγμα: us-ashburn-1)Πλήρες OCID θυρίδαςΠλήρες OCID κλειδιού AES-256 |
Για το OCI, το κλειδί πρέπει να έχει μια ετικέτα ελεύθερης μορφής openai_organization_id, της οποίας η τιμή αντιστοιχεί στο αναγνωριστικό οργανισμού σας στην OpenAI. Καταχωρίστε το με type: "oci" και purpose: "ekm". Μην συμπεριλάβετε το key_version_ocid.
Αφού καταχωρίσετε το KMS σας στην OpenAI, συνεχίστε να ακολουθείτε τις οδηγίες του εγγράφου για να ενεργοποιήσετε τη διαμόρφωση EKM σε ένα έργο API. Δημιουργήστε ένα νέο έργο OpenAI API για δοκιμές.
Οδηγοί υλοποίησης ανά πάροχο
Για οδηγίες βήμα προς βήμα, δείτε τους αντίστοιχους συνδέσμους παρακάτω. Λάβετε υπόψη ότι αυτοί οι οδηγοί εστιάζουν στις απαιτήσεις ενσωμάτωσης με την OpenAI και δεν αποτελούν ολοκληρωμένο οδηγό για το σύνολο του περιβάλλοντός σας
Μη υποστηριζόμενες δυνατότητες όταν είναι ενεργοποιημένο το EKM
Οι παρακάτω δυνατότητες δεν είναι διαθέσιμες όταν είναι ενεργοποιημένο το EKM:
Δυνατότητες που δεν είναι γενικά διαθέσιμες, συμπεριλαμβανομένων δυνατοτήτων σε έκδοση beta ή alpha.