
1. Χρησιμοποιείτε πάντα ένα μοναδικό κλειδί API για κάθε μέλος της ομάδας στον λογαριασμό σας.
Το κλειδί API είναι ένας μοναδικός κωδικός που ταυτοποιεί τα αιτήματά σας προς το API. Το κλειδί API σας προορίζεται για δική σας χρήση. Η κοινή χρήση κλειδιών API παραβιάζει τους Όρους Χρήσης.
Καθώς αρχίζετε να πειραματίζεστε, ίσως θελήσετε να δώσετε πρόσβαση στο API και στην ομάδα σας. Η OpenAI δεν υποστηρίζει την κοινή χρήση κλειδιών API. Προσκαλέστε νέα μέλη στον λογαριασμό σας από τη σελίδα Μέλη και θα λάβουν γρήγορα το δικό τους μοναδικό κλειδί μόλις συνδεθούν. Μπορείτε επίσης να εκχωρήσετε δικαιώματα σε μεμονωμένα κλειδιά API.
2. Δημιουργήστε κλειδιά API με ημερομηνία λήξης και καθιερώστε μια διαδικασία αντικατάστασης κλειδιών
Τα κλειδιά έργου μπορούν να δημιουργηθούν με ημερομηνία λήξης, μετά την οποία θα απορρίπτονται όλα τα αιτήματα που χρησιμοποιούν αυτά τα κλειδιά. Συνιστούμε ανεπιφύλακτα να δημιουργείτε κλειδιά με ημερομηνία λήξης και να καθιερώσετε μια διαδικασία τακτικής αντικατάστασής τους. Πριν λήξει ένα κλειδί, δημιουργήστε ένα νέο, ενημερώστε τις εφαρμογές σας ώστε να το χρησιμοποιούν και ανακαλέστε το παλιό αφού επαληθεύσετε ότι το νέο λειτουργεί. Αυτές οι πρακτικές μπορούν να μειώσουν σημαντικά τις επιπτώσεις μιας διαρροής κλειδιών API.
Οι διαχειριστές μπορούν να επιβάλουν μέγιστη διάρκεια ισχύος για τα κλειδιά API σε επίπεδο οργανισμού ή έργου στις ρυθμίσεις της πλατφόρμας. Τα νέα κλειδιά πρέπει να ρυθμίζονται εντός των επιτρεπόμενων ορίων, ώστε να μην παραμένουν έγκυρα επ’ αόριστον. Τα όρια των έργων δεν μπορούν να υπερβαίνουν το όριο του οργανισμού.
Για φόρτους εργασίας που υποστηρίζουν αυτή τη δυνατότητα, χρησιμοποιήστε ομοσπονδία ταυτοτήτων φόρτου εργασίας αντί να αποθηκεύετε ένα κλειδί OpenAI API μεγάλης διάρκειας ισχύος. Ο φόρτος εργασίας σας ανταλλάσσει μια ταυτότητα από έναν αξιόπιστο πάροχο με ένα διακριτικό πρόσβασης OpenAI μικρής διάρκειας ισχύος. Ρυθμίστε έναν αποκλειστικό λογαριασμό υπηρεσίας με μόνο τα δικαιώματα που χρειάζεται ο φόρτος εργασίας.
3. Μην ενσωματώνετε ποτέ το κλειδί σας σε περιβάλλοντα στην πλευρά του πελάτη, όπως προγράμματα περιήγησης ή εφαρμογές για κινητά.
Η έκθεση του κλειδιού OpenAI API σας σε περιβάλλοντα στην πλευρά του πελάτη, όπως προγράμματα περιήγησης ή εφαρμογές για κινητά, επιτρέπει σε κακόβουλους χρήστες να το υποκλέψουν και να υποβάλουν αιτήματα εκ μέρους σας. Αυτό μπορεί να οδηγήσει σε απρόβλεπτες χρεώσεις ή σε παραβίαση ορισμένων δεδομένων του λογαριασμού σας. Τα αιτήματα πρέπει πάντα να δρομολογούνται μέσω του δικού σας διακομιστή backend, όπου μπορείτε να διατηρείτε το κλειδί API σας ασφαλές.
4. Μην καταχωρίζετε ποτέ το κλειδί σας στο αποθετήριό σας
Η καταχώριση ενός κλειδιού API στον πηγαίο κώδικα αποτελεί συνηθισμένο τρόπο παραβίασης διαπιστευτηρίων. Αν χρησιμοποιείτε δημόσια αποθετήρια, αυτός είναι ένας συνηθισμένος τρόπος με τον οποίο μπορεί να κοινοποιήσετε εν αγνοία σας το κλειδί σας στο διαδίκτυο. Τα ιδιωτικά αποθετήρια είναι ασφαλέστερα, αλλά μια παραβίαση δεδομένων μπορεί επίσης να οδηγήσει σε διαρροή των κλειδιών σας. Για αυτούς τους λόγους, συνιστούμε ανεπιφύλακτα τη χρήση μεταβλητών περιβάλλοντος ως προληπτικό μέτρο για την ασφάλεια των κλειδιών.
5. Χρησιμοποιήστε μεταβλητές περιβάλλοντος αντί για το ίδιο το κλειδί API
Ρύθμιση σε Windows
Μια μεταβλητή περιβάλλοντος είναι μια μεταβλητή που ορίζεται στο λειτουργικό σας σύστημα και όχι μέσα στην εφαρμογή σας. Αποτελείται από ένα όνομα και μια τιμή. Συνιστούμε να ορίσετε το όνομα της μεταβλητής ως OPENAI_API_KEY. Χρησιμοποιώντας το ίδιο όνομα μεταβλητής σε όλη την ομάδα σας, μπορείτε να καταχωρίζετε και να μοιράζεστε τον κώδικά σας χωρίς κίνδυνο αποκάλυψης του κλειδιού API σας.
Επιλογή 1: Ορίστε τη μεταβλητή περιβάλλοντος «OPENAI_API_KEY» μέσω της γραμμής εντολών cmd
Εκτελέστε τα παρακάτω στη γραμμή εντολών cmd, αντικαθιστώντας το <yourkey> με το κλειδί API σας:
setx OPENAI_API_KEY "<yourkey>"Αυτό θα ισχύει για τα νέα παράθυρα της γραμμής εντολών cmd, επομένως θα χρειαστεί να ανοίξετε ένα νέο παράθυρο για να χρησιμοποιήσετε αυτή τη μεταβλητή με το curl. Μπορείτε να επαληθεύσετε ότι αυτή η μεταβλητή έχει οριστεί ανοίγοντας ένα νέο παράθυρο γραμμής εντολών cmd και πληκτρολογώντας
echo %OPENAI_API_KEY%Επιλογή 2: Ορίστε τη μεταβλητή περιβάλλοντος «OPENAI_API_KEY» μέσω του Πίνακα Ελέγχου
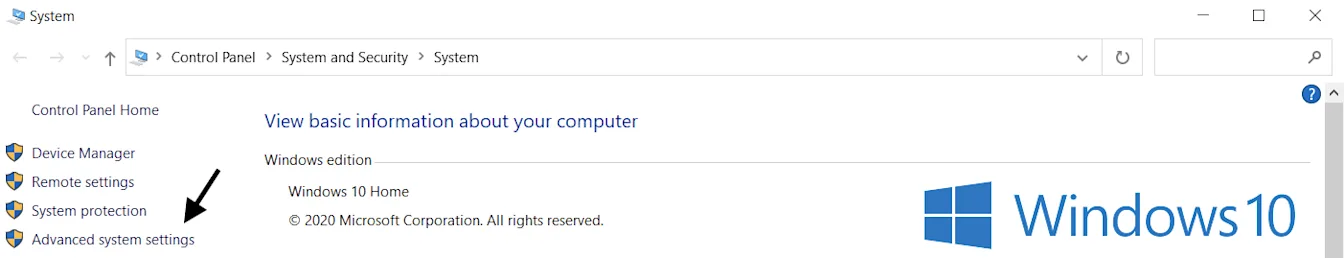
Ανοίξτε τις ιδιότητες Συστήματος και επιλέξτε Ρυθμίσεις συστήματος για προχωρημένους
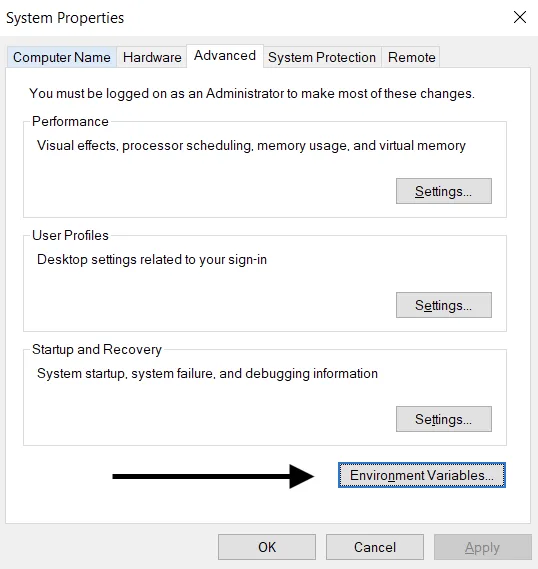
Επιλέξτε Μεταβλητές περιβάλλοντος...
Επιλέξτε Δημιουργία… στην ενότητα Μεταβλητές χρήστη (στο επάνω μέρος). Προσθέστε το ζεύγος ονόματος και τιμής του κλειδιού σας, αντικαθιστώντας το <yourkey> με το κλειδί API σας.
Όνομα μεταβλητής: OPENAI_API_KEY
Τιμή μεταβλητής: <yourkey>
Ρύθμιση σε Linux και macOS
Επιλογή 1: Ορίστε τη μεταβλητή περιβάλλοντος «OPENAI_API_KEY» χρησιμοποιώντας το zsh
Εκτελέστε την παρακάτω εντολή στο τερματικό σας, αντικαθιστώντας το yourkey με το κλειδί API σας.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcΕνημερώστε το shell με τη νέα μεταβλητή:
source ~/.zshrcΕπιβεβαιώστε ότι έχετε ορίσει τη μεταβλητή περιβάλλοντος χρησιμοποιώντας την ακόλουθη εντολή.
echo $OPENAI_API_KEYΗ τιμή του κλειδιού API σας θα είναι το αποτέλεσμα εξόδου.
Επιλογή 2: Ορίστε τη μεταβλητή περιβάλλοντος «OPENAI_API_KEY» χρησιμοποιώντας bash
Ακολουθήστε τις οδηγίες στην Επιλογή 1, αντικαθιστώντας το .zshrc με το .bash_profile.
Είστε έτοιμοι! Τώρα μπορείτε να αναφέρεστε στο κλειδί στο curl ή να το φορτώνετε στην Python σας:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. Χρησιμοποιήστε μια υπηρεσία διαχείρισης κλειδιών
Υπάρχουν διάφορα προϊόντα για την ασφαλή διαχείριση μυστικών κλειδιών API. Αυτά τα εργαλεία σάς επιτρέπουν να ελέγχετε την πρόσβαση στα κλειδιά σας και να βελτιώνετε τη συνολική ασφάλεια των δεδομένων σας. Σε περίπτωση παραβίασης δεδομένων στην εφαρμογή σας, τα κλειδιά σας δεν θα εκτίθεντο, καθώς θα ήταν κρυπτογραφημένα και η διαχείρισή τους θα γινόταν σε εντελώς ξεχωριστή τοποθεσία.
Συνιστούμε στις ομάδες που θέτουν τις εφαρμογές τους σε παραγωγή να εξετάσουν τη χρήση μιας από αυτές τις υπηρεσίες.
7. Παρακολουθείτε τη χρήση του λογαριασμού σας και αντικαθιστάτε τα κλειδιά σας όταν χρειάζεται
Ορίστε μηνιαία όρια δαπανών για τον οργανισμό ή τα έργα σας και ενεργοποιήστε την αυστηρή εφαρμογή τους, ώστε να περιορίσετε απρόβλεπτες χρεώσεις σε περίπτωση διαρροής κλειδιού. Οι ειδοποιήσεις δαπανών από μόνες τους δεν διακόπτουν την κίνηση στο API. Η αυστηρή εφαρμογή των ορίων μπορεί να αποκλείσει και νόμιμα αιτήματα. Επίσης, οι δαπάνες ενδέχεται να υπερβούν ελαφρώς το όριο, επειδή η εφαρμογή του δεν είναι στιγμιαία.
Ένα κλειδί API που έχει παραβιαστεί επιτρέπει σε κάποιον να χρησιμοποιήσει το διαθέσιμο όριο του λογαριασμού σας χωρίς τη συγκατάθεσή σας. Αυτό μπορεί να οδηγήσει σε απώλεια δεδομένων, απρόβλεπτες χρεώσεις, εξάντληση του μηνιαίου ορίου σας και διακοπή της πρόσβασής σας στο API.
Μπορείτε να παρακολουθείτε τη χρήση των ομάδων σας από τη σελίδα Χρήση. Αν ανησυχείτε για πιθανή μη εξουσιοδοτημένη χρήση, μπορείτε να κάνετε τα εξής για να προστατέψετε τον λογαριασμό σας:
Ελέγξτε τη χρήση σας για να δείτε αν αντιστοιχεί στην εργασία της ομάδας σας. Για χρήστες που ανήκουν σε πολλούς οργανισμούς (π.χ. εταιρικό και προσωπικό), βεβαιωθείτε ότι κάθε χρήστης έχει ενεργοποιήσει την παρακολούθηση και έχει ορίσει τον προεπιλεγμένο οργανισμό του για τη χρήση και την παρακολούθησή της.
Αν πιστεύετε ότι το κλειδί σας έχει διαρρεύσει, αντικαταστήστε το αμέσως από τη σελίδα Κλειδιά API. Αν έχετε εφαρμογές σε περιβάλλον παραγωγής, θα χρειαστεί να ενημερώσετε ανάλογα τις τιμές των κλειδιών σας.
Επικοινωνήστε μαζί μας μέσω του help.openai.com για περαιτέρω διερεύνηση.
8. Προστατέψτε την πρόσβαση στο API με ελέγχους δικτύου
Η λίστα επιτρεπόμενων IP σάς επιτρέπει να περιορίζετε τις διευθύνσεις IP που μπορούν να έχουν πρόσβαση στο OpenAI API σας. Όταν είναι ενεργοποιημένη, επιτρέπονται μόνο αιτήματα από τις διευθύνσεις ή τα εύρη IP που έχετε ορίσει. Όλα τα υπόλοιπα απορρίπτονται, ακόμη και αν περιλαμβάνουν έγκυρο κλειδί API.
Έτσι προστίθεται ένα ακόμη επίπεδο προστασίας, καθώς διασφαλίζεται ότι η πρόσβαση στο API σας γίνεται μόνο από αξιόπιστες υποδομές, όπως οι διακομιστές backend ή το περιβάλλον cloud σας.
Για περισσότερες πληροφορίες, δείτε το άρθρο για τη λίστα επιτρεπόμενων IP στο OpenAI API.
Το Private Link είναι μια ακόμη επιλογή για οργανισμούς που χρειάζονται πρόσβαση μέσω ιδιωτικού δικτύου. Επιτρέπει στους φόρτους εργασίας του Azure να συνδέονται σε περιφερειακά τελικά σημεία του OpenAI API μέσω του Azure Private Link. Επικοινωνήστε με τον εκπρόσωπό σας στην OpenAI ή με το τμήμα πωλήσεων για να ζητήσετε πρόσβαση. Ο έλεγχος ταυτότητας για το API εξακολουθεί να απαιτείται και το Private Link δεν είναι συμβατό με τη λίστα επιτρεπόμενων IP ή το αμοιβαίο TLS (mTLS). Για λεπτομέρειες σχετικά με τη ρύθμιση, δείτε τον οδηγό του Private Link.