
Descripción general
La gestión de claves empresariales (EKM), disponible tanto para ChatGPT Enterprise como para la API, te permite cifrar tu contenido de cliente en OpenAI con claves gestionadas por tu propio sistema externo de gestión de claves (KMS).
OpenAI admite el cifrado con claves propias (BYOK) mediante cuentas externas de AWS KMS, Google Cloud (GCP), Azure Key Vault y Oracle Cloud Infrastructure (OCI) Vault.
Cómo funciona el cifrado EKM de OpenAI
Flujo de alto nivel
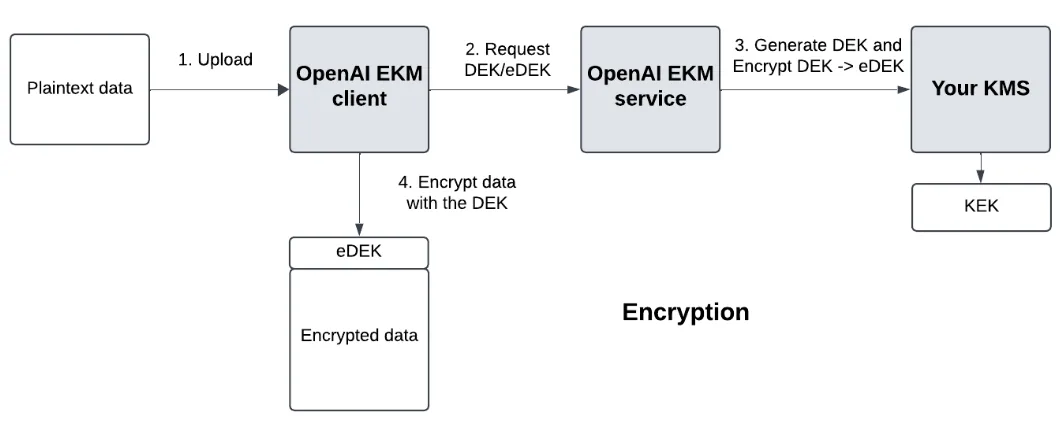
Generamos una Data Encryption Key (DEK) para su proveedor de nube.
Su KMS en la nube gestiona una Key Encryption Key (KEK) maestra, ya sea almacenada en su nube o externamente. La implementación depende de usted.
Solicitamos el cifrado de la DEK a su nube para obtener una DEK cifrada (eDEK). Si su KEK se almacena externamente, su nube simplemente realiza un salto adicional a su almacén externo, en un paso que es opaco para OpenAI.
Cifrado
Durante el cifrado, sus datos se cifran con la DEK y la eDEK se almacena como metadatos del archivo.
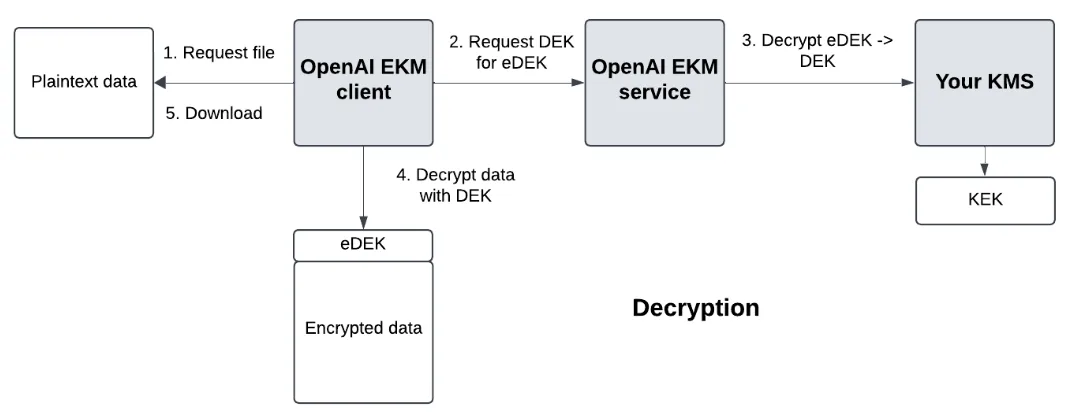
Descifrado
Al descifrar, solicitamos que su KMS en la nube descifre la eDEK en la DEK, y desciframos los datos con la DEK.
Términos clave
Clave de cifrado de datos (DEK) - la clave que cifra tus datos.
Clave de cifrado de datos cifrada (eDEK) - la DEK cifrada, generada por tu KMS
Clave de cifrado de claves (KEK) - la clave maestra que gestionas y que cifra la DEK -> eDEK y descifra la eDEK -> DEK. Esta clave permanece siempre fuera de los sistemas de OpenAI.
Requisitos generales para la implementación
En tu proveedor de nube
Crea una clave de KMS con AWS, Azure, GCP u OCI Vault (solo para proyectos de la API).
Crea una política personalizada y limitada con permisos Encrypt/Decrypt en el KMS
Configura el acceso de OpenAI mediante una política de confianza de AWS, una identidad de carga de trabajo de GCP, una entidad de servicio de Azure o una política de IAM entre arrendamientos de OCI.
Asigna a OpenAI un rol con la política limitada para acceder a tu KMS
En las plataformas de OpenAI
ChatGPT Enterprise
Cree un Área de trabajo de ChatGPT de entorno de pruebas para fines de prueba.
API
Registra tu clave y crea un proyecto de prueba a través de la API de gestión. Sigue la guía de integración de tu proveedor que encontrarás a continuación.
Funciones específicas de cada proveedor
Para AWS, OpenAI realizará lo siguiente:
Llamará a AssumeRole con un ExternalID
Para GCP, OpenAI realizará lo siguiente:
Llamará a tu punto de acceso STS desde una cuenta de OpenAI en GCP
Usará el token de acceso de GCP para llamar a encrypt/decrypt en tu KMS.
Para Azure, OpenAI realizará lo siguiente:
Solicitará un token de acceso para el almacén de tu inquilino de Azure
Usará ese token de acceso para llamar a encrypt/decrypt en tu Key Vault.
Para OCI, OpenAI realizará lo siguiente:
Usará su identidad de producción en OCI para cifrar y descifrar con la clave AES que permita tu política entre arrendamientos.
Información que necesita de OpenAI
Autenticación
Deberás reconocer los tokens de identidad federada de OpenAI para AWS y GCP. Para Azure, deberás reconocer el ID de aplicación de OpenAI correspondiente a su registro de aplicación. Para OCI, deberás reconocer el arrendamiento de OpenAI y su grupo de EKM de producción.
Resumen de los parámetros de autenticación
| Entidad principal de OpenAI en AWS | arn:aws:iam::790389265272:role/EnterpriseKeyManagement |
| ID de la cuenta de servicio de OpenAI en GCP | 105900137572174660365 |
| ID de la aplicación de OpenAI en Azure | 20a14814-5ab7-4612-a671-1382b412bf93 |
| Arrendamiento de OpenAI en OCI | ocid1.tenancy.oc1..aaaaaaaa4kzwe5jdr4gsxft7dfnwbnp3aozhxeskabsqo7czdkbp6fkh3uha |
| Grupo de EKM de producción de OpenAI en OCI | ocid1.group.oc1..aaaaaaaaerxukyeaxwqtbsxasnp54mem3sfgyokzdk7s27o7yvepluynxi5q |
Información necesaria durante la implementación según tu proveedor de nube
Para AWS, configura una política de confianza que reconozca la entidad principal de OpenAI en AWS indicada arriba.
Para GCP, configura una identidad de carga de trabajo que reconozca la cuenta de servicio de OpenAI en GCP indicada arriba.
Para Azure, crea una entidad de servicio en tu inquilino de Azure para el registro de la aplicación de OpenAI:
Usa el ID de cliente de la aplicación de OpenAI:
20a14814-5ab7-4612-a671-1382b412bf93.Crea la entidad de servicio enviando una solicitud POST al punto de acceso servicePrincipals de Microsoft Graph.
Para OCI, concede acceso a este grupo de producción desde el arrendamiento de OpenAI mediante una política cuyo ámbito se limite a tus recursos. Para obtener información sobre la política, consulta Configurar OCI Vault para la gestión de claves empresariales.
Autorización
Deberás crear una política que permita a la identidad de OpenAI obtener acceso limitado a tu KMS.
| AWS | GCP | Azure | OCI |
| kms:Decryptkms:Encrypt | cloudkms.cryptoKeyVersions.useToDecryptcloudkms.cryptoKeyVersions.useToEncrypt | Microsoft.KeyVault/vaults/keys/encrypt/actionMicrosoft.KeyVault/vaults/keys/decrypt/action | VAULT_READKEY_READKEY_ENCRYPTKEY_DECRYPTLimita el ámbito mediante los OCID completos del almacén y de la clave AES. |
Otros
En Azure, para el tipo de clave (algoritmo de cifrado de claves), seleccione RSA, no EC.
Información que OpenAI necesita de ti
Sigue las instrucciones de este documento para registrar tu KMS en OpenAI. A continuación se resumen los parámetros que deberás proporcionar.
| AWS | GCP | Azure | OCI | |
| Autenticación | ID del inquilino | |||
| KMS | ARN de KMS - (ejemplo: arn:aws:kms:REGION:ACCOUNT_NUMBER:key:KEY_UUID) | ID del proyecto de KMS (ejemplo: adjective-noun-12345) Nombre del llavero de KMS Nombre de la clave de KMS Ubicación de la clave de KMS (ejemplo: us-east1) | URI del almacén (ejemplo: https://your-vault-name.vault.azure.net/) Nombre de la clave | Nombre completo de la región (ejemplo: us-ashburn-1)OCID completo del almacénOCID completo de la clave AES-256 |
Para OCI, la clave debe tener una etiqueta de formato libre openai_organization_id cuyo valor coincida con tu ID de la organización de OpenAI. Regístrala con type: "oci" y purpose: "ekm". No incluyas key_version_ocid.
Una vez que hayas registrado tu KMS en OpenAI, sigue las instrucciones del documento para activar tu configuración de EKM en un proyecto de la API. Crea un proyecto nuevo de la API de OpenAI para realizar pruebas.
Guías de implementación específicas de cada proveedor
Para obtener instrucciones paso a paso, consulta los enlaces correspondientes que aparecen a continuación. Ten en cuenta que estas guías se centran en los requisitos de integración con OpenAI y no pretenden ser una guía exhaustiva de todo tu entorno
Funciones no compatibles si EKM está activado
Las siguientes funciones no están disponibles si EKM está activado:
Funciones que no están disponibles de forma general, incluidas las funciones en beta o alfa.