
1. Kasutage oma kontol iga meeskonnaliikme jaoks alati ainulaadset API võtit.
API võti on ainulaadne kood, mis tuvastab teie päringud API-le. Teie API võti on mõeldud kasutamiseks teile. API võtmete jagamine on vastuolus kasutustingimustega.
Katsetamist alustades võite soovida laiendada API juurdepääsu oma meeskonnale. OpenAI ei toeta API võtmete jagamist. Kutsuge uued liikmed oma kontole lehelt Liikmed ja nad saavad sisselogimisel kiiresti oma ainulaadse võtme. Samuti saate määrata õigusi üksikutele API võtmetele.
2. Looge aegumiskuupäevaga API-võtmed ja kehtestage võtmete regulaarse vahetamise kord
Projektivõtmeid saab luua aegumiskuupäevaga, pärast mida lükatakse kõik nende võtmetega tehtud päringud tagasi. Soovitame tungivalt luua aegumiskuupäevaga võtmed ja kehtestada võtmete regulaarse vahetamise korra. Enne võtme aegumist looge uus võti, seadistage rakendused seda kasutama ja tühistage vana võti, kui olete veendunud, et uus töötab. Need võtted võivad API-võtmete lekkimise mõju oluliselt vähendada.
Administraatorid saavad platvormi seadetes kehtestada organisatsiooni või projekti tasemel API-võtmete maksimaalse kehtivusaja. Uute võtmete seadistamisel tuleb järgida lubatud piire, et võtmed ei jääks kehtima määramata ajaks. Projekti kehtivusaja piirang ei tohi ületada organisatsiooni oma.
Toetatud töökoormuste puhul kasutage pika kehtivusajaga OpenAI API-võtme salvestamise asemel töökoormuste identiteediföderatsiooni. Teie töökoormus vahetab usaldusväärselt pakkujalt saadud identiteedi lühikese kehtivusajaga OpenAI pääsutõendi vastu. Seadistage eraldi teenusekonto, millel on ainult töökoormusele vajalikud õigused.
3. Ärge kunagi paigutage oma võtit kliendipoolsetesse keskkondadesse, näiteks brauseritesse või mobiilirakendustesse.
Kui teie OpenAI API-võti on nähtav kliendipoolsetes keskkondades, näiteks brauserites või mobiilirakendustes, saavad pahatahtlikud kasutajad selle kopeerida ja teie nimel päringuid teha. See võib kaasa tuua ootamatuid tasusid või seada ohtu osa kontoandmeid. Päringud tuleks alati suunata läbi teie enda tagarakenduse serveri, kus saate oma API-võtit turvaliselt hoida.
4. Ärge kunagi lisage võtit oma varamusse
API-võtme lähtekoodi lisamine on levinud viis, kuidas autentimisandmed võivad ohtu sattuda. Avalike varamute puhul võite nii oma võtme enese teadmata internetis avalikustada. Privaatsed varamud on turvalisemad, kuid andmeleke võib siiski põhjustada teie võtmete avalikuks tuleku. Seetõttu soovitame võtmete ennetava turvameetmena tungivalt kasutada keskkonnamuutujaid.
5. Kasutage API-võtme asemel keskkonnamuutujaid
Keskkonnamuutuja on muutuja, mis määratakse rakenduse asemel operatsioonisüsteemis. See koosneb nimest ja väärtusest. Soovitame määrata muutuja nimeks OPENAI_API_KEY. Kui kogu meeskond kasutab sama muutujanime, saate koodi varamusse lisada ja jagada ilma API-võtme avalikustamise ohuta.
Seadistamine Windowsis
1. võimalus: määrake keskkonnamuutuja „OPENAI_API_KEY“ cmd-käsuviiba kaudu
Käivitage cmd-käsuviibas järgmine käsk, asendades <yourkey> oma API-võtmega:
setx OPENAI_API_KEY "<yourkey>"See rakendub edaspidi avatavatele cmd-käsuviiba akendele, mistõttu peate muutuja kasutamiseks curliga avama uue akna. Muutuja määramist saate kontrollida, avades uue cmd-käsuviiba akna ja sisestades
echo %OPENAI_API_KEY%2. võimalus: määrake juhtpaneeli kaudu keskkonnamuutuja „OPENAI_API_KEY“
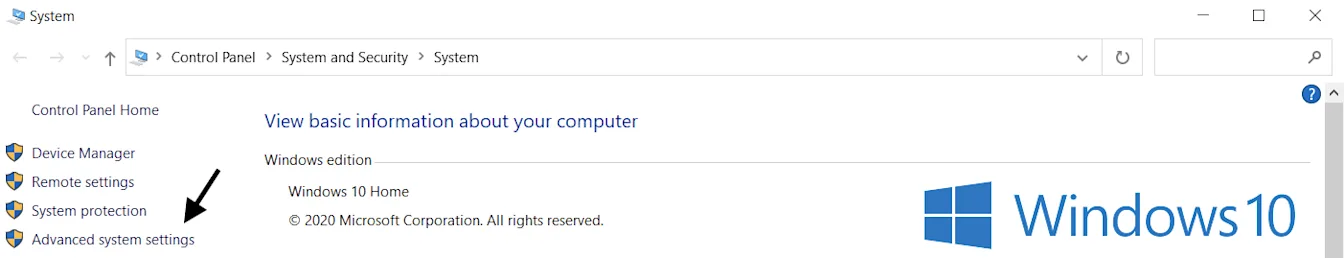
Avage Süsteemi atribuudid ja valige Täpsemad süsteemisätted
Valige Keskkonnamuutujad...
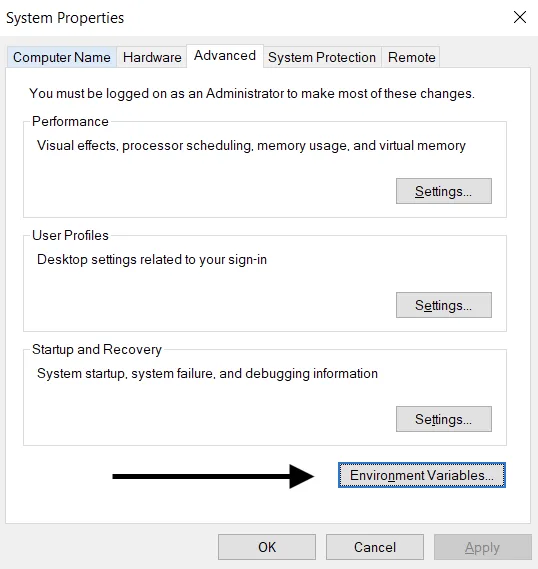
Valige jaotises Kasutajamuutujad (üleval) Uus…. Lisage nime ja võtme väärtuse paar, asendades <yourkey> oma API-võtmega.
Muutuja nimi: OPENAI_API_KEY
Muutuja väärtus: <yourkey>
Linuxi/macOS-i seadistamine
1. võimalus: määrake zsh abil keskkonnamuutuja „OPENAI_API_KEY“
Käivitage terminalis järgmine käsk, asendades yourkey oma API-võtmega.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcVärskendage kesta uue muutujaga:
source ~/.zshrcKinnitage järgmise käsuga, et olete keskkonnamuutuja määranud.
echo $OPENAI_API_KEYTulemuseks kuvatakse teie API võtme väärtus.
Valik 2. Määrake oma keskkonnamuutuja ‘OPENAI_API_KEY’ bashi abil
Järgige valiku 1 juhiseid, asendades .zshrc väärtusega .bash_profile.
Kõik on valmis! Nüüd saate võtmele viidata curlis või laadida selle oma Pythonis:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. Kasutage võtmehaldusteenust
Salajaste API-võtmete turvaliseks haldamiseks on saadaval mitmesuguseid tooteid. Nende tööriistadega saate hallata juurdepääsu oma võtmetele ja parandada üldist andmeturvet. Teie rakenduse andmelekke korral ei satuks võtmed ohtu, sest need oleksid krüptitud ja neid hallataks täiesti eraldiseisvas asukohas.
Meeskondadel, kes juurutavad oma rakendusi töökeskkonda, soovitame kaaluda mõne sellise teenuse kasutamist.
7. Jälgige oma konto kasutust ja vahetage vajaduse korral võtmeid
Määrake oma organisatsioonile või projektidele igakuised kulupiirid ja lubage nende range jõustamine, et piirata lekkinud võtmest tulenevaid ootamatuid kulusid. Ainuüksi kuluhoiatused ei peata API-liiklust. Range jõustamine võib blokeerida ka õiguspäraseid päringuid ning kulud võivad piiri veidi ületada, sest jõustamine ei toimu silmapilkselt.
Kõrvalise isiku kätte sattunud API-võti võimaldab tal kasutada teie konto kvooti ilma teie nõusolekuta. See võib põhjustada andmekadu, ootamatuid tasusid, igakuise kvoodi ammendumist ja katkestusi API-le juurdepääsus.
Oma meeskondade kasutust saate jälgida lehel „Kasutus“. Kui kahtlustate väärkasutust, saate oma konto kaitsmiseks teha järgmist.
Vaadake kasutusandmed üle ja kontrollige, kas need vastavad teie meeskonna tööle. Mitmesse organisatsiooni (nt ettevõtte ja isiklikku organisatsiooni) kuuluvate kasutajate puhul veenduge, et kasutaja oleks jälgimise lubanud ning määranud kasutuse ja selle jälgimise jaoks vaikeorganisatsiooni.
Kui arvate, et teie võti on lekkinud, vahetage see kohe välja lehel „API-võtmed“. Kui teie rakendused on tootmiskeskkonnas kasutusel, peate ka neis võtmete väärtusi vastavalt uuendama.
Asja edasiseks uurimiseks võtke meiega ühendust veebilehe help.openai.com kaudu.
8. Kaitske API-le juurdepääsu võrgupõhiste piirangutega
IP-aadresside lubatud loendi abil saate piirata, millistelt IP-aadressidelt pääseb teie OpenAI API-le ligi. Kui see on lubatud, võetakse vastu ainult määratud IP-aadressidelt või aadressivahemikest tulevad päringud. Kõik teised lükatakse tagasi, isegi kui need sisaldavad kehtivat API-võtit.
See lisab täiendava kaitsekihi, tagades, et teie API-le pääseb ligi ainult usaldusväärsest taristust, näiteks teie tagarakenduse serveritest või pilvekeskkonnast.
Lisateavet leiate artiklist „IP-aadresside lubatud loend OpenAI API jaoks“.
Private Link on veel üks võimalus organisatsioonidele, kes vajavad juurdepääsu privaatvõrgu kaudu. See võimaldab Azure’i töökoormustel luua ühenduse piirkondlike OpenAI API lõpp-punktidega Azure Private Linki kaudu. Juurdepääsu taotlemiseks võtke ühendust oma OpenAI esindaja või müügimeeskonnaga. API autentimine on endiselt nõutav ning Private Link ei ühildu IP-aadresside lubatud loendi ega vastastikuse TLS-iga (mTLS). Seadistamise üksikasjad leiate Private Linki juhendist.