Yleiskatsaus
Yritysten avaintenhallinnan (EKM) avulla voit salata asiakassisältösi OpenAI:ssa avaimilla, joita hallitaan omassa ulkoisessa avaintenhallintajärjestelmässäsi (KMS). Se on saatavilla sekä ChatGPT Enterprisessa että API:ssa.
OpenAI tukee omiin avaimiin perustuvaa Bring Your Own Key (BYOK) -salausta ulkoisilla tileillä seuraavissa palveluissa: AWS KMS, Google Cloud (GCP), Azure Key Vault ja Oracle Cloud Infrastructure (OCI) Vault.
Näin OpenAI EKM -salaus toimii
Ylemmän tason kulku
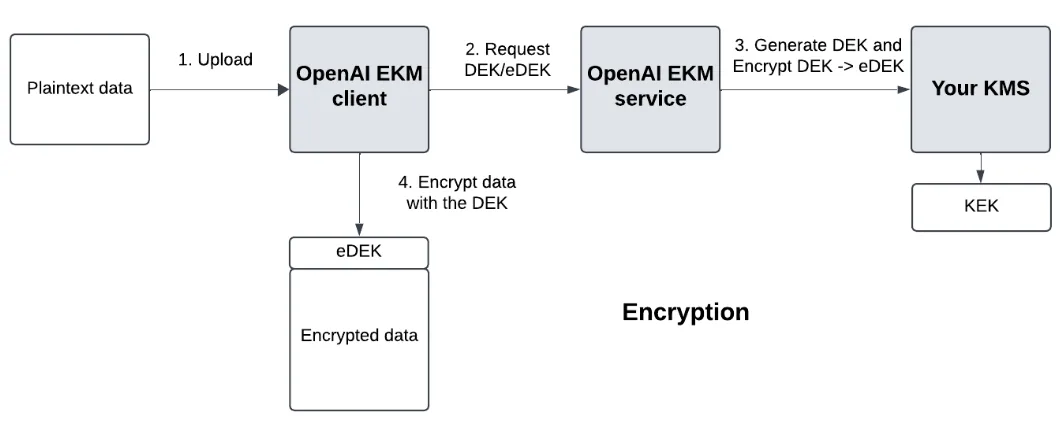
Luomme pilvipalveluntarjoajaasi varten Data Encryption Keyn (DEK).
Pilvesi KMS hallinnoi pääasiallista Key Encryption Keytä (KEK), joka on tallennettu joko pilveesi tai ulkoisesti. Toteutus on sinun päätettävissäsi.
Pyydämme pilveltäsi DEK:n salaamista saadaksemme salatun DEK:n (eDEK). Jos KEK on tallennettu ulkoisesti, pilvesi tekee vain ylimääräisen siirtymän ulkoiseen tallennuspaikkaasi vaiheessa, joka on OpenAI:lle läpinäkymätön.
Salaus
Salauksen yhteydessä tietosi salataan DEK-avaimella ja eDEK tallennetaan tiedoston metatietoihin.
Salauksen purku
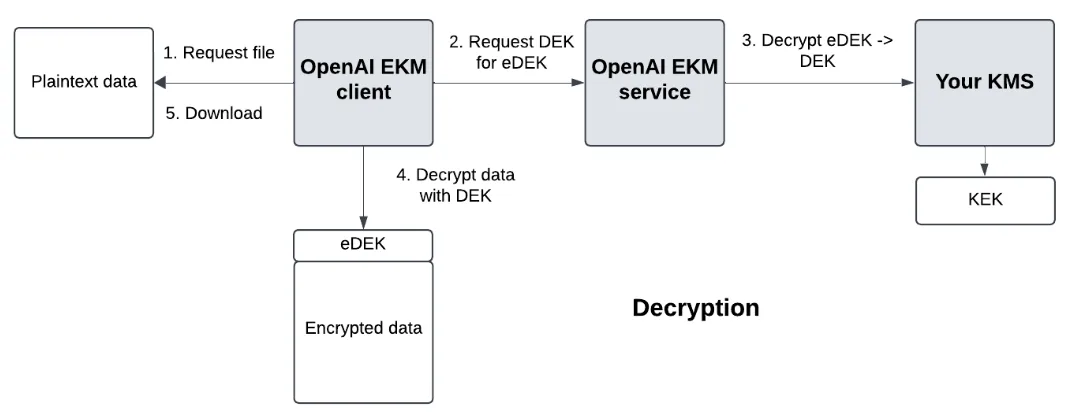
Salauksen purun yhteydessä pyydämme pilvesi KMS:ää purkamaan eDEK:n salauksen DEK:ksi, ja puramme datan salauksen DEK:lla.
Keskeiset käsitteet
Tietojen salausavain (DEK) – avain, jolla tietosi salataan.
Salattu tietojen salausavain (eDEK) – KMS-järjestelmäsi tuottama salattu DEK
Avainten salausavain (KEK) – hallinnoimasi pääavain, jolla DEK salataan eDEK:ksi ja eDEK:n salaus puretaan takaisin DEK:ksi. Tämä avain pysyy aina OpenAI:n järjestelmien ulkopuolella.
Käyttöönoton yleiset vaatimukset
Pilvipalveluntarjoajasi ympäristössä
Luo KMS-avain AWS:ssä, Azuressa, GCP:ssä tai OCI Vaultissa (vain API-projektit).
Luo mukautettu, rajattu käytäntö, joka myöntää Encrypt/Decrypt-oikeudet KMS-järjestelmään
Määritä OpenAI:n käyttöoikeudet AWS:n luottamuskäytännön, GCP:n työkuorman identiteetin, Azuren palveluidentiteetin tai OCI:n vuokraajien välisen IAM-käytännön avulla.
Määritä OpenAI:lle rooli, johon liitetty rajattu käytäntö antaa pääsyn KMS-järjestelmääsi
OpenAI-alustoilla
ChatGPT Enterprise
Luo testauskäyttöön ChatGPT-sandbox-työtila.
API
Rekisteröi avaimesi ja luo testiprojekti hallinta-API:n kautta. Noudata alla olevaa palveluntarjoajasi integrointiopasta.
Palveluntarjoajakohtaiset toiminnot
AWS:ssä OpenAI:
Kutsuu AssumeRole-toimintoa ExternalID-tunnuksella
GCP:ssä OpenAI:
Kutsuu STS-endpointiasi OpenAI:n GCP-tililtä
Kutsuu KMS-järjestelmäsi encrypt/decrypt-toimintoja GCP:n käyttöoikeustunnuksella.
Azuressa OpenAI:
Pyytää käyttöoikeustunnuksen Azure-vuokraajasi holviin
Kutsuu Key Vaultisi encrypt/decrypt-toimintoja kyseisellä käyttöoikeustunnuksella.
OCI:ssa OpenAI:
Käyttää tuotantoympäristönsä OCI-identiteettiä salaukseen ja salauksen purkuun sillä AES-avaimella, jonka vuokraajien välinen käytäntösi sallii.
Tiedot, jotka tarvitset OpenAI:lta
Todennus
Sinun on määritettävä AWS ja GCP tunnistamaan OpenAI:n yhdistetyn identiteetin tunnisteet. Azuressa sinun on määritettävä OpenAI:n sovellusrekisteröinnin sovellustunnus tunnistettavaksi. OCI:ssa sinun on määritettävä OpenAI:n vuokraaja ja tuotantoympäristön EKM-ryhmä tunnistettaviksi.
Todennusparametrien yhteenveto
| OpenAI:n AWS-identiteetti | arn:aws:iam::790389265272:role/EnterpriseKeyManagement |
| OpenAI:n GCP-palvelutilin tunnus | 105900137572174660365 |
| OpenAI:n Azure-sovelluksen tunnus | 20a14814-5ab7-4612-a671-1382b412bf93 |
| OpenAI:n OCI-vuokraaja | ocid1.tenancy.oc1..aaaaaaaa4kzwe5jdr4gsxft7dfnwbnp3aozhxeskabsqo7czdkbp6fkh3uha |
| OpenAI:n OCI-tuotantoympäristön EKM-ryhmä | ocid1.group.oc1..aaaaaaaaerxukyeaxwqtbsxasnp54mem3sfgyokzdk7s27o7yvepluynxi5q |
Käyttöönotossa tarvittavat tiedot pilvipalveluntarjoajan mukaan
Määritä AWS:ssä luottamuskäytäntö, joka tunnistaa yllä mainitun OpenAI:n AWS-identiteetin.
Määritä GCP:ssä työkuorman identiteetti, joka tunnistaa yllä mainitun OpenAI:n GCP-palvelutilin.
Luo Azuressa Azure-vuokraajaasi palveluidentiteetti OpenAI:n sovellusrekisteröintiä varten:
Käytä OpenAI:n sovelluksen asiakastunnusta:
20a14814-5ab7-4612-a671-1382b412bf93.Luo palveluidentiteetti lähettämällä POST-pyyntö Microsoft Graphin servicePrincipals-endpointiin.
Myönnä OCI:ssa tälle tuotantoryhmälle pääsy OpenAI:n vuokraajasta resursseihisi rajatulla käytännöllä. Katso käytäntö ohjeesta: OCI Vaultin määrittäminen yritysten avaintenhallintaa varten.
Valtuutus
Sinun on luotava käytäntö, joka antaa OpenAI:n identiteetille rajatun pääsyn KMS-järjestelmääsi.
| AWS | GCP | Azure | OCI |
| kms:Decryptkms:Encrypt | cloudkms.cryptoKeyVersions.useToDecryptcloudkms.cryptoKeyVersions.useToEncrypt | Microsoft.KeyVault/vaults/keys/encrypt/actionMicrosoft.KeyVault/vaults/keys/decrypt/action | VAULT_READKEY_READKEY_ENCRYPTKEY_DECRYPTRajaa käyttöoikeudet holvin ja AES-avaimen täydellisillä OCID-tunnuksilla. |
Muut
Valitse Azuressa avaintyypiksi (avaimen salausalgoritmi) RSA, ei EC.
Tiedot, jotka OpenAI tarvitsee sinulta
Rekisteröi KMS-järjestelmäsi OpenAI:lle tämän ohjeen mukaisesti. Tässä on yhteenveto parametreista, jotka sinun on annettava.
| AWS | GCP | Azure | OCI | |
| Todennustiedot | Vuokraajan tunnus | |||
| KMS-tiedot | KMS ARN – (esimerkki: arn:aws:kms:REGION:ACCOUNT_NUMBER:key:KEY_UUID) | KMS-projektin tunnus (esimerkki: adjective-noun-12345) KMS-avainrenkaan nimi KMS-avaimen nimi KMS-avaimen sijainti (esimerkki: us-east1) | Holvin URI (esimerkki: https://your-vault-name.vault.azure.net/) Avaimen nimi | Alueen koko nimi (esimerkki: us-ashburn-1)Holvin täydellinen OCIDAES-256-avaimen täydellinen OCID |
OCI:ssa avaimella on oltava vapaamuotoinen openai_organization_id-tunniste, jonka arvo vastaa OpenAI-organisaatiosi tunnusta. Rekisteröi se arvoilla type: "oci" ja purpose: "ekm". Älä sisällytä mukaan key_version_ocid-parametria.
Kun olet rekisteröinyt KMS-järjestelmäsi OpenAI:lle, jatka ohjeen mukaisesti ja aktivoi EKM-määrityksesi API-projektissa. Luo uusi OpenAI API -projekti testausta varten.
Palveluntarjoajakohtaiset käyttöönotto-oppaat
Vaiheittaiset ohjeet löydät alla olevista linkeistä. Huomaa, että ohjeet keskittyvät OpenAI-integraation vaatimuksiin eikä niitä ole tarkoitettu kattavaksi oppaaksi koko ympäristöllesi.
Ominaisuudet, joita ei tueta, jos EKM on käytössä
Seuraavat ominaisuudet eivät ole käytettävissä, jos EKM on käytössä:
Ominaisuudet, jotka eivät ole yleisesti saatavilla, mukaan lukien beta- tai alfavaiheessa olevat ominaisuudet.