
1. Käytä aina yksilöllistä API-avainta jokaiselle tilisi tiimin jäsenelle.
API-avain on yksilöllinen koodi, joka tunnistaa API-pyyntösi. API-avaimesi on tarkoitettu sinun käyttöösi. API-avainten jakaminen on käyttöehtojen vastaista.
Kun alat kokeilla, saatat haluta laajentaa API-käyttöoikeutta tiimillesi. OpenAI ei tue API-avainten jakamista. Kutsu uudet jäsenet tilillesi sivulta Jäsenet, niin he saavat nopeasti oman yksilöllisen avaimen kirjautumisen yhteydessä. Voit myös määrittää käyttöoikeuksia yksittäisille API-avaimille.
2. Luo API-avaimille vanhentumispäivä ja määritä avainten säännöllinen vaihtokäytäntö
Projektiavaimille voi luomisen yhteydessä määrittää vanhentumispäivän, jonka jälkeen kaikki kyseisillä avaimilla tehdyt pyynnöt hylätään. Suosittelemme vahvasti vanhentumispäivän määrittämistä avaimille ja säännöllisen vaihtokäytännön käyttöönottoa. Luo korvaava avain ennen vanhan avaimen vanhentumista ja päivitä sovelluksesi käyttämään sitä. Mitätöi vanha avain, kun olet varmistanut uuden toimivan. Nämä käytännöt voivat merkittävästi vähentää API-avainten vuotamisesta aiheutuvia haittoja.
Ylläpitäjät voivat asettaa API-avaimille enimmäisvoimassaoloajan organisaatio- tai projektitasolla alustan asetuksissa. Uusien avainten voimassaoloajan on oltava sallituissa rajoissa, joten ne eivät voi jäädä voimaan määräämättömäksi ajaksi. Projektien enimmäisvoimassaoloaika ei voi ylittää organisaation enimmäisvoimassaoloaikaa.
Käytä tuetuissa työkuormissa työkuormien identiteettifederaatiota pitkäikäisen OpenAI API -avaimen tallentamisen sijaan. Työkuormasi vaihtaa luotetun tarjoajan myöntämän identiteetin lyhytikäiseen OpenAI-käyttöoikeustunnukseen. Määritä työkuormalle oma palvelutili, jolla on vain sen tarvitsemat käyttöoikeudet.
3. Älä koskaan sijoita avaintasi asiakaspuolen ympäristöihin, kuten selaimiin tai mobiilisovelluksiin.
Jos OpenAI API -avaimesi on saatavilla asiakaspuolen ympäristöissä, kuten selaimissa tai mobiilisovelluksissa, pahantahtoiset käyttäjät voivat ottaa sen haltuunsa ja tehdä pyyntöjä puolestasi. Tämä voi johtaa odottamattomiin veloituksiin tai tiettyjen tilitietojen vaarantumiseen. Pyynnöt tulee aina reitittää oman taustapalvelimesi kautta, jossa voit säilyttää API-avaimesi turvallisesti.
4. Älä koskaan tallenna avaintasi repositorio-koodivarastoon
API-avaimen tallentaminen lähdekoodiin on yleinen tapa, jolla tunnistetiedot voivat vaarantua. Jos käytät julkisia repositorio-koodivarastoja, saatat näin huomaamattasi jakaa avaimesi verkossa. Yksityiset repositorio-koodivarastot ovat turvallisempia, mutta tietomurto voi silti johtaa avaintesi vuotamiseen. Siksi suosittelemme vahvasti ympäristömuuttujien käyttöä ennakoivana keinona suojata avaimia.
5. Käytä API-avaimesi sijasta ympäristömuuttujia
Ympäristömuuttuja määritetään käyttöjärjestelmässä sovelluksen sijasta. Se koostuu nimestä ja arvosta. Suosittelemme antamaan muuttujalle nimeksi OPENAI_API_KEY. Kun koko tiimisi käyttää samaa muuttujan nimeä, voitte tallentaa ja jakaa koodia ilman API-avaimen paljastumisen riskiä.
Windowsin määritys
Vaihtoehto 1: Määritä ”OPENAI_API_KEY”-ympäristömuuttuja cmd-komentokehotteessa
Suorita seuraava komento cmd-komentokehotteessa ja korvaa <yourkey> omalla API-avaimellasi:
setx OPENAI_API_KEY "<yourkey>"Asetus tulee voimaan myöhemmin avattavissa cmd-kehoteikkunoissa, joten avaa uusi ikkuna, jotta voit käyttää muuttujaa curl-komennon kanssa. Voit varmistaa muuttujan olevan asetettu avaamalla uuden cmd-kehoteikkunan ja kirjoittamalla siihen
echo %OPENAI_API_KEY%Vaihtoehto 2: Määritä ”OPENAI_API_KEY”-ympäristömuuttuja Ohjauspaneelin kautta
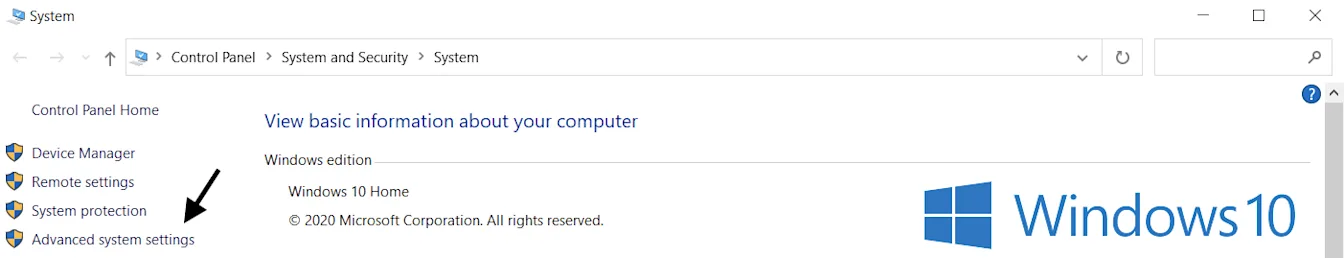
Avaa Järjestelmä-ominaisuudet ja valitse Järjestelmän lisäasetukset
Valitse Ympäristömuuttujat...
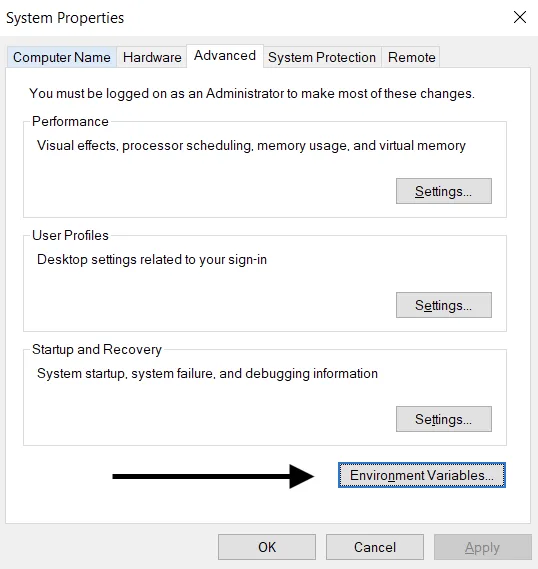
Valitse ylimmästä Käyttäjämuuttujat-osiosta Uusi…. Lisää nimi- ja avainarvopari ja korvaa <yourkey> omalla API-avaimellasi.
Muuttujan nimi: OPENAI_API_KEY
Muuttujan arvo: <yourkey>
Linuxin/macOS:n määritys
Vaihtoehto 1: Määritä ”OPENAI_API_KEY”-ympäristömuuttuja zsh:n avulla
Suorita seuraava komento päätteessä ja korvaa yourkey omalla API-avaimellasi.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcPäivitä shell uudella muuttujalla:
source ~/.zshrcVahvista seuraavalla komennolla, että olet määrittänyt ympäristömuuttujan.
echo $OPENAI_API_KEYTulosteena näkyy API-avaimesi arvo.
Vaihtoehto 2: Määritä ”OPENAI_API_KEY”-ympäristömuuttuja bashilla
Noudata vaihtoehdon 1 ohjeita ja korvaa .zshrc tiedostolla .bash_profile.
Valmista tuli! Voit nyt viitata avaimeen curlissa tai ladata sen Pythonissa:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. Käytä avaintenhallintapalvelua
Salaisten API-avainten turvalliseen hallintaan on saatavilla monenlaisia tuotteita. Näillä työkaluilla voit hallita avaintesi käyttöoikeuksia ja parantaa tietoturvaasi kokonaisuutena. Jos sovellukseesi kohdistuisi tietomurto, avaimesi eivät vaarantuisi, sillä ne olisi salattu ja niitä hallittaisiin täysin erillisessä sijainnissa.
Suosittelemme tuotantosovelluksia käyttöön ottavia tiimejä harkitsemaan jotakin näistä palveluista.
7. Seuraa tilisi käyttöä ja vaihda avaimet tarvittaessa
Aseta organisaatiollesi tai projekteillesi kuukausittaiset kulutusrajat ja ota käyttöön rajat ylittävien pyyntöjen esto. Näin voit rajoittaa vuotaneesta avaimesta aiheutuvia odottamattomia kustannuksia. Pelkät kulutushälytykset eivät pysäytä API-liikennettä. Esto voi estää myös asianmukaisia pyyntöjä. Kulutus voi hieman ylittää rajan, sillä esto ei astu voimaan välittömästi.
Vääriin käsiin joutuneella API-avaimella toinen henkilö voi käyttää tilisi kiintiötä ilman suostumustasi. Tämä voi johtaa tietojen menetykseen, odottamattomiin veloituksiin, kuukausikiintiösi loppumiseen ja API:n käyttöoikeutesi keskeytymiseen.
Voit seurata tiimiesi käyttöä Käyttö-sivulla. Jos epäilet väärinkäyttöä, voit suojata tilisi seuraavilla toimilla:
Tarkista käyttötiedoista, vastaako käyttö tiimisi toimintaa. Jos käyttäjä kuuluu useaan organisaatioon (esimerkiksi yrityksen organisaatioon ja henkilökohtaiseen organisaatioon), varmista, että hän on ottanut seurannan käyttöön ja määrittänyt oletusorganisaation käyttöä ja seurantaa varten.
Jos uskot avaimesi vuotaneen, vaihda se välittömästi API-avaimet-sivulla. Jos sinulla on sovelluksia tuotantokäytössä, sinun on päivitettävä niihin uudet avainarvot.
Ota meihin yhteyttä help.openai.com-sivuston kautta asian tarkempaa selvittämistä varten.
8. Suojaa API:n käyttö verkon pääsynhallinnalla
Sallittujen IP-osoitteiden luettelolla voit rajata, mistä IP-osoitteista OpenAI API:asi voi käyttää. Kun luettelo on käytössä, vain määritetyistä IP-osoitteista tai osoitealueilta tulevat pyynnöt sallitaan. Kaikki muut hylätään, vaikka ne sisältäisivät kelvollisen API-avaimen.
Tämä parantaa suojausta varmistamalla, että API:asi voi käyttää vain luotetusta infrastruktuurista, kuten taustapalvelimistasi tai pilviympäristöstäsi.
Lisätietoja on artikkelissa Sallittujen IP-osoitteiden luettelo OpenAI API:ssa.
Private Link on toinen vaihtoehto organisaatioille, jotka tarvitsevat yhteyden yksityisen verkon kautta. Sen avulla Azure-työkuormat voivat muodostaa yhteyden alueellisiin OpenAI API -päätepisteisiin Azure Private Linkin kautta. Pyydä käyttöoikeutta OpenAI-yhteyshenkilöltäsi tai myynnistä. API-todennus vaaditaan edelleen, eikä Private Link ole yhteensopiva sallittujen IP-osoitteiden luettelon tai molemminpuolisen TLS-todennuksen (mTLS) kanssa. Tarkat käyttöönotto-ohjeet ovat Private Link -oppaassa.