
1. Käytä aina erillistä API-avainta jokaiselle tiliisi kuuluvalle tiimin jäsenelle.
API-avain on yksilöllinen koodi, jonka avulla API:lle lähettämäsi pyynnöt tunnistetaan. API-avaimesi on tarkoitettu vain omaan käyttöösi. API-avainten jakaminen on käyttöehtojen vastaista.
Kun alat kokeilla API:a, saatat haluta antaa myös tiimillesi käyttöoikeuden. OpenAI ei tue API-avainten jakamista. Kutsu uusia jäseniä tilillesi Jäsenet-sivulta. He saavat nopeasti oman yksilöllisen avaimensa kirjautuessaan sisään. Voit myös määrittää yksittäisten API-avainten käyttöoikeudet.
2. Luo API-avaimille vanhentumispäivä ja määritä avainten säännöllinen vaihtokäytäntö
Projektiavaimille voi luomisen yhteydessä määrittää vanhentumispäivän, jonka jälkeen kaikki kyseisillä avaimilla tehdyt pyynnöt hylätään. Suosittelemme vahvasti vanhentumispäivän määrittämistä avaimille ja säännöllisen vaihtokäytännön käyttöönottoa. Luo korvaava avain ennen vanhan avaimen vanhentumista ja päivitä sovelluksesi käyttämään sitä. Mitätöi vanha avain, kun olet varmistanut uuden toimivan. Nämä käytännöt voivat merkittävästi vähentää API-avainten vuotamisesta aiheutuvia haittoja.
Ylläpitäjät voivat asettaa API-avaimille enimmäisvoimassaoloajan organisaatio- tai projektitasolla alustan asetuksissa. Uusien avainten voimassaoloajan on oltava sallituissa rajoissa, joten ne eivät voi jäädä voimaan määräämättömäksi ajaksi. Projektien enimmäisvoimassaoloaika ei voi ylittää organisaation enimmäisvoimassaoloaikaa.
Käytä tuetuissa työkuormissa työkuormien identiteettifederaatiota pitkäikäisen OpenAI API -avaimen tallentamisen sijaan. Työkuormasi vaihtaa luotetun tarjoajan myöntämän identiteetin lyhytikäiseen OpenAI-käyttöoikeustunnukseen. Määritä työkuormalle oma palvelutili, jolla on vain sen tarvitsemat käyttöoikeudet.
3. Älä koskaan sijoita avaintasi asiakaspuolen ympäristöihin, kuten selaimiin tai mobiilisovelluksiin.
Jos OpenAI API -avaimesi on saatavilla asiakaspuolen ympäristöissä, kuten selaimissa tai mobiilisovelluksissa, pahantahtoiset käyttäjät voivat ottaa sen haltuunsa ja tehdä pyyntöjä puolestasi. Tämä voi johtaa odottamattomiin veloituksiin tai tiettyjen tilitietojen vaarantumiseen. Pyynnöt tulee aina reitittää oman taustapalvelimesi kautta, jossa voit säilyttää API-avaimesi turvallisesti.
4. Älä koskaan tallenna avaintasi repositorio-koodivarastoon
API-avaimen tallentaminen lähdekoodiin on yleinen tapa, jolla tunnistetiedot voivat vaarantua. Jos käytät julkisia repositorio-koodivarastoja, saatat näin huomaamattasi jakaa avaimesi verkossa. Yksityiset repositorio-koodivarastot ovat turvallisempia, mutta tietomurto voi silti johtaa avaintesi vuotamiseen. Siksi suosittelemme vahvasti ympäristömuuttujien käyttöä ennakoivana keinona suojata avaimia.
5. Käytä ympäristömuuttujia API-avaimen sijaan
Määritys Windowsissa
Ympäristömuuttuja on muuttuja, joka määritetään käyttöjärjestelmässä sovelluksen sijaan. Se koostuu nimestä ja arvosta. Suosittelemme antamaan muuttujalle nimen OPENAI_API_KEY. Kun koko tiimi käyttää samaa muuttujan nimeä, voit tallentaa koodisi versionhallintaan ja jakaa sitä ilman API-avaimen paljastumisen riskiä.
Vaihtoehto 1: Määritä ”OPENAI_API_KEY”-ympäristömuuttuja cmd-komentokehotteessa
Suorita seuraava komento cmd-komentokehotteessa ja korvaa <yourkey> omalla API-avaimellasi:
setx OPENAI_API_KEY "<yourkey>"Asetus tulee voimaan myöhemmin avattavissa cmd-kehoteikkunoissa, joten avaa uusi ikkuna, jotta voit käyttää muuttujaa curl-komennon kanssa. Voit varmistaa muuttujan olevan asetettu avaamalla uuden cmd-kehoteikkunan ja kirjoittamalla siihen
echo %OPENAI_API_KEY%Vaihtoehto 2: Määritä ”OPENAI_API_KEY”-ympäristömuuttuja Ohjauspaneelissa
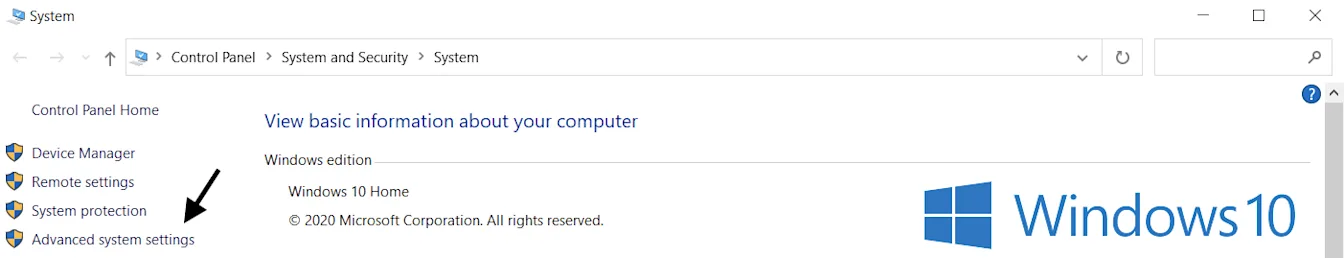
Avaa Järjestelmän ominaisuudet ja valitse Järjestelmän lisäasetukset
Valitse Ympäristömuuttujat...
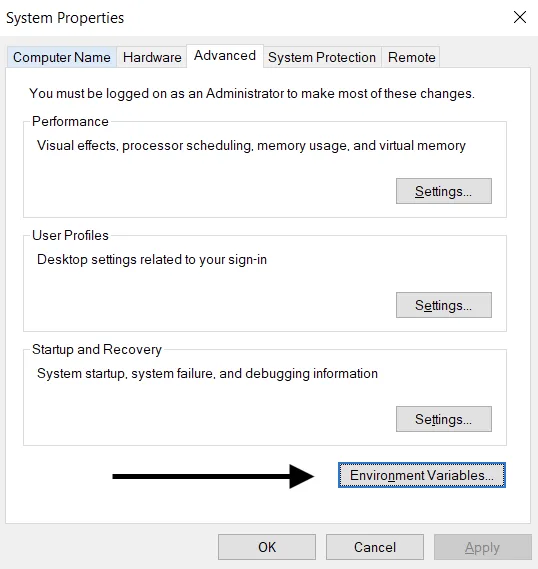
Valitse yläosan Käyttäjän muuttujat -osiosta Uusi…. Lisää nimi ja avaimen arvo parina ja korvaa <yourkey> omalla API-avaimellasi.
Muuttujan nimi: OPENAI_API_KEY
Muuttujan arvo: <yourkey>
Määritys Linuxissa ja macOS:ssä
Vaihtoehto 1: Määritä ”OPENAI_API_KEY”-ympäristömuuttuja zsh:lla
Suorita seuraava komento päätteessä ja korvaa yourkey omalla API-avaimellasi.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcPäivitä shell uudella muuttujalla:
source ~/.zshrcVahvista seuraavalla komennolla, että olet määrittänyt ympäristömuuttujan.
echo $OPENAI_API_KEYTulosteena näkyy API-avaimesi arvo.
Vaihtoehto 2: Määritä ”OPENAI_API_KEY”-ympäristömuuttuja bashilla
Noudata vaihtoehdon 1 ohjeita ja korvaa .zshrc tiedostolla .bash_profile.
Valmista tuli! Voit nyt viitata avaimeen curlissa tai ladata sen Pythonissa:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. Käytä avaintenhallintapalvelua
Salaisten API-avainten turvalliseen hallintaan on saatavilla monenlaisia tuotteita. Näillä työkaluilla voit hallita avaintesi käyttöoikeuksia ja parantaa tietoturvaasi kokonaisuutena. Jos sovellukseesi kohdistuisi tietomurto, avaimesi eivät vaarantuisi, sillä ne olisivat salattuja ja niitä hallittaisiin täysin erillisessä sijainnissa.
Suosittelemme, että sovelluksia tuotantoon vievät tiimit harkitsevat jonkin tällaisen palvelun käyttöä.
7. Seuraa tilisi käyttöä ja vaihda avaimet tarvittaessa
Aseta organisaatiollesi tai projekteillesi kuukausittaiset kulutusrajat ja ota käyttöön niiden pakotettu noudattaminen. Näin voit rajoittaa vuotaneen avaimen aiheuttamia odottamattomia kustannuksia. Pelkkä kulutushälytys ei pysäytä API-liikennettä. Rajan pakotettu noudattaminen voi estää myös asianmukaisia pyyntöjä. Kulutus voi myös ylittää rajan hieman, sillä rajoitus ei astu voimaan välittömästi.
Vääriin käsiin joutunut API-avain antaa ulkopuoliselle mahdollisuuden käyttää tilisi käyttökiintiötä ilman suostumustasi. Tämä voi johtaa tietojen menetykseen, odottamattomiin veloituksiin, kuukausikiintiön loppumiseen ja API:n käyttöoikeuden keskeytymiseen.
Voit seurata tiimiesi käyttöä Käyttö-sivulla. Jos epäilet väärinkäyttöä, voit suojata tilisi seuraavilla toimilla:
Tarkista käyttötiedot ja varmista, että ne vastaavat tiimisi toimintaa. Jos käyttäjä kuuluu useaan organisaatioon (esimerkiksi yrityksen organisaatioon ja henkilökohtaiseen organisaatioon), varmista, että hän on ottanut seurannan käyttöön ja määrittänyt oletusorganisaation käyttöä ja seurantaa varten.
Jos epäilet avaimesi vuotaneen, vaihda se välittömästi API-avaimet-sivulla. Jos sinulla on sovelluksia tuotantokäytössä, myös niiden avainten arvot on päivitettävä vastaavasti.
Ota meihin yhteyttä help.openai.com-sivuston kautta asian selvittämiseksi.
8. Suojaa API:n käyttö verkkotason rajoituksilla
Sallittujen IP-osoitteiden luettelolla voit rajata, mistä IP-osoitteista OpenAI API:asi voi käyttää. Kun toiminto on käytössä, vain määritetyistä IP-osoitteista tai osoitealueista tulevat pyynnöt sallitaan. Kaikki muut hylätään, vaikka ne sisältäisivät kelvollisen API-avaimen.
Tämä parantaa suojausta varmistamalla, että API:asi voi käyttää vain luotetusta infrastruktuurista, kuten taustapalvelimiltasi tai pilviympäristöstäsi.
Lisätietoja on OpenAI API:n sallittujen IP-osoitteiden luetteloa käsittelevässä artikkelissa.
Private Link on toinen vaihtoehto organisaatioille, jotka tarvitsevat yksityisen verkkoyhteyden. Sen avulla Azuren työkuormat voivat muodostaa yhteyden OpenAI API:n alueellisiin päätepisteisiin Azure Private Linkin kautta. Pyydä käyttöoikeutta OpenAI-yhteyshenkilöltäsi tai myynnistä. API-todennus vaaditaan edelleen, eikä Private Link ole yhteensopiva sallittujen IP-osoitteiden luettelon tai molemminpuolisen TLS-todennuksen (mTLS) kanssa. Tarkat määritysohjeet ovat Private Link -oppaassa.