
1. Laging gumamit ng hiwalay na API key para sa bawat miyembro ng team sa iyong account.
Ang API key ay isang natatanging code na tumutukoy sa iyong mga request sa API. Ang iyong API key ay para sa sarili mong paggamit. Labag sa Mga tuntunin ng paggamit ang pagbabahagi ng mga API key.
Habang nagsisimula kang mag-eksperimento, maaaring gusto mong bigyan din ng access sa API ang iyong team. Hindi sinusuportahan ng OpenAI ang pagbabahagi ng mga API key. Mag-imbita ng mga bagong miyembro sa iyong account mula sa pahina ng Mga Miyembro at matatanggap nila agad ang sarili nilang natatanging key kapag nag-sign in sila. Maaari ka ring magtakda ng mga pahintulot para sa bawat API key.
2. Gumawa ng mga API key na may petsa ng pag-expire at magtakda ng proseso ng pagpapalit ng mga key
Maaaring gumawa ng mga project key na may petsa ng pag-expire. Pagkalipas ng petsang iyon, tatanggihan ang anumang request na gumagamit ng mga key na iyon. Lubos naming inirerekomenda ang paggawa ng mga key na may petsa ng pag-expire at pagtatakda ng proseso para sa regular na pagpapalit ng mga key. Bago mag-expire ang isang key, gumawa ng kapalit, i-update ang iyong mga application para gamitin ito, at bawiin ang lumang key kapag natiyak mong gumagana ang kapalit. Malaki ang maitutulong ng mga hakbang na ito para mabawasan ang epekto ng pagtagas ng mga API key.
Maaaring magtakda ang mga administrator ng pinakamahabang bisa ng API key para sa organisasyon o proyekto sa mga setting ng Platform. Dapat i-configure ang mga bagong key nang pasok sa mga pinapayagang limitasyon upang hindi manatiling valid ang mga ito nang walang takdang katapusan. Hindi maaaring lumampas ang mga limitasyon ng proyekto sa limitasyon ng organisasyon.
Para sa mga sinusuportahang workload, gamitin ang workload identity federation sa halip na mag-imbak ng OpenAI API key na may mahabang bisa. Ipinagpapalit ng iyong workload ang isang identity mula sa pinagkakatiwalaang provider para sa isang OpenAI access token na may maikling bisa. Mag-configure ng nakalaang service account na may mga pahintulot lang na kailangan ng workload.
3. Huwag kailanman i-deploy ang iyong key sa mga client-side environment gaya ng mga browser o mobile app.
Kapag inilantad mo ang iyong OpenAI API key sa mga client-side environment gaya ng mga browser o mobile app, maaaring kunin ito ng mga user na may masamang intensyon at magpadala ng mga request sa ngalan mo—na maaaring magdulot ng mga hindi inaasahang singil o makompromiso ang ilang data ng account. Dapat palaging idaan ang mga request sa sarili mong backend server kung saan mapapanatiling ligtas ang iyong API key.
4. Huwag kailanman i-commit ang iyong key sa repository
Ang pag-commit ng API key sa source code ay karaniwang paraan kung paano nakokompromiso ang mga credential. Kung mayroon kang pampublikong repository, karaniwan itong paraan kung paano mo maaaring maibahagi sa internet ang iyong key nang hindi mo nalalaman. Mas secure ang mga pribadong repository, ngunit maaari pa ring tumagas ang iyong mga key kapag nagkaroon ng data breach. Dahil dito, lubos naming inirerekomenda ang paggamit ng mga environment variable bilang maagap na hakbang upang mapanatiling ligtas ang key.
5. Gumamit ng mga environment variable sa halip na direktang gamitin ang iyong API key
Pag-setup sa Windows
Ang environment variable ay isang variable na itinatakda sa iyong operating system sa halip na sa loob ng iyong application. Binubuo ito ng pangalan at value. Inirerekomenda naming gamitin ang OPENAI_API_KEY bilang pangalan ng variable. Kung pare-pareho ang pangalan ng variable na ito sa buong team, maaari mong i-commit at ibahagi ang iyong code nang walang panganib na malantad ang iyong API key.
Opsyon 1: Itakda ang iyong Environment Variable na “OPENAI_API_KEY” sa pamamagitan ng cmd prompt
Patakbuhin ang sumusunod sa cmd prompt, at palitan ang <yourkey> ng iyong API key:
setx OPENAI_API_KEY "<yourkey>"Malalapat ito sa mga bubuksang cmd prompt window sa hinaharap, kaya kailangan mong magbukas ng bago upang magamit ang variable na iyon sa curl. Maaari mong tiyaking naitakda ang variable na ito sa pamamagitan ng pagbubukas ng bagong cmd prompt window at pag-type ng
echo %OPENAI_API_KEY%Opsyon 2: Itakda ang iyong Environment Variable na “OPENAI_API_KEY” sa pamamagitan ng Control Panel
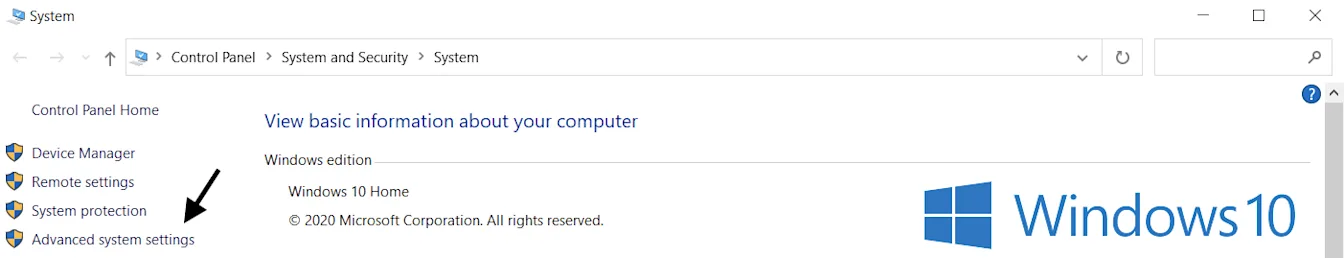
Buksan ang mga property ng System at piliin ang Mga advanced na setting ng system
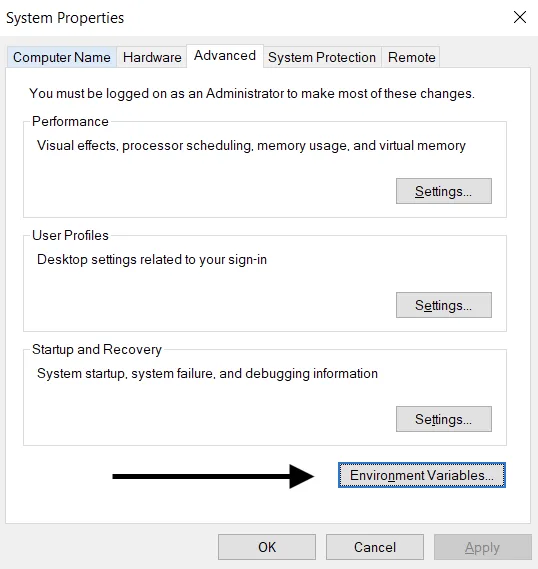
Piliin ang Mga Environment Variable...
Piliin ang Bago… mula sa seksyong Mga variable ng user (sa itaas). Idagdag ang pares ng pangalan at value ng key, at palitan ang <yourkey> ng iyong API key.
Pangalan ng variable: OPENAI_API_KEY
Halaga ng variable: <yourkey>
Pag-setup sa Linux at macOS
Opsyon 1: Itakda ang iyong Environment Variable na “OPENAI_API_KEY” gamit ang zsh
Patakbuhin ang sumusunod na command sa iyong terminal, at palitan ang yourkey ng iyong API key.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcI-update ang shell gamit ang bagong variable:
source ~/.zshrcKumpirmahin na naitakda mo ang iyong environment variable gamit ang sumusunod na command.
echo $OPENAI_API_KEYAng value ng iyong API key ang magiging resultang output.
Opsyon 2: Itakda ang iyong ‘OPENAI_API_KEY’ environment variable gamit ang bash
Sundin ang mga direksyon sa Opsyon 1, na pinapalitan ang .zshrc ng .bash_profile.
Handa ka na! Maaari mo na ngayong i-reference ang key sa curl o i-load ito sa iyong Python:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. Gumamit ng serbisyo sa pamamahala ng mga key
May iba't ibang produktong magagamit para ligtas na pamahalaan ang mga sikretong API key. Gamit ang mga tool na ito, makokontrol mo ang access sa iyong mga key at mapapahusay ang pangkalahatang seguridad ng iyong data. Kung magkaroon ng paglabag sa seguridad ng data ng iyong application, hindi makokompromiso ang iyong mga key dahil naka-encrypt at pinamamahalaan ang mga ito sa isang ganap na hiwalay na lokasyon.
Para sa mga team na magde-deploy ng kanilang mga application sa production, inirerekomenda naming isaalang-alang ninyo ang isa sa mga serbisyong ito.
7. Subaybayan ang paggamit sa iyong account at palitan ang iyong mga key kapag kailangan
Magtakda ng buwanang mga limitasyon sa paggastos para sa iyong organisasyon o mga proyekto, at i-enable ang mahigpit na pagpapatupad ng mga ito para makatulong na limitahan ang mga hindi inaasahang gastos dahil sa isang na-leak na key. Hindi sapat ang mga alerto sa paggastos lamang para ihinto ang trapiko sa API. Maaaring ma-block ng mahigpit na pagpapatupad ang mga lehitimong request, at maaaring bahagyang lumampas sa limitasyon ang gastos dahil hindi agad naipapatupad ang limitasyon.
Kapag nakompromiso ang isang API key, magagamit ng ibang tao ang quota ng iyong account nang walang pahintulot mo. Maaari itong magresulta sa pagkawala ng data, mga hindi inaasahang singil, pagkaubos ng iyong buwanang quota, at pagkaantala ng iyong access sa API.
Masusubaybayan ang paggamit ng iyong mga team sa pahina ng Paggamit. Kung nag-aalala ka tungkol sa maling paggamit, may ilang hakbang kang magagawa para protektahan ang iyong account:
Suriin ang paggamit sa iyong account para malaman kung tugma ito sa gawain ng iyong team. Para sa mga user na kabilang sa maraming organisasyon (hal. pangkumpanya at personal), tiyaking na-enable nila ang pagsubaybay at naitakda ang kanilang default na organisasyon para sa paggamit at pagsubaybay.
Kung sa tingin mo ay na-leak ang iyong key, palitan ito kaagad sa pahina ng Mga API Key. Para sa mga customer na may mga application na ginagamit na sa production, kakailanganin ninyong i-update ang mga value ng key sa mga ito.
Makipag-ugnayan sa amin sa pamamagitan ng help.openai.com para sa karagdagang pagsisiyasat.
8. Protektahan ang access sa API gamit ang mga kontrol sa network
Sa IP allowlisting, maaari mong limitahan kung aling mga IP address ang makaka-access sa iyong OpenAI API. Kapag naka-enable ito, ang mga request lang mula sa mga itinakdang IP address o range ang pinapayagan, at tinatanggihan ang lahat ng iba pa—kahit may kasama silang valid na API key.
Nagdaragdag ito ng isa pang antas ng proteksyon sa pamamagitan ng pagtiyak na maa-access lang ang iyong API mula sa pinagkakatiwalaang imprastraktura, gaya ng iyong mga backend server o cloud environment.
Para sa higit pang impormasyon, tingnan ang artikulo tungkol sa IP allowlisting para sa OpenAI API.
Isa pang opsyon ang Private Link para sa mga organisasyong nangangailangan ng access sa pamamagitan ng pribadong network. Nagbibigay-daan ito sa mga Azure workload na kumonekta sa mga panrehiyong OpenAI API endpoint sa pamamagitan ng Azure Private Link. Makipag-ugnayan sa iyong kinatawan ng OpenAI o sa sales team para humiling ng access. Kailangan pa rin ang API authentication, at hindi puwedeng gamitin ang Private Link kasabay ng IP allowlisting o mutual TLS (mTLS). Para sa mga detalye ng pag-setup, tingnan ang gabay sa Private Link.