
Présentation
Pour utiliser Ads Manager, une personne doit disposer à la fois d’une méthode de connexion autorisée et d’un rôle sur le compte publicitaire concerné. Rejoindre un tenant OpenAI, utiliser l’authentification unique (SSO) ou figurer dans un annuaire synchronisé ne donne pas automatiquement accès à Ads.
Comprendre les rôles d’administrateur Ads et de compte
Ouvrez la console d’administration et sélectionnez le locataire associé au compte publicitaire. Votre rôle détermine les paramètres que vous pouvez gérer.
| Rôle | Portée | Autorisations accordées |
|---|---|---|
| administrateur global | Locataire | Gère les domaines, les fournisseurs d’identité, les politiques de connexion et les connexions d’annuaire à l’échelle du locataire ; peut créer des comptes publicitaires admissibles. |
| administrateur Ads | Locataire | Crée des comptes publicitaires admissibles. Ne gère pas les identités à l’échelle du locataire et n’accède pas automatiquement aux comptes existants. |
| administrateur de compte publicitaire | Un compte publicitaire | Gère le compte et les accès pris en charge des utilisateurs ou des groupes. Au moins un administrateur de compte effectif doit rester en place. |
| membre du compte publicitaire | Un compte publicitaire | Utilise et met à jour les ressources publicitaires prises en charge sans disposer de toutes les autorisations d’administration du compte. |
| lecteur du compte publicitaire | Un compte publicitaire | Consulte les ressources publicitaires sans autorisation d’écriture ni d’administration du compte. |
Une personne qui gère les identités du locataire, crée un compte et administre ce compte peut avoir besoin de plusieurs rôles. Un rôle dans un espace de travail ChatGPT ou une organisation de la Plateforme API n’accorde aucune autorisation Ads.
Dans un compte publicitaire, une personne reçoit le rôle le plus élevé qui lui est accordé directement ou par l’intermédiaire d’un groupe : Administrateur, puis Membre, puis Lecteur. La modification ou la suppression d’un rôle direct ne réduit pas l’accès si un groupe accorde toujours un rôle plus élevé.
Vérifier la politique de connexion à Ads
Dans la console d’administration, ouvrez Paramètres globaux, puis Accès. Examinez les Paramètres SSO d’Ads pour le locataire sélectionné. L’activation d’une connexion partagée à un fournisseur d’identité ou de la politique SSO d’un autre produit n’active pas automatiquement le SSO pour Ads.
| Politique | Signification |
|---|---|
| Obligatoire | Le SSO est disponible comme méthode de connexion. Cependant, une personne déjà connectée peut accéder à un compte publicitaire dont la politique est Obligatoire sans se reconnecter par SSO. |
| Facultatif | Les utilisateurs admissibles peuvent utiliser le fournisseur d’identité configuré ou une autre méthode de connexion autorisée. |
| Désactivé | Le SSO n’est pas disponible pour le produit ou la ressource sélectionné. Les utilisateurs doivent employer une autre méthode de connexion autorisée. |
Pendant les tests, laissez le SSO sur Facultatif lorsque ce paramètre est disponible. Avant de sélectionner Obligatoire ou Désactivé, vérifiez que les utilisateurs peuvent accéder à leurs comptes et qu’un administrateur autorisé dispose d’une procédure de récupération.
Configurez les exigences applicables d’authentification multifacteur (MFA) et d’accès conditionnel dans votre fournisseur d’identité.
Pour configurer la connexion et le domaine, consultez : Configuration de l’authentification unique (SSO) pour les produits OpenAI.
Donner à une personne l’accès à un compte publicitaire
Dans la console d’administration, sélectionnez le locataire OpenAI approprié.
Sélectionnez le compte publicitaire.
Ouvrez Utilisateurs & groupes, si cette option est disponible.
Recherchez l’utilisateur ou le groupe propre au compte qui est pris en charge.
Attribuez le rôle approprié : Administrateur, Membre ou Lecteur.
Demandez à la personne de se connecter avec l’adresse e-mail professionnelle associée au locataire.
Si la personne est absente, vérifiez qu’un administrateur autorisé l’a invitée ou synchronisée. Une invitation à un espace de travail ChatGPT ne donne pas accès au compte publicitaire.
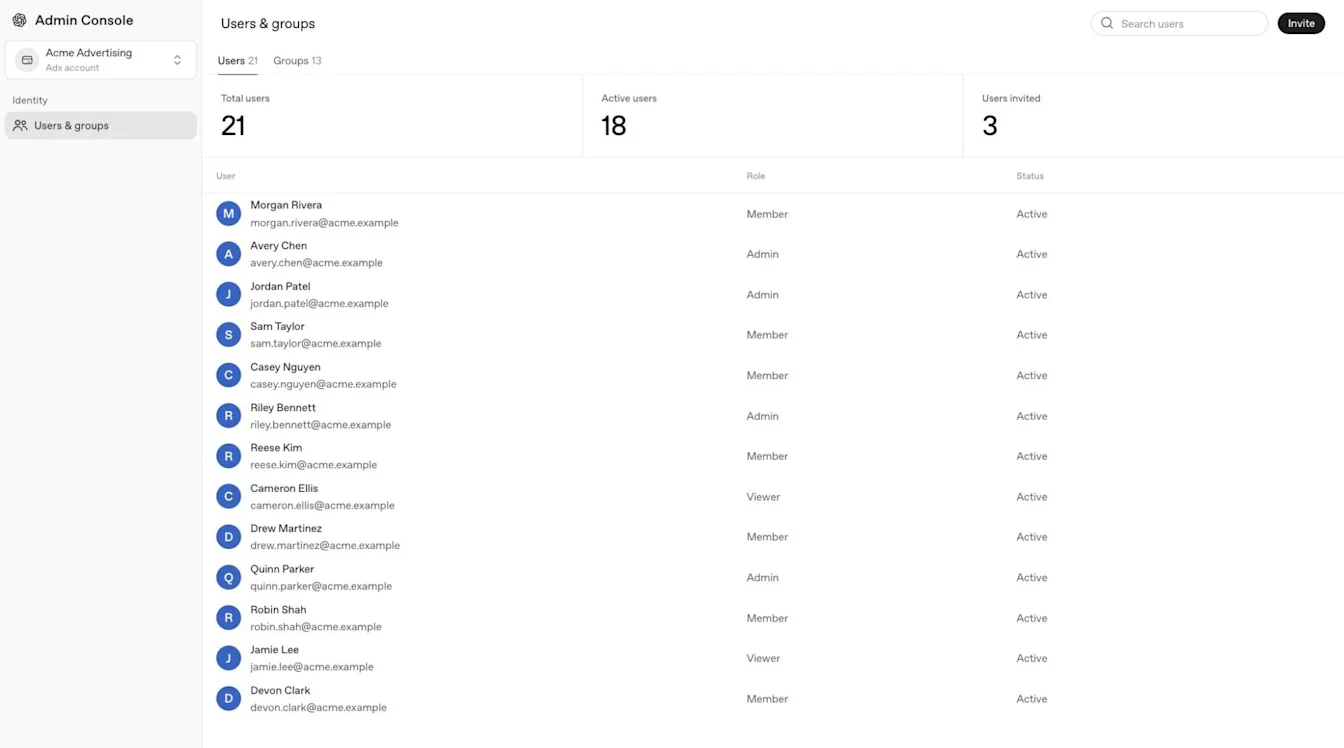
Attribuez séparément le rôle approprié pour chaque compte publicitaire auquel une personne doit accéder.
Attribuer le rôle d’administrateur Ads et créer le premier compte
Ouvrez la console d’administration et sélectionnez le locataire souhaité.
Dans Paramètres globaux, ouvrez Utilisateurs & groupes, sélectionnez Utilisateurs, puis ouvrez le profil de la personne.
Ouvrez Accès & rôles ou Rôles directs, selon l’onglet disponible.
Choisissez l’option permettant d’ajouter ou de modifier l’accès au niveau du locataire. Si vous êtes invité à sélectionner un produit, sélectionnez Cloud Console.
Sélectionnez Administrateur Ads et enregistrez l’attribution.

Un profil utilisateur peut afficher Accès & rôles ; d’autres configurations affichent Rôles directs.
S’il n’existe aucun compte publicitaire, un administrateur global ou Ads peut créer le premier compte. Les rôles propres au compte peuvent ne pas apparaître tant que ce compte n’existe pas.
Pour créer un compte publicitaire supplémentaire, partez d’Ads Manager avec les autorisations requises. Un lien d’intégration direct peut rouvrir un compte publicitaire existant si vous avez déjà une session Ads Manager active.
Si Administrateur Ads n’apparaît pas, vérifiez que vous avez sélectionné le bon locataire et, lorsque vous y êtes invité, Cloud Console. Demandez à un administrateur global ou à votre équipe de compte OpenAI de vérifier votre accès et votre admissibilité à Ads.
Gérer les utilisateurs et les groupes synchronisés
Les comptes Ads utilisent un annuaire SCIM commun à l’ensemble du tenant, et non un annuaire distinct pour chaque compte publicitaire. Les tenants éligibles, y compris ceux réservés à Ads, peuvent synchroniser les utilisateurs et les groupes, mais l’accès à chaque compte publicitaire doit toujours être attribué séparément.
Le service SCIM à l’échelle du tenant peut mettre à jour l’adresse e-mail principale d’un utilisateur synchronisé sur son compte OpenAI existant, à condition que les domaines de l’adresse actuelle et de la nouvelle adresse soient tous deux vérifiés pour le tenant de l’annuaire. Mettez à jour l’utilisateur existant dans votre fournisseur d’identité et coordonnez le mappage SSO. Cette modification déconnecte l’utilisateur, qui doit alors se reconnecter avec l’adresse mise à jour. Si la nouvelle adresse appartient à un autre compte OpenAI ou si la mise à jour reste bloquée, contactez l’assistance OpenAI.
Gérez les utilisateurs synchronisés et les appartenances aux groupes dans votre fournisseur d’identité. Vous ne pouvez pas ajouter manuellement un utilisateur synchronisé à un groupe de compte publicitaire ni modifier les appartenances aux groupes synchronisés dans la console d’administration.
Pour donner à un groupe synchronisé accès à un compte Ads, ouvrez les paramètres Accès aux produits du groupe, sélectionnez le compte et enregistrez vos modifications. Le rôle initial sur le compte est Membre. Un administrateur autorisé peut modifier le rôle du groupe synchronisé sur le compte publicitaire sans modifier sa composition dans le fournisseur d’identité.
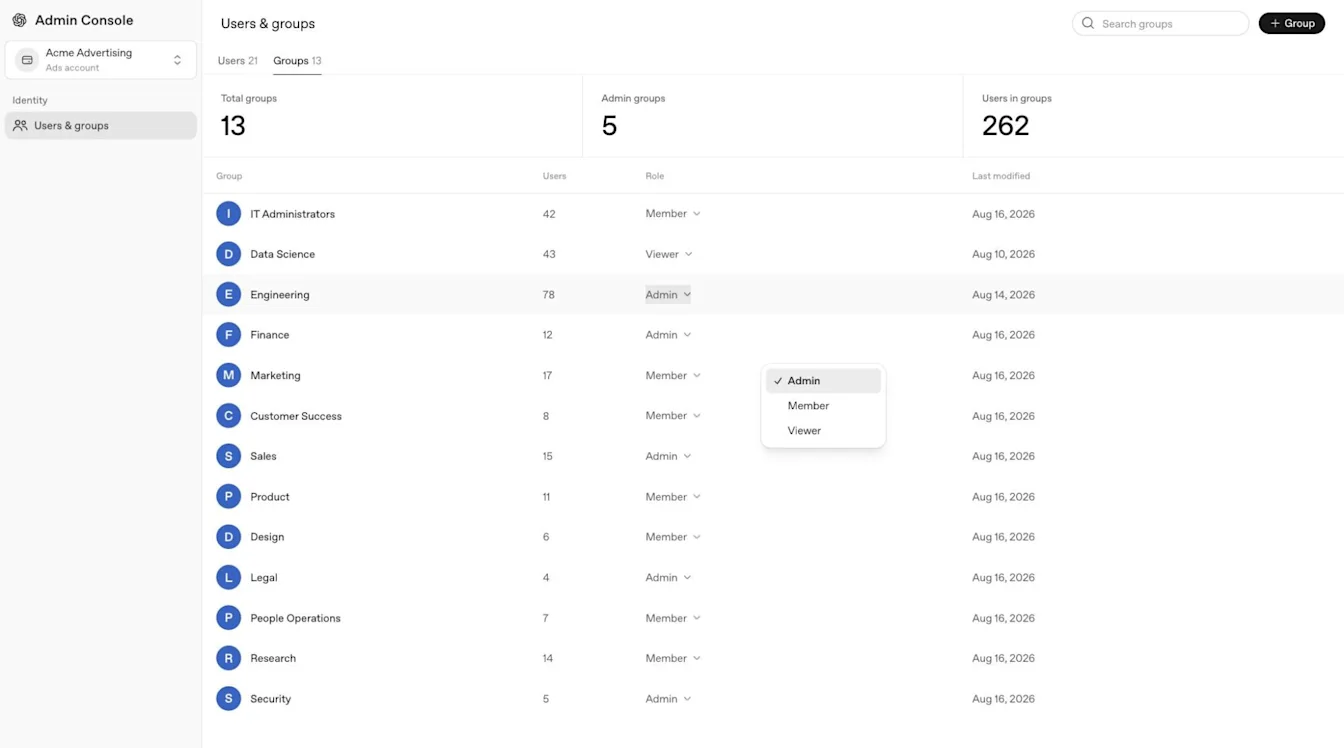
Pour connaître les critères d’éligibilité de l’annuaire, sa configuration et les procédures de dépannage, consultez : Provisionnement et gestion SCIM.
Supprimer ou modifier l’accès à un compte publicitaire
Avant de supprimer le seul administrateur effectif du compte publicitaire, désignez-en un autre. Chaque compte publicitaire doit conserver au moins un administrateur effectif.
Sélectionnez le compte publicitaire et ouvrez Utilisateurs & groupes.
Examinez le rôle direct de la personne et ses affectations aux groupes propres au compte.
Supprimez ou modifiez le rôle direct, ou mettez à jour l’appartenance au groupe concerné.
Le cas échéant, mettez à jour l’appartenance aux groupes synchronisés dans votre fournisseur d’identité.
Vérifiez qu’un autre administrateur du compte reste en place et que l’accès obtenu par la personne correspond à votre intention.
Gérez l’appartenance aux groupes synchronisés dans votre fournisseur d’identité. Pour les utilisateurs gérés par SCIM, examinez les rôles directs des comptes publicitaires et les affectations aux groupes synchronisés. Pour les utilisateurs gérés manuellement, examinez les rôles directs et les affectations aux groupes gérés manuellement. La suppression d’une voie d’accès peut ne pas en supprimer une autre ; vérifiez donc l’accès restant de la personne à chaque compte publicitaire.
Résoudre les problèmes d’accès propres à Ads
Si une personne ne peut pas ouvrir Ads Manager, vérifiez :
Le locataire OpenAI et le compte publicitaire sélectionnés.
L’adresse e-mail professionnelle de la personne et la politique de connexion à Ads applicable.
Si la personne a accepté la bonne invitation.
Le rôle propre au compte et tout accès direct ou accordé par un groupe.
Les modifications récentes de l’annuaire ou les affectations du fournisseur d’identité.
Si un administrateur global ou Ads doit créer le premier compte publicitaire.
Pour les erreurs de connexion, consultez : Résolution des problèmes liés au SSO, à l’accès à l’espace de travail et à la vérification du domaine.
────────────────────────────────────────────────────────────