
Forléargas
Cuireann Bainistíocht Eochracha Fiontair (EKM) ar do chumas inneachar do chustaiméirí ag OpenAI a chriptiú le heochracha atá á mbainistiú ag do Chóras Bainistíochta Eochracha (KMS) seachtrach féin. Tá sé ar fáil do ChatGPT Enterprise agus don API araon.
Tacaíonn OpenAI le criptiú Bring Your Own Key (BYOK) trí chuntais sheachtracha in AWS KMS, Google Cloud (GCP) agus Azure Key Vault.
Faoi láthair, níl cur chun feidhme EKM ar fáil ach do spásanna oibre Enterprise agus Edu a bhfuil ionadaí ainmnithe cuntais OpenAI acu.
Conas a oibríonn criptiú EKM OpenAI
Sreabhadh Ardleibhéil
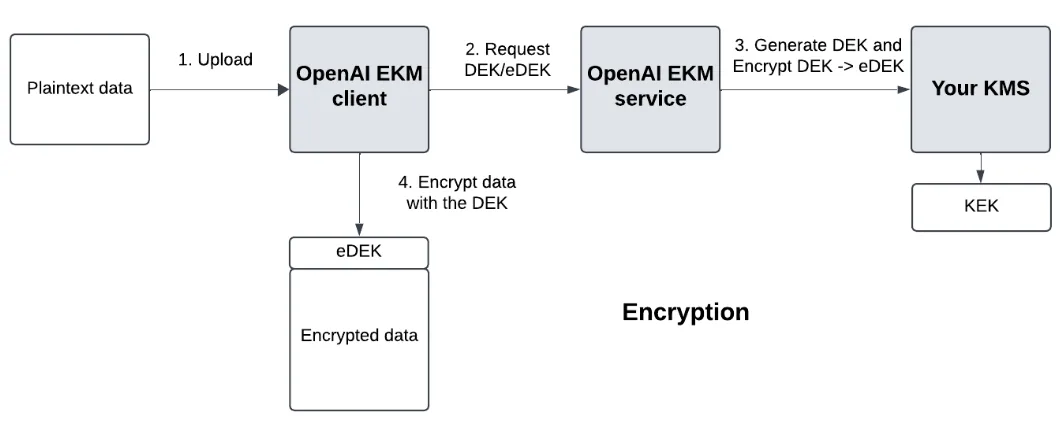
Gineann muid Data Encryption Key (DEK) do do sholáthraí néil.
Bainistíonn KMS do néil máistir-Key Encryption Key (KEK), a stóráiltear laistigh de do néal nó go seachtrach. Is fútsa atá an cur i bhfeidhm.
Iarraimid criptiú an DEK ó do néal chun DEK criptithe (eDEK) a fháil. Má stóráiltear do KEK go seachtrach, ní dhéanann do néal ach hop breise chuig do stór seachtrach, i gcéim atá doiléir do OpenAI.
Criptiú
Le linn criptithe, criptítear do shonraí leis an DEK agus stóráiltear an eDEK mar mheiteashonraí sa chomhad.
Díchriptiú
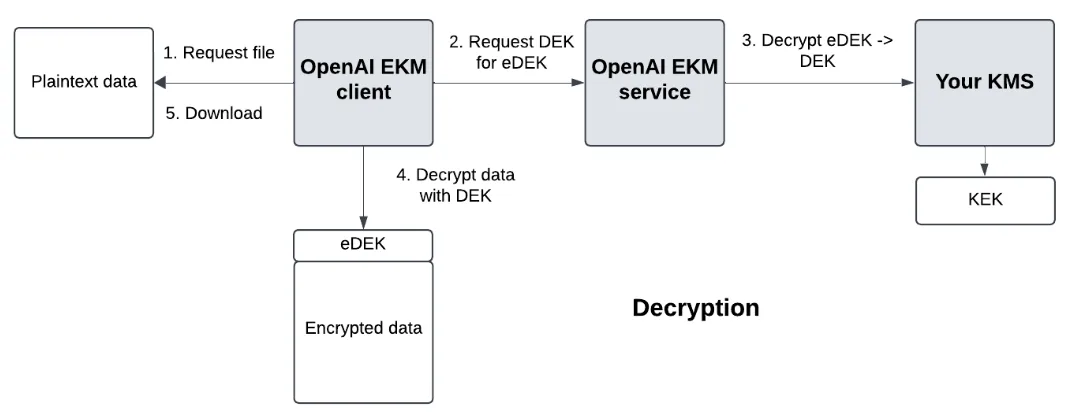
Nuair a dhéantar díchriptiú, iarraimid go ndíchriptítear an eDEK ag do KMS néil isteach sa DEK, agus díchriptímid na sonraí leis an DEK.
Príomhthéarmaí
Data Encryption Key (DEK) - an eochair a chriptíonn do shonraí.
Encrypted Data Encryption Key (eDEK) - an DEK criptithe, a ghineann do KMS
Key Encryption Key (KEK) - an mháistir‑eochair a bhainistíonn tú agus a chriptíonn an DEK -> eDEK agus a dhíchriptíonn eDEK -> DEK. Fanann an eochair seo i gcónaí lasmuigh de chórais OpenAI.
Ard‑riachtanais don chur i bhfeidhm
I dtimpeallacht do sholáthraí néil
Cruthaigh eochair nua i do KMS néil (Azure, AWS nó GCP)
Cruthaigh beartas saincheaptha teoranta a bhfuil ceadanna Criptigh/Díchriptigh aige ar an KMS
Cruthaigh beartas iontaoibhe (AWS), aitheantas ualaigh oibre (GCP) nó príomhoide seirbhíse (Azure) do OpenAI
Sann ról don bheartas teoranta do OpenAI chun rochtain a fháil ar do KMS
Ar ardáin OpenAI
ChatGPT Enterprise
Cruthaigh spás oibre bosca gainimh ChatGPT chun críocha tástála.
API
I do dheais OpenAI, cruthaigh tionscadal nua ina gcuirfear criptiú i bhfeidhm.
Feidhmeanna a bhaineann go sonrach leis an soláthraí
Maidir le AWS, déanfaidh OpenAI an méid seo a leanas:
Glaoigh ar AssumeRole le ExternalID
Maidir le GCP, déanfaidh OpenAI an méid seo a leanas:
Glaoigh ar do deireadhphointe STS ó chuntas GCP OpenAI
Úsáid téacschomhartha rochtana GCP chun encrypt/decrypt a ghlaoch ar do KMS.
Maidir le Azure, déanfaidh OpenAI an méid seo a leanas:
Iarr téacschomhartha rochtana ar bhoghta do thionóntáin Azure
Úsáid an téacschomhartha rochtana sin chun encrypt/decrypt a ghlaoch ar do Key Vault.
An fhaisnéis atá de dhíth ort ó OpenAI
Fíordheimhniú
Beidh ort téacschomharthaí aitheantais chónaidhmigh OpenAI a aithint le haghaidh AWS agus GCP. Maidir le Azure, beidh ort aitheantas feidhmchláir OpenAI dá chlárú aip a aithint.
Achoimre ar pharaiméadair fíordheimhnithe
| Príomhoide AWS OpenAI | arn:aws:iam::790389265272:role/EnterpriseKeyManagement |
| Aitheantas cuntais seirbhíse GCP OpenAI | 105900137572174660365 |
| Aitheantas feidhmchláir Azure OpenAI | 20a14814-5ab7-4612-a671-1382b412bf93 |
Faisnéis riachtanach le linn an chur chun feidhme de réir do sholáthraí néil
I gcás AWS, ní mór duit beartas iontaoibhe a shocrú a aithníonn:
I gcás GCP, ní mór duit aitheantas ualaigh oibre a shocrú a aithníonn:
I gcás Azure, ní mór duit príomhoide seirbhíse a chruthú i do thionónta Azure le haghaidh chlárú aip OpenAI
Cruthaigh ceann le haghaidh aitheantas cliaint feidhmchláir OpenAI: 20a14814-5ab7-4612-a671-1382b412bf9
Is féidir é seo a dhéanamh trí iarratas POST a sheoladh chuig an deireadhphointe https://graph.microsoft.com/v1.0/servicePrincipals.
Údarú
Beidh ort beartas a chruthú a thugann rochtain theoranta d'aitheantas OpenAI ar do KMS.
| AWS | GCP | Azure |
| kms:Decryptkms:Encrypt | cloudkms.cryptoKeyVersions.useToDecryptcloudkms.cryptoKeyVersions.useToEncrypt | Microsoft.KeyVault/vaults/keys/encrypt/actionMicrosoft.KeyVault/vaults/keys/decrypt/action |
Eile
In Azure, le haghaidh an chineáil Eochrach (algartam criptithe eochrach), roghnaigh RSA, ní EC.
Faisnéis a theastaíonn ó OpenAI uait
Lean na treoracha sa doiciméad seo chun do KMS a chlárú le OpenAI. Seo achoimre ar na paraiméadair a bheidh ort a sholáthar.
A bhaineann le fíordheimhniú
AWS
GCP
Azure
Aitheantas tionónta
| AWS | GCP | Azure | |
| A bhaineann le fíordheimhniú | Aitheantas tionónta | ||
| A bhaineann le KMS | ARN KMS - (sampla: arn:aws:kms:REGION:ACCOUNT_NUMBER:key:KEY_UUID) | Aitheantas tionscadail KMS (sampla: adjective-noun-12345) Ainm fháinne eochracha KMS Ainm eochair KMS Suíomh eochair KMS (sampla: us-east1) | URI an chruinneacháin (sampla: https://your-vault-name.vault.azure.net/) Ainm na heochrach |
Tar éis duit do KMS a chlárú le OpenAI, lean na treoracha sa doiciméad chun do chumraíocht EKM a ghníomhachtú ar thionscadal API. Cruthaigh tionscadal API OpenAI nua chun críocha tástála.
Treoracha cur chun feidhme de réir soláthraí
Le haghaidh treoracha céim ar chéim, féach na naisc chomhfhreagracha thíos. Tabhair faoi deara go ndíríonn siad seo ar na ceanglais maidir le comhtháthú le OpenAI agus nach treoir chuimsitheach iad do do thimpeallacht iomlán
Gnéithe nach dtacaítear leo má tá EKM cumasaithe
Níl na gnéithe seo a leanas ar fáil má tá EKM cumasaithe:
Gnéithe nach bhfuil ar fáil go ginearálta, lena n-áirítear gnéithe i mbéite nó in alfa.