
Forbhreathnú
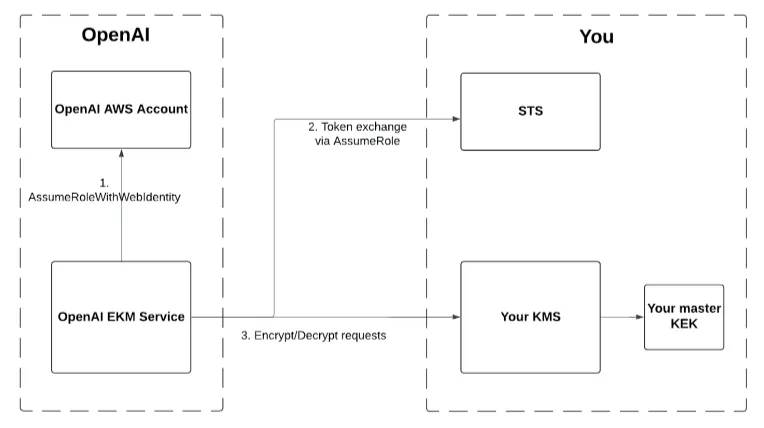
Ceadaíonn Bainistiú Eochracha Fiontair (EKM) do OpenAI sonraí a chriptiú ag baint úsáid as máistireochair a rialaíonn tú. Léiríonn an doiciméad seo conas do chuntas AWS a shocrú chun ceadanna teoranta a thabhairt do OpenAI ar do KMS.
Céimeanna
1. Cruthaigh eochair KMS nua
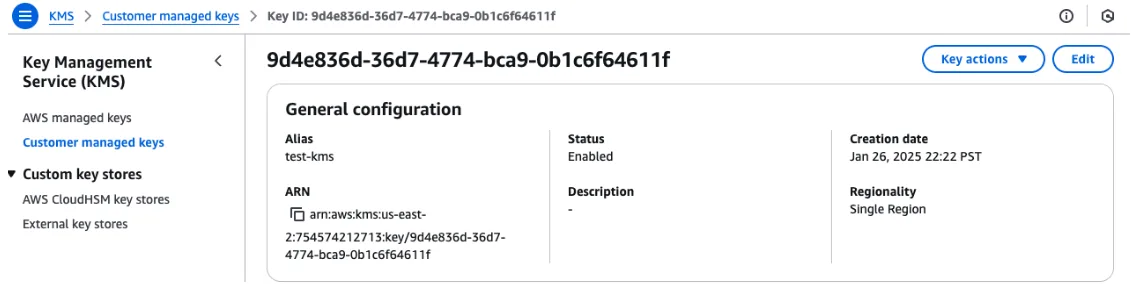
Téigh go KMS -> Eochracha arna mbainistiú ag custaiméirí, ansin cliceáil Cruthaigh Eochair.
Roghnaigh algartam criptithe siméadrach.
Tar éis d'eochair a chruthú, breac síos a ARN. I measc na bhformáidí a dtacaítear leo tá
arn:aws:kms:<region>:<account_number>:key/<uuid>,...:key/mrk-*, nó...:alias/<alias_name>.
2. Cruthaigh polasaí saincheaptha le haghaidh rochtain theoranta ar an eochair KMS
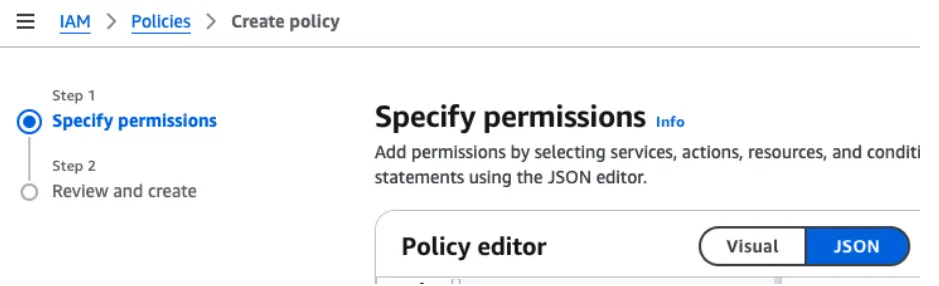
Téigh go IAM -> Polasaithe, ansin cliceáil Cruthaigh Polasaí.
Sa chéim Sonraigh ceadanna, roghnaigh JSON agus cuir isteach an méid seo a leanas chun gníomhartha rochtana KMS a thabhairt don pholasaí. Déan cinnte go gcuireann tú ARN na hEochrach a chruthaigh tú in ionad YOUR_KMS_ARN.
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Sid": "AllowEncryptDecrypt",
            "Effect": "Allow",
            "Action": [

                "kms:Decrypt",
                "kms:Encrypt"

            ],
            "Resource": <DO_KMS_ARN>
        }
    ]
}
3. Cruthaigh Ról IAM le glacadh ag OpenAI, agus sann é don pholasaí le rochtain theoranta ar do KMS
Glaofaidh OpenAI AssumeRole ó chuntas AWS atá faoi úinéireacht OpenAI. Ligeann an chéim seo do phríomhaí AWS OpenAI an ról teoranta a ghlacadh chun rochtain a fháil ar do KMS.
Téigh go IAM -> Róil, ansin cliceáil Cruthaigh Ról.
Sa chéim Roghnaigh eintiteas iontaofa, roghnaigh Polasaí iontaoibhe saincheaptha.
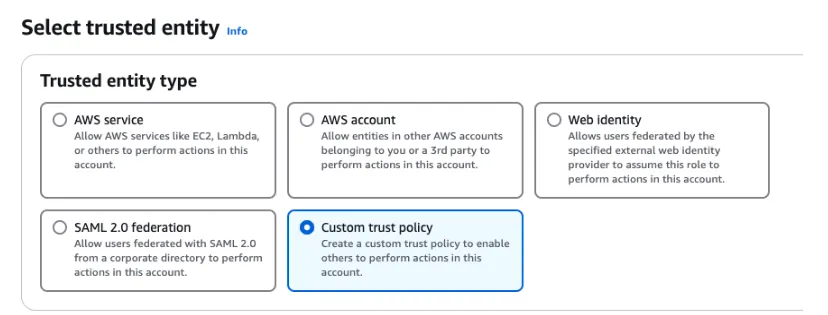
Ansin, cuir an méid seo a leanas isteach sa Pholasaí iontaoibhe saincheaptha chun rochtain a cheadú do phríomhaí AWS OpenAI.
Is é an príomhaí príomhaí AWS OpenAI:
arn:aws:iam::790389265272:role/EnterpriseKeyManagement.Sonraigh cén ExternalId ba cheart do OpenAI a chur ar aghaidh le linn phróiseas
AssumeRole.Le haghaidh ChatGPT nó API, úsáid ID na heagraíochta (org-xxx) atá bainteach le do spás oibre: https://platform.api.openai.org/settings/organization/general.
Le haghaidh API, is féidir leat ID tionscadail API ar leith a úsáid ar mhaithe le níos mó gráinneachta.
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Effect": "Allow",
            "Principal": {
                "AWS": "arn:aws:iam::790389265272:role/EnterpriseKeyManagement"
            },
            "Action": "sts:AssumeRole",
            "Condition": {
                "StringEquals": {
                    "sts:ExternalId": [
                         <DO_AITHEANTAS_EAGRAÍOCHTA_OPENAI>,
                     ]
                }
            }
        }
    ]
}
Ansin, sa chéim Cuir ceadanna leis, cuardaigh ainm pholasaí IAM a chruthaigh tú sa chéim roimhe seo. Cuir tic sa ticbhosca in aice le hainm an pholasaí, ansin cliceáil Ar Aghaidh.
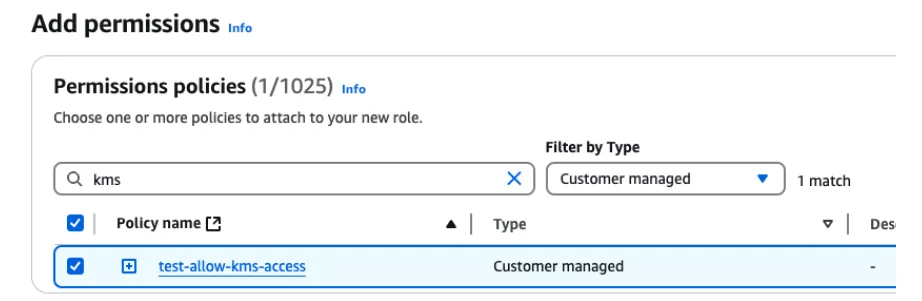
Ar deireadh, sa rannán Ainmnigh, athbhreithnigh agus cruthaigh, roghnaigh ainm róil ar bith.
4. Cuir aon srianta breise i bhfeidhm de réir do chleachtas slándála féin
Is é an méid thuas an fhaisnéis íosta riachtanach atá de dhíth ar OpenAI chun EKM a shocrú. Tá cead agat polasaithe eochrach nó srianta breise a chur i bhfeidhm de réir do chleachtas slándála inmheánach féin, fad is atá OpenAI in ann oibríochtaí criptithe agus díchriptithe a ghlaoch ar do KMS. Nuair a ghlaonn tú an deireadhphointe cláraithe eochrach le OpenAI a bhfuil cur síos air thíos, bailíochtóimid do shocrú.
Tar éis na céimeanna thuas a chur i gcrích
ChatGPT Enterprise
Téigh i dteagmháil le do dhuine teagmhála in OpenAI agus comhroinn an méid seo a leanas:
"role_arn": "arn:aws:iam::<YOUR_AWS_ACCOUNT_NUMBER>:role/<YOUR_ROLE>"ARN an Róil a ghlacfaidh OpenAI air féin i do scamall.
"kms_arn": "arn:aws:kms:<REGION>:<YOUR_AWS_ACCOUNT_NUMBER>:key/<UUID>"ARN an Chórais Bainistithe Eochracha don mháistireochair a bhainistíonn tú.
Cumasóimid EKM do d'eagraíocht/spás oibre ChatGPT.
API
Cláraigh d'eochair sheachtrach le OpenAI
Lean na treoracha sa tagairt API seo: Eochracha Seachtracha san API Bainistíochta.
Ar dtús, cláraigh d'eochair sheachtrach ag leibhéal eagraíochta OpenAI, rud a ghinfidh ID eochrach seachtraí.
Sa chéim seo, bailíochtóimid go bhfuil d'ionchur bailí agus gur féidir linn fíordheimhniú le do KMS.
Ní chuirfidh sé seo EKM le do thionscadal OpenAI fós.
curl -X POST \
-H "Content-type: application/json" \
-H "Authorization: Bearer $TOKEN" \

"https://api.openai.com/v1/organization/external_keys" \
-d '{
  "type": "aws",
  "name": "Cumraíocht AWS EKM",
  "role_arn": "arn:aws:iam::<YOUR_AWS_ACCOUNT_NUMBER>:role/<YOUR_ROLE>",
  "kms_arn": "arn:aws:kms:<REGION>:<YOUR_AWS_ACCOUNT_NUMBER>:key/<UUID>",
  "external_id": <d’aitheantas eagraíochta nó aitheantas tionscadail>
}'
Ansin, cruthaigh tionscadal OpenAI atá bainteach leis an eochair sheachtrach. Ina dhiaidh sin, gníomhachtaítear EKM ar do thionscadal. Tabharfaidh corp freagartha an ghlao API seo ID an tionscadail (proj_xxx) duit.
curl -X POST \
-H "Content-type: application/json" \
-H "Authorization: Bearer $TOKEN" \
"https://api.openai.com/v1/organization/projects" \
-d '{
   "name": "Tionscadal Éigin",

   "external_key_id": "extkey_xxxx"
}'