
Forbhreathnú
Ligeann Enterprise Key Management (EKM) do OpenAI sonraí a chriptiú le máistireochair atá faoi do smacht. Taispeánann an doiciméad seo conas do chuntas GCP a shocrú chun ceadanna teoranta a thabhairt do OpenAI ar do KMS.
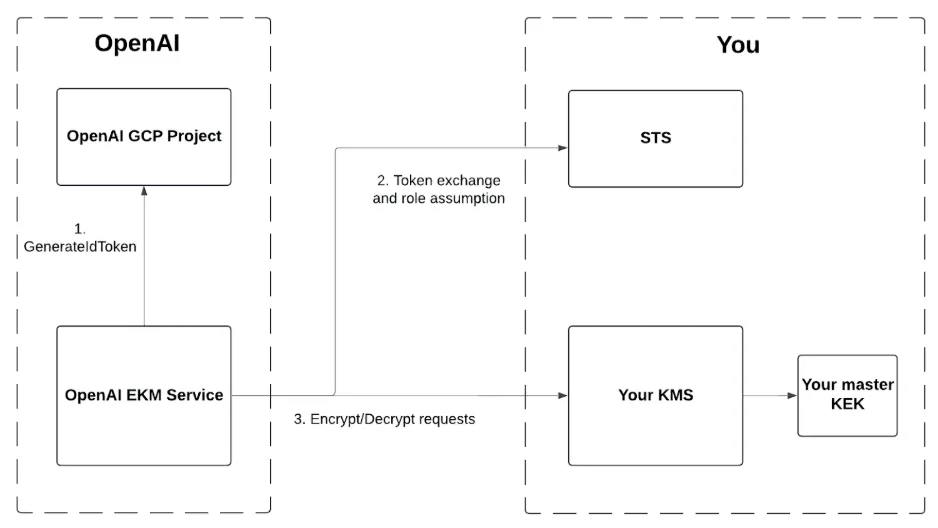
Céimeanna
1. Cruthaigh aitheantas cónaidhmithe do OpenAI
Eiseoidh OpenAI téacschomhartha aitheantais ó chuntas GCP ar le OpenAI é, a bhfuil cuma mar seo air.
Is iad azp agus sub ID chuntas seirbhíse OpenAI in GCP
Is é aud ID d’eagraíochta OpenAI. Is féidir leat lucht féachana eile a roghnú freisin, amhail ID do thionscadail OpenAI - féach na treoracha thíos
{
  "aud": "org-xxxx",
  "azp": "105900137572174660365",
  "exp": 1747876928,
  "iat": 1747873328,
  "iss": "https://accounts.google.com",
  "sub": "105900137572174660365"
}
Aithníonn an chéim seo na héilimh a dhéanann an téacschomhartha aitheantais sin agus cuireann sí ar chumas do GCP STS téacschomhartha rochtana a eisiúint nuair a sholáthraítear an téacschomhartha aitheantais sin.
Téigh chuig IAM & Admin -> Workload Identity Federation agus cliceáil ar Create Pool
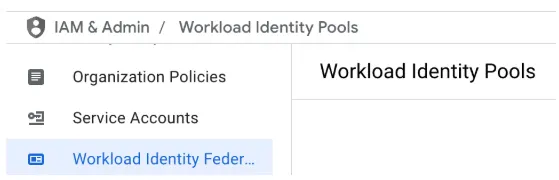
Sa chéim Create an identity pool, cuir isteach aon rud mar pool name.
Sa chéim Add a provider to pool:
In Select a provider, roghnaigh OpenID Connect (OIDC)
Cuir aon rud isteach mar provider name.
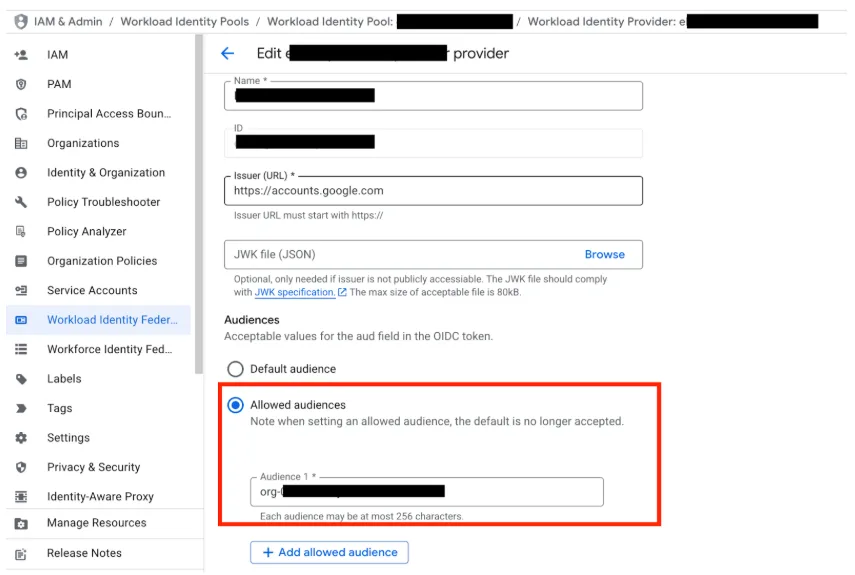
Sa rannán Issuer (URL), cuir isteach https://accounts.google.com
Sa rannán Audiences
Roghnaigh Allowed audiences
Cuir isteach an lucht féachana ba cheart do OpenAI a léiriú nuair a sheolaimid téacschomhartha chugat.
Do ChatGPT nó API: Is féidir leat ID eagraíochta OpenAI API (org-xxx) a chur isteach
Do API: is féidir leat API project id sonrach a chur isteach le haghaidh níos mó gráinneachta.
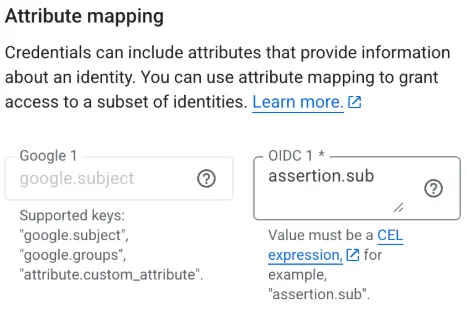
Sa rannán Attribute mapping
le haghaidh google.subject, cuir isteach assertion.sub
Sa rannán Attribute conditions
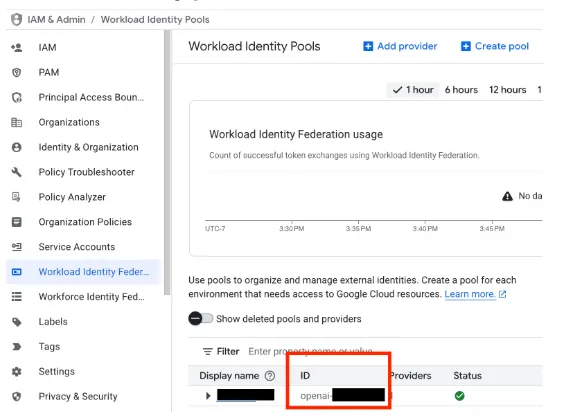
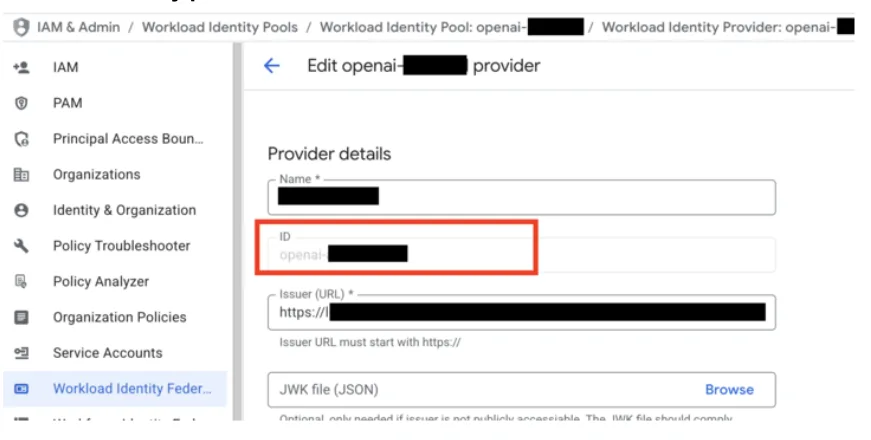
Anois ba cheart duit do workload identity pool agus workload identity provider a fheiceáil liostaithe ar an leathanach https://console.cloud.google.com/iam-admin/workload-identity-pools
Workload identity pool id
Workload identity provider ID
2. Cinntigh go bhfuil KMS cumasaithe
Téigh chuig https://console.developers.google.com/apis/api/cloudkms.googleapis.com/overview chun KMS a chumasú. Ní gá duit do KMS a chruthú sa tionscadal GCP céanna inar aithin tú aitheantas cónaidhmithe OpenAI; áfach, má tá na tionscadail éagsúil, ní mór an táirge KMS a bheith cumasaithe ar a laghad sa dá thionscadal.
3. Cruthaigh eochair KMS nua
Téigh chuig Security -> Data Protection > Key Management
Faoin táb Overview, cliceáil ar Create key ring
Roghnaigh ainm ar bith do do key ring
Le haghaidh Purpose and algorithm, roghnaigh Symmetric encrypt/decrypt
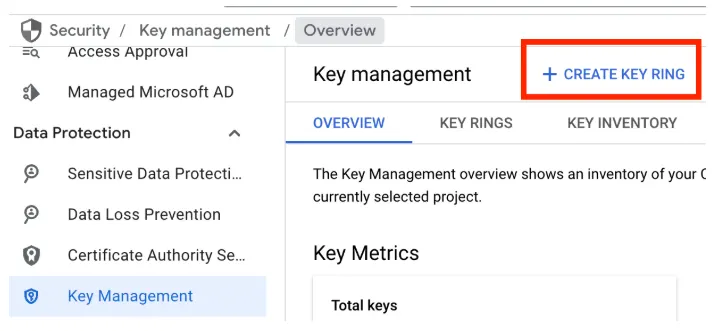
Nuair a bheidh key ring cruthaithe agat, ba cheart é a bheith liostaithe sa táb Key Rings. Cliceáil ar an key ring.
I sonraí an key ring, cliceáil ar Create Key
Roghnaigh ainm ar bith do d’eochair
4. Cruthaigh ról teoranta le haghaidh oibríochtaí criptithe/díchriptithe ar an KMS
Téigh chuig IAM & Admin -> Roles -> Create role
Cuir aon rud isteach mar theideal agus ID an róil
Cliceáil Add Permissions, ansin cuir an méid seo a leanas leis
cloudkms.cryptoKeyVersions.useToDecrypt
cloudkms.cryptoKeyVersions.useToEncrypt
5. Sann aitheantas cónaidhmithe OpenAI don ról teoranta KMS le haghaidh oibríochtaí criptithe/díchriptithe
Téigh chuig Security -> Data Protection > Key Management
Cliceáil ar ainm do key ring, ansin cliceáil ar do key name chun dul chuig leathanach sonraí d’eochrach.
Cliceáil ar an táb Permissions, ansin cliceáil an cnaipe Grant Access
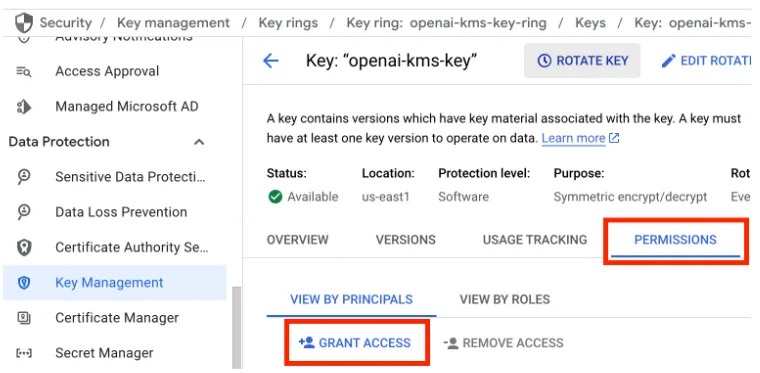
Sann aitheantas cónaidhmithe OpenAI don ról saincheaptha a chruthaigh tú roimhe seo
Don rannán Add principals, cuir isteach principal://iam.googleapis.com/projects/<YOUR_GCP_PROJECT_NUMBER>/locations/global/workloadIdentityPools/<YOUR_GCP_WORKLOAD_IDENTITY_POOL>/subject/105900137572174660365
Sa rannán Assign roles, roghnaigh an ról saincheaptha a chruthaigh tú sa chéim roimhe seo le haghaidh ceadanna teoranta EKM
6. Cuir aon srianta breise i bhfeidhm de réir do chleachtas slándála féin
Thuas tá an fhaisnéis íosta riachtanach a theastaíonn ó OpenAI chun EKM a shocrú. Tá cead agat beartais eochrach nó srianta breise a chur i bhfeidhm de réir do chleachtas slándála inmheánach féin, fad is atá OpenAI in ann oibríochtaí criptithe agus díchriptithe a ghlaoch ar do KMS. Nuair a ghlaonn tú an deireadhphointe cláraithe eochrach le OpenAI a bhfuil cur síos air thíos, bailíochtóimid do shocrú.
Tar éis na céimeanna thuas a chur i gcrích
ChatGPT Enterprise
Déan teagmháil le do theagmhálaí OpenAI agus roinn an méid seo a leanas:
"workload_identity_project_number": "123456789012",
"workload_identity_pool_id": "openai-azure",
"workload_identity_provider_id": "openai-ekm-service-role",
"kms_project_id": "adjective-noun-12345",
"kms_key_name": "openai-kms-key",
"kms_key_ring_name": "openai-kms-key-ring",
"kms_key_location": "us-east1"
An réigiún ina bhfuil máistireochair do Chóras Bainistíochta Eochracha suite
Cumasóimid EKM do d’eagraíocht/spás oibre ChatGPT.
API
Cláraigh d’eochair sheachtrach le OpenAI
Lean na treoracha sa tagairt API seo Eochracha seachtracha san API Bainistíochta
Ar dtús, cláraigh d’eochair sheachtrach ag leibhéal eagraíochta OpenAI, rud a ghinfidh ID eochrach seachtraí.
Sa chéim seo, bailíochtóimid do shocrú ar GCP trí sheiceáil gur féidir linn fíordheimhniú a dhéanamh le do KMS.
Ní chuirfidh sé seo EKM le do thionscadal OpenAI fós.
curl -X POST \
-H "Content-type: application/json" \
-H "Authorization: Bearer $TOKEN" \
"https://api.openai.com/v1/organization/external_keys" \
-d '{
   "type": "gcp",
   "name": "Cumraíocht GCP EKM",
   "workload_identity_project_number": "123456789012",
   "workload_identity_pool_id": "openai-azure",
   "workload_identity_provider_id": "openai-ekm-service-role",
   "audience": <aitheantas d'eagraíochta nó tionscadail>,
   "kms_project_id": "adjective-noun-12345",
   "kms_key_name": "openai-kms-key",
   "kms_key_ring_name": "openai-kms-key-ring",
   "kms_key_location": "us-east1"
}'
Ansin, cruthaigh tionscadal OpenAI atá ceangailte leis an eochair sheachtrach. Ina dhiaidh sin, gníomhaítear EKM ar do thionscadal.
curl -X POST \
-H "Content-type: application/json" \
-H "Authorization: Bearer $TOKEN" \
"https://api.openai.com/v1/organization/projects" \
-d '{
   "name": "Tionscadal Éigin",

   "external_key_id": "extkey_xxxx"

}'