
TLS הדדי של OpenAI מאפשר לארגונים להגדיר שכבת אבטחה נוספת לתעבורת ה-API שלהם ב-OpenAI. לאחר ההגדרה, יש לשלוח בקשות API אל https://mtls.api.openai.com (או אל https://mtls-eu.api.openai.com ללקוחות עם תושבות נתונים באיחוד האירופי). התעבורה תתקבל רק אם יסופקו מפתח ה-API ותעודת הלקוח המתאימים. mTLS אינו חל על לוח הבקרה בכתובת https://platform.openai.com. תכונה זו נמצאת כעת בבטא.
איך מגדירים את שילוב mTLS?
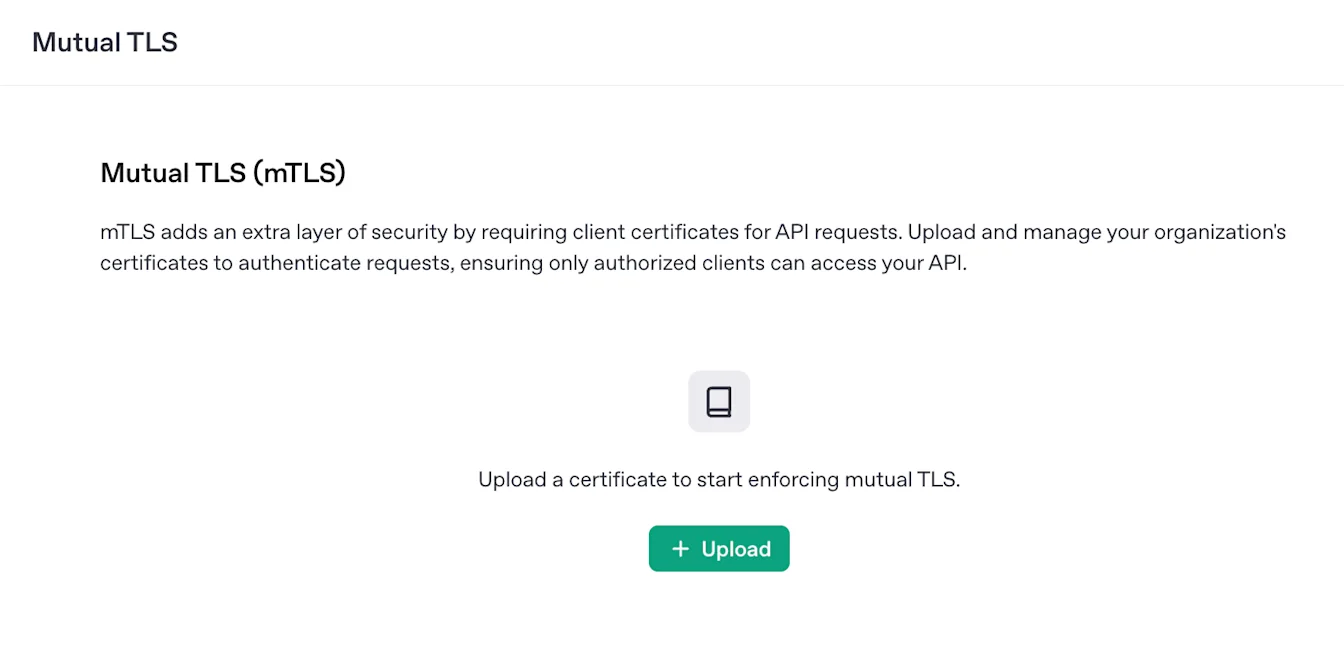
בסרגל הניווט של ההגדרות תופיע כרטיסיית ״TLS הדדי״.
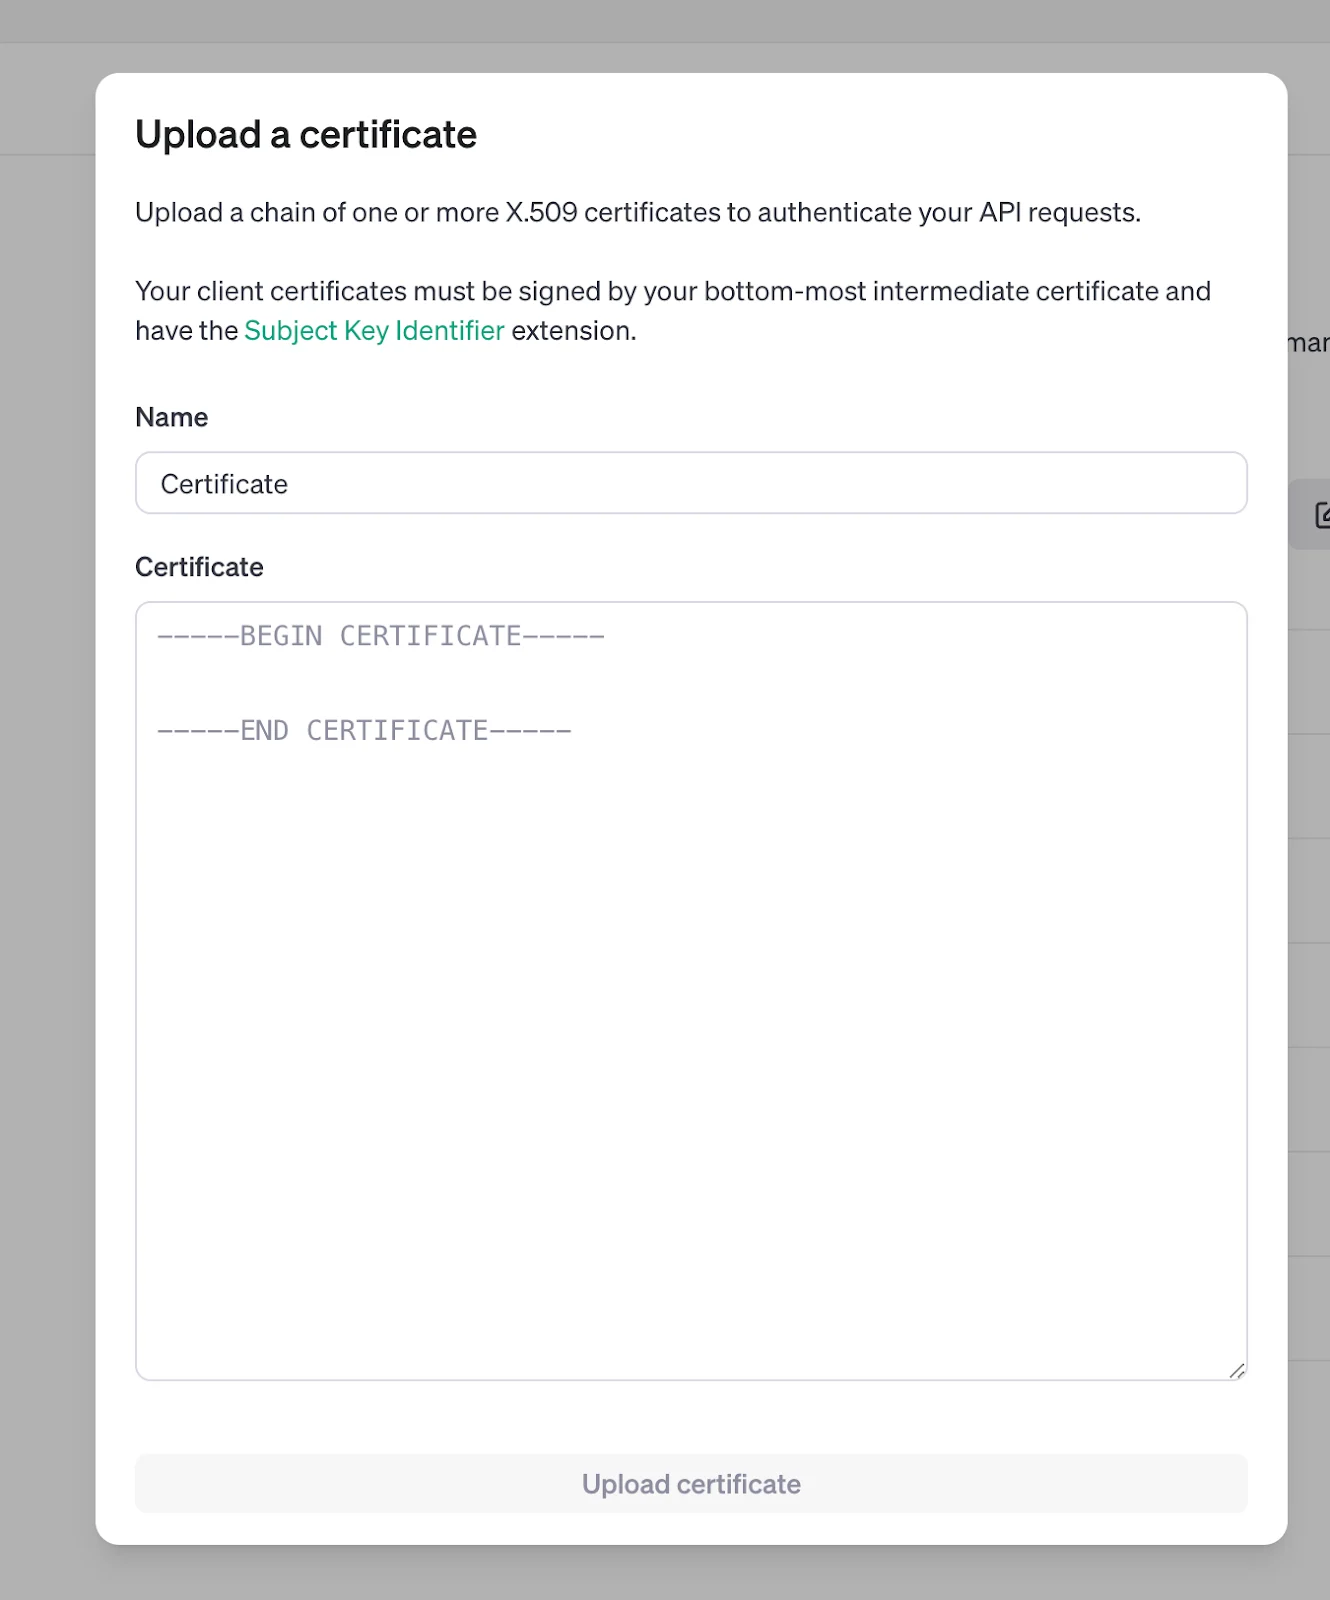
העלאת תעודה
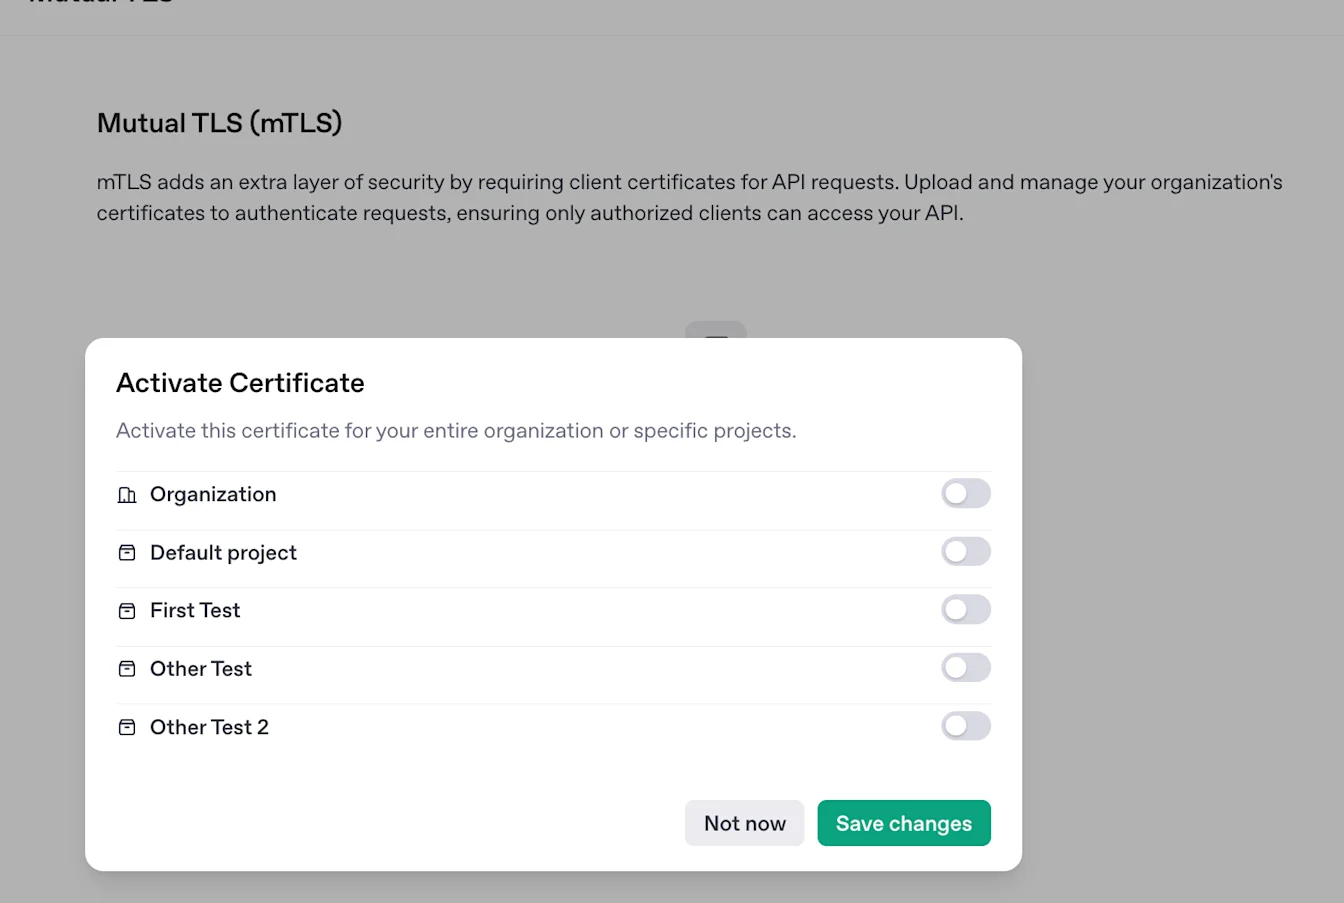
הפעלת תעודה
לאחר העלאת התעודה, השלב הבא הוא להפעיל אותה. לאחר שתעודה מופעלת עבור פרויקט, כל בקשות ה-API הנשלחות אליו יחייבו גם תעודת לקוח תואמת. אם בפרויקט מופעלות כמה תעודות, אפשר להעביר תעודת לקוח שתואמת לכל אחת מהן. אם תעודה מופעלת עבור הארגון, היא תחול על כל בקשות ה-API ותעבור ״בירושה״ לכל הפרויקטים.
דרישות לתעודות CA
אפשר להעלות כל תעודת CA מסוג X.509 בפורמט PEM שעומדת בדרישות הבאות:
חותמת ישירות על תעודות הלקוח שבכוונתכם להשתמש בהן, או משמשת עוגן אמון לשרשרת תעודות תקינה שהלקוח מציג.
כוללת את ההרחבות Certificate Authority, Subject Key Identifier ו-Authority Key Identifier (בפורמט KeyIdentifier)
כוללת את הרשאות Key Usage: ״Certificate Sign, CRL Sign״
תוקפה אינו צפוי לפוג בתוך יום אחד
גודל התעודה הכולל חייב להיות קטן מ-16kb.
דרישות לתעודות לקוח
אם התמיכה בשרשרת תעודות מופעלת בארגון שלכם, הלקוח יכול להציג את תעודת הקצה שלו ואת תעודות הביניים הנדרשות לבניית שרשרת תקינה עד לתעודה פעילה שהועלתה. אחרת, תעודות הלקוח חייבות להיות חתומות ישירות על ידי תעודות שהעליתם מראש. בנוסף, תעודות הלקוח חייבות לעמוד בדרישות הבאות:
כוללות את ההרחבות Subject Key Identifier ו-Authority Key Identifier (בפורמט KeyIdentifier)
כוללות את הרשאות Key Usage: ״Digital Signature, Key Encipherment״
כוללות את הרשאת Extended Key Usage: ״TLS Web Client Authentication״
כוללות את ההרחבה Subject Alternate Name
תמיכה בשרשרת תעודות עבור mTLS ב-API
התמיכה בשרשרת תעודות מאפשרת ללקוח להציג את תעודת הקצה שלו יחד עם תעודות הביניים הנדרשות לבניית שרשרת תקינה עד לתעודה פעילה שהועלתה.
כך אפשר להחליף תעודות ביניים בלי להעלות כל תעודת ביניים חדשה, כל עוד התעודה הפעילה שהועלתה ומשמשת עוגן אמון נשארת בתוקף.
התמיכה בשרשרת תעודות זמינה כרגע לפי בקשה. כדי לבקש גישה, פנו למנהל הלקוח שלכם או פתחו פנייה לתמיכה.
על הלקוח להציג את כל תעודות הביניים הנדרשות. OpenAI אינה מאחזרת תעודות ביניים חסרות דרך AIA. בדיקות CRL ו-OCSP עדיין אינן נתמכות.
שאלות נפוצות
האם אפשר להגדיר mTLS דרך ה-API?
כן — למידע נוסף, אפשר לעיין בתיעוד ה-API בכתובת https://platform.openai.com/docs/api-reference/.
אילו נקודות קצה תומכות ב-mTLS?
במהלך תקופת הבטא הזו, mTLS נתמך רשמית בנקודות הקצה הבאות:
/v1/chat/completions (עם כל ההרחבות הנתמכות, כגון תמונה, אודיו, הזרמה וכו׳)/v1/completions/v1/embeddings/v1/audio/transcriptions/v1/audio/speech/v1/files/v1/batches/v1/responses/v1/images/v1/moderations/v1/realtime (באמצעות WebSockets בצד השרת)/v1/fine_tuning/v1/tunnels
איך שולחים תעודות לקוח עם הבקשה?
בבקשת cURL אפשר להשתמש באפשרויות --cert ו---key (ראו את דף המדריך כאן). גם ברוב לקוחות ה-HTTP האחרים יש דרכים להעביר תעודות לקוח. לדוגמה: requests ב-Python, או fetch ב-JavaScript. ערכות ה-SDK הרשמיות שלנו תומכות גם בהחלפת לקוח ה-HTTP — ראו דוגמה ב-Python כאן.
כאשר התמיכה בשרשרת תעודות מופעלת, הגדירו את לקוח ה-HTTP כך שיציג את תעודת הקצה של הלקוח ואת כל תעודות הביניים הנדרשות. התצורה המדויקת תלויה בלקוח ה-HTTP שלכם.
לפני אכיפת mTLS על תעבורה בסביבת הייצור, ודאו שלקוח ה-HTTP שבו אתם משתמשים מטפל כראוי בבקשות לתעודת לקוח (חלקם, כמו WebSockets בדפדפנים מסוימים, אינם עושים זאת). שימו לב שהשרת שלנו אינו מספק רשימת certificate_authorities בבקשה לתעודת לקוח.
מי יכול לגשת לתעודות ולשנות אותן?
בעלי הארגון יכולים לגשת לתעודות ולשנות אותן דרך ממשק לוח הבקרה בכתובת https://platform.openai.com/settings/organization/mtls. גם כל מי שמחזיק במפתח API של מנהל מערכת (https://platform.openai.com/settings/organization/admin-keys) יכול לגשת לתעודות ולשנות אותן. עם זאת, שימו לב: הפעלת TLS הדדי ברמת הארגון תחייב תעודות גם בבקשות API אלה. כל השינויים ב-mTLS מופיעים ביומני הביקורת.
כמה תעודות אפשר להחזיק?
כל ארגון יכול להעלות עד 50 תעודות, ואפשר לשתף אותן בין פרויקטים, אך לא עם ארגונים אחרים. אפשר להפעיל או להשבית תעודה עבור 10 פרויקטים בכל פעם, בפעולה אטומית. לחלופין, אפשר להפעיל או להשבית 10 תעודות בכל פעם עבור הארגון או עבור פרויקט מסוים אחד.
האם אפשר לעדכן או למחוק תעודות?
אפשר לעדכן את שמות התעודות, אך לא את התוכן שלהן. אפשר גם למחוק תעודות שאינן פעילות כרגע בשום תחום תחולה.
איך פועלת שלילת תעודות?
כרגע איננו תומכים בבדיקות CRL או OCSP. החלופה המומלצת היא למחוק את מפתח ה-API או להחליף אותו במפתח חדש. אפשר גם להחליף את תעודות ה-CA או להשתמש בתעודות לקוח בעלות תוקף קצר יותר.
האם אפשר להשתמש בשרשראות תעודות ארוכות יותר?
כן, אם התמיכה בשרשרת תעודות מופעלת בארגון שלכם. על הלקוח להציג את תעודת הקצה שלו ואת כל תעודות הביניים הנדרשות, כדי ש-OpenAI תוכל לאמת את השרשרת עד לתעודה פעילה שהועלתה. כדי לבקש גישה, פנו למנהל הלקוח שלכם או פתחו פנייה לתמיכה.
מהי דרך ההגדרה המומלצת?
בהגדרה הראשונית של התכונה, מומלץ להתחיל בפרויקט בסביבת קדם-ייצור שאינו משרת תעבורה מסביבת הייצור. נצלו הזדמנות זו כדי לוודא שהתעודות מוגדרות כראוי במחשבים שלכם ושאפשר לשלוח תעבורת API בהצלחה. בנוסף, מומלץ להתייעץ עם צוות האבטחה בארגון כדי להבין היטב את הצרכים שלכם.
תמיכה נוספת
אפשר לנהל את תכונת mTLS באופן עצמאי לחלוטין דרך לוח הבקרה וה-API. עם זאת, אם תרצו להפעיל את mTLS במצב צל תחילה, פנו למנהל הלקוח שלכם או פתחו פנייה לתמיכה באמצעות התחלת צ׳אט חדש בפינה הימנית התחתונה של דף זה.
נספח: מונחים
תעודת CA: אחת מהתעודות המהימנות שלכם, המשמשת לאימות תעודות לקוח. היא יכולה לחתום ישירות על תעודות הלקוח שאתם שולחים עם בקשות, או לשמש עוגן אמון לשרשרת תעודות שהלקוח מציג. אפשר להשתמש בתעודות CA בחתימה עצמית.
העלאת תעודה: הוספת תעודת CA לחשבון שלכם. בשלב זה היא עדיין אינה משמשת לאכיפת mTLS בשום מקום, אך אפשר להתחיל להגדיר אותה.
תחום תחולה: פרויקט מסוים או הארגון כולו.
הפעלת תעודת CA בתחום תחולה: מפעילה את mTLS באותו תחום תחולה בלבד. כל הבקשות המבוססות על מפתח API חייבות לכלול תעודת לקוח שאפשר לאמת מול תעודת ה-CA הפעילה.
השבתת תעודת CA בתחום תחולה: משביתה את השימוש בתעודה זו לאימות בקשות באותו תחום תחולה. אם לא נותרו תעודות בתחום התחולה, mTLS מושבת בפועל.
ירושת תעודה: אם תפעילו תעודה עבור הארגון, היא תופעל גם עבור כל הפרויקטים.