סקירה כללית
ניהול מפתחות ארגוני (EKM) מאפשר לכם להצפין את תוכן הלקוח שלכם ב-OpenAI באמצעות מפתחות המנוהלים במערכת חיצונית לניהול מפתחות (KMS) משלכם. האפשרות זמינה גם ב-ChatGPT Enterprise וגם ב-API.
OpenAI תומכת בהצפנה באמצעות מפתח משלכם (BYOK) עם חשבונות חיצוניים ב-AWS KMS, ב-Google Cloud (GCP) וב-Azure Key Vault.
בשלב זה, הטמעת EKM מוגבלת ל-workspace בתוכניות Enterprise ו-Edu עם נציג חשבון ייעודי מטעם OpenAI.
כיצד פועלת הצפנת EKM ב-OpenAI
התהליך בקווים כלליים
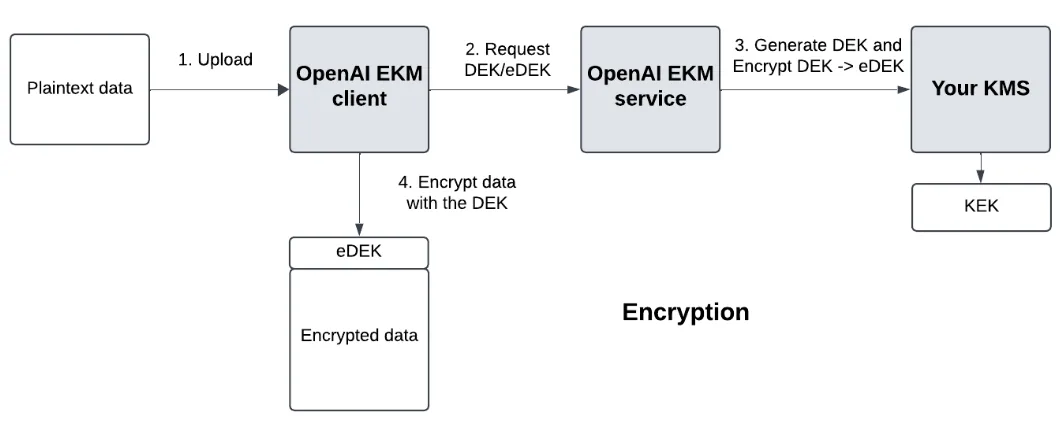
אנו יוצרים מפתח להצפנת נתונים (DEK) עבור ספק הענן שלכם.
ה-KMS שלכם בענן מנהל מפתח להצפנת מפתחות (KEK) המשמש כמפתח ראשי ונשמר בענן שלכם או מחוצה לו. אופן המימוש נתון לבחירתכם.
אנו מבקשים מהענן שלכם להצפין את ה-DEK, כדי לקבל DEK מוצפן (eDEK). אם ה-KEK שלכם נשמר מחוץ לענן, הענן שלכם פשוט פונה גם למאגר החיצוני שלכם, בשלב ש-OpenAI אינה חשופה לפרטיו.
הצפנה
בעת ההצפנה, הנתונים שלכם מוצפנים באמצעות ה-DEK, וה-eDEK נשמר כמטא-נתונים של הקובץ.
פענוח
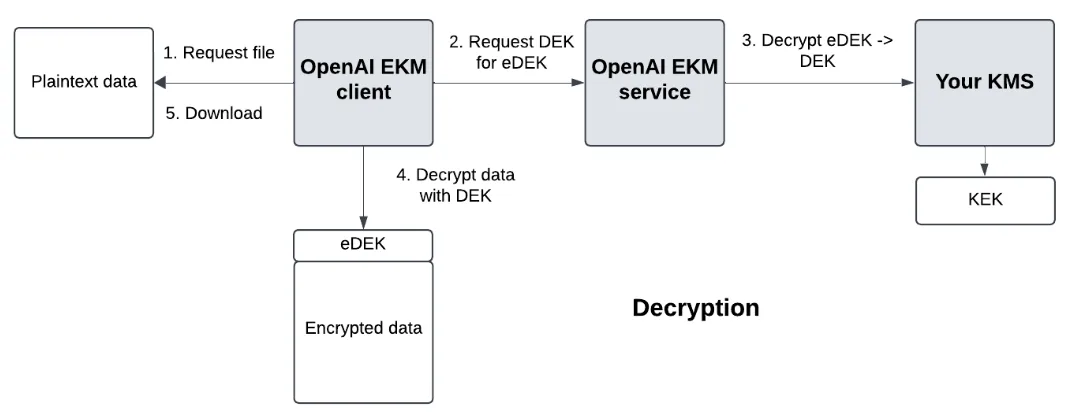
בעת הפענוח, אנו מבקשים מה-KMS שלכם בענן לפענח את ה-eDEK בחזרה ל-DEK, ומשתמשים ב-DEK לפענוח הנתונים.
מונחי מפתח
מפתח להצפנת נתונים (DEK) – המפתח שמצפין את הנתונים שלכם.
מפתח מוצפן להצפנת נתונים (eDEK) – ה-DEK המוצפן שנוצר על ידי ה-KMS שלכם
מפתח להצפנת מפתחות (KEK) – המפתח הראשי שאתם מנהלים, שמצפין את ה-DEK ל-eDEK ומפענח את ה-eDEK בחזרה ל-DEK. מפתח זה נשאר תמיד מחוץ למערכות של OpenAI.
דרישות כלליות להטמעה
אצל ספק הענן שלכם
צרו מפתח חדש ב-KMS שלכם בענן (Azure, AWS או GCP)
צרו מדיניות מותאמת אישית ומוגבלת, עם הרשאות הצפנה ופענוח ב-KMS
צרו עבור OpenAI מדיניות אמון (AWS), זהות עומס עבודה (GCP) או ישות שירות (Azure)
הקצו ל-OpenAI תפקיד עם המדיניות המוגבלת לצורך גישה ל-KMS שלכם
בפלטפורמות של OpenAI
ChatGPT Enterprise
צרו workspace ב-ChatGPT שישמש סביבת ניסוי לצורך בדיקות.
API
בלוח הבקרה שלכם ב-OpenAI, צרו פרויקט חדש שבו תוחל ההצפנה.
פעולות ייחודיות לכל ספק
ב-AWS, OpenAI תבצע את הפעולות הבאות:
קריאה ל-AssumeRole עם ExternalID
ב-GCP, OpenAI תבצע את הפעולות הבאות:
קריאה ל-endpoint של STS שלכם מחשבון GCP של OpenAI
שימוש באסימון הגישה של GCP לקריאה לפעולות ההצפנה והפענוח ב-KMS שלכם.
ב-Azure, OpenAI תבצע את הפעולות הבאות:
בקשת אסימון גישה לכספת של דייר ה-Azure שלכם
שימוש באסימון הגישה הזה לקריאה לפעולות ההצפנה והפענוח ב-Key Vault שלכם.
המידע הדרוש לכם מ-OpenAI
אימות
תצטרכו להגדיר זיהוי של אסימוני הזהות המאוחדת של OpenAI ב-AWS וב-GCP. ב-Azure, תצטרכו להגדיר זיהוי של מזהה האפליקציה המשויך לרישום האפליקציה של OpenAI.
סיכום פרמטרי האימות
| הישות של OpenAI ב-AWS | arn:aws:iam::790389265272:role/EnterpriseKeyManagement |
| מזהה חשבון השירות של OpenAI ב-GCP | 105900137572174660365 |
| מזהה האפליקציה של OpenAI ב-Azure | 20a14814-5ab7-4612-a671-1382b412bf93 |
המידע הנדרש במהלך ההטמעה לפי ספק הענן שלכם
ב-AWS, יש להגדיר מדיניות אמון שמזהה את:
ב-GCP יש להגדיר זהות עומס עבודה שמזהה את:
ב-Azure יש ליצור ישות שירות בדייר ה-Azure שלכם עבור רישום האפליקציה של OpenAI
צרו אותה עבור מזהה הלקוח של האפליקציה של OpenAI: 20a14814-5ab7-4612-a671-1382b412bf9
אפשר לעשות זאת באמצעות שליחת בקשת POST ל-endpoint https://graph.microsoft.com/v1.0/servicePrincipals.
הרשאה
תצטרכו ליצור מדיניות שמעניקה לזהות של OpenAI גישה מוגבלת ל-KMS שלכם.
| AWS | GCP | Azure |
| kms:Decryptkms:Encrypt | cloudkms.cryptoKeyVersions.useToDecryptcloudkms.cryptoKeyVersions.useToEncrypt | Microsoft.KeyVault/vaults/keys/encrypt/actionMicrosoft.KeyVault/vaults/keys/decrypt/action |
אחר
ב-Azure, בשדה סוג המפתח (אלגוריתם הצפנת המפתח), בחרו RSA ולא EC.
המידע שעליכם לספק ל-OpenAI
פעלו לפי ההוראות במסמך הזה כדי לרשום את ה-KMS שלכם ב-OpenAI. להלן סיכום הפרמטרים שתצטרכו לספק.
פרטי אימות
AWS
GCP
Azure
מזהה דייר
| AWS | GCP | Azure | |
| פרטי אימות | מזהה דייר | ||
| פרטי KMS | ARN של KMS – (לדוגמה: arn:aws:kms:REGION:ACCOUNT_NUMBER:key:KEY_UUID) | מזהה פרויקט KMS (לדוגמה: adjective-noun-12345) שם טבעת המפתחות ב-KMS שם המפתח ב-KMS מיקום המפתח ב-KMS (לדוגמה: us-east1) | URI של הכספת (לדוגמה: https://your-vault-name.vault.azure.net/) שם המפתח |
לאחר רישום ה-KMS שלכם ב-OpenAI, המשיכו לפעול לפי ההוראות במסמך כדי להפעיל את תצורת ה-EKM שלכם בפרויקט API. צרו פרויקט חדש ב-API של OpenAI לצורך בדיקות.
מדריכי הטמעה לפי ספק
להנחיות שלב אחר שלב, עיינו בקישורים המתאימים להלן. שימו לב: מדריכים אלה מתמקדים בדרישות האינטגרציה עם OpenAI, ואינם מיועדים לשמש מדריך מקיף לכל הסביבה שלכם
תכונות שאינן נתמכות כאשר EKM מופעל
התכונות הבאות אינן זמינות כאשר EKM מופעל:
תכונות שטרם הושקו לזמינות כללית, כולל תכונות בגרסאות בטא או אלפא.