
AWS
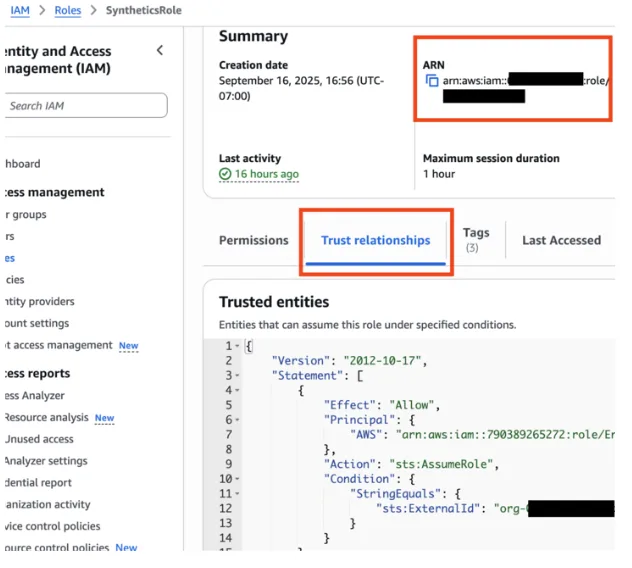
אין הרשאה לבצע את הפעולה sts:AssumeRole
המשתמש arn:aws:sts::xxxxx:assumed-role/EnterpriseKeyManagement/OpenAI-EKM-Service אינו מורשה לבצע את הפעולה sts:AssumeRole במשאב: arn:aws:iam::xxxxx:role/xxxxxxבדיקת זהות הגורם המורשה וה-ExternalId במדיניות האמון שלכם
ודאו שפעלתם לפי סעיף זה בתיעוד, כולל שני השלבים: הכרה בזהות הגורם המורשה של OpenAI והגדרת sts:ExternalId
אם כבר הגדרתם sts:ExternalId, ודאו שהוא אותו מספר זהות ארגוני ב-OpenAI של הארגון שעבורו אתם מגדירים EKM, ולא של ארגון אחר, כגון ארגון אישי.
בדיקת השיוך של מדיניות האמון ל-ARN של התפקיד
ודאו שמדיניות האמון נשמרה כראוי עבור התפקיד שה-ARN שלו סופק.
ודאו גם שסיפקתם את ה-ARN הנכון של התפקיד. אם יש טעות הקלדה ב-ARN שסיפקתם והוא אינו קיים, נקבל את אותה שגיאה שמתקבלת כשהתפקיד קיים אך אינו מאפשר גישה.
אין הרשאה לבצע את הפעולה kms:Encrypt במשאב
המשתמש xxxxx אינו מורשה לבצע את הפעולה kms:Encrypt במשאבודאו שמדיניות ה-IAM שלכם מעניקה לתפקיד של OpenAI הרשאות kms:Encrypt ו-kms:Decrypt.
אם הוספתם גם מדיניות מפתח, ודאו שגם היא מעניקה לתפקיד של OpenAI הרשאות kms:Encrypt ו-kms:Decrypt.
GCP
לא ניתן לקבל אסימון GCP STS עבור קהל היעד
לא ניתן לקבל אסימון GCP STS עבור קהל היעד //iam.googleapis.com/projects/xxxxxxxxx/locations/global/workloadIdentityPools/xxxxxxx/providers/xxxxxxxxxx: {'error': 'invalid_request', 'error_description': 'ערך לא תקין עבור \"audience\". הערך צריך להיות שם המשאב המלא של ספק הזהויות. לרשימת הפורמטים האפשריים, ראו https://cloud.google.com/iam/docs/reference/sts/rest/v1/TopLevel/token.GCP מצפה לקהל יעד בפורמט הבא:
iam.googleapis.com/projects/xxxxxxxxx/locations/global/workloadIdentityPools/xxxxxxx/providers/xxxxxxxxxx
ודאו שסיפקתם את הפרמטרים הנכונים בעת רישום המפתח ב-OpenAI באמצעות מפתחות חיצוניים ב-API לניהול
ודאו שהערך של workload_identity_project_number הוא מספר הפרויקט שלכם ב-GCP, המונה 12 ספרות
ודאו שהערך של workload_identity_pool_id נכון
ודאו שהערך של workload_identity_provider_id נכון
קהל היעד באסימון הזיהוי אינו תואם לקהל היעד הצפוי
לא ניתן לקבל אסימון GCP STS עבור קהל היעד //iam.googleapis.com/projects/xxxxxx/locations/global/workloadIdentityPools/xxxxxxx/providers/xxxxxxxx: {'error': 'invalid_grant', 'error_description': 'קהל היעד באסימון הזיהוי [xxxxx] אינו תואם לקהל היעד הצפוי xxxxxxx.'}ודאו שהערך בשדה audience שסיפקתם בעת רישום התצורה ב-OpenAI (מפתחות חיצוניים ב-API לניהול) נכלל ברשימת קהלי היעד המורשים של ספק הזהויות לעומסי העבודה שלכם. אנחנו ממליצים להשתמש במספר הזהות הארגוני שלכם ב-OpenAI.
Azure
לאפליקציית הלקוח חסר מנהל שירות
לאפליקציית הלקוח xxxxx חסר מנהל שירות בדייר xxxxx. ראו הוראות כאן: https://go.microsoft.com/fwlink/?linkid=2225119ודאו שיצרתם את מנהל השירות תוך הקפדה על השלבים המפורטים בהוראות לשילוב EKM בין OpenAI ל-Azure.
הגורם הקורא אינו מורשה לבצע את הפעולה במשאב
הגורם הקורא אינו מורשה לבצע את הפעולה במשאב. אם הקצאות תפקידים, הקצאות שלילת גישה או הגדרות תפקידים שונו לאחרונה, יש להמתין עד שהשינויים יופצו במערכת.שגיאה זו עשויה להופיע מכמה סיבות
סיפקתם שם מפתח או URI של כספת שגויים או שאינם קיימים
לא השלמתם את שני השלבים הנדרשים: יצירת תפקיד עם פעולות הנתונים האלה והקצאתו למנהל השירות של OpenAI
Microsoft.KeyVault/vaults/keys/encrypt/action
Microsoft.KeyVault/vaults/keys/decrypt/action
שם המפתח אינו תואם לתבנית
״ערך לא תקין עבור 'key_name': המחרוזת אינה תואמת לתבנית. נדרשת מחרוזת התואמת לתבנית '^org-[0-9a-zA-Z-]*--[0-9a-zA-Z-]*$'.״הוסיפו את מספר הזהות הארגוני שלכם ב-OpenAI כקידומת לשם המפתח ב-Key Vault.
זו השיטה המומלצת על ידי צוות האבטחה כדי למנוע רישום של המפתח שלכם ב-Key Vault על ידי משתמש אחר. אנחנו מוודאים שמספר הזהות הארגוני תואם בעת רישום המפתח ובכל בקשה ל-Key Vault שלכם.