
פרויקטים נועדו לאפשר ללקוחות לארגן את העבודה שלהם. ארגונים יכולים לנהל גישה ומגבלות, להקים חשבונות שירות (דרך ממשק המשתמש) ולעקוב אחר השימוש במשאבים וביכולות המוגדרים במסגרת פרויקט (למשל מודלים, יכולות, שרשורים, עוזרים, כוונון עדין, אחסון ועוד). אפשר לפלח את נתוני השימוש לפי פרויקט, ומשתמשים יכולים לצפות בנתוני החיוב ולהגדיר מגבלות הוצאה לכל פרויקט.
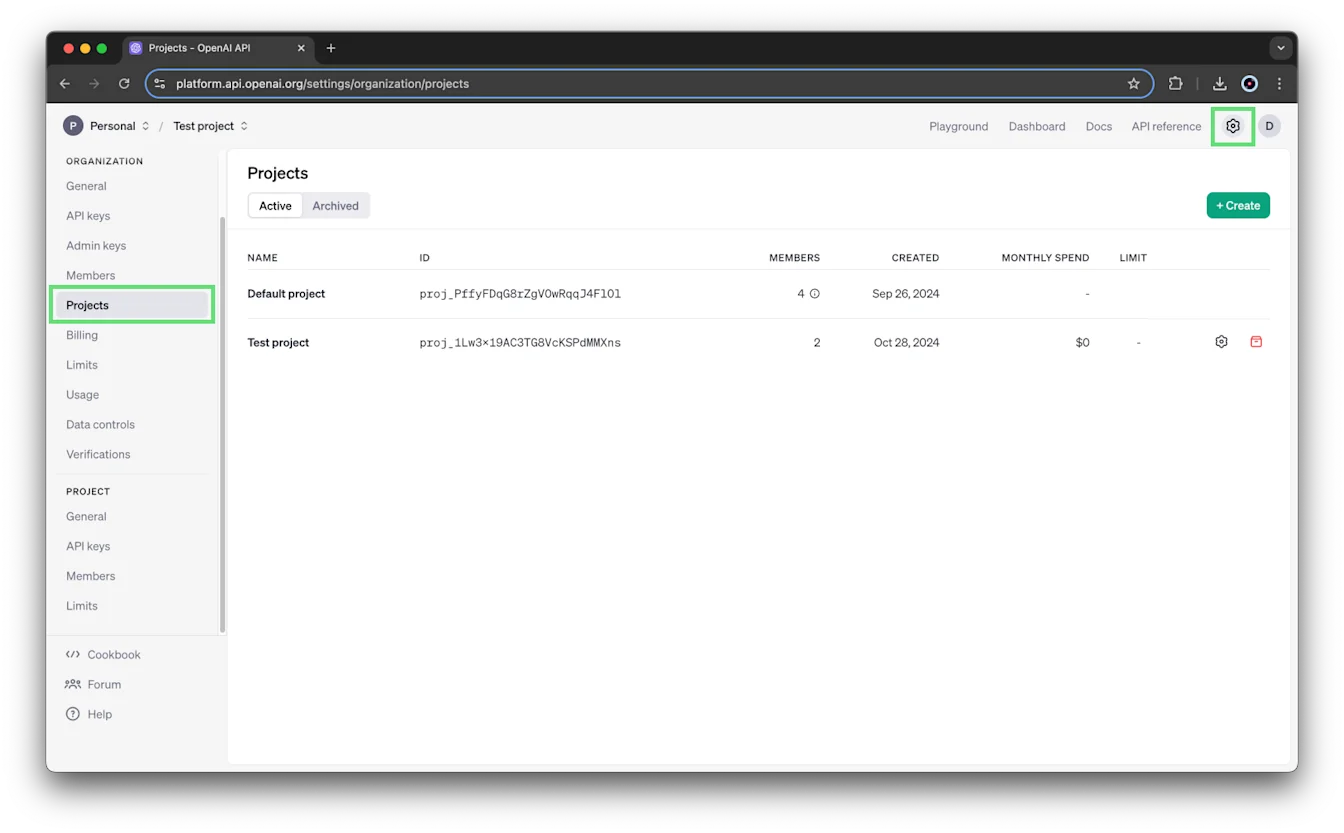
בעלי ארגון יכולים לצפות בכל הפרויקטים הפעילים שלהם ובכל הפרויקטים שהועברו לארכיון בעמוד הפרויקטים. למידע נוסף על תפקידי משתמשים והרשאות בפלטפורמת API.
מי יכול ליצור פרויקט?
רק בעלי ארגון יכולים ליצור פרויקט. למידע נוסף, ראו תפקידים והרשאות.
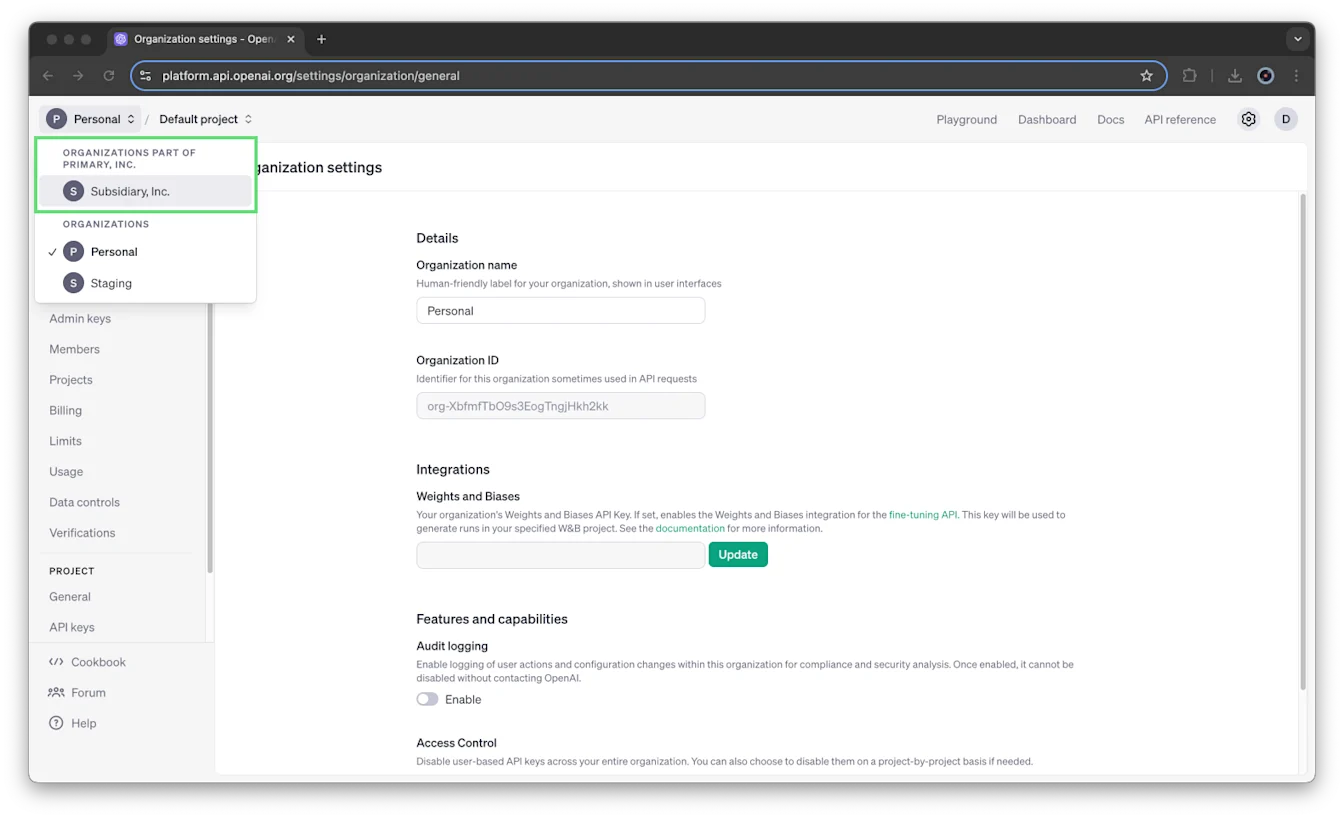
כדי לעבור בין ארגונים, יש לרחף עם הסמן מעל שם הארגון בפינה השמאלית העליונה של העמוד ולבחור את הארגון מהרשימה:
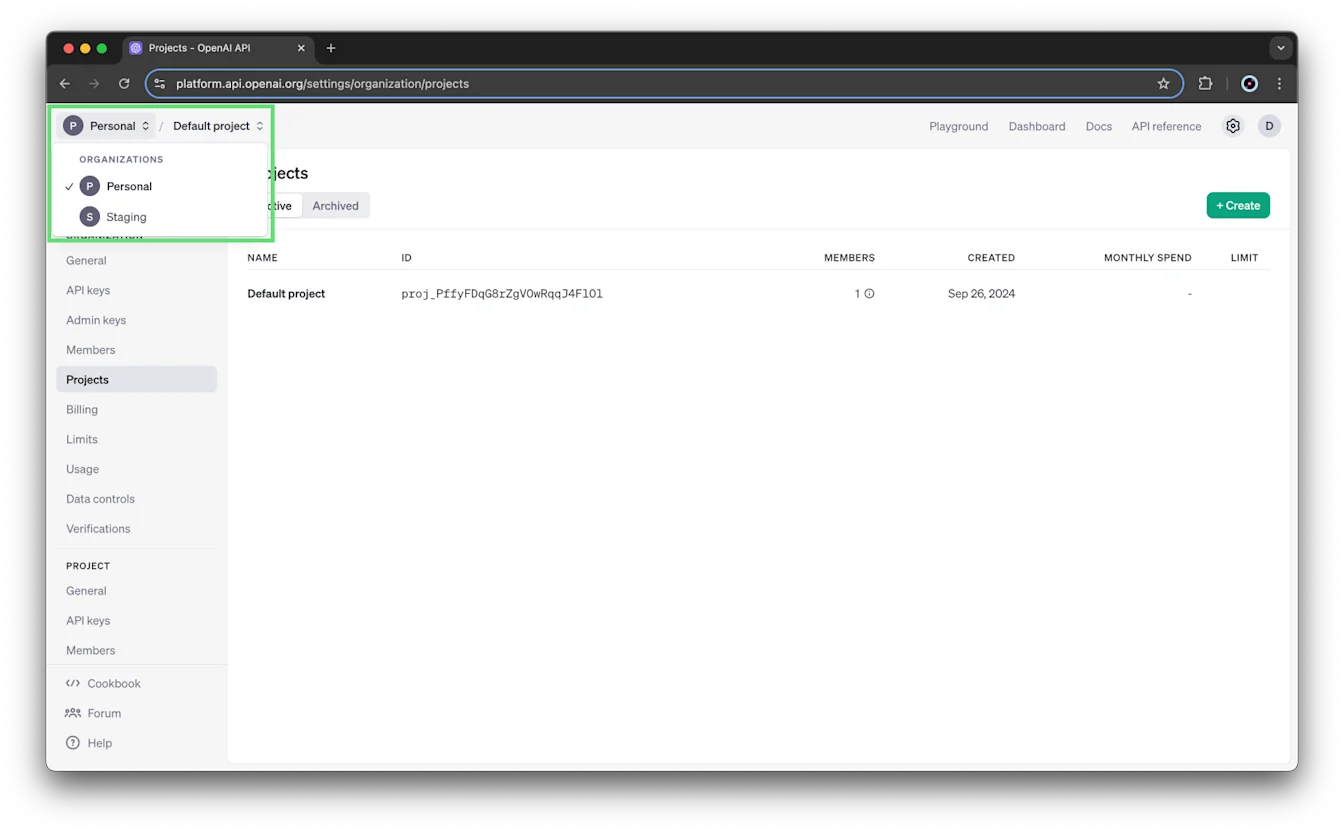
בארגונים עם תוכנית חיוב מאוחד, תת־ארגונים מזוהים בנפרד. לא ניתן ליצור פרויקטים בתת־ארגונים.
איך פרויקטים פועלים?
כל ארגון כולל ״פרויקט ברירת מחדל״ שלא ניתן למחוק. אפשר להגדיר את מגבלות הקצב, את ההרשאות למודלים וירטואליים ואת מגבלות ההוצאה (נכון לנובמבר 2024). הוא יורש את כל הגדרות הארגון, ולכן אי אפשר להוסיף אליו ישירות חברים או חשבונות שירות.
איך יוצרים פרויקט?
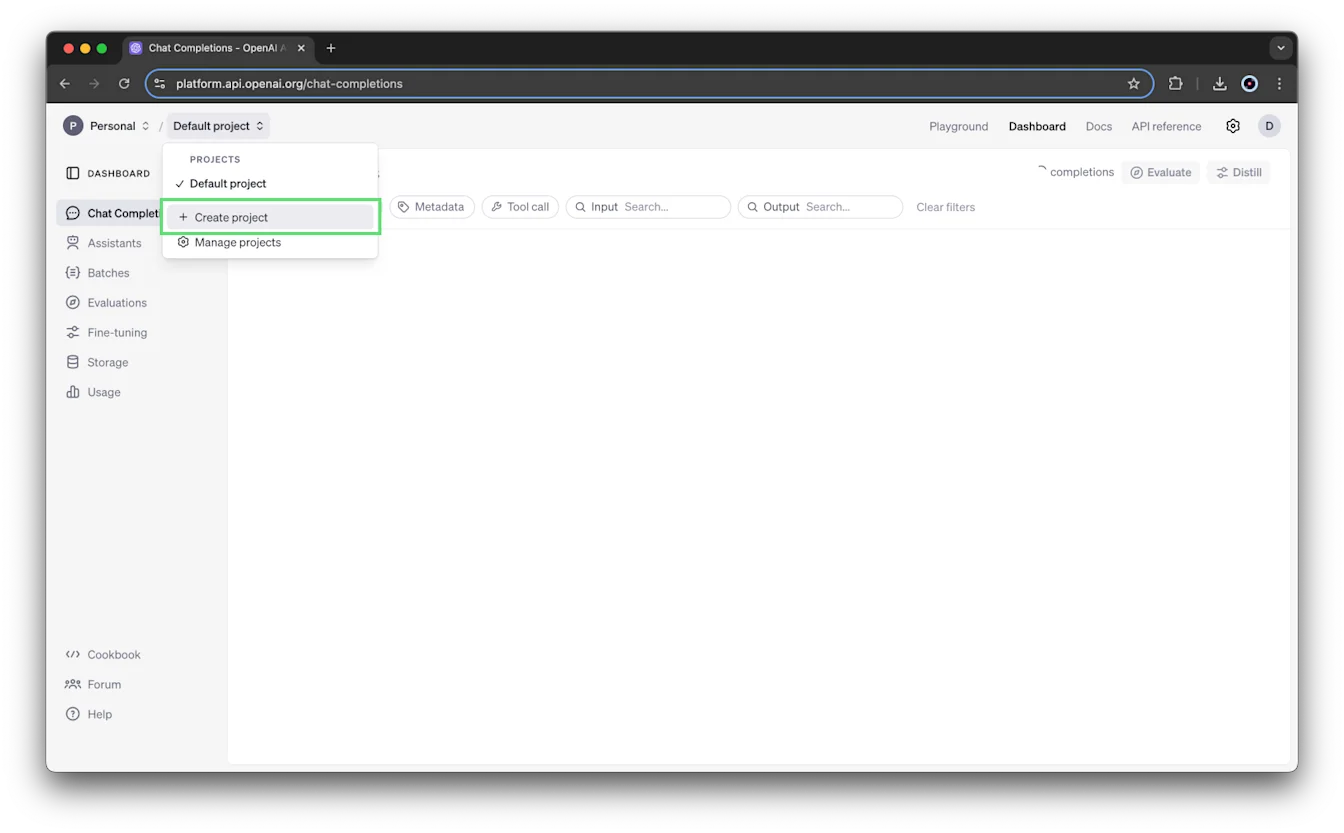
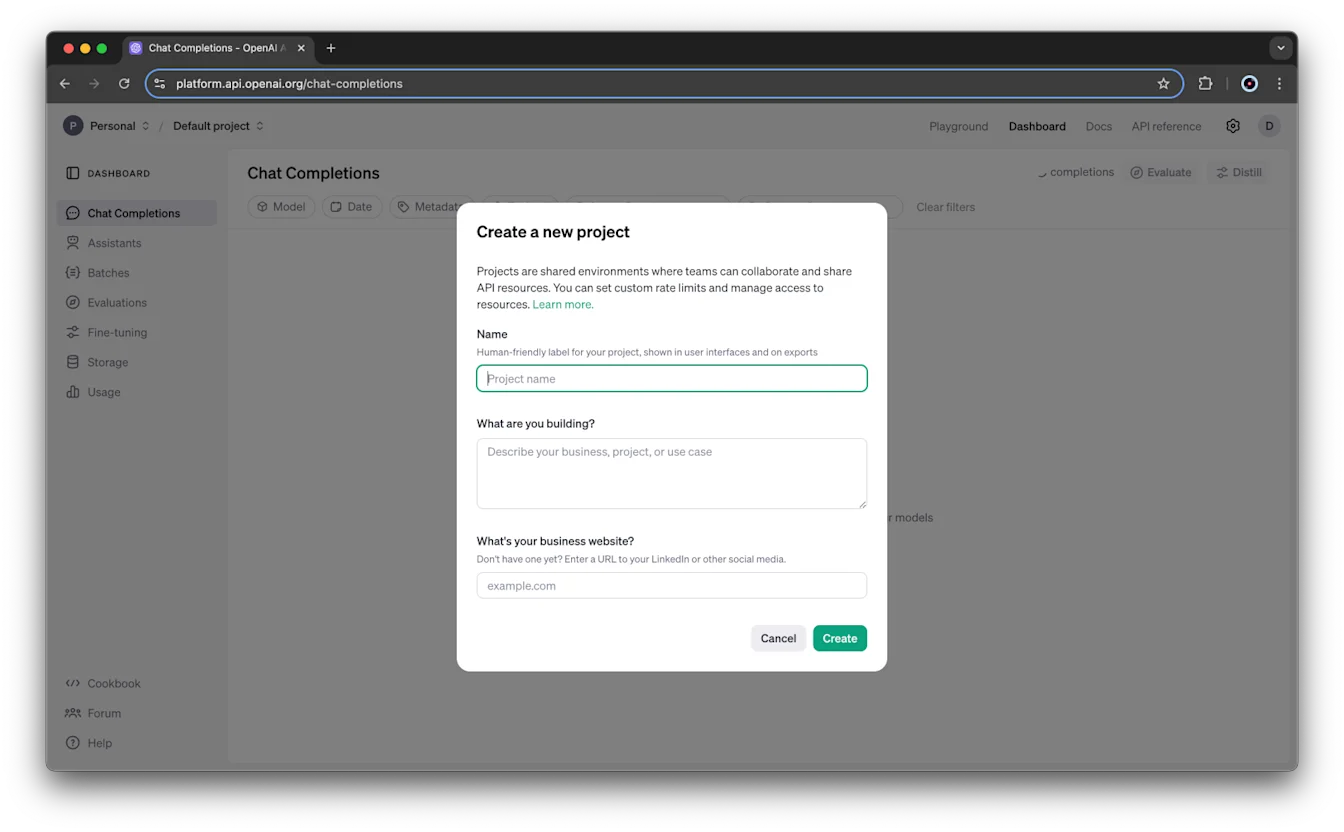
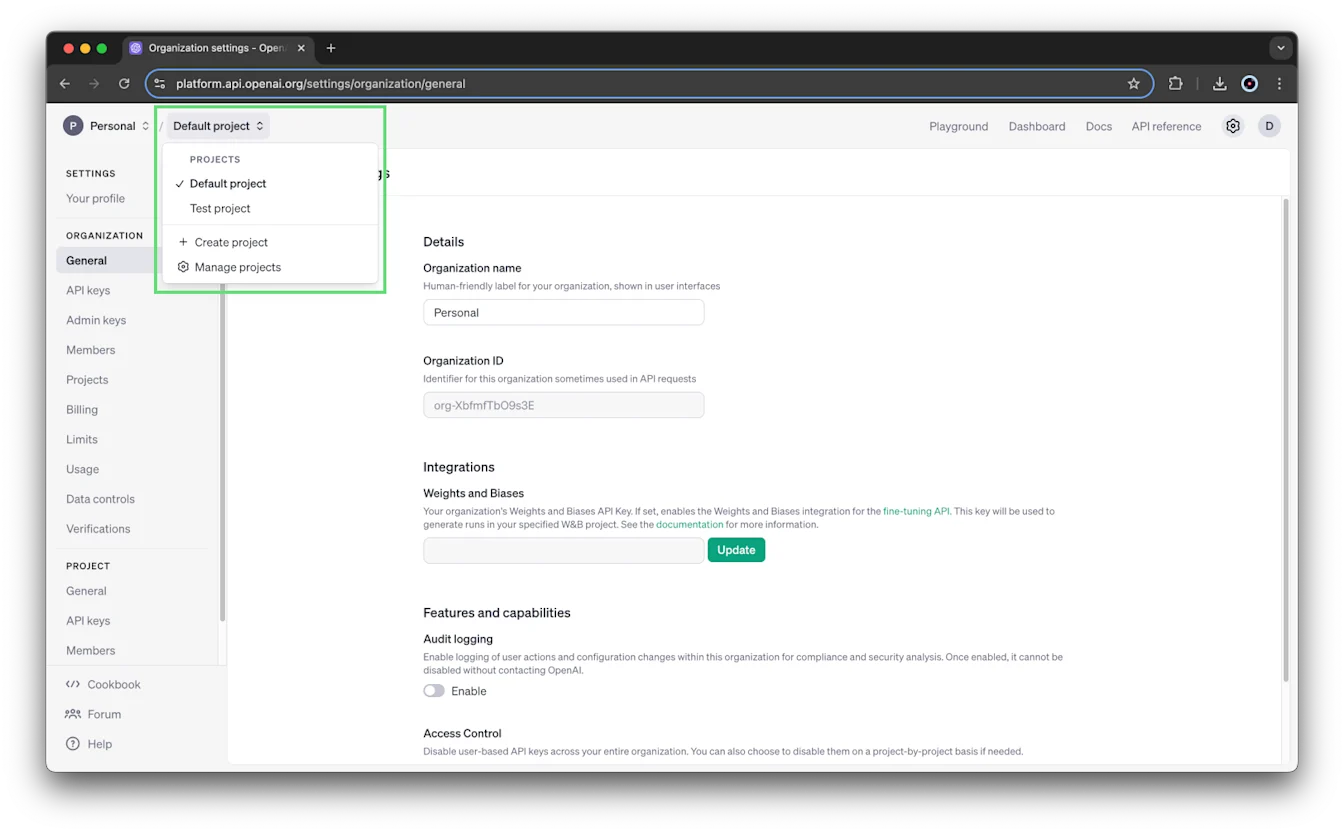
תחילה יש לרחף עם הסמן מעל שם הפרויקט בפינה השמאלית של העמוד ולבחור באפשרות יצירת פרויקט.
יש להזין שם, תיאור ואתר אינטרנט לפרויקט, ולאחר מכן לבחור באפשרות יצירה.
איך מוסיפים משתמשים לפרויקט?
חברים חדשים בארגון אינם מתווספים אוטומטית ל״פרויקט ברירת המחדל״. אפשר להזמין חברים חדשים לפרויקט בעת הזמנתם לארגון (באמצעות סימון תיבת הסימון ״הזמנה לפרויקט ברירת המחדל״), או לאחר שאישרו את ההזמנה לארגון.
על משתמשים שמוזמנים דרך ממשק ה־API לניהול חלים הכללים המפורטים עבור ה־endpoint /organization/invites.
אם מופיעה שגיאה בעת הזמנת משתמשים לפרויקט דרך ממשק המשתמש או ממשק ה־API לניהול, יש לוודא תחילה שפרויקט היעד קיים ולא הועבר לארכיון, ורק אז לשלוח שוב את ההזמנה.
בעלי הארגון מתווספים אוטומטית כבעלים לפרויקטים חדשים שנוצרים בארגון.
מהם תפקידי המשתמש השונים בארגונים ובפרויקטים, ואילו הרשאות יש לכל תפקיד?
בעוד שבארגונים קיימים התפקידים ״בעלים״ ו״קורא״, בפרויקטים קיימים התפקידים ״בעלים״ ו״חבר״. חברי פרויקט מקבילים לקוראים בארגון. בטבלה שלהלן מופיע פירוט ההרשאות הנלוות לכל תפקיד משתמש.
| תפקיד | תחולה | תיאור |
|---|---|---|
| בעלים | ארגון | יכול ליצור ולצפות בכל הפרויקטים, המשתמשים ומפתחות ה־API. יכול לעקוב אחר כל הפרויקטים בארגון דרך עמוד הפרויקטים. יכול להגדיר מגבלות הוצאה לארגון ולפרויקטים. יכול להעניק לאחרים בארגון הרשאות לצפייה במידע על השימוש. יכול להעביר פרויקטים לארכיון. |
| קורא | ארגון | יכול לבצע הסקה, להשתמש במשאבים וליצור מפתחות בפרויקטים שלו. אפשר להוסיף אותו לפרויקטים. אינו יכול ליצור פרויקטים או לנהל משתמשים. |
| בעלים | פרויקט | יכול להוסיף משתמשים אחרים לפרויקט ולשנות את שמו, וכן לבצע את כל הפעולות שחבר יכול לבצע. יכול להגדיר מגבלות הוצאה לפרויקט. יכול להעביר את הפרויקט לארכיון. |
| חבר | פרויקט | יכול לבצע הסקה, להשתמש במשאבים וליצור מפתחות ברמת הפרויקט. |
לאילו דברים יש לי גישה אם איני בעלים בארגון?
משתמשים שאינם בעלים בארגון יכולים לראות רק פרויקטים שהם חברים בהם. רק לבעלים של הארגון יש אפשרות לראות את כל הפרויקטים, החברים ומפתחות ה־API ברמת הפרויקט, וכן גישה לעמוד הפרויקטים.
רק חברי הפרויקט (ובעלי הארגון) יכולים לראות את המודלים שעברו כוונון עדין ונוצרו בפרויקט, את השרשורים של העוזרים שנוצרו בו ואת הקבצים שנוספו אליו.
חברי פרויקט יכולים לראות מיהם כל שאר חברי הפרויקט ומהם התפקידים שלהם (כלומר, בעלים או חבר).
איך מעדכנים תפקיד של משתמש בפרויקט או מסירים משתמש מפרויקט?
רק בעלים של פרויקט יכול לעדכן תפקיד של משתמש בפרויקט או להסיר משתמש מהפרויקט. למידע נוסף, ראו תפקידים והרשאות.
כדי לעדכן משתמש בפרויקט, יש לעבור אל הגדרות הארגון, לבחור את הפרויקט וללחוץ על חברים. אפשר להגדיר את התפקיד של כל חבר כחבר או כבעלים. אפשר גם לבחור באפשרות הסרה כדי להסיר את המשתמש מהפרויקט.
מהו חשבון שירות, ובמה הוא שונה מחשבון משתמש רגיל?
חשבון שירות מתפקד כמשתמש מדומה שנועד לגישה של מערכות, בניגוד לחשבונות משתמש אישיים. רק בעלי ארגון ובעלי פרויקט יכולים ליצור חשבונות שירות.
חשבונות שירות מוגבלים לתחום הפרויקט בלבד.
הוספת חבר לפרויקט
לחיצה על הכפתור + הוספת חבר תציג רשימה של משתמשים בארגון שלך בתפקיד קורא. כדי להוסיף משתמש שעדיין אינו חבר בארגון שלך, צריך קודם להוסיף אותו לארגון (אפשר להשאיר את תיבת הסימון ״הוספה לפרויקט ברירת המחדל״ לא מסומנת אם אין כוונה להעניק למשתמשים אלה גישה רחבה יותר). רשימה זו לא תכלול חשבונות שירות. בשלב זה אפשר לבחור אם התפקיד שלהם יהיה בעלים או חבר:
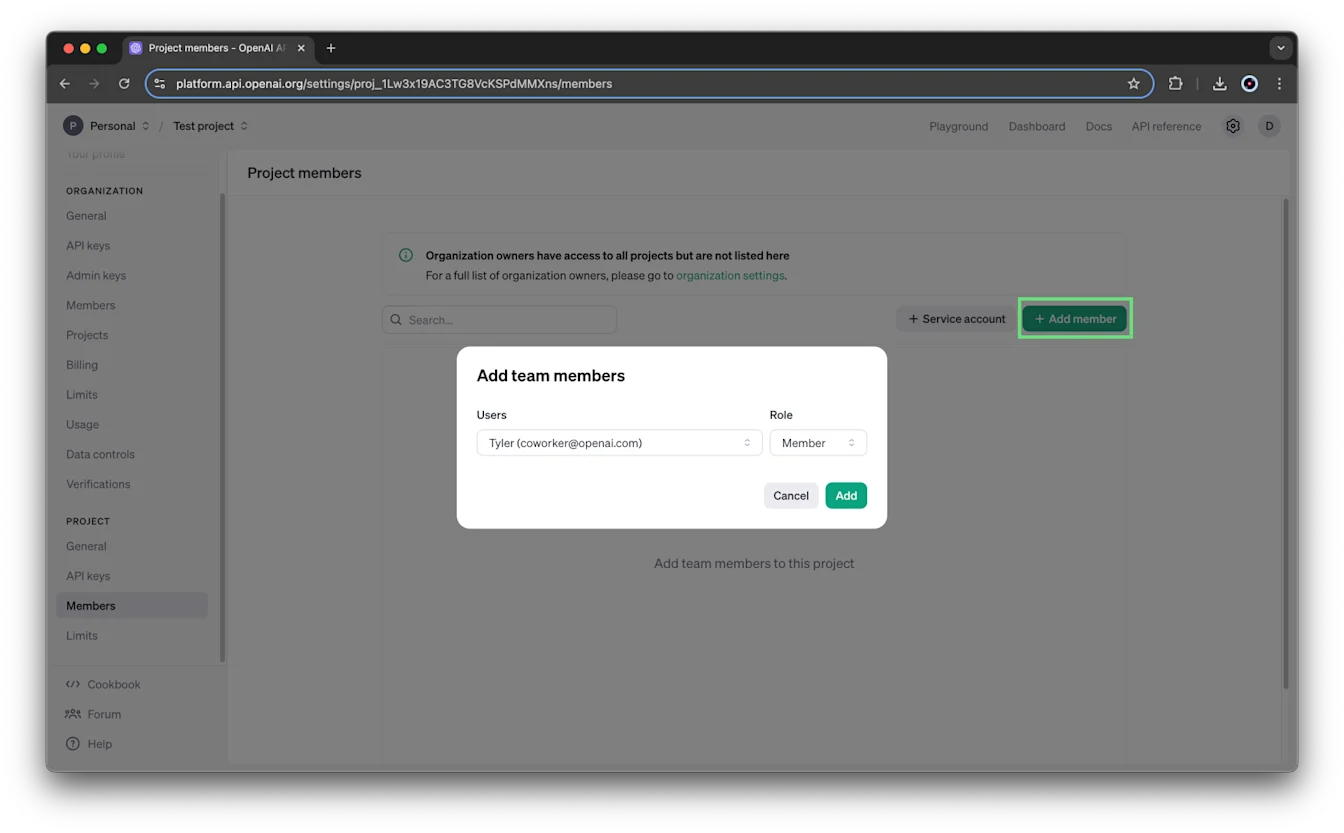
בעת הוספת חבר צוות, חובה להקצות לו תפקיד חבר או בעלים. חברי פרויקט יכולים לשלוח בקשות API לקריאה או לשינוי של נתונים, ואילו בעלי פרויקט יכולים גם לשנות את הגדרות הפרויקט ואת מגבלות ההוצאה שלו ולנהל את חברי הפרויקט. למידע נוסף, ראו תפקידים והרשאות.
איך יוצרים חשבון שירות לפרויקט
תחילה יש לעבור לפרויקט שעבורו רוצים ליצור חשבון שירות, באמצעות בחירתו בתפריט הנפתח שבסרגל הניווט:
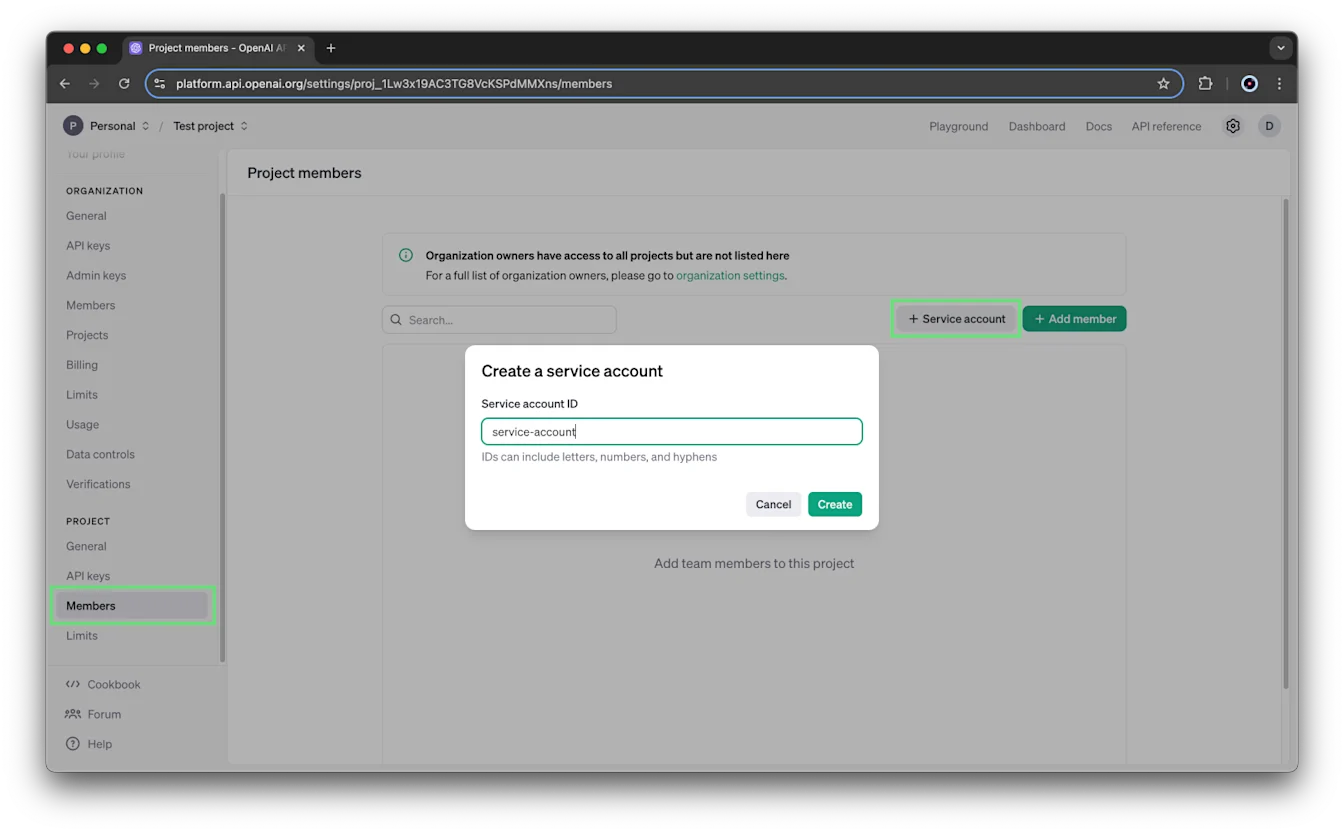
לאחר מכן, יש לעבור אל הגדרות הארגון ← פרויקט ← חברים ← וללחוץ על + חשבון שירות:
חשבונות שירות שנוצרים ברמת הפרויקט ייחודיים לפרויקט, ולא ניתן להשתמש בהם מחוץ לפרויקט שבו נוצרו.
מתן שם לחשבון השירות
בין אם חשבון השירות נוצר ברמת הארגון ובין אם הוא ייחודי לפרויקט, בעת יצירתו אפשר להגדיר לו מזהה ייחודי המורכב מאותיות, מספרות וממקפים, כדי שיהיה קל לזהות אותו.
שמירת מפתח ה־API של חשבון השירות
לאחר לחיצה על הכפתור יצירה, נוצר מיד מפתח API לחשבון השירות והמפתח הסודי מוצג. יש לשמור את המפתח הסודי במקום בטוח ומאובטח. מטעמי אבטחה, לא תהיה אפשרות לצפות בו שוב דרך חשבון OpenAI שלך. אם המפתח הסודי יאבד, יהיה צורך ליצור מפתח חדש.
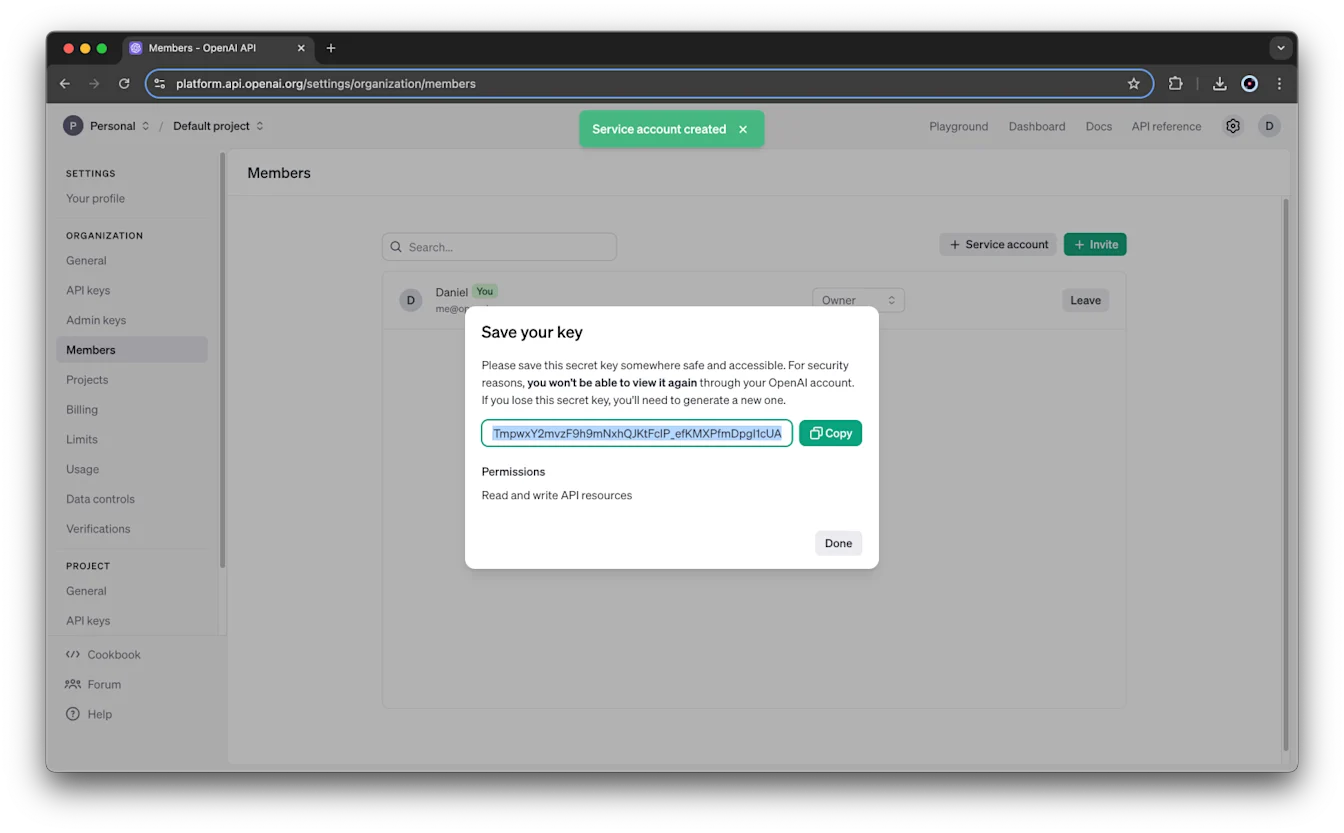
כברירת מחדל, למפתח ה־API של חשבון השירות מוגדרות הרשאות קריאה וכתיבה לכל משאבי ה־API של הפרויקט. אפשר לעדכן את ההרשאות האלה בהגדרות מפתחות ה־API של הפרויקט.
חשבונות השירות מופיעים לצד חברי הפרויקט בעמוד הגדרות החברים של הפרויקט. אפשר לקרוא כאן מידע נוסף על עדכון או הסרה של הגישה של חשבון שירות דרך עמוד הגדרות החברים של הפרויקט.
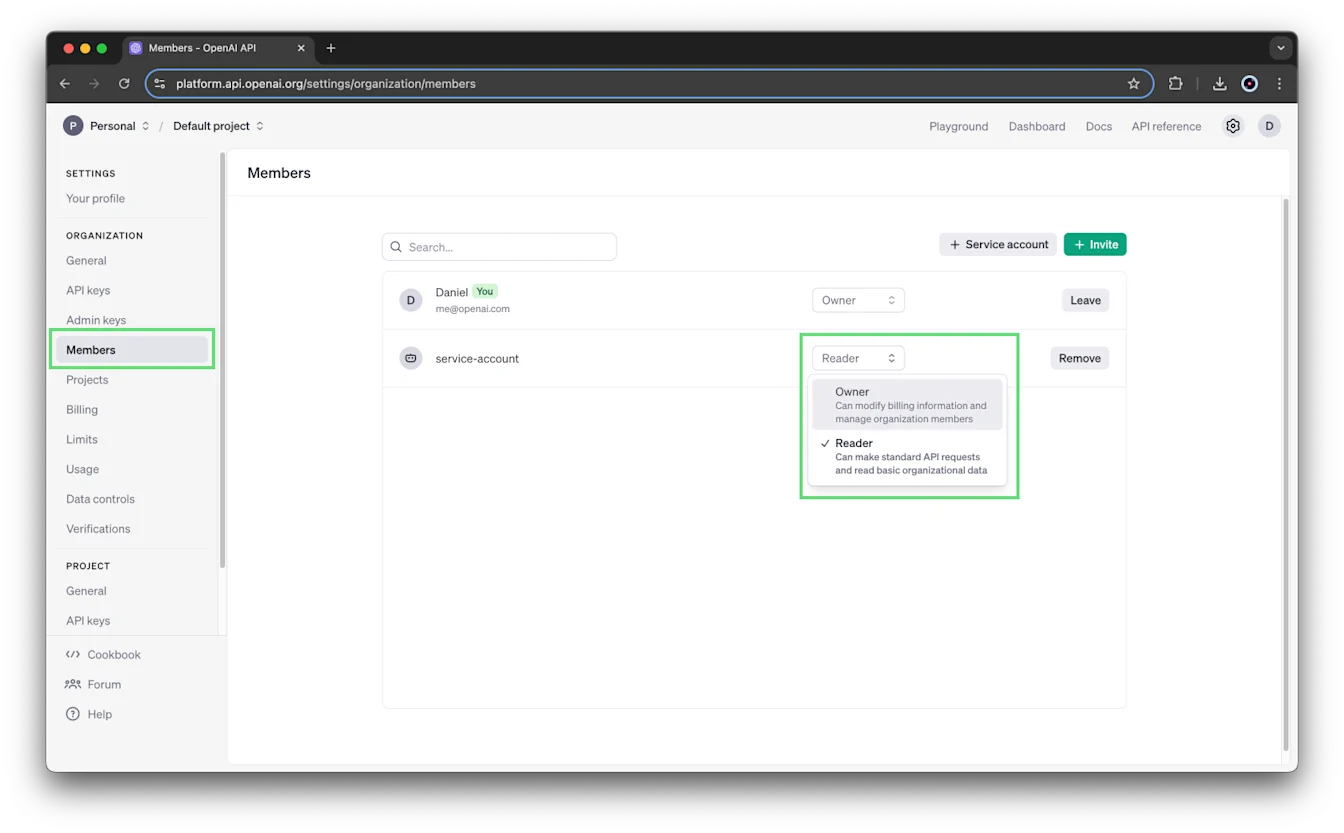
כל חשבונות השירות, הן ברמת הפרויקט והן ברמת הארגון, יוצגו לצד המשתמשים האנושיים שלך בעמוד החברים ברמת הארגון.
חשבונות שירות מנוהלים כמו חשבונות רגילים. דרך ארגון ← תפריט החברים, אפשר לבחור באפשרות הסרה כדי להסיר חשבון שירות, או לעדכן את התפקיד שלו:
איך מנהלים מפתחות API בפרויקטים של הארגון שלי?
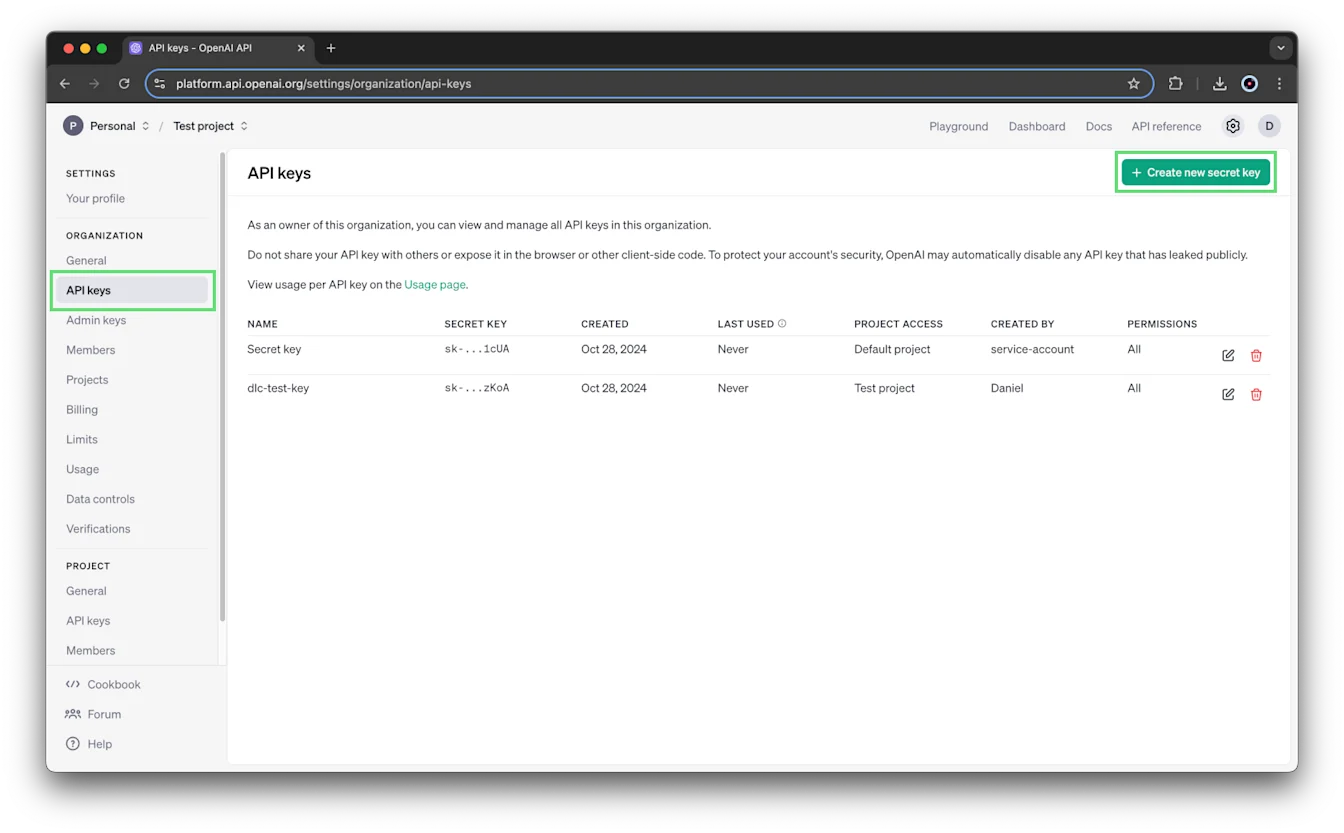
אפשר ליצור ולנהל מפתחות API לכל פרויקט בעמוד ההגדרות שלו. בהגדרות הארגון, יש לבחור את הפרויקט וללחוץ על מפתחות API.
כדי ליצור מפתח סודי חדש, יש לבחור באפשרות + יצירת מפתח סודי חדש. אפשר גם לבחור בסמל העריכה שליד מפתח סודי כדי לערוך את ההרשאות שלו.
אפשר להגדיר הרשאות לכל אחד ממפתחות ה־API שלך בעת יצירת מפתח סודי חדש או באמצעות עריכת מפתח קיים.
קיימות שלוש רמות הרשאה: הכול, מוגבל וקריאה בלבד.
הכול — למפתח הסודי מוגדרות הרשאות מלאות. זו הגדרת ברירת המחדל.
מוגבל — מאפשר למשתמש להגדיר הרשאות ״ללא״, ״קריאה״ ו״כתיבה״ לכל endpoint.
לדוגמה, אפשר ליצור מפתח API שאין לו הרשאת קריאה או כתיבה ב־endpoint /v1/assistants:
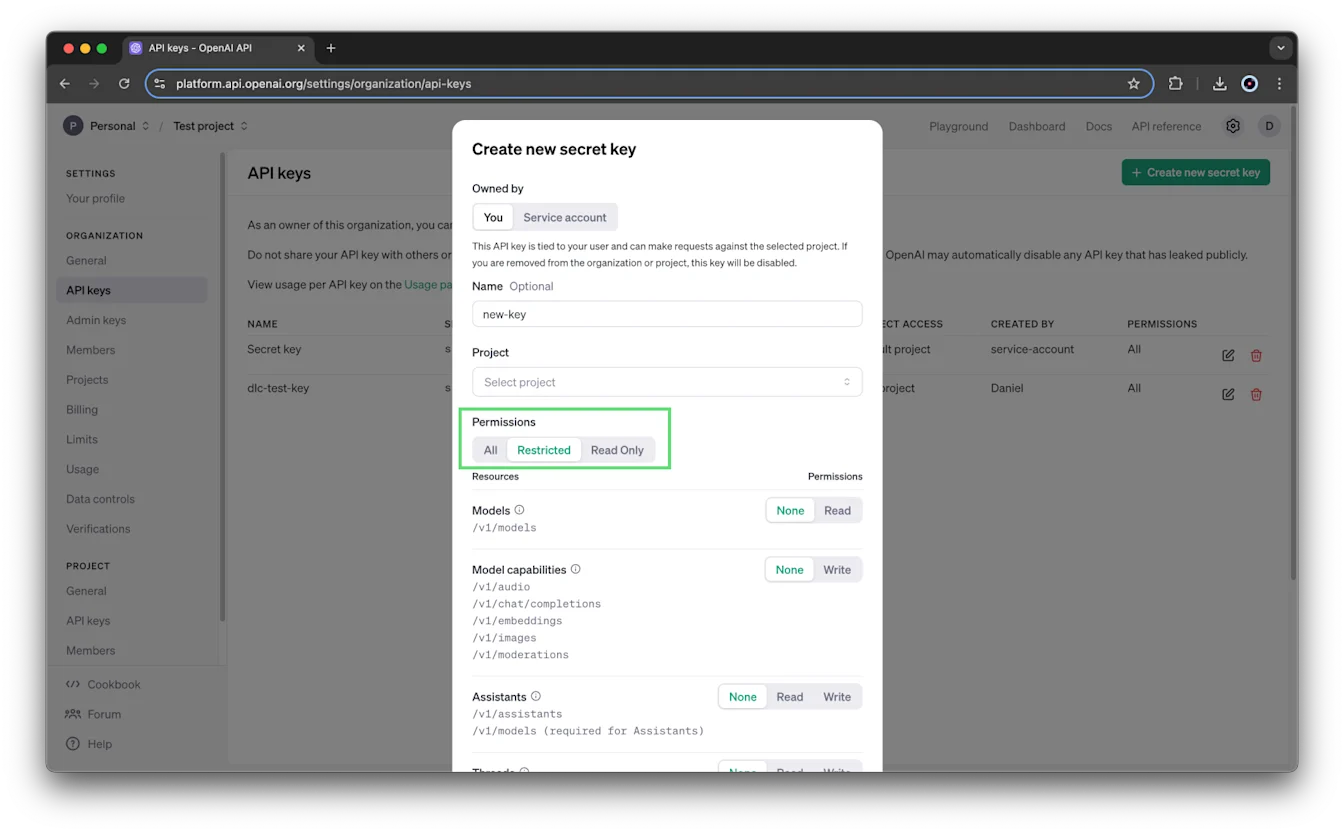
קריאה בלבד — מוגדרות הרשאות קריאה לכל ה־endpoints.
איך מנוהלת הגישה של משתמשים החברים בכמה פרויקטים או ארגונים?
משתמשים יכולים להיות חברים בכמה פרויקטים שיידרש. בתוך פרויקט, משתמשים יכולים ליצור מפתח API אישי שהגישה באמצעותו מוגבלת לפרויקט הזה ולמשאביו בלבד.
איך מגדירים ומנהלים מגבלות קצב לפרויקטים של הארגון שלי?
רק בעלים של ארגון יכול להגדיר ולנהל מגבלות קצב ברמת הפרויקט. למידע נוסף, ראו תפקידים והרשאות.
בהגדרות הארגון, יש ללחוץ על הפרויקט שרוצים לעדכן ולבחור באפשרות מגבלות בחלק ״פרויקט״ של רשימת הניווט. בעמוד זה אפשר לעדכן את השימוש במודלים.
הגדרת השימוש במודלים מאפשרת לבחור אילו מודלים יהיו זמינים לשימוש בפרויקט, ואפשר להגדיר מגבלות קצב לכל מודל לפי הצורך.
איך מגדירים ומנהלים מגבלות הוצאה לפרויקטים של הארגון שלי?
רק בעלי ארגון ובעלי פרויקט יכולים להגדיר ולנהל מגבלות הוצאה לפרויקט. למידע נוסף, ראו תפקידים והרשאות. כדי לשנות את המגבלות ברמת הארגון, יש לעבור אל הגדרות הארגון, ללחוץ על מגבלות, ולגלול מטה אל מגבלות שימוש.
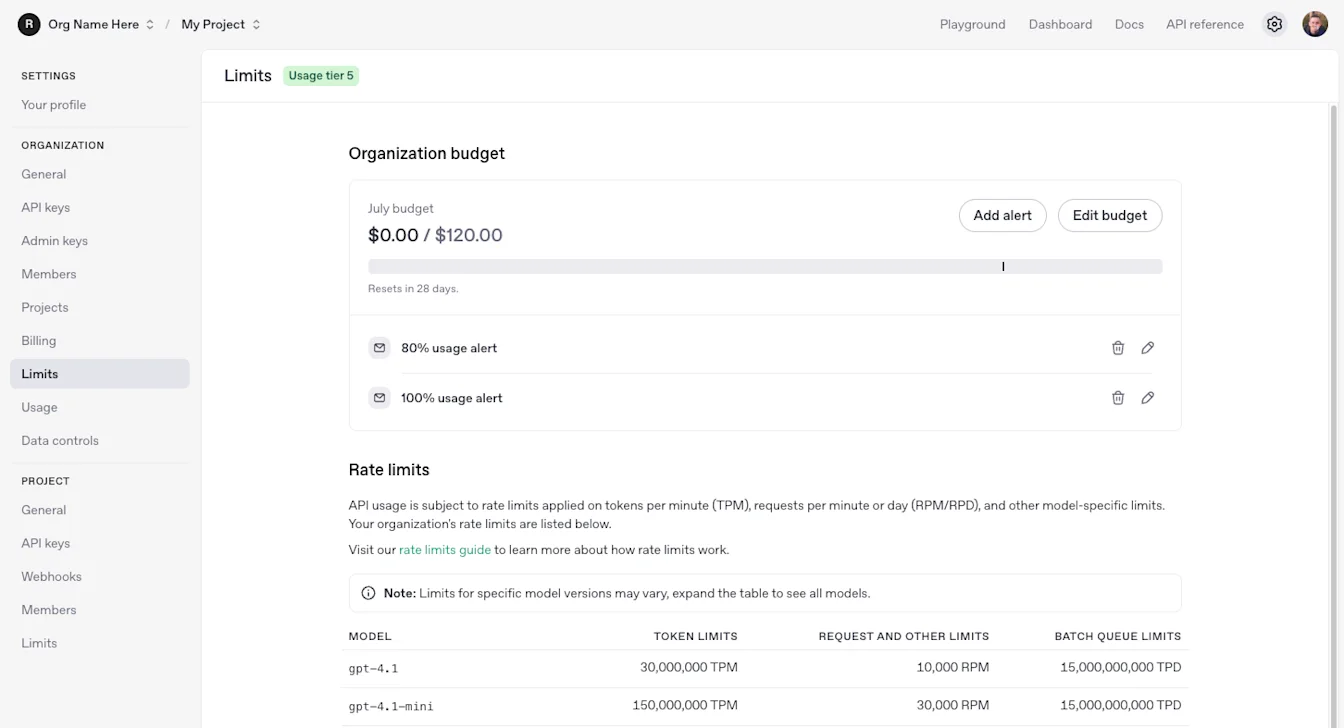
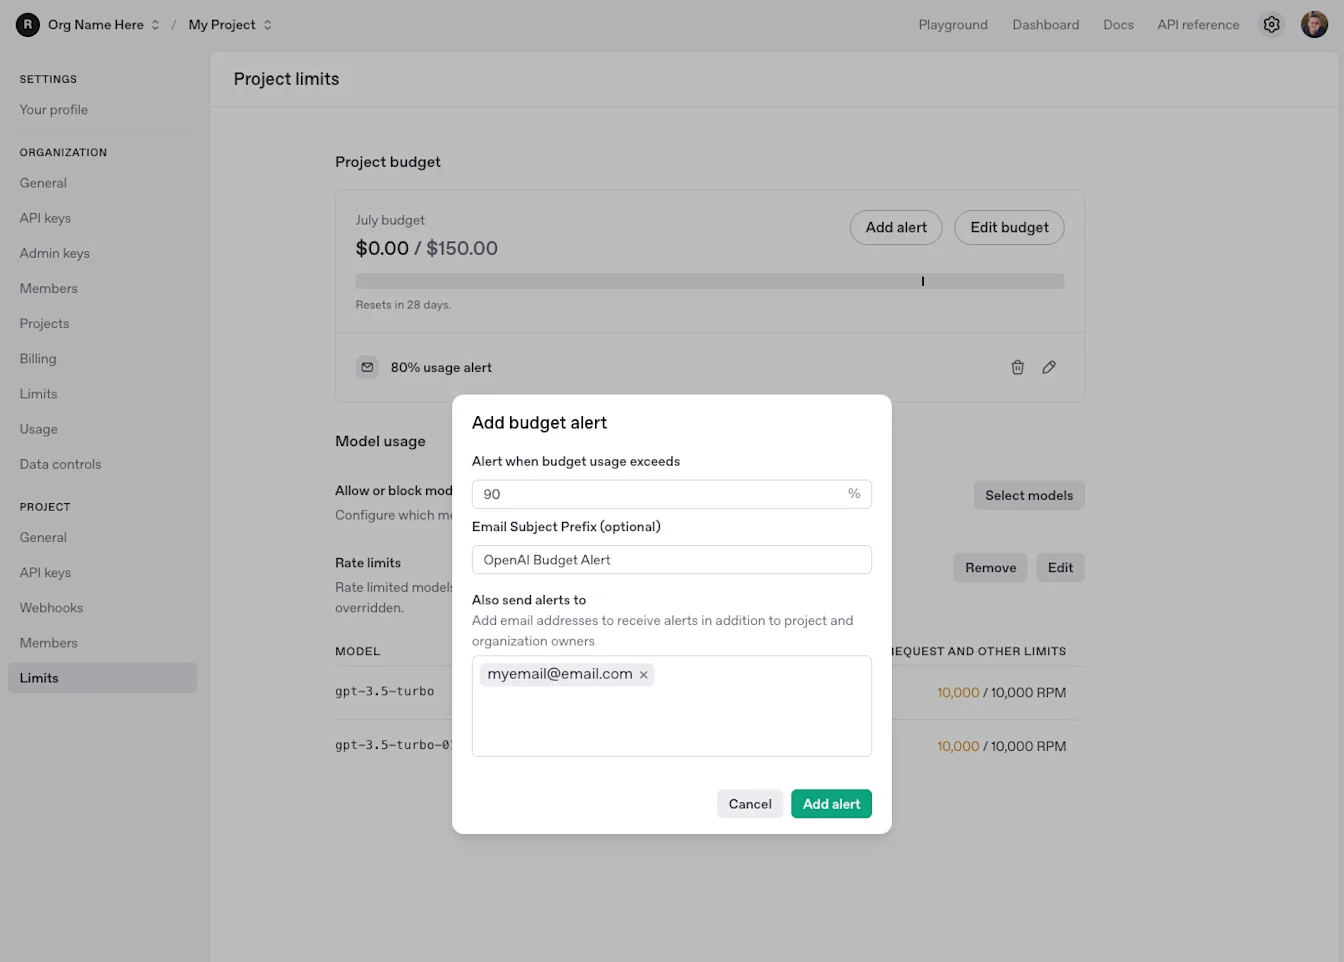
כדי להגדיר את מגבלות הפרויקט, יש לעבור אל הגדרות הארגון, ללחוץ על הפרויקט שרוצים לעדכן ולבחור באפשרות מגבלות. אפשר לעדכן את מגבלת ההוצאה החודשית, את סף ההתראות ואת השימוש במודלים.
הגדרת מגבלת הוצאה חודשית מאפשרת לקבוע לפרויקט ספי הוצאה שאינם נאכפים. כאשר השימוש חורג ממגבלה זו בחודש קלנדרי נתון (לפי UTC), עיבוד בקשות ה־API יימשך ללא הפרעה. תכונה זו נועדה לעזור לך לעקוב אחר השימוש באמצעות התראות על מגבלת ההוצאה, אך היא אינה אוכפת תקרת הוצאה קשיחה. בעת יצירת מגבלת הוצאה לפרויקט, נוצרת כברירת מחדל התראה בסף של 100%. אפשר להגדיר התראות נוספות בספים שונים בלחיצה על הוספת התראה.
לתשומת ליבך, בעלי הארגון ובעלי הפרויקט יקבלו תמיד את ההודעות האלה, ולא ניתן לשנות זאת.
איך מגדירים מגבלות הוצאה לארגון או לפרויקט שלי?
OpenAI תומכת כעת במגבלות הוצאה חודשיות על שימוש ב־API, הן ברמת הארגון והן ברמת הפרויקט. אפשר להשתמש במגבלת הוצאה למעקב אחר ההוצאות ללא אכיפה, או לאכוף אותה כמגבלה קשיחה כך שבקשות API ייכשלו לאחר שההוצאה תגיע למגבלה. להוראות ההגדרה ולפרטי הפעולה העדכניים, ראו מגבלות הוצאה בתיעוד למפתחים.
איך מוחקים פרויקט או מעבירים אותו לארכיון?
אפשר להעביר פרויקטים לארכיון דרך עמוד רשימת הפרויקטים החדש או דרך ההגדרות של פרויקט מסוים. לא ניתן לשחזר פרויקט לאחר שהועבר לארכיון. בעת העברת פרויקט לארכיון, תופיע בקשה להזין את שם הפרויקט כדי להמשיך.
אפשר לצפות ברשימת כל הפרויקטים שהועברו לארכיון בכרטיסייה ״בארכיון״ באותו עמוד רשימת פרויקטים.
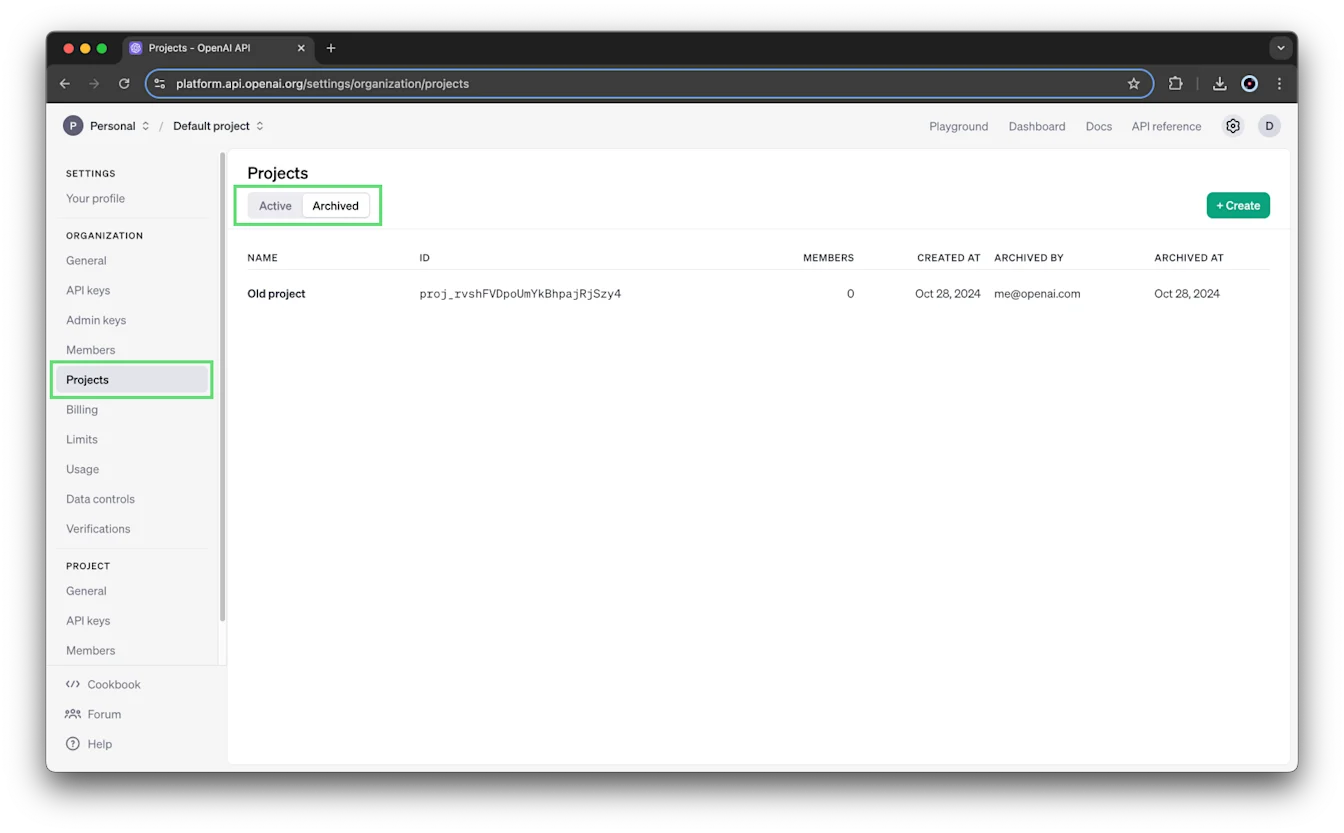
לא ניתן למחוק פרויקטים. אנחנו שומרים היסטוריה של כל הפרויקטים כדי להבטיח רציפות במעקב אחר השימוש והחיוב.
האם יש הגבלה על מספר הפרויקטים שיכולים להיות בארגון שלי?
כברירת מחדל, ארגונים יכולים ליצור עד 2,000 פרויקטים.
האם אפשר לשתף משאבים בין פרויקטים?
משאבי הפרויקט (כמו קבצים, עוזרים, אחסון או שרשורים) מוגבלים לפרויקט, ולחברים שאינם מנהלי מערכת ואינם חברים בפרויקט אין גישה אליהם. בנוסף, לא ניתן להעביר משאבים בין פרויקטים.
החריג היחיד הוא שאפשר לגשת מפרויקטים אחרים למודלים שעברו כוונון עדין ב״פרויקט ברירת המחדל״.
מהי מכסת אחסון הקבצים לכל פרויקט?
OpenAI מאפשרת כיום לאחסן עד 100 GB של קבצים בכל פרויקט.
במקרה של חריגה ממכסה זו, תופיע השגיאה הבאה:
חרגת ממכסת אחסון הקבצים שלך. ארגונים מוגבלים ל־100 GB של קבצים. יש להקטין את גודל הקובץ או לפנות לתמיכה.מומלץ למחוק קבצים שאינם בשימוש ושמורים בחשבון שלך. לידיעתך, אפשר לצפות בקבצים ולקבל רשימה שלהם באמצעות ה־API.
אני בעלים של פרויקט. למה אין לי גישה ללוח בקרת השימוש של הפרויקט שלי?
האפשרות לצפות בלוח בקרת השימוש של פרויקט אינה קשורה לתפקיד המשתמש בפרויקט. היא נקבעת לפי התפקיד שלך בארגון וגם לפי ההגדרות בכתובת https://platform.openai.com/settings/organization/data-controls/visibility
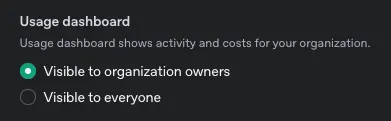
אם אין לך גישה ללוח בקרת השימוש, סביר שההגדרה הזו מוגדרת כ״גלוי לבעלי הארגון״.