
OpenAI Mutual TLS संगठनों को उनके OpenAI API ट्रैफ़िक के लिए सुरक्षा की एक अतिरिक्त परत कॉन्फ़िगर करने देता है. कॉन्फ़िगर होने के बाद, API अनुरोध https://mtls.api.openai.com (या EU डेटा रेज़िडेंसी ग्राहकों के लिए https://mtls-eu.api.openai.com) पर किए जाने चाहिए और ट्रैफ़िक केवल तभी स्वीकार किया जाएगा जब सही API key और क्लाइंट प्रमाणपत्र प्रदान किए जाएं. mTLS https://platform.openai.com Dashboard पर लागू नहीं होता है. यह सुविधा वर्तमान में बीटा में है.
मैं mTLS इंटीग्रेशन कैसे सेट अप करूं?
सेटिंग्स नेविगेशन बार पर, आपको “Mutual TLS” टैब दिखाई देगा.
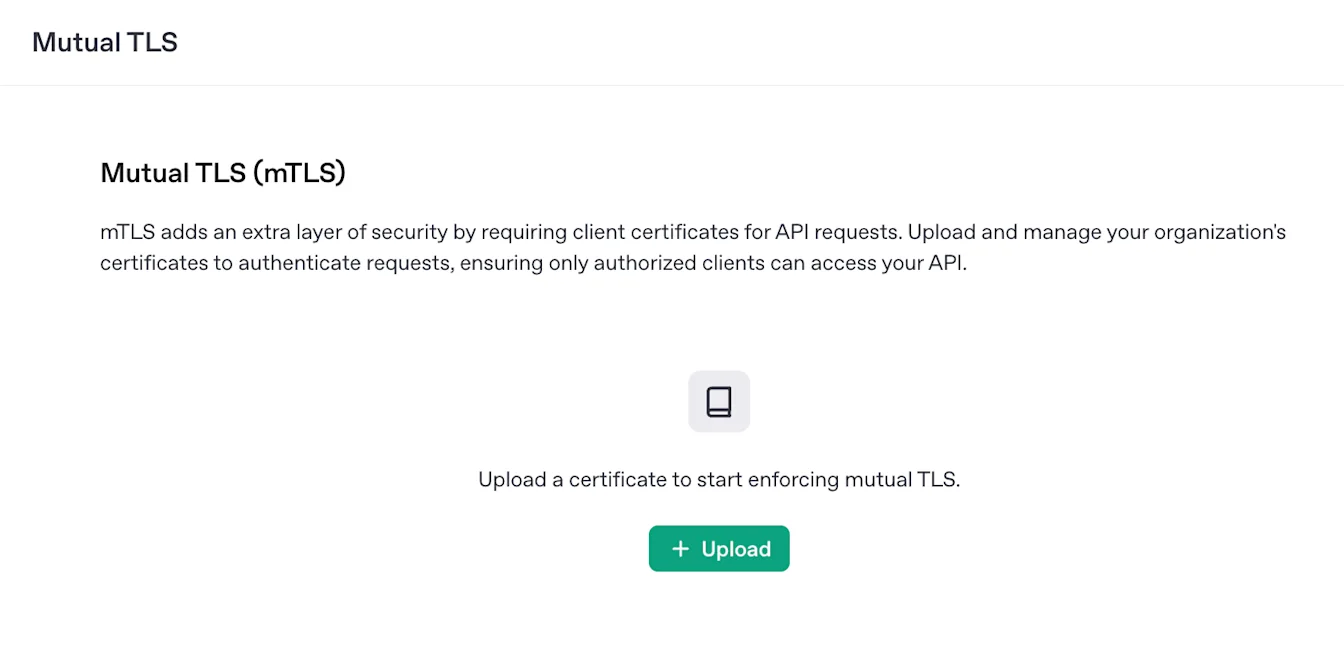
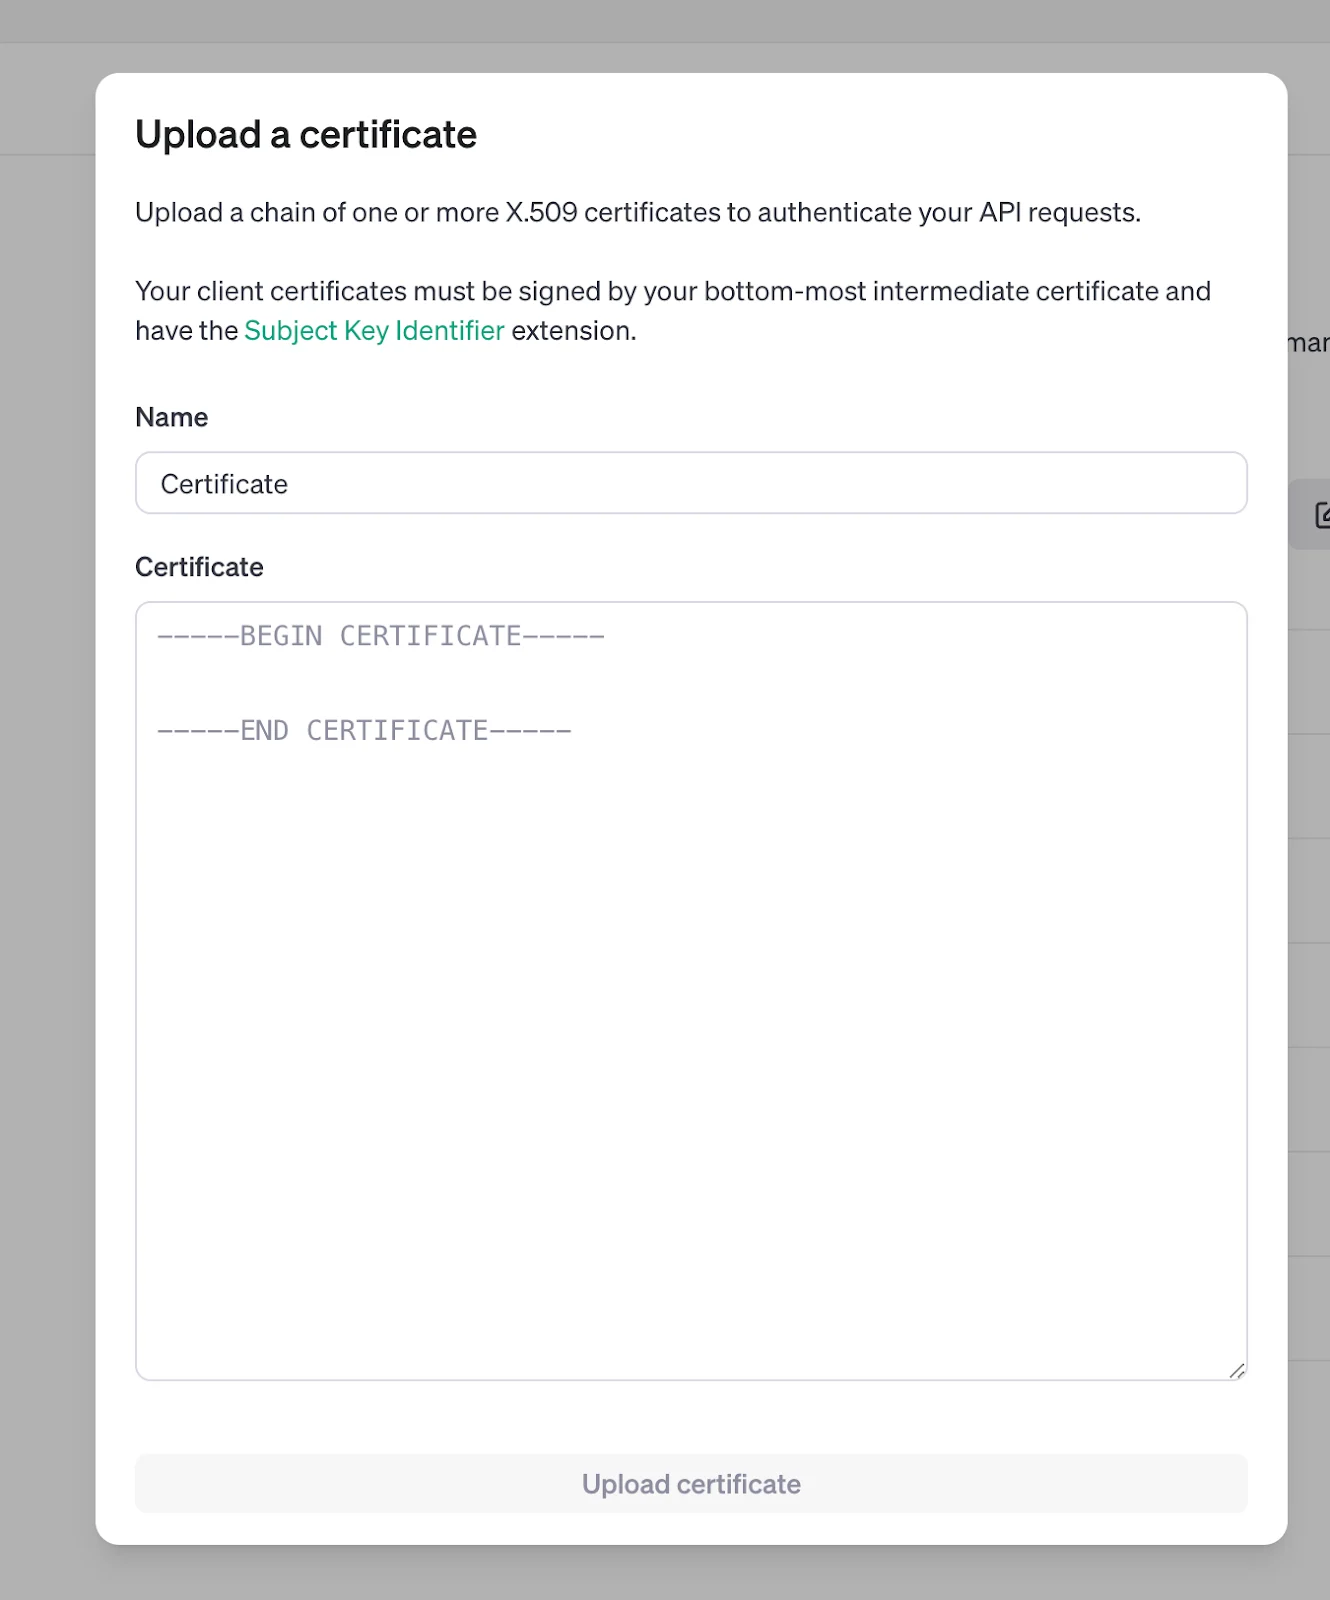
प्रमाणपत्र अपलोड करें
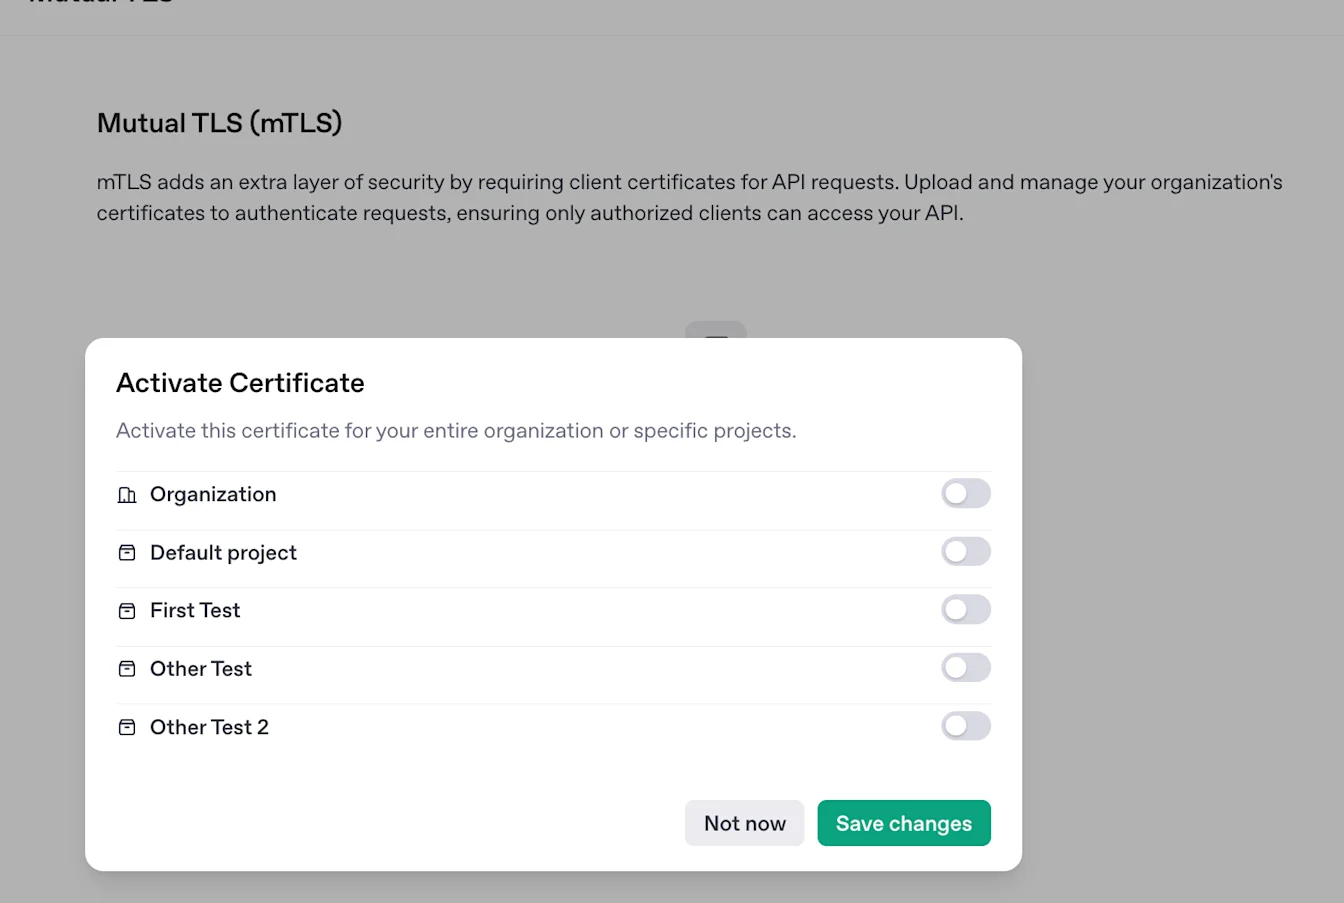
प्रमाणपत्र सक्रिय करें
अपना प्रमाणपत्र अपलोड करने के बाद, अगला कदम अपने प्रमाणपत्र को सक्रिय करना है. किसी प्रोजेक्ट के लिए प्रमाणपत्र सक्रिय होने के बाद, उस प्रोजेक्ट पर जाने वाले सभी API अनुरोधों के लिए संबंधित क्लाइंट प्रमाणपत्र भी आवश्यक होने लगेगा. अगर किसी प्रोजेक्ट में कई प्रमाणपत्र सक्रिय हैं, तो आप कोई भी संबंधित क्लाइंट प्रमाणपत्र पास कर सकते हैं. अगर संगठन के लिए कोई प्रमाणपत्र सक्रिय है, तो वह सभी API अनुरोधों पर लागू होगा और सभी प्रोजेक्ट्स द्वारा “इनहेरिट” किया जाएगा.
CA सर्टिफिकेट की आवश्यकताएं
आप PEM फ़ॉर्मेट में कोई भी X.509 CA सर्टिफिकेट अपलोड कर सकते हैं, जो निम्नलिखित आवश्यकताओं को पूरा करता हो:
उन क्लाइंट सर्टिफिकेट पर सीधे हस्ताक्षर करता हो जिन्हें आप उपयोग करने की योजना बना रहे हैं, या आपके क्लाइंट द्वारा प्रस्तुत मान्य सर्टिफिकेट चेन का आधार बनता हो.
इसमें Certificate Authority, Subject Key Identifier, और Authority Key Identifier (KeyIdentifier फ़ॉर्मेट में) एक्सटेंशन हों
इसमें Key Usage: “Certificate Sign, CRL Sign” अनुमतियां हों
यह 1 दिन के भीतर समाप्त होने के लिए सेट न हो
कुल सर्टिफिकेट आकार 16kb से कम होना चाहिए.
क्लाइंट प्रमाणपत्र की आवश्यकताएं
अगर आपके संगठन के लिए प्रमाणपत्र शृंखला समर्थन चालू है, तो आपका क्लाइंट एक लीफ़ क्लाइंट प्रमाणपत्र और किसी सक्रिय अपलोड किए गए प्रमाणपत्र तक मान्य शृंखला बनाने के लिए आवश्यक इंटरमीडिएट प्रमाणपत्र प्रस्तुत कर सकता है. अन्यथा, क्लाइंट प्रमाणपत्रों पर आपके द्वारा पहले से अपलोड किए गए प्रमाणपत्रों से सीधे हस्ताक्षर होना आवश्यक है. इसके अलावा, आपके क्लाइंट प्रमाणपत्रों को ये आवश्यकताएं पूरी करनी होंगी:
इसमें सब्जेक्ट कुंजी पहचानकर्ता और प्राधिकरण कुंजी पहचानकर्ता एक्सटेंशन हों (KeyIdentifier प्रारूप में)
इसमें कुंजी उपयोग की “डिजिटल हस्ताक्षर, कुंजी कूटलेखन” अनुमतियां हों
इसमें विस्तारित कुंजी उपयोग की “TLS वेब क्लाइंट प्रमाणीकरण” अनुमति हो
इसमें सब्जेक्ट वैकल्पिक नाम एक्सटेंशन हो
API mTLS के लिए प्रमाणपत्र शृंखला समर्थन
प्रमाणपत्र शृंखला समर्थन से आपका क्लाइंट एक लीफ़ क्लाइंट प्रमाणपत्र के साथ किसी सक्रिय अपलोड किए गए प्रमाणपत्र तक मान्य शृंखला बनाने के लिए आवश्यक इंटरमीडिएट प्रमाणपत्र प्रस्तुत कर सकता है.
इससे आप हर नया इंटरमीडिएट प्रमाणपत्र अपलोड किए बिना उन्हें बदल सकते हैं, बशर्ते विश्वास के आधार के रूप में इस्तेमाल किया गया सक्रिय अपलोड किया हुआ प्रमाणपत्र मान्य रहे.
प्रमाणपत्र शृंखला समर्थन अभी अनुरोध करने पर उपलब्ध है. पहुंच का अनुरोध करने के लिए अपने खाता निदेशक से संपर्क करें या सहायता टिकट खोलें.
आपके क्लाइंट को सभी आवश्यक इंटरमीडिएट प्रमाणपत्र प्रस्तुत करने होंगे. OpenAI, AIA के माध्यम से अनुपलब्ध इंटरमीडिएट प्रमाणपत्र प्राप्त नहीं करता है. CRL और OCSP जांच अब भी समर्थित नहीं हैं.
अक्सर पूछे जाने वाले प्रश्न
क्या मैं API के ज़रिए mTLS कॉन्फ़िगर कर सकता हूं?
हां — अधिक जानकारी के लिए आप API Reference https://platform.openai.com/docs/api-reference/ पर देख सकते हैं.
कौन से एंडपॉइंट mTLS का समर्थन करते हैं?
इस बीटा अवधि के दौरान, mTLS आधिकारिक तौर पर इनमें समर्थित है
/v1/chat/completions (with all supported extensions e.g. image, audio, streaming, etc.)/v1/completions/v1/embeddings/v1/audio/transcriptions/v1/audio/speech/v1/files/v1/batches/v1/responses/v1/images/v1/moderations/v1/realtime (via server-side web sockets)/v1/fine_tuning/v1/tunnels
मैं अपने अनुरोध के साथ क्लाइंट सर्टिफिकेट कैसे भेजूं?
cURL अनुरोध के लिए, आप --cert और --key विकल्पों का उपयोग कर सकते हैं (man page यहां देखें). अधिकांश अन्य HTTP क्लाइंट में भी क्लाइंट सर्टिफिकेट पास करने के तरीके होते हैं. उदाहरण: Python में requests, js में fetch. अपने आधिकारिक SDKs के माध्यम से, हम HTTP क्लाइंट को ओवरराइड करने का समर्थन भी करते हैं — Python उदाहरण के लिए यहां देखें.
जब सर्टिफिकेट चेन समर्थन सक्षम हो, तो अपने HTTP क्लाइंट को लीफ क्लाइंट सर्टिफिकेट और सभी आवश्यक इंटरमीडिएट सर्टिफिकेट प्रस्तुत करने के लिए कॉन्फ़िगर करें. सटीक कॉन्फ़िगरेशन आपके HTTP क्लाइंट पर निर्भर करता है.
प्रोडक्शन ट्रैफ़िक के लिए mTLS लागू करने से पहले, सुनिश्चित करें कि आप जिस HTTP क्लाइंट का उपयोग कर रहे हैं वह क्लाइंट सर्टिफिकेट अनुरोधों के साथ सही ढंग से काम करता है (कुछ, जैसे कुछ ब्राउज़र में WebSockets, ऐसा नहीं करते). ध्यान दें कि हमारा सर्वर क्लाइंट सर्टिफिकेट अनुरोध में certificate_authorities सूची प्रदान नहीं करता.
प्रमाणपत्रों तक कौन पहुंच सकता है और उन्हें संशोधित कर सकता है?
https://platform.openai.com/settings/organization/mtls Dashboard UI के ज़रिए, संगठन के owners प्रमाणपत्रों तक पहुंच सकते हैं और उन्हें संशोधित कर सकते हैं. Admin API Key (https://platform.openai.com/settings/organization/admin-keys) वाला कोई भी व्यक्ति प्रमाणपत्रों तक पहुंच/संशोधन कर सकता है, हालांकि सावधान रहें — अगर आप संगठन स्तर पर Mutual TLS सक्रिय करते हैं, तो आप इन API अनुरोधों पर भी प्रमाणपत्र लागू करेंगे. सभी mTLS बदलाव audit logs में दिखाई देते हैं.
मेरे पास कितने प्रमाणपत्र हो सकते हैं?
हर संगठन अधिकतम 50 प्रमाणपत्र अपलोड कर सकता है, जिन्हें प्रोजेक्ट्स में साझा किया जा सकता है, लेकिन अन्य संगठनों के साथ नहीं. आप एक समय में 10 प्रोजेक्ट्स के लिए किसी प्रमाणपत्र को परमाण्विक रूप से सक्रिय/निष्क्रिय कर सकते हैं. वैकल्पिक रूप से, आप अपने संगठन के लिए या 1 विशिष्ट प्रोजेक्ट के लिए एक समय में 10 प्रमाणपत्र सक्रिय/निष्क्रिय कर सकते हैं.
क्या मैं प्रमाणपत्र अपडेट या डिलीट कर सकता हूं?
आप अपने प्रमाणपत्रों के नाम अपडेट कर सकते हैं, लेकिन सामग्री नहीं. अगर प्रमाणपत्र वर्तमान में किसी भी स्कोप पर सक्रिय नहीं हैं, तो आप उन्हें डिलीट भी कर सकते हैं.
सर्टिफिकेट रिवोकेशन कैसे काम करता है?
फिलहाल, हम CRL या OCSP जांचों का समर्थन नहीं करते. अनुशंसित विकल्प यह है कि इसके बजाय अपनी API key हटाएं या रोटेट करें. आप अपने CA सर्टिफिकेट बदल भी सकते हैं या कम वैधता अवधि वाले क्लाइंट सर्टिफिकेट का उपयोग कर सकते हैं.
क्या मैं अधिक लंबाई वाली सर्टिफिकेट चेन का उपयोग कर सकता हूं?
हां, अगर आपके संगठन के लिए सर्टिफिकेट चेन समर्थन सक्षम है. आपके क्लाइंट को लीफ क्लाइंट सर्टिफिकेट और कोई भी आवश्यक इंटरमीडिएट सर्टिफिकेट प्रस्तुत करना होगा, ताकि OpenAI चेन को सक्रिय अपलोड किए गए सर्टिफिकेट तक सत्यापित कर सके. एक्सेस का अनुरोध करने के लिए अपने Account Director से संपर्क करें या सपोर्ट टिकट खोलें.
अनुशंसित सेटअप क्या है?
इस सुविधा को पहली बार सेट अप करते समय, हम ऐसे स्टेजिंग प्रोजेक्ट से शुरुआत करने की सलाह देते हैं जो आधिकारिक प्रोडक्शन ट्रैफ़िक सर्व न करता हो. इस अवसर का उपयोग यह सुनिश्चित करने के लिए करें कि आपके प्रमाणपत्र आपकी मशीनों पर ठीक से सेट अप हैं और आप API ट्रैफ़िक सफलतापूर्वक भेज सकते हैं. इसके अलावा, हम आपकी ज़रूरतों को सबसे अच्छी तरह समझने के लिए आपके संगठन की सुरक्षा टीम से परामर्श करने की सलाह देते हैं.
अतिरिक्त सहायता
आप डैशबोर्ड और API के ज़रिए mTLS सुविधा को पूरी तरह सेल्फ़-सर्व कर सकते हैं. हालांकि, अगर आप शुरुआत में mTLS को शैडो मोड में सक्षम करना चाहते हैं, तो कृपया अपने Account Director से संपर्क करें या इस पेज के नीचे-दाएं कोने में नई चैट शुरू करके सपोर्ट टिकट खोलें.
परिशिष्ट: शब्दावली
CA सर्टिफिकेट: आपके विश्वसनीय सर्टिफिकेट में से एक, जिसका उपयोग क्लाइंट सर्टिफिकेट सत्यापित करने के लिए किया जाता है. यह आपके अनुरोधों के साथ भेजे जाने वाले क्लाइंट सर्टिफिकेट पर सीधे हस्ताक्षर कर सकता है या आपके क्लाइंट द्वारा प्रस्तुत सर्टिफिकेट चेन का आधार बन सकता है. आप सेल्फ़-साइंड CA सर्टिफिकेट का उपयोग कर सकते हैं.
सर्टिफिकेट अपलोड करें: अपने खाते में CA सर्टिफिकेट जोड़ना. यह अभी mTLS के लिए कहीं भी लागू नहीं होता, लेकिन आप इसे कॉन्फ़िगर करना शुरू कर सकते हैं.
स्कोप: कोई खास प्रोजेक्ट या आपका पूरा संगठन.
किसी स्कोप पर CA सर्टिफिकेट सक्रिय करें: खास तौर पर उस स्कोप के लिए mTLS सक्षम करता है, और API-की आधारित सभी अनुरोधों में ऐसा क्लाइंट सर्टिफिकेट शामिल होना चाहिए जिसे सक्रिय CA सर्टिफिकेट के विरुद्ध सत्यापित किया जा सके.
किसी स्कोप पर CA सर्टिफिकेट निष्क्रिय करें: इस स्कोप पर अनुरोधों को सत्यापित करने के लिए इस सर्टिफिकेट के उपयोग को अक्षम करता है. अगर स्कोप के लिए कोई सर्टिफिकेट बाकी नहीं है, तो mTLS प्रभावी रूप से बंद हो जाता है.
सर्टिफिकेट इनहेरिट करना: अगर आप अपने संगठन के लिए कोई सर्टिफिकेट सक्रिय करते हैं, तो वह सभी प्रोजेक्ट के लिए भी सक्रिय हो जाएगा.