
हर टीम मेंबर के लिए अपने अकाउंट पर हमेशा एक अनोखी API की का इस्तेमाल करें।
API की एक अनोखा कोड है जो API को किए गए आपके अनुरोधों की पहचान करता है. आपकी API की का इस्तेमाल केवल आपके द्वारा किया जाना चाहिए. API की साझा करना इस्तेमाल की शर्तें के खिलाफ़ है.
जैसे ही आप प्रयोग करना शुरू करते हैं, आप अपनी टीम के लिए API एक्सेस बढ़ाना चाह सकते हैं. OpenAI API की साझा करने को सपोर्ट नहीं करता. कृपया अपने अकाउंट में नए सदस्यों को मेंबर पेज से आमंत्रित करें और साइन इन करने पर उन्हें तुरंत अपनी अनोखी की मिल जाएगी. आप व्यक्तिगत API की को भी अनुमतियां असाइन कर सकते हैं.
2. समाप्ति तिथि के साथ API कीज़ बनाएँ और की रोटेशन की प्रक्रिया स्थापित करें
प्रोजेक्ट कीज़ समाप्ति तिथि के साथ बनाई जा सकती हैं, जिसके बाद उन कीज़ से किए गए किसी भी अनुरोध को अस्वीकार कर दिया जाएगा. हम समाप्ति तिथि वाली कीज़ बनाने और नियमित की रोटेशन प्रक्रिया स्थापित करने की पुरज़ोर सलाह देते हैं. किसी की के समाप्त होने से पहले, एक प्रतिस्थापन बनाएँ, उसका उपयोग करने के लिए अपने एप्लिकेशन अपडेट करें, और यह सत्यापित करने के बाद कि प्रतिस्थापन काम करता है, पुरानी की को रद्द कर दें. ये प्रथाएँ API कीज़ के लीक होने के प्रभाव को काफी हद तक कम कर सकती हैं.
एडमिनिस्ट्रेटर प्लेटफ़ॉर्म सेटिंग्स में संगठन या प्रोजेक्ट स्तर पर API की अधिकतम अवधि लागू कर सकते हैं. नई कीज़ को अनुमत सीमाओं के भीतर कॉन्फ़िगर किया जाना चाहिए, जिससे वे अनिश्चित काल तक वैध नहीं रह सकतीं. प्रोजेक्ट सीमाएँ संगठन की सीमा से अधिक नहीं हो सकतीं.
समर्थित वर्कलोड के लिए, लंबे समय तक मान्य OpenAI API की स्टोर करने के बजाय वर्कलोड आइडेंटिटी फ़ेडरेशन का उपयोग करें. आपका वर्कलोड किसी विश्वसनीय प्रोवाइडर से मिली पहचान को अल्पकालिक OpenAI एक्सेस टोकन के लिए एक्सचेंज करता है. केवल वे अनुमतियां देकर एक डेडिकेटेड सर्विस अकाउंट कॉन्फ़िगर करें जिनकी वर्कलोड को ज़रूरत है.
3. कभी भी अपनी की को क्लाइंट-साइड परिवेश जैसे ब्राउज़र या मोबाइल ऐप्स में परिनियोजित न करें.
क्लाइंट-साइड परिवेश जैसे ब्राउज़र या मोबाइल ऐप में अपनी OpenAI API की को उजागर करना दुर्भावनापूर्ण यूज़र को उस की का इस्तेमाल करके आपकी ओर से अनुरोध करने की अनुमति देता है, जिससे अप्रत्याशित शुल्क या कुछ अकाउंट डेटा के समझौते का जोखिम हो सकता है। अनुरोधों को हमेशा आपके अपने बैकएंड सर्वर के माध्यम से रूट किया जाना चाहिए जहाँ आप अपनी API की को सुरक्षित रख सकते हैं।
4. अपनी की को कभी भी अपनी रिपॉज़िटरी में कमिट न करें.
स्रोत कोड में API की को शामिल करना क्रेडेंशियल्स के समझौते के लिए एक सामान्य तरीका है। जिनके पास सार्वजनिक रिपॉज़िटरी हैं, उनके लिए यह एक आम तरीका है जिससे आप अनजाने में अपनी की इंटरनेट पर साझा कर सकते हैं। प्राइवेट रिपॉज़िटरी अधिक सुरक्षित होती हैं, लेकिन डेटा ब्रीच होने पर आपकी की भी लीक हो सकती हैं। इन रीज़न से हम दृढ़ता से सलाह देते हैं कि एनवायरनमेंट वेरिएबल्स का उपयोग एक सक्रिय की सुरक्षा उपाय के रूप में किया जाए।
5. अपनी API की के स्थान पर एनवायरनमेंट वेरिएबल्स का इस्तेमाल करें
एनवायरनमेंट वेरिएबल एक ऐसा वेरिएबल है जो आपके एप्लिकेशन के बजाय आपके ऑपरेटिंग सिस्टम पर सेट किया जाता है. यह एक नाम और मान से बना होता है. हम सलाह देते हैं कि आप वेरिएबल का नाम OPENAI_API_KEY सेट करें. इस वेरिएबल नाम को अपनी टीम में एकसमान रखने से, आप अपने कोड को कमिट और साझा कर सकते हैं बिना अपनी API की को उजागर करने के जोखिम के.
Windows सेट-अप
विकल्प 1: cmd प्रॉम्प्ट के ज़रिए अपना ‘OPENAI_API_KEY’ एनवायरनमेंट वैरिएबल सेट करें.
cmd प्रॉम्प्ट में निम्नलिखित कमांड चलाएँ, <yourkey> को अपनी API की से बदलें:
setx OPENAI_API_KEY "<yourkey>"यह भविष्य की cmd प्रॉम्प्ट विंडो पर लागू होगा, इसलिए curl के साथ उस वेरिएबल का इस्तेमाल करने के लिए आपको एक नई विंडो खोलनी होगी. आप एक नया cmd प्रॉम्प्ट विंडो खोलकर और यह टाइप करके सत्यापित कर सकते हैं कि यह वेरिएबल सेट हो गया है:
echo %OPENAI_API_KEY%विकल्प 2: अपने ‘OPENAI_API_KEY’ एनवायरनमेंट वेरिएबल को कंट्रोल पैनल के ज़रिए सेट करें
सिस्टम गुण खोलें और उन्नत सिस्टम सेटिंग्सचुनें
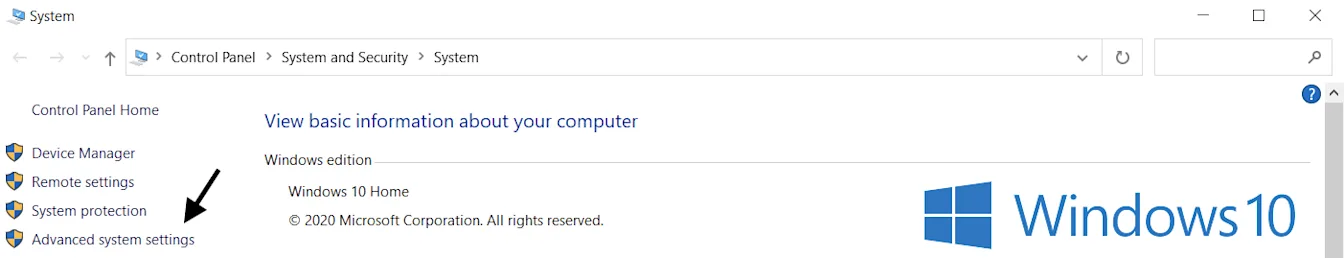
चुनें एनवायरनमेंट वेरिएबल्स...
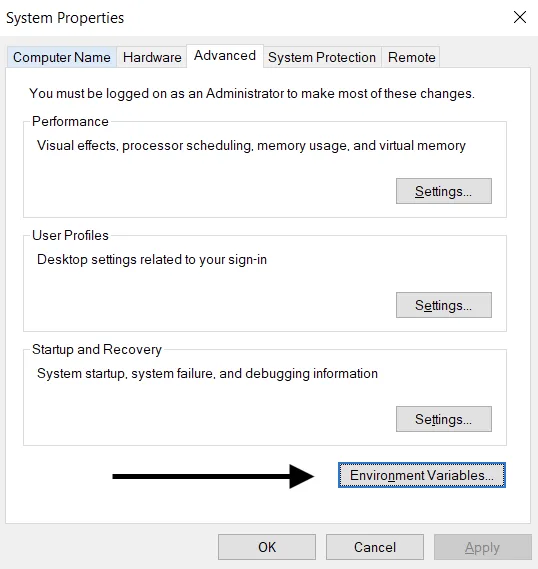
यूज़र वेरिएबल्स सेक्शन (ऊपर) से नया… चुनें. अपना नाम/की मान की जोड़ी जोड़ें, <yourkey> को अपनी API की से बदलें.
वैरिएबल नाम: OPENAI_API_KEY
वैरिएबल मान: <yourkey>
Linux / macOS सेट-अप
विकल्प 1: zsh का उपयोग करके अपना ‘OPENAI_API_KEY’ ईनवायरनमेंट वेरिएबल सेट करें
अपने टर्मिनल में निम्नलिखित कमांड चलाएं, जिसमें yourkey की जगह अपनी API कुंजी डालें.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcनए वेरिएबल के साथ शेल को अपडेट करें:
source ~/.zshrcयह सुनिश्चित कर लें कि आपने निम्नलिखित कमांड का इस्तेमाल करके अपना एनवायरनमेंट वेरिएबल सेट कर लिया है.
echo $OPENAI_API_KEYआपकी API की का मान अंतिम आउटपुट होगा.
विकल्प 2: अपने ‘OPENAI_API_KEY’ एनवायरनमेंट वेरिएबल को bash का उपयोग करके सेट करें
विकल्प 1 में दिए गए निर्देशों का पालन करें, .zshrc को बदल दें .bash_profile.के साथ
आप पूरी तरह तैयार हैं! अब आप की को curl में संदर्भित कर सकते हैं या इसे Python में लोड कर सकते हैं:
import os
OpenAI आयात करें.

OPENAI_API_KEY = os.environ["OpenAI_API_KEY"]
6. की प्रबंधन सेवा का इस्तेमाल करें
गुप्त API की को सुरक्षित रूप से प्रबंधित करने के लिए कई उत्पाद उपलब्ध हैं। ये टूल्स आपको अपनी कीज़ की एक्सेस को नियंत्रित करने और समग्र डेटा सुरक्षा को बेहतर बनाने की अनुमति देते हैं। आपके ऐप्लिकेशन में डेटा उल्लंघन की इवेंट में, आपकी की(कीज़) से छेड़छाड़ नहीं होगी, क्योंकि वे एन्क्रिप्टेड होंगी और पूरी तरह से अलग स्थान पर प्रबंधित की जाएंगी।
उन टीमों के लिए जो अपने ऐप्लिकेशन को प्रोडक्शन में डिप्लॉय कर रही हैं, हम सुझाव देते हैं कि आप इनमें से किसी एक सेवा पर विचार करें।
7. अपने अकाउंट के इस्तेमाल की निगरानी करें और जब आवश्यक हो तो अपनी कीज़ को रोटेट करें.
अपने संगठन या प्रोजेक्ट्स के लिए मासिक खर्च सीमाएँ सेट करें और लीक हुई की से होने वाली अनपेक्षित लागतों को सीमित करने में मदद के लिए कठोर इन्फ़ोर्समेंट इनेबल करें. केवल खर्च अलर्ट API ट्रैफ़िक को नहीं रोकते हैं. कठोर इन्फ़ोर्समेंट वैध अनुरोधों को ब्लॉक कर सकता है और इन्फ़ोर्समेंट तुरंत न होने के कारण खर्च सीमा से थोड़ा अधिक हो सकता है.
एक समझौता की गई API की किसी व्यक्ति को आपकी अनुमति के बिना आपके अकाउंट कोटा तक एक्सेस की अनुमति देती है. इसके कारण डेटा हानि, अप्रत्याशित शुल्क, आपके मासिक कोटा में कमी और आपके API एक्सेस में रुकावट हो सकती है.
आपकी टीम के उपयोग को उपयोग पेज के माध्यम से ट्रैक किया जा सकता है. अगर आपको कभी दुरुपयोग की चिंता हो, तो अपने अकाउंट की सुरक्षा के लिए आप कुछ कदम उठा सकते हैं:
अपने उपयोग का रिव्यु करें कि यह आपकी टीम के काम के साथ मेल खाता है। कई संगठनों से संबंधित यूज़र के लिए (उदाहरण के लिए कॉर्पोरेट और व्यक्तिगत), सुनिश्चित करें कि यूज़र ने ट्रैकिंग इनेबल की है और उपयोग और ट्रैकिंग के लिए अपनी डिफ़ॉल्ट संगठन सेट कर दी है।
अगर आपको लगता है कि आपकी API की लीक हो गई है, तो API Keys पृष्ठ से अपनी API की को तुरंत बदलें। प्रोडक्शन में ऐप्लिकेशन वाले ग्राहकों के लिए, आपको अपने कुंजी मानों को उसी के अनुसार अपडेट करना होगा.
आगे की जांच के लिए help.openai.com के माध्यम से हमसे संपर्क करें।
8. नेटवर्क नियंत्रणों के साथ API एक्सेस को सुरक्षित रखें.
IP allowlisting की मदद से आप यह नियंत्रित कर सकते हैं कि किन IP एड्रेस को आपके OpenAI API तक पहुंचने की अनुमति होगी. जब इसे चालू किया जाता है, तो केवल कॉन्फ़िगर किए गए IP पतों या रेंज से आने वाले अनुरोधों को ही अनुमति दी जाती है, और बाकी सभी को अस्वीकार कर दिया जाता है—भले ही उनमें एक मान्य API कुंजी शामिल हो.
यह सुरक्षा की एक अतिरिक्त परत जोड़ता है, जिससे यह सुनिश्चित होता है कि आपके API तक केवल विश्वसनीय इंफ्रास्ट्रक्चर जैसे कि आपके बैकएंड सर्वर या क्लाउड वातावरण से ही पहुँचा जा सके.
अधिक जानकारी के लिए, OpenAI API के लिए IP अनुमति सूची लेख देखें.
निजी नेटवर्क एक्सेस की आवश्यकता वाले संगठनों के लिए Private Link एक अन्य विकल्प है. यह Azure वर्कलोड्स को Azure Private Link के माध्यम से क्षेत्रीय OpenAI API एंडपॉइंट्स से कनेक्ट करने देता है. एक्सेस का अनुरोध करने के लिए अपने OpenAI प्रतिनिधि या OpenAI सेल्स से संपर्क करें. API प्रमाणीकरण अभी भी आवश्यक है, और Private Link IP अलाउलिस्टिंग या म्यूचुअल TLS (mTLS) के साथ संगत नहीं है. सेटअप विवरण के लिए, Private Link गाइड देखें.