
अवलोकन
प्रोजेक्ट, एपीआई संगठन के भीतर काम को व्यवस्थित करते हैं. इनकी मदद से संसाधनों के एक तय समूह के लिए ऐक्सेस प्रबंधित करें, मॉडल और रेट लिमिट कॉन्फ़िगर करें, सेवा खाते बनाएँ, और उपयोग, बिलिंग तथा खर्च की सीमाओं पर नज़र रखें. इन संसाधनों में मॉडल, क्षमताएँ, थ्रेड, सहायक, फ़ाइन-ट्यूनिंग और स्टोरेज शामिल हो सकते हैं.
संगठन के स्वामी प्रोजेक्ट पेज पर सभी सक्रिय और संग्रहित प्रोजेक्ट देख सकते हैं.
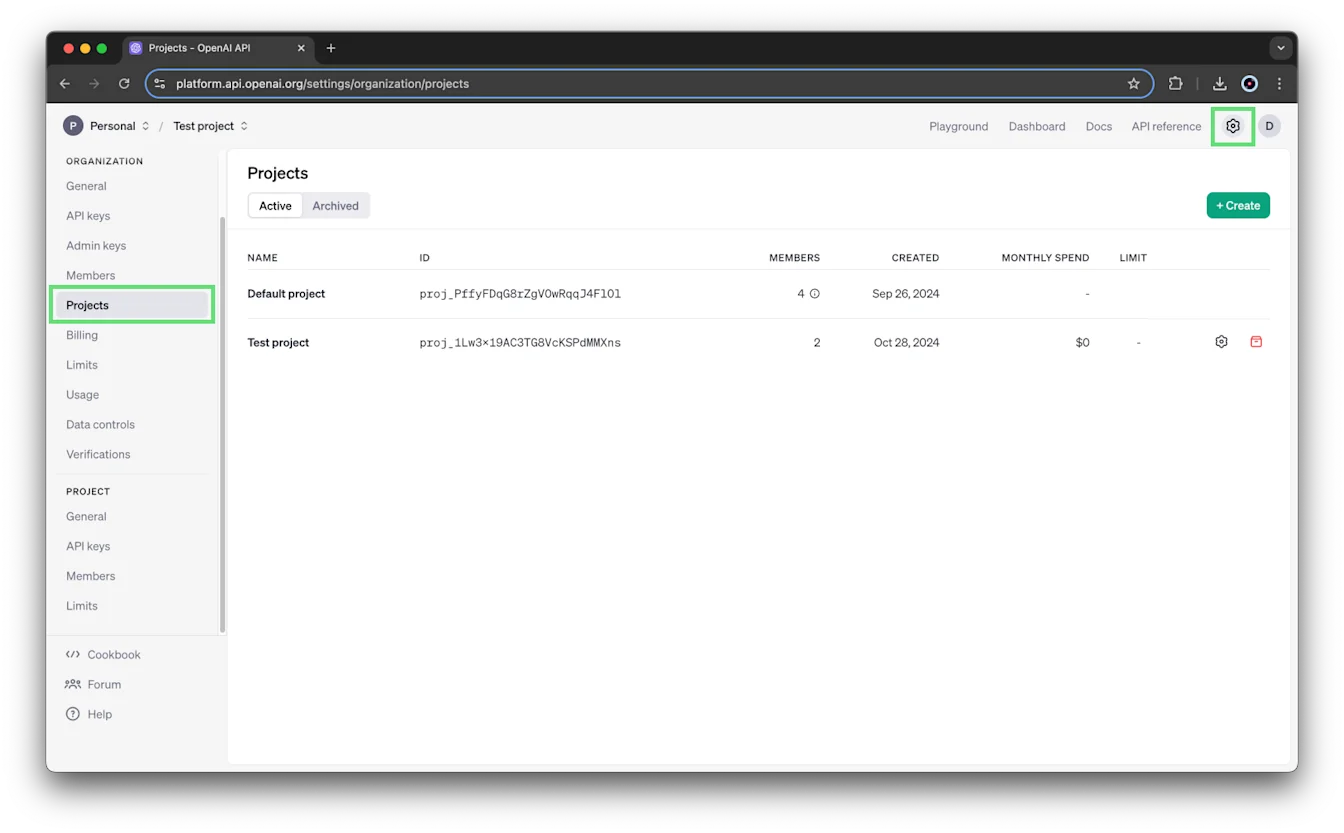
शुरू करने से पहले
प्रोजेक्ट बनाने के लिए आपके पास संगठन के स्वामी की भूमिका होनी चाहिए. डिफ़ॉल्ट रूप से संगठन अधिकतम 2,000 प्रोजेक्ट बना सकते हैं.
अगर आपका संगठन समेकित बिलिंग का उपयोग करता है, तो संगठन चयनकर्ता में उप-संगठन अलग से दिखाई देते हैं. आप किसी उप-संगठन में प्रोजेक्ट नहीं बना सकते.
संगठन बदलने के लिए, संगठन चयनकर्ता खोलें और वह संगठन चुनें जिसका आप उपयोग करना चाहते हैं.
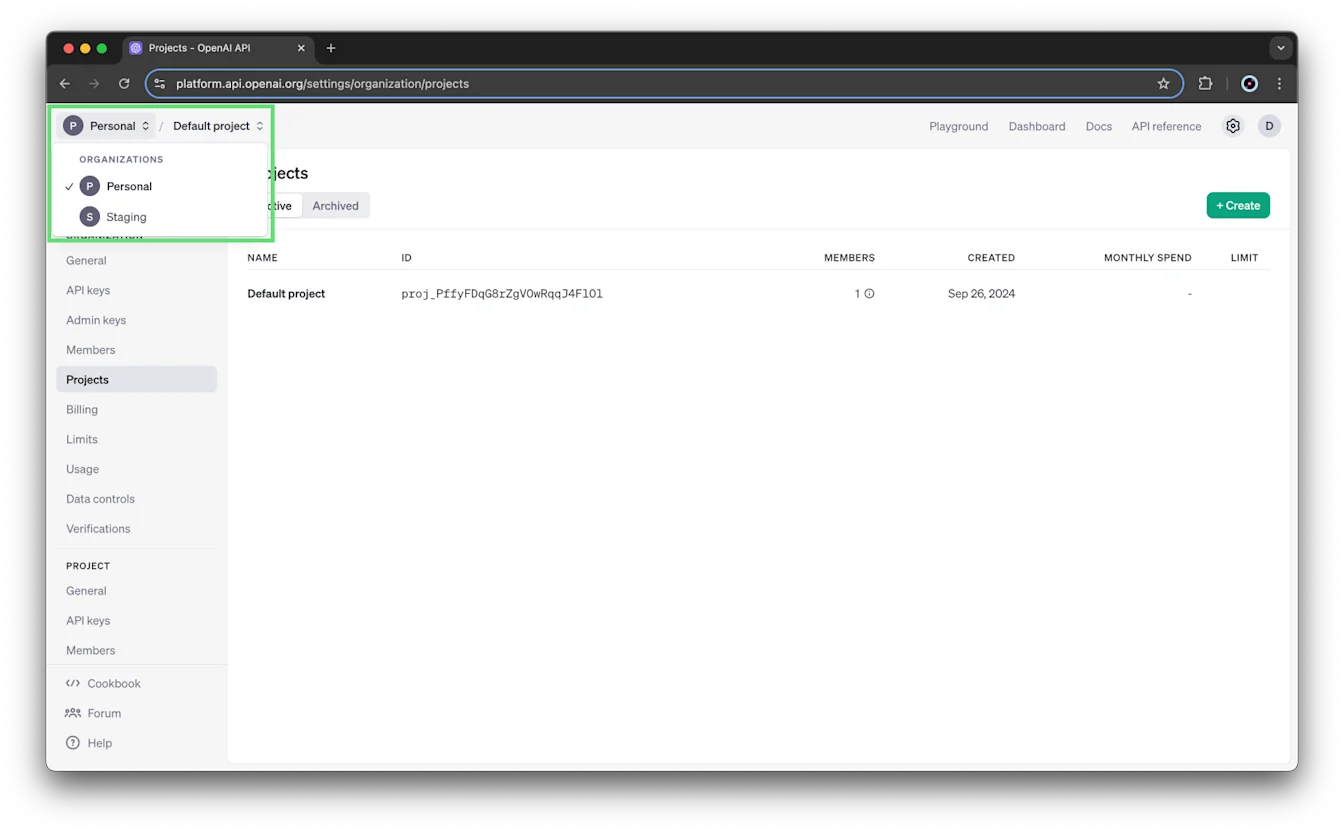
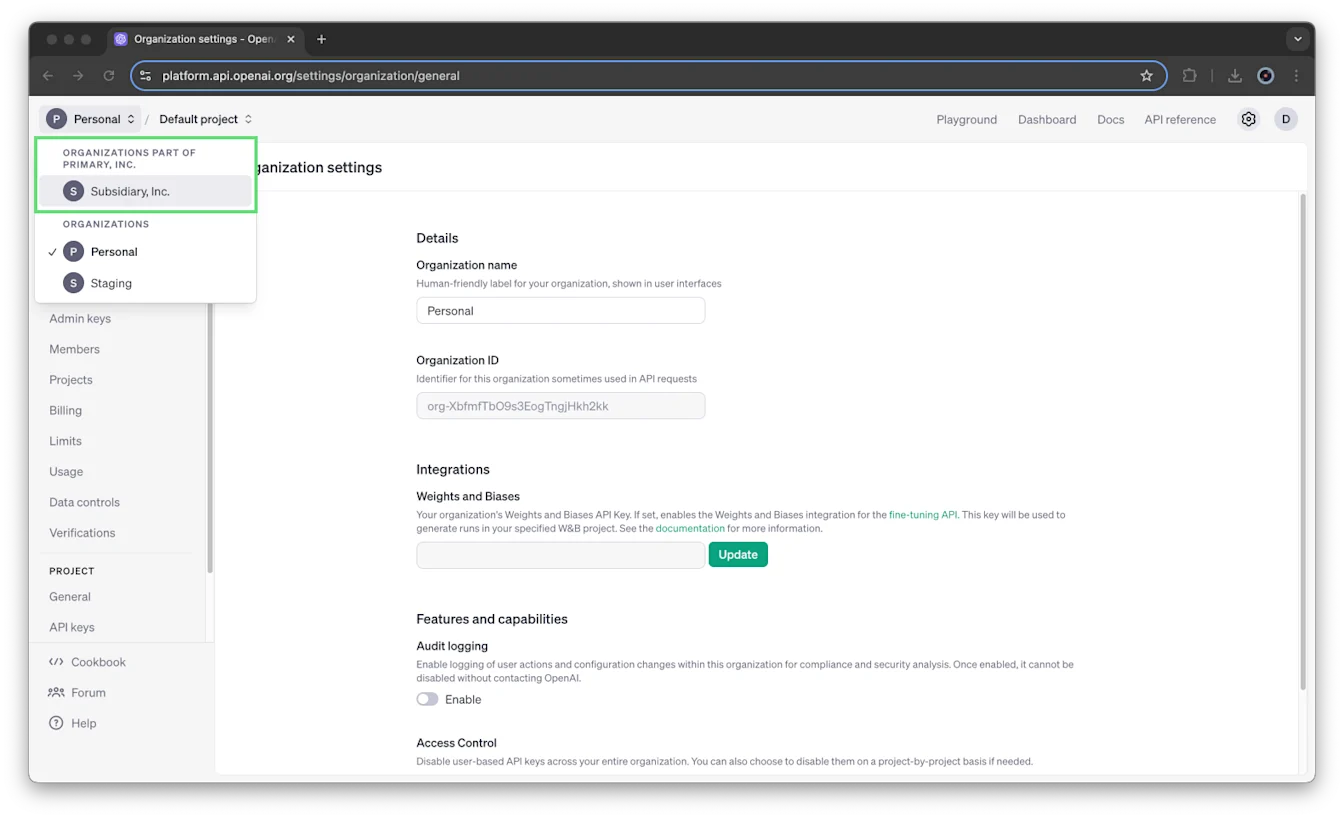
डिफ़ॉल्ट प्रोजेक्ट
हर संगठन में एक डिफ़ॉल्ट प्रोजेक्ट होता है, जिसे मिटाया नहीं जा सकता. संगठन का पूरा कॉन्फ़िगरेशन इस पर भी लागू होता है. आप इसकी रेट लिमिट, वर्चुअल मॉडल की अनुमतियाँ और खर्च की सीमाएँ कॉन्फ़िगर कर सकते हैं.
आप डिफ़ॉल्ट प्रोजेक्ट में सीधे सदस्य या सेवा खाते नहीं जोड़ सकते. किसी को संगठन में आमंत्रित करते समय आप डिफ़ॉल्ट प्रोजेक्ट का ऐक्सेस भी दे सकते हैं. इसके लिए इस लेख में दिए गए संगठन में आमंत्रित करने के चरण अपनाएँ.
प्रोजेक्ट बनाएँ
प्रोजेक्ट चयनकर्ता खोलें और प्रोजेक्ट बनाएँ चुनें.
अपने प्रोजेक्ट का नाम, विवरण और वेबसाइट दर्ज करें.
बनाएँ चुनें.
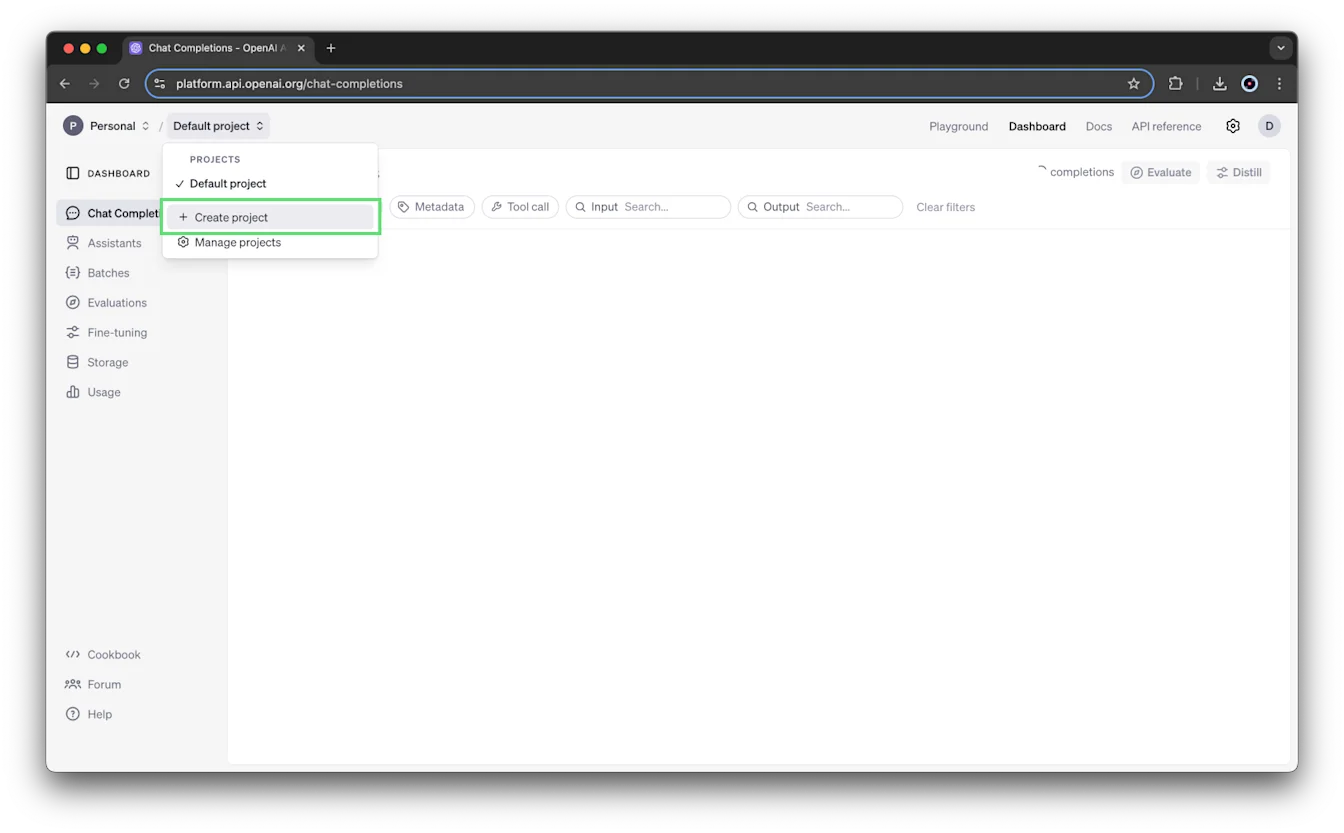
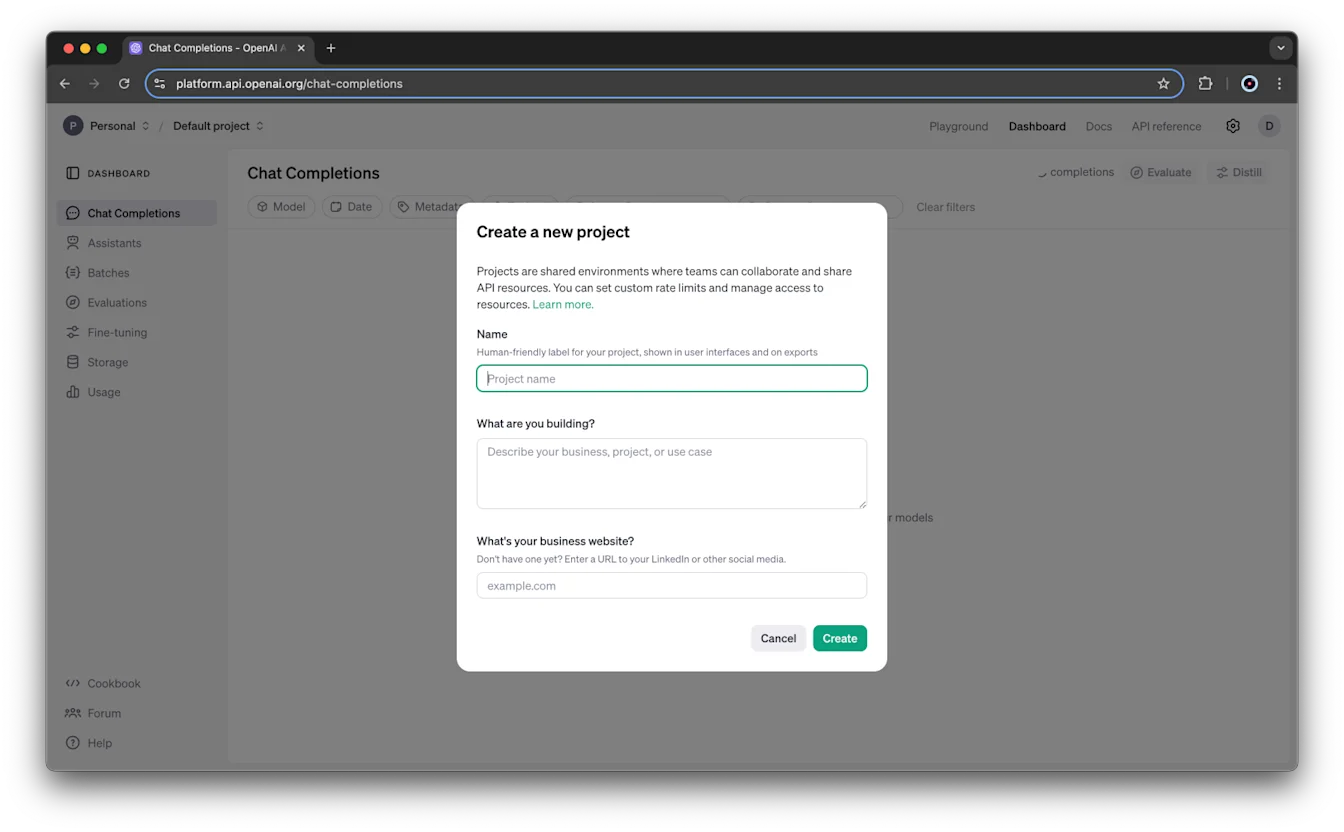
संगठन के स्वामियों को नए प्रोजेक्ट में अपने-आप स्वामी के रूप में जोड़ दिया जाता है.
भूमिकाएँ और ऐक्सेस समझें
यह तालिका इन चरणों में इस्तेमाल की गई संगठन की स्वामी और पाठक भूमिकाओं तथा प्रोजेक्ट की स्वामी और सदस्य भूमिकाओं का सार देती है. प्रोजेक्ट के सदस्यों की अनुमतियाँ संगठन के पाठकों की अनुमतियों जैसी होती हैं.
| भूमिका | दायरा | अनुमतियाँ |
|---|---|---|
| स्वामी | संगठन | सभी प्रोजेक्ट, उपयोगकर्ता और एपीआई कुंजियाँ बनाना और देखना. प्रोजेक्ट पेज पर प्रोजेक्ट की निगरानी करना. संगठन और प्रोजेक्ट के खर्च की सीमाएँ तय करना. दूसरे उपयोगकर्ताओं के उपयोग की जानकारी का ऐक्सेस देना. प्रोजेक्ट संग्रहित करना. |
| पाठक | संगठन | प्रोजेक्ट में जोड़ा जाना, और उन प्रोजेक्ट में अनुमान चलाना, संसाधनों का उपयोग करना तथा कुंजियाँ बनाना. प्रोजेक्ट बनाना या उपयोगकर्ताओं को प्रबंधित करना संभव नहीं है. |
| स्वामी | प्रोजेक्ट | सदस्य की सभी अनुमतियों के साथ-साथ उपयोगकर्ता जोड़ना, प्रोजेक्ट के सदस्य और सेटिंग प्रबंधित करना, प्रोजेक्ट का नाम बदलना, उसके खर्च की सीमाएँ तय करना और उसे संग्रहित करना. |
| सदस्य | प्रोजेक्ट | अनुमान चलाना, संसाधनों का उपयोग करना, प्रोजेक्ट-स्तरीय कुंजियाँ बनाना और डेटा पढ़ने या बदलने वाले एपीआई अनुरोध करना. |
संगठन की भूमिकाओं के विवरण के लिए, देखें: संगठन की भूमिकाएँ. अतिरिक्त भूमिकाओं, कस्टम भूमिकाओं और सभी अनुमतियों की जानकारी के लिए, एपीआई की भूमिकाओं और अनुमतियों की मार्गदर्शिका देखें.
प्रोजेक्ट की दृश्यता
इन मानक भूमिकाओं के तहत, जो उपयोगकर्ता संगठन के स्वामी नहीं हैं, वे केवल उन्हीं प्रोजेक्ट को देख सकते हैं जिनके वे सदस्य हैं. संगठन के स्वामी सभी प्रोजेक्ट, सदस्य और प्रोजेक्ट-स्तरीय एपीआई कुंजियाँ देख सकते हैं, और प्रोजेक्ट पेज का ऐक्सेस पा सकते हैं.
प्रोजेक्ट के सदस्य अपने प्रोजेक्ट के अन्य सदस्यों और हर सदस्य की भूमिका देख सकते हैं. केवल प्रोजेक्ट के सदस्य और संगठन के स्वामी ही उस प्रोजेक्ट में बनाए या जोड़े गए फ़ाइन-ट्यून किए गए मॉडल, सहायक थ्रेड और फ़ाइलें देख सकते हैं.
आप अपनी ज़रूरत के मुताबिक जितने चाहें उतने प्रोजेक्ट के सदस्य हो सकते हैं. किसी प्रोजेक्ट में बनाई गई व्यक्तिगत एपीआई कुंजी उसी प्रोजेक्ट और उसके संसाधनों तक सीमित होती है.
संसाधनों के दायरे की सीमाएँ
फ़ाइलें, सहायक, स्टोरेज और थ्रेड अपने प्रोजेक्ट तक सीमित होते हैं. उस प्रोजेक्ट से बाहर के ऐसे सदस्य, जो प्रशासक नहीं हैं, उसके संसाधनों का ऐक्सेस नहीं पा सकते. संसाधनों को एक प्रोजेक्ट से दूसरे में ले जाना भी संभव नहीं है.
डिफ़ॉल्ट प्रोजेक्ट के फ़ाइन-ट्यून किए गए मॉडल इसका अपवाद हैं: उनका ऐक्सेस दूसरे प्रोजेक्ट से भी मिल सकता है.
प्रोजेक्ट के सदस्य प्रबंधित करें
किसी को अपने संगठन में आमंत्रित करें
किसी को प्रोजेक्ट में जोड़ने से पहले उसका आपके संगठन का सदस्य होना ज़रूरी है.
किसी को संगठन में आमंत्रित करते समय, आप आमंत्रण फ़ॉर्म में संबंधित विकल्प चुनकर डिफ़ॉल्ट प्रोजेक्ट का ऐक्सेस भी दे सकते हैं. अगर आप डिफ़ॉल्ट प्रोजेक्ट का ऐक्सेस नहीं देना चाहते, तो यह विकल्प न चुनें. संगठन के नए सदस्यों को डिफ़ॉल्ट प्रोजेक्ट में अपने-आप नहीं जोड़ा जाता.
किसी को आमंत्रित करने से पहले आपको दूसरा प्रोजेक्ट बनाने की ज़रूरत नहीं है. किसी व्यक्ति के संगठन का आमंत्रण स्वीकार करने के बाद भी आप उसे प्रोजेक्ट में जोड़ सकते हैं.
प्रशासक एपीआई के ज़रिए भेजे गए आमंत्रणों पर /organization/invites एंडपॉइंट के नियम लागू होते हैं.
संगठन के किसी सदस्य को प्रोजेक्ट में जोड़ें
संगठन और प्रोजेक्ट के स्वामी सदस्य जोड़ सकते हैं:
संगठन की सेटिंग पर जाएँ.
प्रोजेक्ट चुनें, फिर सदस्य खोलें.
सदस्य + जोड़ें चुनें.
उपयोगकर्ता चुनें और उसे सदस्य या स्वामी की भूमिका दें.
उपयोगकर्ता सूची में संगठन के वे उपयोगकर्ता दिखते हैं जिनकी भूमिका पाठक है. इसमें सेवा खाते शामिल नहीं होते.
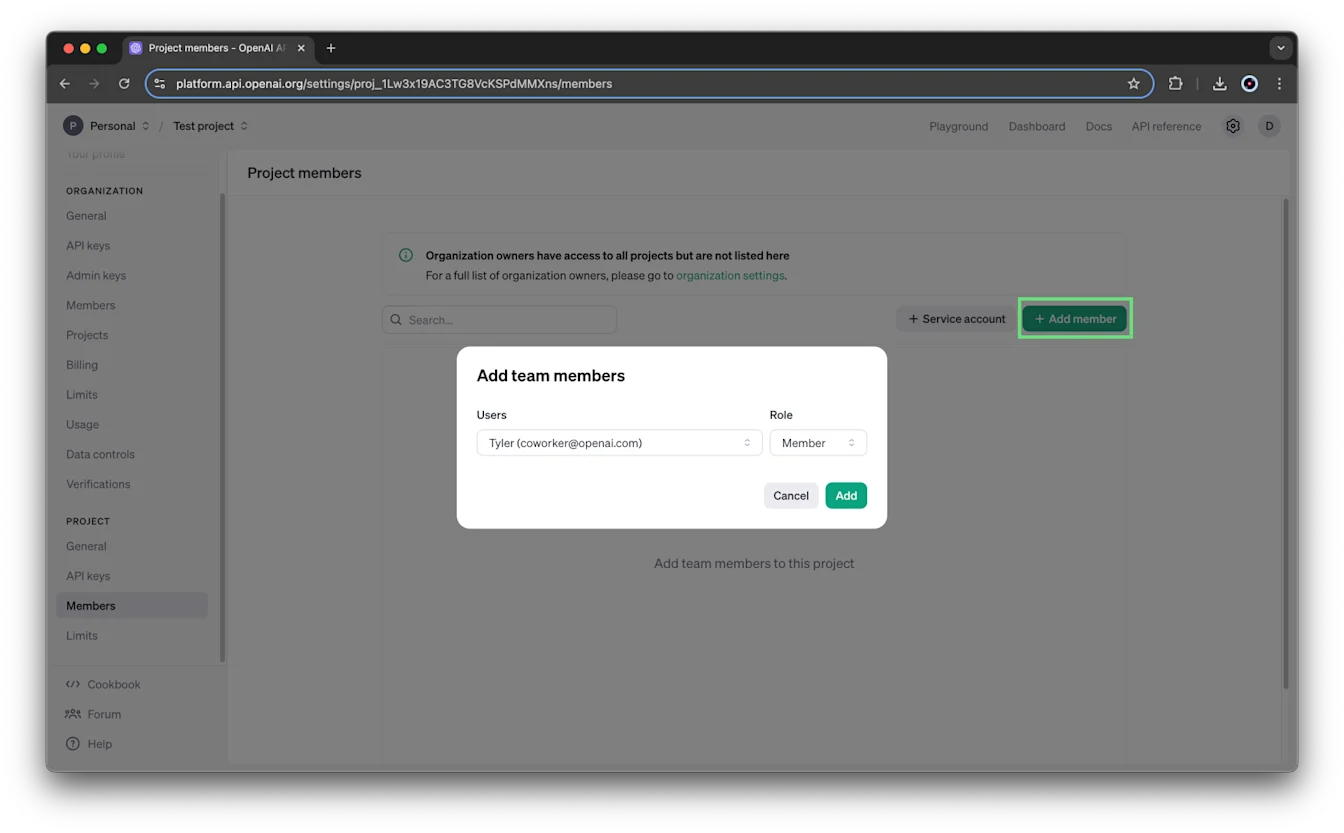
अगर उपयोगकर्ता इंटरफ़ेस या प्रशासक एपीआई में आमंत्रण भेजना विफल हो जाए, तो दोबारा भेजने से पहले पुष्टि करें कि संबंधित प्रोजेक्ट मौजूद है और संग्रहित नहीं है.
भूमिका बदलें या सदस्य हटाएँ
संगठन और प्रोजेक्ट के स्वामी किसी उपयोगकर्ता की प्रोजेक्ट भूमिका बदल सकते हैं या उसे उस प्रोजेक्ट से हटा सकते हैं.
संगठन की सेटिंग पर जाएँ.
प्रोजेक्ट चुनें, फिर सदस्य खोलें.
उपयोगकर्ता की भूमिका सदस्य या स्वामी पर सेट करें, या उसे हटाने के लिए हटाएँ चुनें.
सेवा खाते बनाएँ और प्रबंधित करें
सेवा खाता किसी व्यक्तिगत उपयोगकर्ता का प्रतिनिधित्व करने के बजाय सिस्टम को ऐक्सेस देता है. सेवा खाते अपने प्रोजेक्ट तक सीमित होते हैं.
सेवा खाते बनाने के लिए सेवा खाता प्रबंधन की अनुमतियाँ चाहिए. संगठन और प्रोजेक्ट के स्वामियों के पास ये अनुमतियाँ होती हैं.
सेवा खाता बनाएँ
प्रोजेक्ट चयनकर्ता में प्रोजेक्ट चुनें.
संगठन की सेटिंग पर जाएँ और प्रोजेक्ट चुनें.
सदस्य खोलें और + सेवा खाता चुनें.
अक्षरों, अंकों और हाइफ़न का उपयोग करके सेवा खाते के लिए एक अद्वितीय आईडी दर्ज करें.
बनाएँ चुनें.
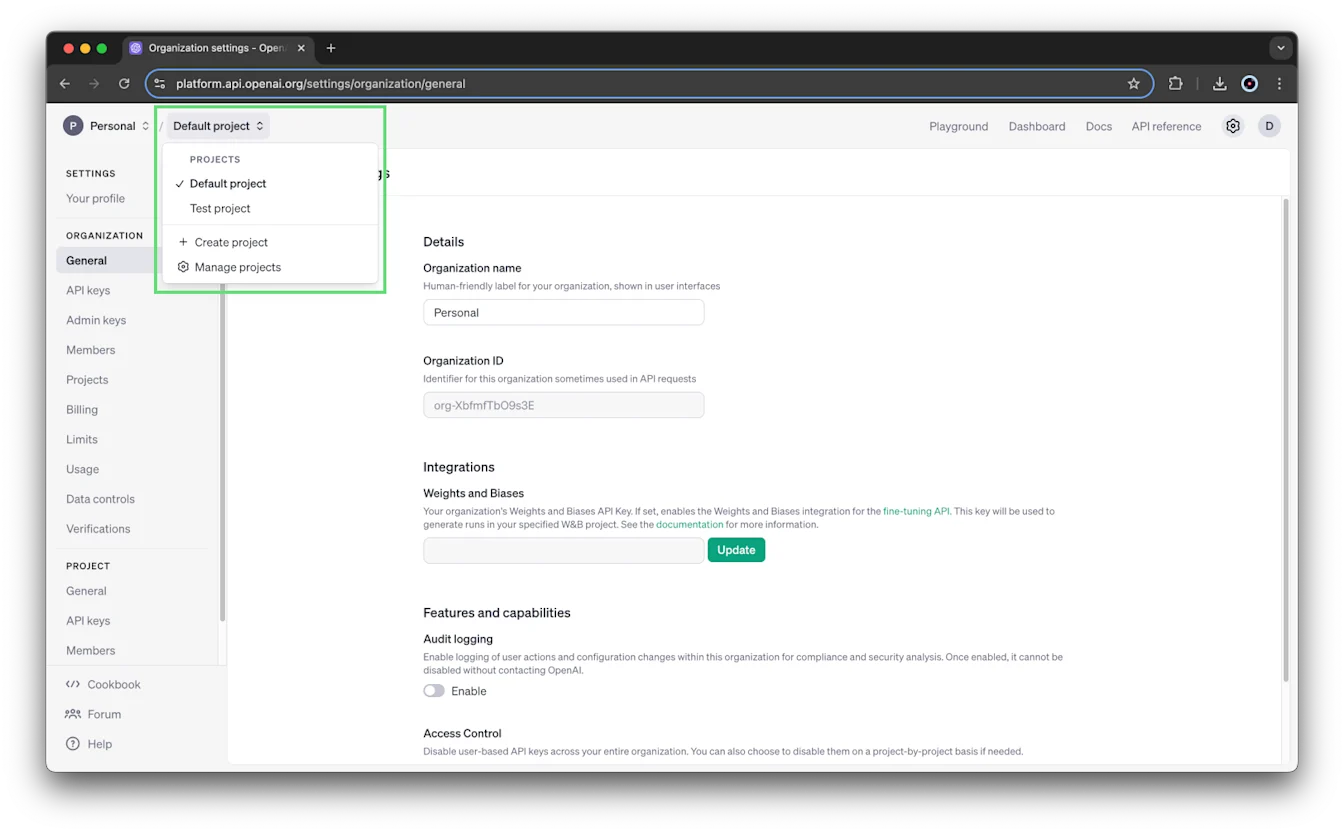
प्रोजेक्ट स्तर पर बनाए गए सेवा खाते उस प्रोजेक्ट के लिए विशिष्ट होते हैं और जिस प्रोजेक्ट में वे बनाए गए हैं उसके बाहर उपयोग नहीं किए जा सकते.
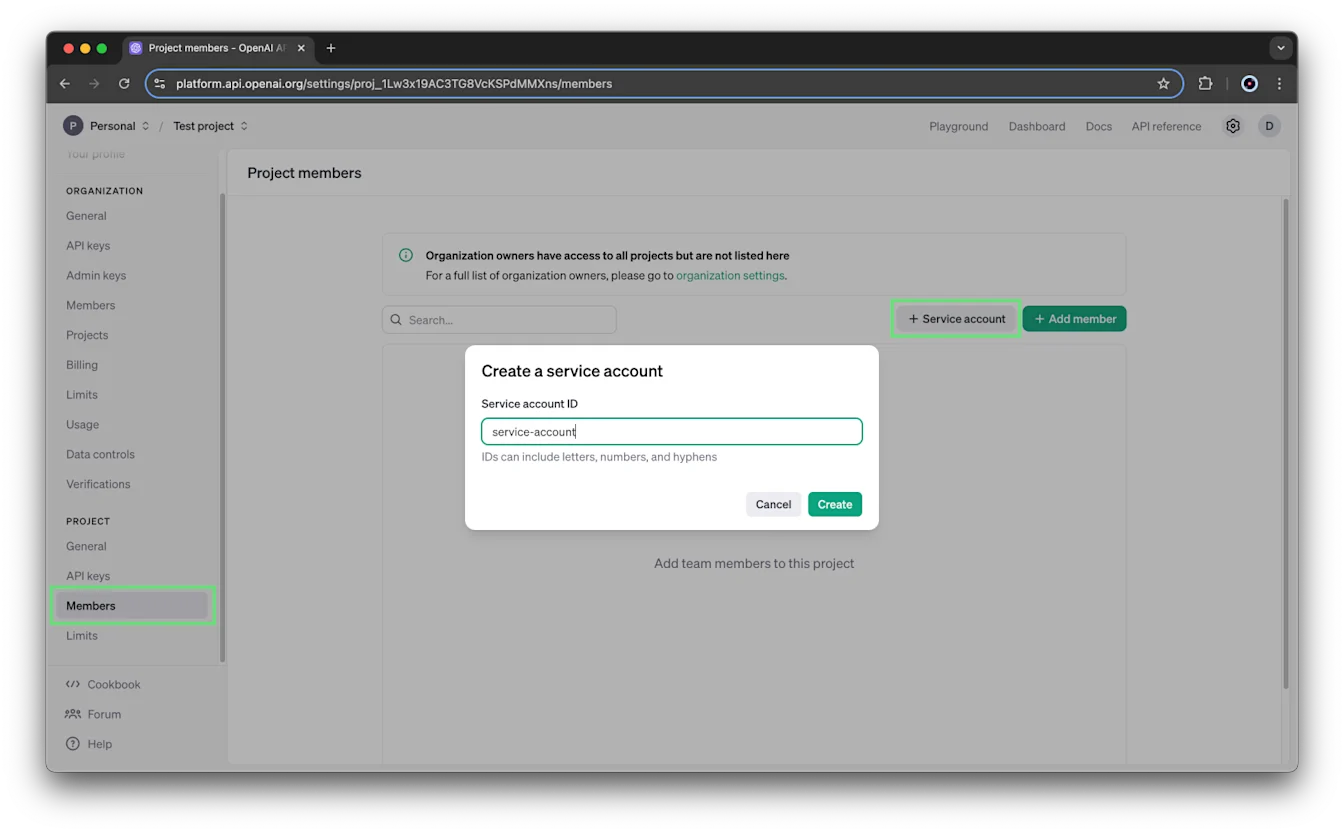
चाहे आप संगठन-स्तरीय सेटिंग से सेवा खाता बनाएँ या प्रोजेक्ट-स्तरीय सेटिंग से, आईडी का फ़ॉर्मैट एक ही रहता है.
किसी प्रोजेक्ट के लिए बनाया गया सेवा खाता उसी प्रोजेक्ट के लिए विशिष्ट होता है और उसके बाहर इस्तेमाल नहीं किया जा सकता.
गुप्त कुंजी सहेजें
सेवा खाता बनाते ही एक एपीआई कुंजी बन जाती है और उसकी गुप्त कुंजी दिखाई जाती है. गुप्त कुंजी सुरक्षित जगह पर सहेजें. आप इसे अपने OpenAI खाते से दोबारा नहीं देख सकते. अगर यह खो जाए, तो नई कुंजी बनाएँ.
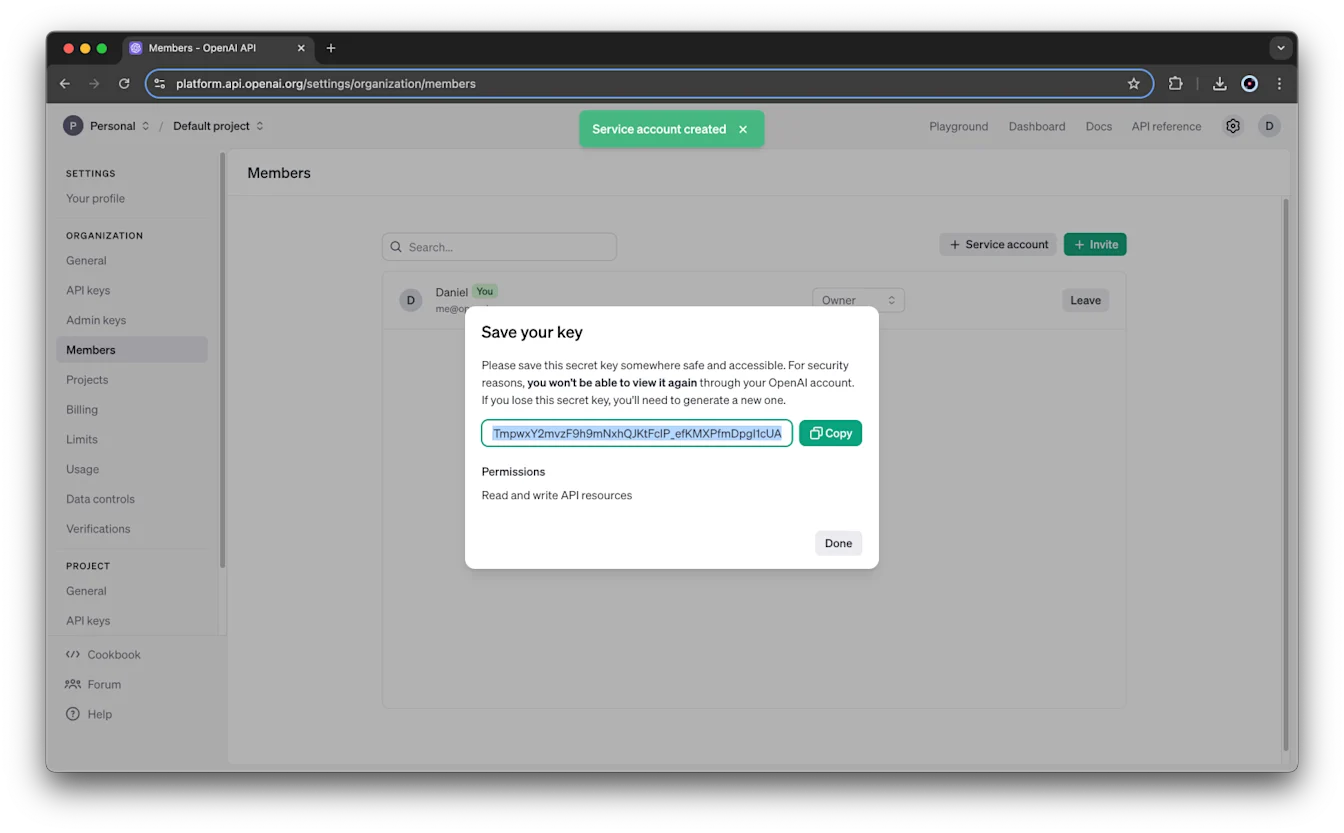
डिफ़ॉल्ट रूप से, सेवा खाते की कुंजी उसके प्रोजेक्ट के सभी एपीआई संसाधनों को पढ़ और लिख सकती है. आप बाद में प्रोजेक्ट की एपीआई कुंजियाँ सेटिंग में ये अनुमतियाँ बदल सकते हैं.
सेवा खाता अपडेट करें या हटाएँ
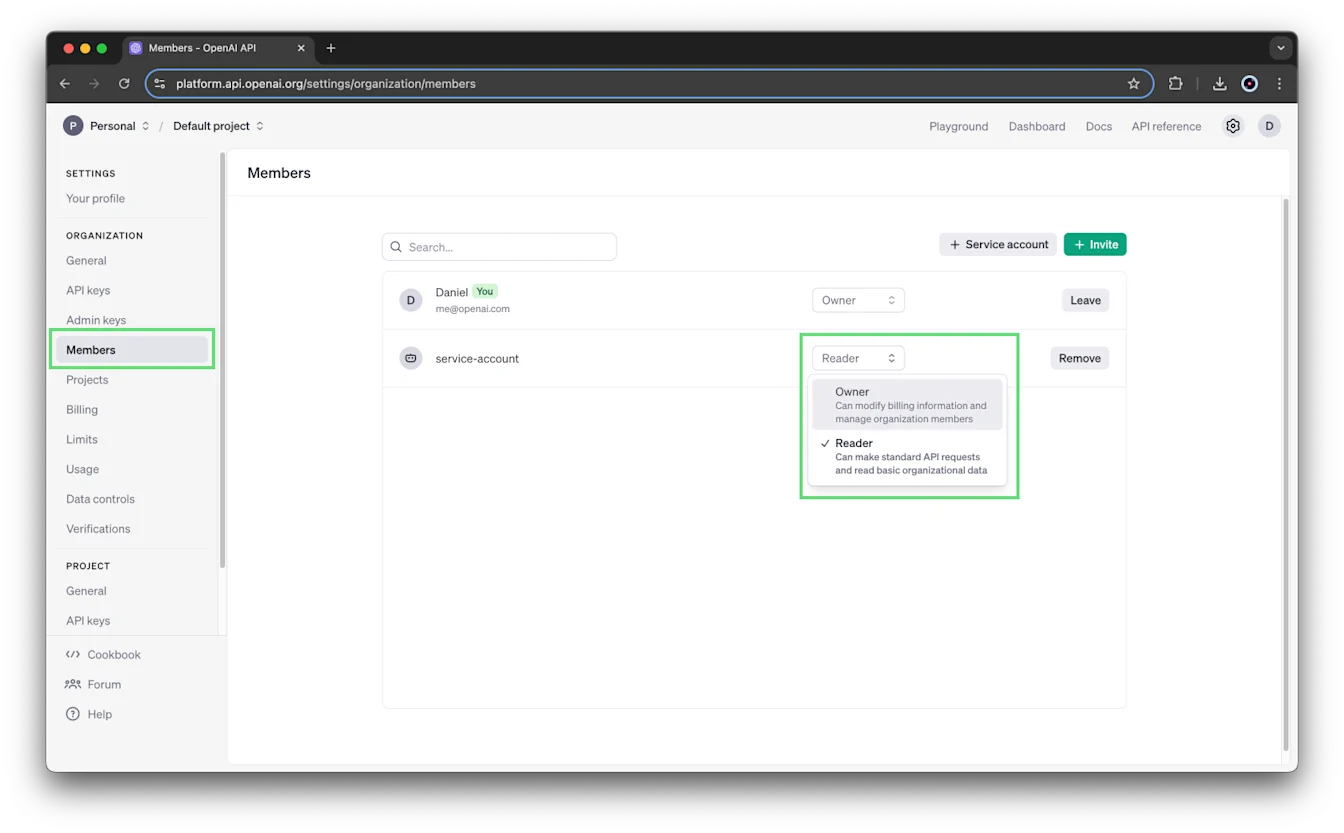
सेवा खाते प्रोजेक्ट की सदस्य सेटिंग में उपयोगकर्ताओं के साथ दिखाई देते हैं. प्रोजेक्ट में उनका ऐक्सेस प्रबंधित करने के लिए, भूमिका बदलने और हटाने के वही चरण अपनाएँ जो अन्य प्रोजेक्ट सदस्यों के लिए हैं.
सभी सेवा खाते संगठन के सदस्य पेज पर भी उपयोगकर्ताओं के साथ दिखाई देते हैं. इनमें संगठन और प्रोजेक्ट, दोनों स्तरों की सेटिंग से बनाए गए खाते शामिल हैं.
संगठन के सदस्य मेन्यू से आप किसी सेवा खाते की भूमिका बदल सकते हैं या हटाएँ चुन सकते हैं.
एपीआई कुंजियाँ बनाएँ और प्रबंधित करें
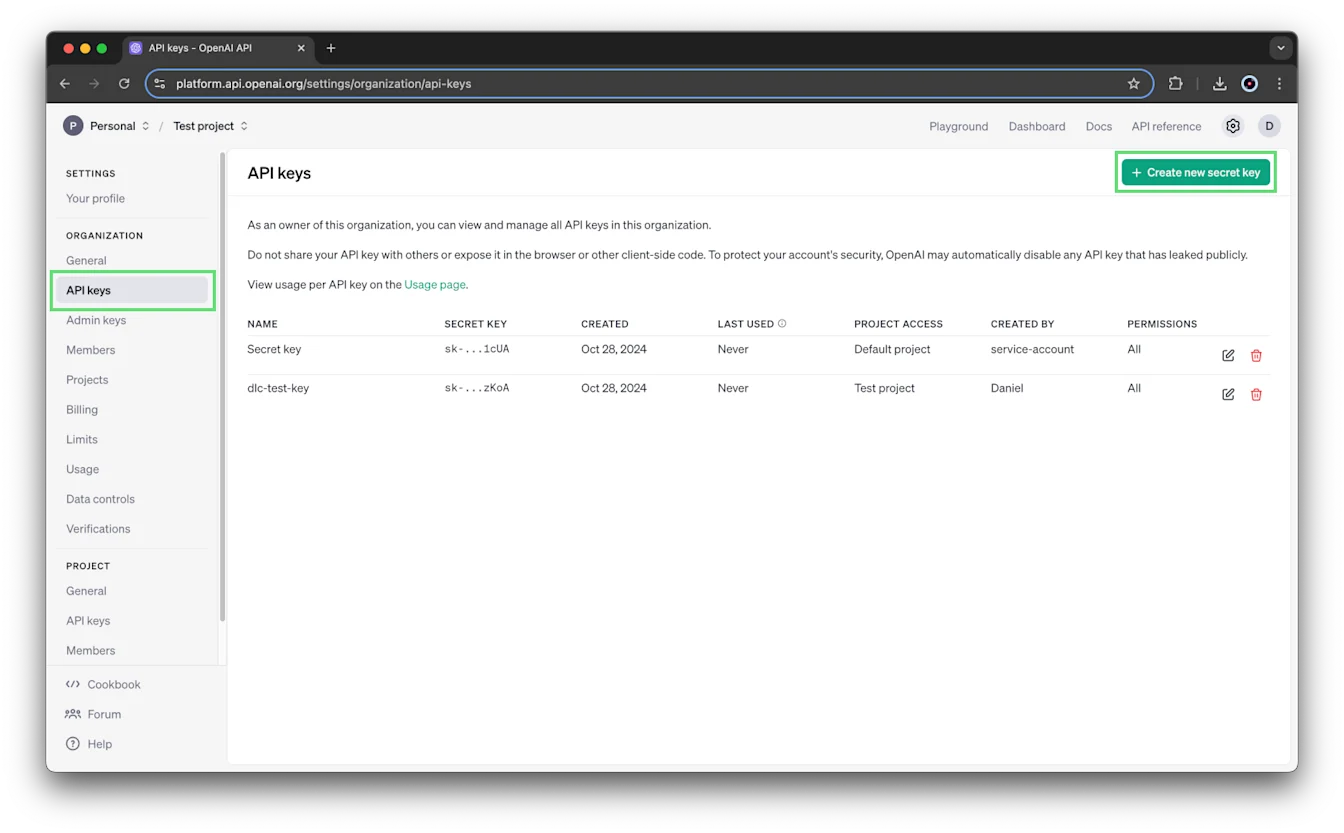
हर प्रोजेक्ट की अपनी एपीआई कुंजियाँ होती हैं:
संगठन की सेटिंग पर जाएँ.
प्रोजेक्ट चुनें, फिर एपीआई कुंजियाँ खोलें.
कुंजी बनाने के लिए + नई गुप्त कुंजी बनाएँ चुनें, या किसी मौजूदा कुंजी की अनुमतियाँ बदलने के लिए उसके बगल में संपादन आइकन चुनें.
कुंजी की अनुमतियाँ चुनें
उपयोगकर्ता के स्वामित्व वाली कुंजियों के लिए, आप कुंजी बनाते समय अनुमतियाँ तय कर सकते हैं या बाद में उन्हें बदल सकते हैं:
सभी: सभी अनुमतियाँ. यह डिफ़ॉल्ट विकल्प है.
प्रतिबंधित: विशिष्ट संसाधनों या एंडपॉइंट के लिए अनुमति का दायरा चुनें. उपलब्ध विकल्प संसाधन पर निर्भर करते हैं और इनमें कोई नहीं, पढ़ना, लिखना या अनुरोध-विशिष्ट अनुमतियाँ शामिल हो सकती हैं.
केवल पढ़ना: सभी एंडपॉइंट के लिए पढ़ने की अनुमतियाँ.
उदाहरण के लिए, प्रतिबंधित कुंजी में /v1/assistants एंडपॉइंट पर पढ़ने और लिखने का ऐक्सेस नहीं दिया जा सकता है.
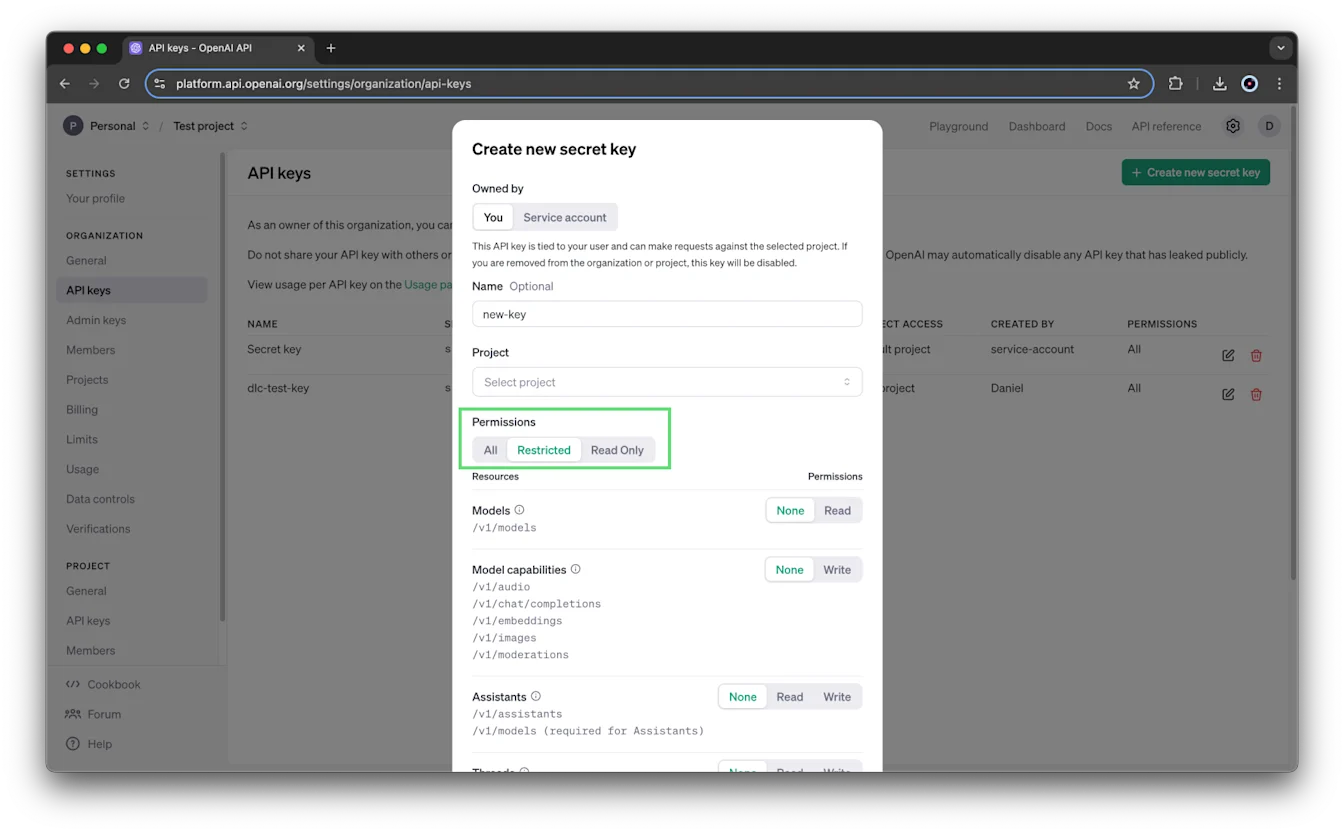
सेवा खाते की कुंजियाँ बनाने के लिए सेवा खाता प्रबंधन की अनुमतियाँ चाहिए. अगर आपको यह विकल्प नहीं दिखता, तो संगठन या प्रोजेक्ट के किसी स्वामी से सेवा खाते की कुंजी बनाने के लिए कहें. कुंजी बनाने वाले डायलॉग में सेवा खाते की कुंजियों के लिए ये अनुमति नियंत्रण नहीं दिखते; उनकी अनुमतियाँ बाद में प्रोजेक्ट की एपीआई कुंजियाँ सेटिंग में बदलें.
मॉडल का ऐक्सेस और रेट लिमिट कॉन्फ़िगर करें
प्रोजेक्ट की रेट लिमिट प्रबंधित करने के लिए प्रशासनिक अनुमतियाँ चाहिए. संगठन के स्वामियों के पास ये अनुमतियाँ होती हैं. प्रोजेक्ट के स्वामी भी प्रबंधन एपीआई के ज़रिए प्रोजेक्ट की रेट लिमिट प्रबंधित कर सकते हैं.
संगठन की सेटिंग पर जाएँ.
प्रोजेक्ट चुनें, फिर सीमाएँ खोलें.
प्रोजेक्ट किन मॉडल का उपयोग कर सकता है, यह चुनने के लिए मॉडल का उपयोग का इस्तेमाल करें.
ज़रूरत के मुताबिक हर मॉडल के लिए रेट लिमिट तय करें.
खर्च की सीमाएँ और अलर्ट तय करें
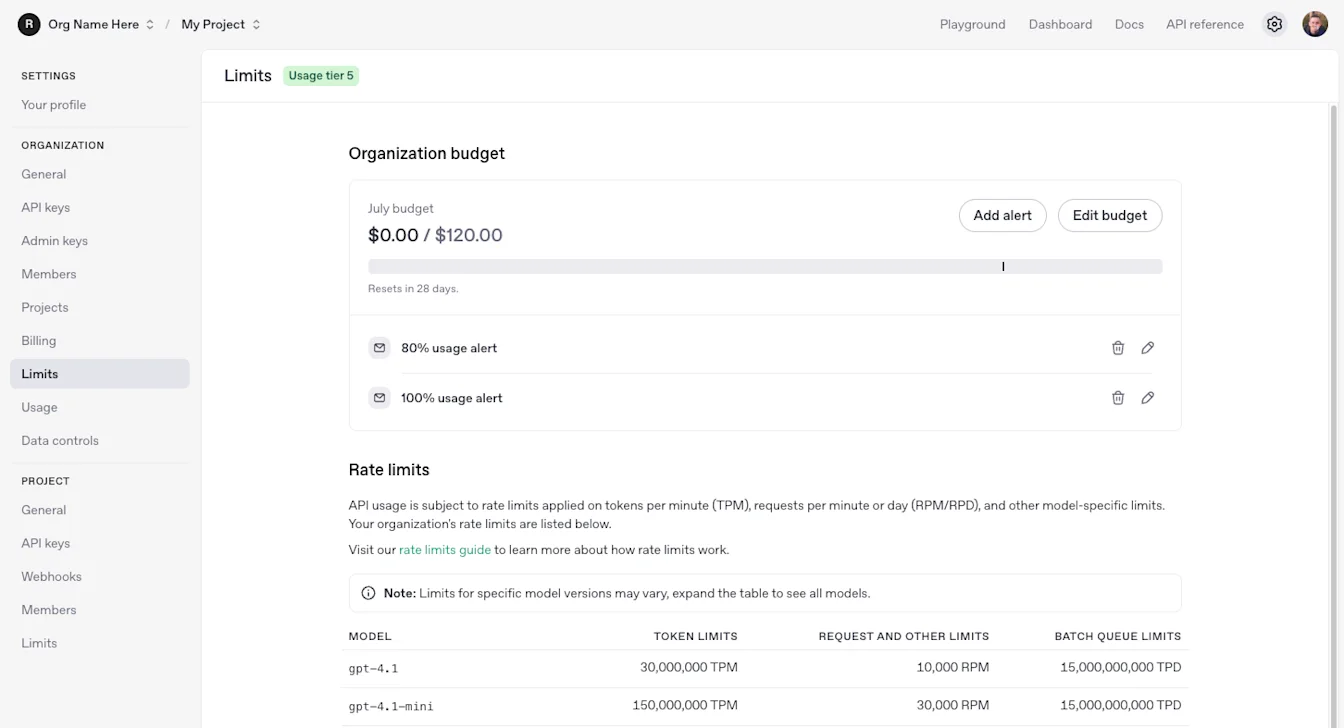
एपीआई पर मासिक खर्च की सीमाएँ संगठन और प्रोजेक्ट, दोनों स्तरों पर उपलब्ध हैं. सीमा बदलने के लिए आपके पास संबंधित संगठन या प्रोजेक्ट की सेटिंग प्रबंधित करने की अनुमति होनी चाहिए.
खर्च की सीमा से अनुरोध रोके बिना खर्च पर नज़र रखी जा सकती है. अगर आप चाहते हैं कि दर्ज खर्च सीमा तक पहुँचने पर एपीआई अनुरोध विफल हो जाएँ, तो सख्त सीमा लागू करें चालू करें. सीमा तत्काल लागू नहीं होती, इसलिए दर्ज खर्च तय राशि से थोड़ा अधिक हो सकता है.
खर्च संबंधी अलर्ट तय स्तर तक पहुँचने पर आपको सूचित करते हैं; वे अनुरोध नहीं रोकते.
संगठन के खर्च की सीमा तय करें
संगठन की सेटिंग पर जाएँ.
सीमाएँ खोलें और खर्च ढूँढें.
प्रोजेक्ट के खर्च की सीमा तय करें
संगठन की सेटिंग पर जाएँ.
प्रोजेक्ट चुनें, फिर सीमाएँ खोलें.
मासिक खर्च की सीमा और खर्च इस राशि तक पहुँचने पर अलर्ट दें के मान तय करें.
अगर आप चाहते हैं कि दर्ज खर्च सीमा तक पहुँचने पर एपीआई ट्रैफ़िक रोक दिया जाए, तो एक सख्त सीमा लागू करें चालू करें.
आप इस पेज पर मॉडल का उपयोग भी बदल सकते हैं.
खर्च संबंधी अलर्ट प्रबंधित करें
प्रोजेक्ट के खर्च की सीमा तय करने पर, डिफ़ॉल्ट रूप से उस सीमा के 100% पर एक अलर्ट भी बन जाता है. अन्य स्तरों पर अलर्ट जोड़ने के लिए अलर्ट जोड़ें चुनें.
संगठन और प्रोजेक्ट के स्वामियों को प्रोजेक्ट के खर्च संबंधी अलर्ट मिलते हैं. आप अलर्ट की सेटिंग में अन्य ईमेल प्राप्तकर्ता जोड़ सकते हैं.
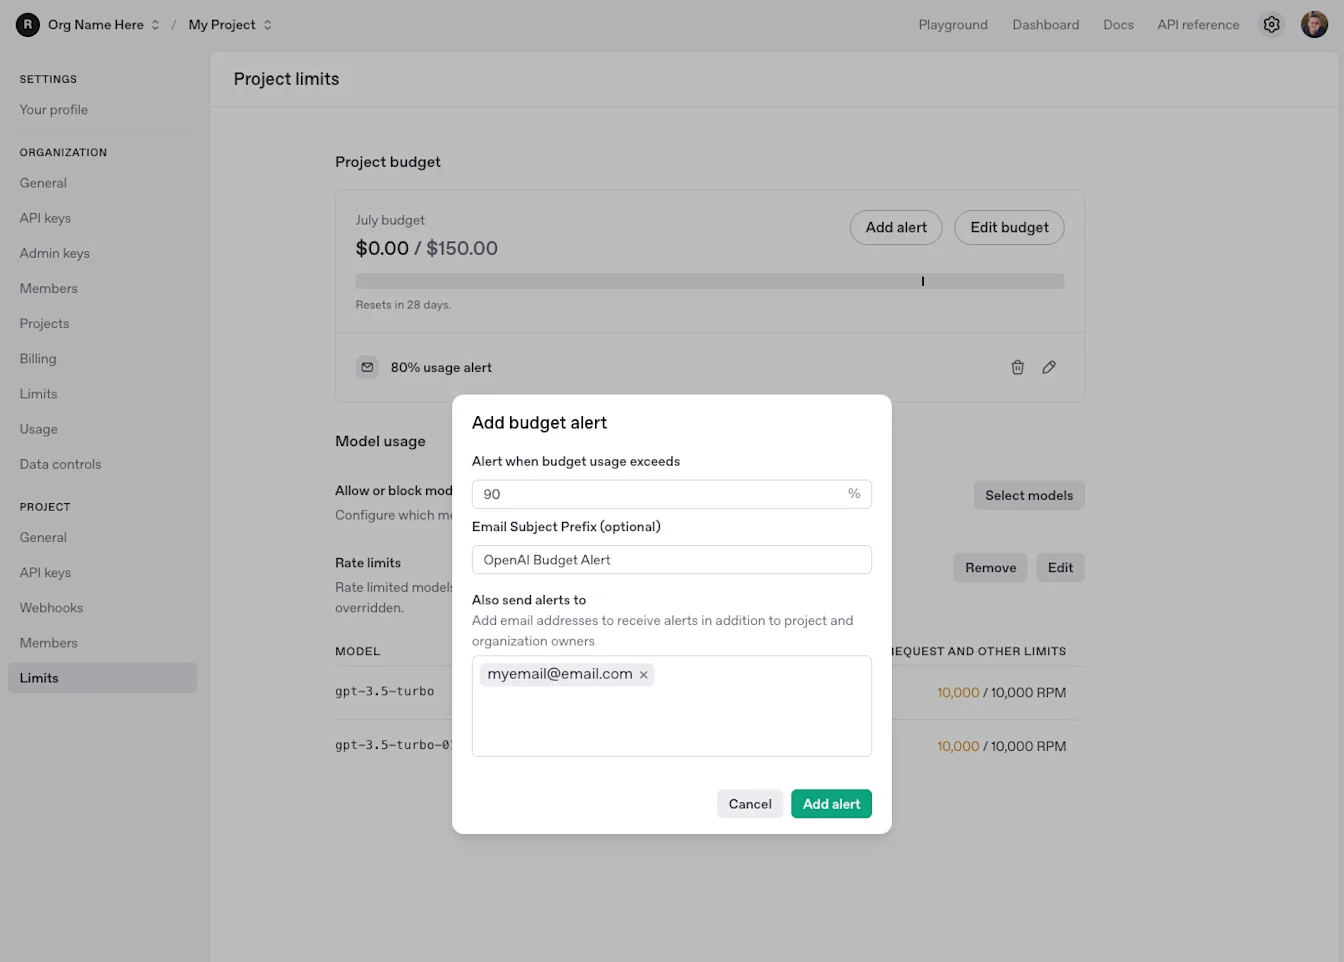
कॉन्फ़िगरेशन के मौजूदा चरणों और सीमा लागू होने के तरीके के लिए, खर्च की सीमाओं की मार्गदर्शिका देखें.
उपयोग और बिलिंग देखें
उपयोग की गतिविधि प्रोजेक्ट के हिसाब से देखी जा सकती है. आप अलग-अलग प्रोजेक्ट की बिलिंग देख सकते हैं और उनके खर्च की सीमाएँ तय कर सकते हैं.
किसी प्रोजेक्ट के उपयोग डैशबोर्ड का ऐक्सेस संगठन में आपकी भूमिका और उपयोग डैशबोर्ड की दृश्यता सेटिंग पर निर्भर करता है. सिर्फ़ प्रोजेक्ट का स्वामी होने से इसका ऐक्सेस नहीं मिलता.
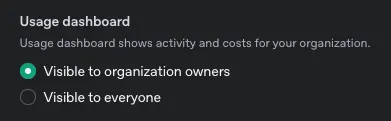
अगर आप किसी प्रोजेक्ट का उपयोग डैशबोर्ड नहीं देख पा रहे हैं, तो जाँचें कि क्या दृश्यता संगठन के स्वामियों को दिखाई दे पर सेट है.
फ़ाइल स्टोरेज प्रबंधित करें
हर प्रोजेक्ट का फ़ाइल स्टोरेज कोटा 100 जीबी है. इससे अधिक इस्तेमाल करने पर आपको यह त्रुटि दिख सकती है:
आपने अपने फ़ाइल स्टोरेज कोटे से अधिक इस्तेमाल कर लिया है. संगठनों के लिए फ़ाइलों की सीमा 100 जीबी है. कृपया फ़ाइल का आकार घटाएँ या सहायता टीम से संपर्क करें.
स्टोरेज खाली करने के लिए इस्तेमाल न होने वाली फ़ाइलें मिटाएँ. जिन फ़ाइलों की अब ज़रूरत नहीं है, उन्हें पहचानने के लिए आप एपीआई के ज़रिए सहेजी गई फ़ाइलों की सूची देख सकते हैं.
प्रोजेक्ट संग्रहित करें
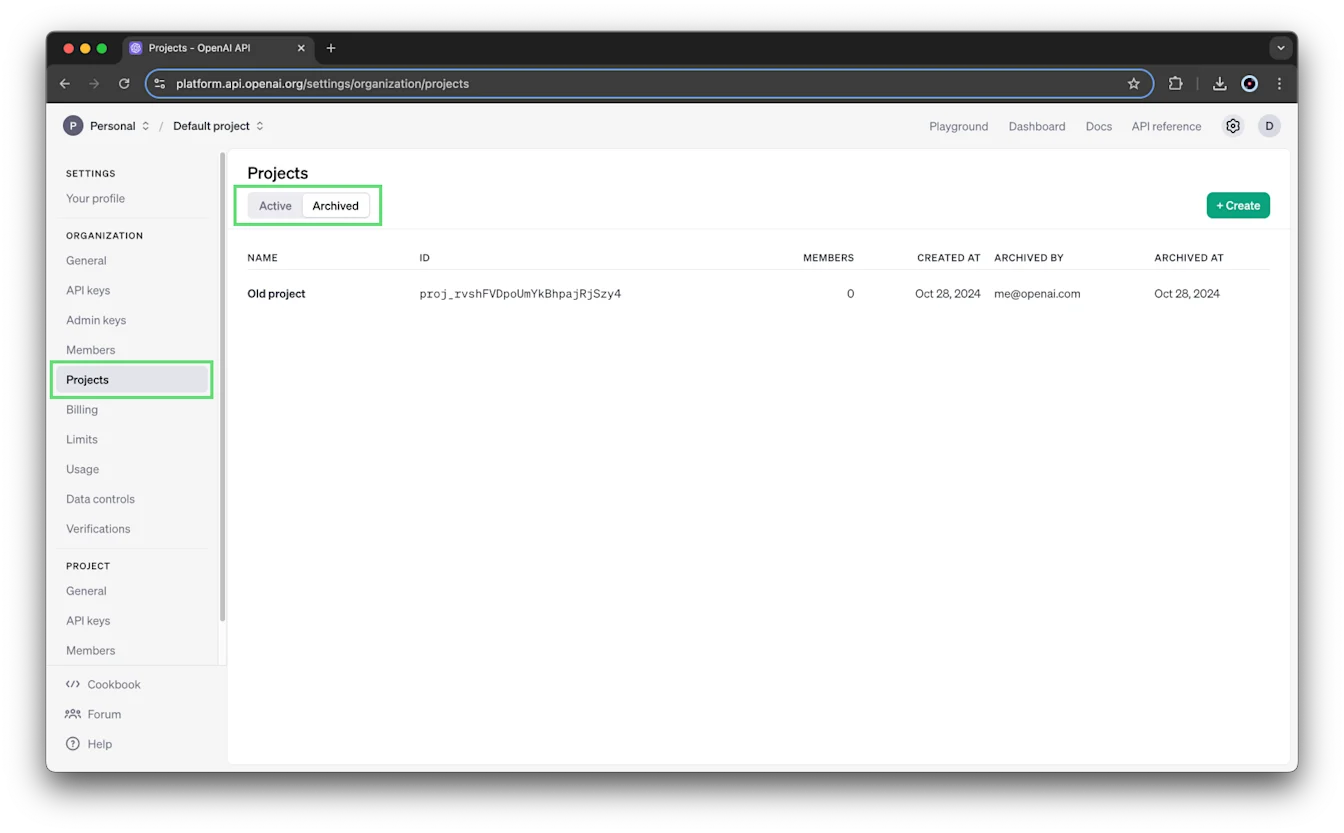
संगठन और प्रोजेक्ट के स्वामी प्रोजेक्ट पेज या संबंधित प्रोजेक्ट की सेटिंग से प्रोजेक्ट संग्रहित कर सकते हैं. पुष्टि करने के लिए कहे जाने पर प्रोजेक्ट का नाम दर्ज करें.
संग्रहित करना स्थायी है: संग्रहित प्रोजेक्ट को बहाल नहीं किया जा सकता.
संग्रहित प्रोजेक्ट देखने के लिए, प्रोजेक्ट पेज पर संग्रहित टैब खोलें.
एकमात्र अपवाद यह है कि “Default project” में fine tunes को अन्य प्रोजेक्ट्स से एक्सेस किया जा सकता है.
आपने अपनी फ़ाइल स्टोरेज कोटा सीमा पार कर ली है. संगठनों के लिए फ़ाइलों की सीमा 100 GB है. कृपया फ़ाइल का आकार कम करें या सहायता टीम से संपर्क करें.प्रोजेक्ट मिटाए नहीं जा सकते. OpenAI उपयोग और बिलिंग पर नज़र रखने के लिए उनका इतिहास रखता है.