
एडमिन API क्षमताएँ
एडमिन API, API प्लेटफ़ॉर्म ऑर्गनाइज़ेशन के मालिकों और सुरक्षा टीमों को अपने API प्लेटफ़ॉर्म संगठनों को प्रोग्रामेटिक रूप से प्रबंधित करने, पहचान और एक्सेस प्रबंधन नीतियों को लागू करने, और सुरक्षा व अनुपालन आवश्यकताओं को पूरा करने में मदद करता है.
एडमिन API की मदद से वे:
किसी API प्लेटफ़ॉर्म ऑर्गनाइज़ेशन में इन्विटेशन्स की सूची बना सकते हैं, उन्हें क्रिएट, रिट्रीव और डिलीट कर सकते हैं.
किसी API प्लेटफ़ॉर्म ऑर्गनाइज़ेशन में यूज़र्स की सूची बना सकते हैं, उन्हें क्रिएट, अपडेट, रिट्रीव और डिलीट कर सकते हैं.
किसी API प्लेटफ़ॉर्म ऑर्गनाइज़ेशन में यूज़र रोल्स को अपडेट कर सकते हैं.
किसी API प्लेटफ़ॉर्म ऑर्गनाइज़ेशन में प्रोजेक्ट्स की सूची बना सकते हैं, उन्हें ऐड, अपडेट, रिट्रीव और आर्काइव कर सकते हैं.
प्रोजेक्ट में उपयोगकर्ताओं की सूची बनाएं, जोड़ें, प्राप्त करें और हटाएं.
प्रोजेक्ट से सेवा खातों की सूची बनाएं, बनाएं, प्राप्त करें और हटाएं.
किसी प्रोजेक्ट में API keys को लिस्ट करें, रिट्रीव करें और डिलीट करें.
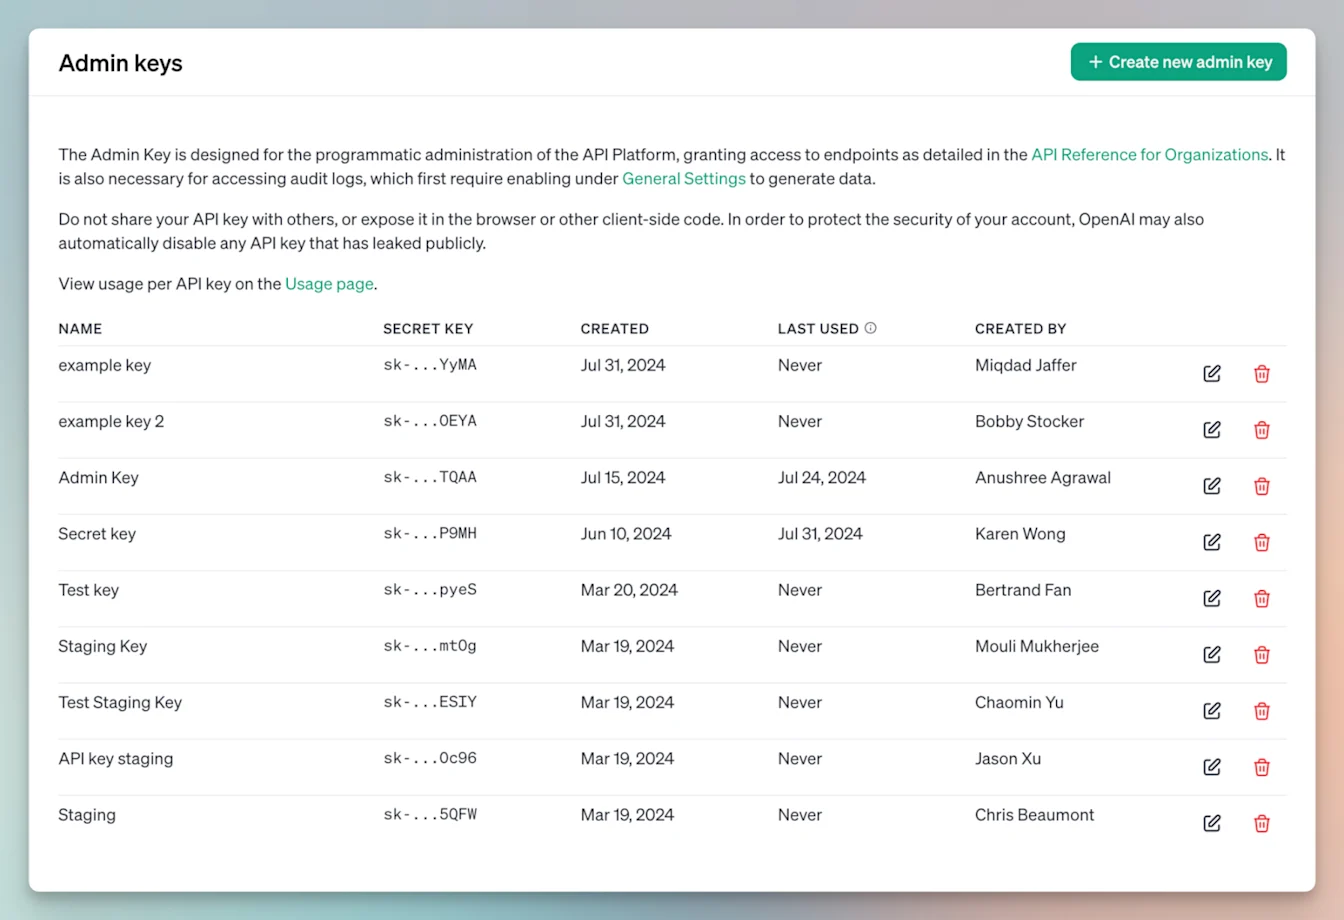
किसी API प्लेटफ़ॉर्म ऑर्गनाइज़ेशन में एडमिन कीज़ की सूची बना सकते हैं, उन्हें क्रिएट, रिट्रीव और डिलीट कर सकते हैं.
मैं API प्लेटफ़ॉर्म ऑर्गनाइज़ेशन के लिए एडमिन की कैसे बनाऊँ?
API प्लेटफ़ॉर्म ऑर्गनाइज़ेशन के मालिक API प्लेटफ़ॉर्म ऑर्गनाइज़ेशन सेटिंग्स में ऑर्गनाइज़ेशन की एडमिन कीज़ बना सकते हैं. नई एडमिन की बनाएँ चुनें, फिर अपने इंटीग्रेशन के लिए आवश्यक अनुमतियाँ चुनें.
API प्लेटफ़ॉर्म ऑर्गनाइज़ेशन की एडमिन कीज़, एडमिन कंसोल में बनाई गई ChatGPT वर्कस्पेस एडमिन कीज़ से अलग हैं. वर्कस्पेस कीज़ के लिए देखें: एडमिन कंसोल में एडमिन कीज़ प्रबंधित करना.
अधिक जानने के लिए हमारे एडमिन API डॉक्यूमेंटेशन पर जाएँ.
Admin API कुंजियों का उपयोग कौन कर सकता है?
केवल API प्लेटफ़ॉर्म ऑर्गनाइज़ेशन के मालिक ही ऑर्गनाइज़ेशन की एडमिन कीज़ बना सकते हैं. एडमिन API कीज़ का उपयोग आवश्यक प्रबंधन क्षेत्र के साथ एडमिन API अनुरोधों को प्रमाणित करने के लिए किया जा सकता है. कुछ ग्रूप्स और रोल्स एंडपॉइंट को ऐसे स्कोप की आवश्यकता होती है जो ऑर्गनाइज़ेशन एडमिनिस्ट्रेशन में शामिल नहीं हैं. अगर किसी अनुरोध में missing-scope एरर आता है, तो एंडपॉइंट की आवश्यक अनुमतियों की समीक्षा करें और व्यापक एक्सेस देने से पहले OpenAI सपोर्ट से संपर्क करें.
API Platform संगठनों में उपयोगकर्ता भूमिकाओं के बारे में अधिक जानें.
क्या मैं वह डेटा रिकवर कर सकता हूँ जिसे मैंने Admin API से डिलीट किया है?
डिलीट किया गया डेटा रिकवर नहीं किया जा सकता है. यह API OpenAI के अंदर ऑडिट या सिक्योरिटी के लिए लॉग किए गए किसी भी डेटा को डिलीट करने की सुविधा नहीं देता है। इस API पर सभी प्रमाणित अनुरोध को सिक्योरिटी और कंप्लायंस के उद्देश्य से लॉग किया जाता है. जब इस API का इस्तेमाल करके कोई आइटम डिलीट किया जाता है, तो उसे सभी इंटरनल सर्च और रिट्रीवल इंडेक्स से भी हटा दिया जाता है।
Admin API से डेटा डिलीट करने के बाद OpenAI मेरा डेटा कितने समय तक बनाए रखता है?
डिलीट करने के अनुरोध के बाद डेटा को आतंरिक रूप से 30 दिनों से ज़्यादा समय तक नहीं रखा जाता है.
मेरी Admin API की खो गई है - मैं इसे कैसे रिकवर करूँ?
अगर कोई API कुंजी खो जाती है, तो उसे पुनः प्राप्त नहीं किया जा सकता. हमारा सुझाव है कि आप अपनी Admin Keys से पिछली कुंजी हटाकर एक नई कुंजी बनाएँ.
ऑडिट लॉगिंग क्षमताएँ
ऑडिट लॉग्स API सुरक्षा टीमों को API प्लेटफ़ॉर्म ऑर्गनाइज़ेशन्स में प्रशासनिक गतिविधि का एक अपरिवर्तनीय रिकॉर्ड देता है. ये लॉग सुरक्षा समस्याओं, अनुपालन जोखिमों और संचालन प्रक्रियाओं में कमियों की पहचान करने में मदद कर सकते हैं. आप ट्रैक कर सकते हैं:
API कीज़ का जीवनचक्र — बनाना, अपडेट करना, और हटाना.
अकाउंट आमंत्रण — आमंत्रण कब भेजा गया, स्वीकार किया गया या हटाया गया.
यूज़र और सर्विस अकाउंट का लाइफ़साइकल — बनाना, अपडेट करना, डिलीट करना, रोल असाइन करना, और रोल में बदलाव.
लॉगिन और लॉगआउट विफलताएँ.
API प्लेटफ़ॉर्म ऑर्गनाइज़ेशन सेटिंग्स में अपडेट.
प्रोजेक्ट्स का जीवनचक्र — निर्माण, अद्यतन और संग्रहण.
मैं अपने API प्लेटफ़ॉर्म ऑर्गनाइज़ेशन के लिए ऑडिट लॉगिंग कैसे सक्षम करूँ?
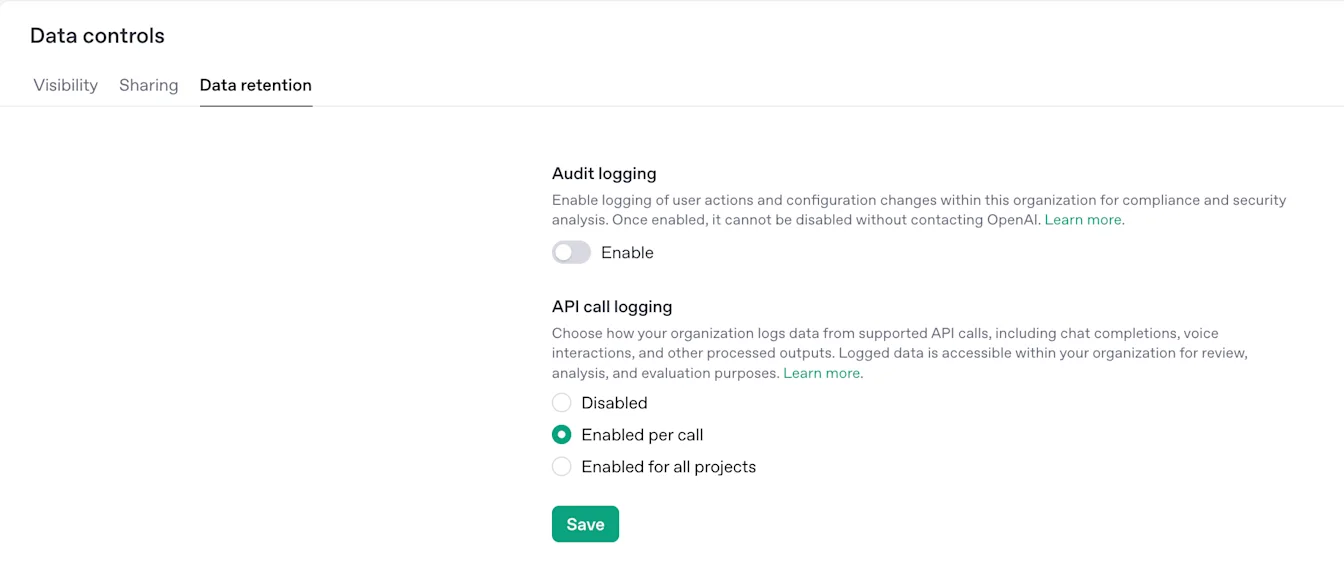
एक बार ऑडिट लॉगिंग सक्षम हो जाने के बाद, इसे ऑर्गनाइज़ेशन सेटिंग्स में अक्षम नहीं किया जा सकता. बदलाव का अनुरोध करने के लिए API प्लेटफ़ॉर्म ऑर्गनाइज़ेशन के मालिक को OpenAI सपोर्ट से संपर्क करना होगा.
API प्लेटफ़ॉर्म ऑर्गनाइज़ेशन के मालिक API प्लेटफ़ॉर्म ऑर्गनाइज़ेशन सेटिंग्स > डेटा कंट्रोल्स > डेटा रिटेंशन में ऑडिट लॉगिंग सक्षम कर सकते हैं. ऑडिट लॉगिंग के अंतर्गत, सक्षम करें चुनें और अपने बदलाव सेव करें.
अधिक जानने के लिए हमारे ऑडिट लॉगिंग दस्तावेज़ पर जाएँ.
Audit log API keys का इस्तेमाल कौन कर सकता है?
केवल API प्लेटफ़ॉर्म ऑर्गनाइज़ेशन के मालिक ही ऑर्गनाइज़ेशन की एडमिन की बना सकते हैं. ऑडिट लॉग एक्सेस करने के लिए, एक ऐसी की बनाएं जिसमें ऑडिट लॉग का दायरा पढ़ें पर सेट हो, और उसका उपयोग ऑडिट लॉग API के साथ करें. ऑडिट लॉग डेटा उपलब्ध होने से पहले ऑडिट लॉगिंग सक्षम की जानी चाहिए.
API प्लेटफ़ॉर्म ऑर्गनाइज़ेशन्स में यूज़र भूमिकाओं के बारे में और जानें.
API Platform के ऑडिट लॉग कितने समय तक रखे जाते हैं?
API Platform ऑडिट लॉग में वर्तमान में कोई निश्चित अवधारण अवधि या कॉन्फ़िगर किया गया TTL नहीं है. OpenAI इन ऑडिट लॉग को उनके उपलब्ध रहने तक सर्वोत्तम-प्रयास के आधार पर बनाए रखता है, लेकिन स्थायी उपलब्धता की गारंटी नहीं देता.
चूँकि ऑडिट लॉग्स दीर्घकालिक सुरक्षा, अनुपालन और प्रशासनिक समीक्षा के लिए उपयोगी हो सकते हैं, OpenAI उन्हें किसी छोटी, निश्चित समयावधि के बाद अपने-आप डिलीट नहीं करता है. जिन ग्राहकों को अपनी प्रतिधारण, अनुपालन, या eDiscovery नीतियों के लिए ऑडिट लॉग की आवश्यकता है, उन्हें प्रतियां निर्यात करके अपने सिस्टम में संग्रहीत करनी चाहिए.
API Platform के ऑडिट लॉग प्रशासनिक और संगठन-कॉन्फ़िगरेशन इवेंट दर्ज करते हैं, जैसे उपयोगकर्ताओं, प्रोजेक्ट्स, API कुंजियों, सेवा खातों और संगठन सेटिंग्स में किए गए बदलाव. वे API अनुरोध और प्रतिक्रिया की ग्राहक सामग्री से अलग हैं.
क्या ज़ीरो डेटा रिटेंशनरो डेटा रिटेंशन API प्लेटफ़ॉर्म ऑडिट लॉग्स को प्रभावित करता है?
नहीं. ज़ीरो डेटा रिटेंशन API Platform ऑडिट लॉग की उपलब्धता, रिटेंशन व्यवहार या इवेंट सामग्री को नहीं बदलता है.
ज़ीरो डेटा रिटेंशन API उपयोग और दुरुपयोग-निगरानी नियंत्रणों के लिए ग्राहक सामग्री के रिटेंशन पर लागू होता है. API Platform ऑडिट लॉग संगठन के बारे में प्रशासनिक/कॉन्फ़िगरेशन मेटाडेटा हैं और ये इस बात से स्वतंत्र रूप से उपलब्ध हैं कि ज़ीरो डेटा रिटेंशन सक्षम है या नहीं.