
1. Mindig használjon egyedi API-kulcsot a fiókjában lévő minden csapattaghoz.
Az API-kulcs egyedi kód, amely azonosítja az API-hoz intézett kéréseit. Az API-kulcsa az Ön általi használatra szolgál. Az API-kulcsok megosztása sérti az Általános szerződési feltételek előírásait.
Ahogy kísérletezni kezd, érdemes lehet kiterjesztenie az API-hozzáférést a csapatára. Az OpenAI nem támogatja az API-kulcsok megosztását. Kérjük, hívja meg az új tagokat a fiókjába a Tagok oldalról, és bejelentkezéskor gyorsan megkapják saját egyedi kulcsukat. Az egyes API-kulcsokhoz is rendelhet engedélyeket.
2. Hozzon létre lejárati dátummal rendelkező API-kulcsokat, és alakítson ki kulcsrotációs folyamatot
A projektkulcsokhoz lejárati dátum állítható be, amely után az adott kulcsokkal küldött összes kérést elutasítjuk. Határozottan javasoljuk, hogy lejárati dátummal hozza létre a kulcsokat, és alakítson ki rendszeres kulcsrotációs folyamatot. Mielőtt egy kulcs lejár, hozzon létre egy újat, állítsa át az alkalmazásait annak használatára, majd az új kulcs működésének ellenőrzése után vonja vissza a régit. Ezek a módszerek jelentősen csökkenthetik az API-kulcsok kiszivárgásának következményeit.
A rendszergazdák a Platformbeállításokban szervezeti vagy projektszinten meghatározhatják az API-kulcsok maximális élettartamát. Az új kulcsokat az engedélyezett korlátokon belül kell beállítani, így nem maradhatnak korlátlan ideig érvényesek. A projekt korlátja nem haladhatja meg a szervezeti korlátot.
3. Soha ne telepítse a kulcsát ügyféloldali környezetekbe, például böngészőkbe vagy mobilalkalmazásokba.
Ha az OpenAI API-kulcsát ügyféloldali környezetekben, például böngészőkben vagy mobilalkalmazásokban teszi hozzáférhetővé, rosszindulatú felhasználók megszerezhetik a kulcsot, és kéréseket küldhetnek az Ön nevében. Ez váratlan költségekhez vagy bizonyos fiókadatok illetéktelen megszerzéséhez vezethet. A kéréseket mindig a saját háttérkiszolgálóján keresztül kell továbbítani, ahol biztonságban tarthatja az API-kulcsát.
4. Soha ne véglegesítse a kulcsát az adattárban
Az API-kulcs forráskódban való véglegesítése gyakran vezet a hitelesítő adatok illetéktelen megszerzéséhez. Nyilvános adattárak esetén így könnyen előfordulhat, hogy tudtán kívül az egész interneten hozzáférhetővé teszi a kulcsát. A privát adattárak biztonságosabbak, de egy adatszivárgás ezekből is felfedheti a kulcsait. Ezért megelőző biztonsági intézkedésként határozottan javasoljuk a környezeti változók használatát.
5. API-kulcs helyett használjon környezeti változókat
A környezeti változó olyan változó, amelyet nem az alkalmazáson belül, hanem az operációs rendszerben állítanak be. Egy névből és egy értékből áll. Javasoljuk, hogy a változó neve OPENAI_API_KEY legyen. Ha az egész csapat egységesen ezt a változónevet használja, az API-kulcs felfedésének kockázata nélkül véglegesíthetik és oszthatják meg a kódot.
Beállítás Windows rendszeren
1. lehetőség: Állítsa be az „OPENAI_API_KEY” környezeti változót a parancssorban
Futtassa az alábbi parancsot a parancssorban, és cserélje le a <yourkey> részt a saját API-kulcsára:
setx OPENAI_API_KEY "<yourkey>"Ez a később megnyitott parancssori ablakokra lesz érvényes, ezért új ablakot kell nyitnia, hogy a változót a curl paranccsal használhassa. A változó beállítását úgy ellenőrizheti, hogy megnyit egy új parancssori ablakot, és beírja a következőt:
echo %OPENAI_API_KEY%2. lehetőség: Állítsa be az „OPENAI_API_KEY” környezeti változót a Vezérlőpulton
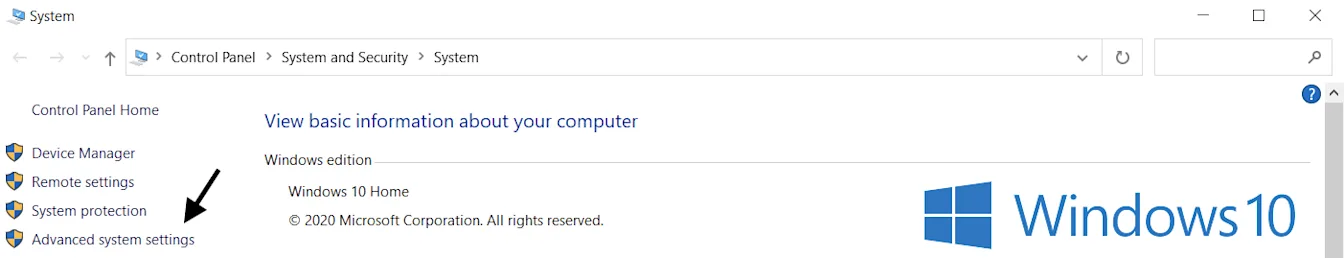
Nyissa meg a Rendszer tulajdonságait, majd válassza a Speciális rendszerbeállítások lehetőséget
Válassza a Környezeti változók... lehetőséget
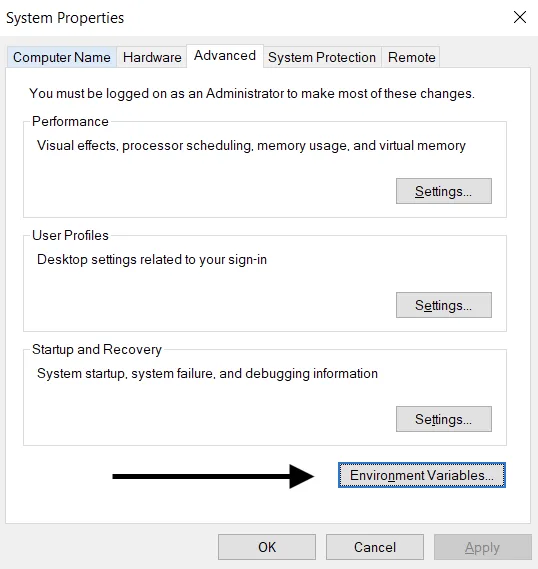
A Felhasználói változók szakaszban (felül) válassza az Új… lehetőséget. Adja hozzá a név–kulcsérték párt, és a <yourkey> helyére írja be az API-kulcsát.
Változó neve: OPENAI_API_KEY
Változó értéke: <yourkey>
Beállítás Linuxon és macOS-en
1. lehetőség: Állítsa be az „OPENAI_API_KEY” környezeti változót a zsh használatával
Futtassa az alábbi parancsot a terminálban, és a yourkey helyére írja be az API-kulcsát.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcFrissítse a shellt az új változóval:
source ~/.zshrcErősítse meg a következő paranccsal, hogy beállította a környezeti változót.
echo $OPENAI_API_KEYA kimenet az API-kulcs értéke lesz.
2. lehetőség: Állítsa be az „OPENAI_API_KEY” környezeti változót bash használatával
Kövesse az 1. lehetőség utasításait, és cserélje le a(z) .zshrc értéket erre: .bash_profile.
Minden készen áll! Most már hivatkozhat a kulcsra a curlben, vagy betöltheti a Python-kódjában:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. Használjon kulcskezelési szolgáltatást
Számos termék érhető el a titkos API-kulcsok biztonságos kezeléséhez. Ezekkel az eszközökkel szabályozhatja a kulcsaihoz való hozzáférést, és javíthatja az adatok általános biztonságát. Ha az alkalmazását adatszivárgás éri, a kulcsai nem kerülnek illetéktelen kézbe, mivel titkosítva, egy teljesen elkülönített helyen kezelik őket.
Az alkalmazásaikat éles környezetbe telepítő csapatoknak javasoljuk, hogy fontolják meg ezen szolgáltatások egyikének használatát.
7. Kövesse nyomon fiókja használatát, és szükség esetén cserélje le a kulcsait
Egy illetéktelen kézbe került API-kulccsal valaki az Ön beleegyezése nélkül hozzáférhet a fiókja kvótájához. Ez adatvesztéshez, váratlan költségekhez, a havi kvóta kimerüléséhez és az API-hozzáférés megszakadásához vezethet.
A csapatai használatát a Használat oldalon követheti nyomon. Ha visszaélésre gyanakszik, az alábbi lépésekkel védheti meg fiókját:
Ellenőrizze a használati adatokat, és győződjön meg arról, hogy megfelelnek a csapata tevékenységének. Ha egy felhasználó több szervezethez is tartozik (például munkahelyi és személyes szervezethez), győződjön meg arról, hogy engedélyezte a nyomon követést, és beállította a használathoz és a nyomon követéshez tartozó alapértelmezett szervezetét.
Ha úgy véli, hogy a kulcsa kiszivárgott, azonnal cserélje le az API-kulcsok oldalon. Ha éles környezetben futó alkalmazásai vannak, ennek megfelelően frissítenie kell a kulcsértékeket.
További kivizsgálásért lépjen kapcsolatba velünk a help.openai.com webhelyen.
8. Az API-hozzáférés korlátozása IP-engedélyezési listával
Az IP-engedélyezési listával korlátozhatja, hogy mely IP-címek férhetnek hozzá az OpenAI API-jához. Ha engedélyezi, csak a beállított IP-címekről vagy IP-címtartományokból érkező kéréseket fogadjuk el, az összes többit pedig elutasítjuk – még akkor is, ha érvényes API-kulcsot tartalmaznak.
Ez további védelmi réteget biztosít, mivel az API csak megbízható infrastruktúrából, például a háttérkiszolgálóiról vagy a felhőkörnyezetéből érhető el.
További információért olvassa el Az OpenAI API IP-engedélyezési listája című cikket.