
1. Միշտ օգտագործեք եզակի API բանալի ձեր հաշվի թիմի յուրաքանչյուր անդամի համար։
API բանալին եզակի կոդ է, որը նույնականացնում է ձեր հարցումները API-ին։ Ձեր API բանալին նախատեսված է ձեր կողմից օգտագործվելու համար։ API բանալիների կիսումը հակասում է Օգտագործման պայմաններին։
Երբ սկսեք փորձարկել, գուցե ցանկանաք ընդլայնել API հասանելիությունը ձեր թիմի համար։ OpenAI-ը չի աջակցում API բանալիների կիսմանը։ Խնդրում ենք հրավիրել նոր անդամների ձեր հաշիվ Members էջից, և մուտք գործելուց հետո նրանք արագ կստանան իրենց սեփական եզակի բանալին։ Կարող եք նաև թույլտվություններ նշանակել առանձին API բանալիներին։
2. Ստեղծեք վավերականության ժամկետով API բանալիներ և սահմանեք դրանց պարբերական փոխարինման ընթացակարգ
Նախագծի բանալիները կարելի է ստեղծել վավերականության ժամկետով, որի ավարտից հետո դրանցով կատարվող բոլոր հարցումները կմերժվեն։ Խստորեն խորհուրդ ենք տալիս բանալիներ ստեղծել վավերականության ժամկետով և սահմանել դրանց կանոնավոր փոխարինման ընթացակարգ։ Մինչև բանալու վավերականության ժամկետի ավարտը ստեղծեք նոր բանալի, թարմացրեք ձեր հավելվածները՝ այն օգտագործելու համար, և համոզվելով, որ նոր բանալին աշխատում է, չեղարկեք հինը։ Այս միջոցները կարող են զգալիորեն մեղմել API բանալիների արտահոսքի հետևանքները։
Ադմինիստրատորները կարող են հարթակի կարգավորումներում կազմակերպության կամ նախագծի մակարդակով պարտադիր առավելագույն վավերականության ժամկետ սահմանել API բանալիների համար։ Նոր բանալիների ժամկետները պետք է սահմանվեն թույլատրելի սահմաններում, որպեսզի բանալիները չմնան անժամկետ վավեր։ Նախագծի համար սահմանված ժամկետը չի կարող գերազանցել կազմակերպության համար սահմանվածը։
Աջակցվող աշխատանքային բեռների համար օգտագործեք աշխատանքային բեռների ինքնության ֆեդերացիան՝ երկարաժամկետ վավերականությամբ OpenAI API բանալի պահելու փոխարեն։ Ձեր աշխատանքային բեռը վստահելի մատակարարից ստացած ինքնության տվյալները փոխանակում է OpenAI-ի կարճաժամկետ մուտքի թոքենի հետ։ Կարգավորեք առանձին ծառայողական հաշիվ՝ տրամադրելով միայն աշխատանքային բեռին անհրաժեշտ թույլտվությունները։
3. Երբեք մի տեղադրեք ձեր բանալին հաճախորդի կողմում աշխատող միջավայրերում, օրինակ՝ դիտարկիչներում կամ բջջային հավելվածներում։
Ձեր OpenAI API բանալին հաճախորդի կողմում աշխատող միջավայրերում, օրինակ՝ դիտարկիչներում կամ բջջային հավելվածներում հասանելի դարձնելը չարամիտ օգտատերերին թույլ է տալիս վերցնել այն և ձեր անունից հարցումներ կատարել։ Սա կարող է հանգեցնել անսպասելի վճարների կամ հաշվի որոշ տվյալների անվտանգության խախտման։ Հարցումները պետք է միշտ ուղարկվեն ձեր սեփական սերվերային մասի միջոցով, որտեղ կարող եք ապահով պահել ձեր API բանալին։
4. Երբեք մի՛ ավելացրեք ձեր բանալին պահոցում
API բանալին սկզբնաղբյուրային կոդում ավելացնելը նույնականացման տվյալների արտահոսքի տարածված պատճառ է։ Հանրային պահոցների դեպքում այսպես կարող եք անգիտակցաբար ձեր բանալին հասանելի դարձնել համացանցում։ Մասնավոր պահոցներն ավելի անվտանգ են, սակայն տվյալների արտահոսքի հետևանքով ձեր բանալիները նույնպես կարող են բացահայտվել։ Այդ պատճառով խստորեն խորհուրդ ենք տալիս որպես բանալիների անվտանգության կանխարգելիչ միջոց օգտագործել միջավայրի փոփոխականներ։
5. API բանալու փոխարեն օգտագործեք միջավայրի փոփոխականներ
Միջավայրի փոփոխականը փոփոխական է, որը սահմանվում է օպերացիոն համակարգում, այլ ոչ թե հավելվածում։ Այն բաղկացած է անունից և արժեքից։ Խորհուրդ ենք տալիս փոփոխականի անունը սահմանել որպես OPENAI_API_KEY։ Թիմի բոլոր անդամների համար օգտագործելով փոփոխականի նույն անունը՝ կարող եք ձեր կոդն ավելացնել պահոցում և տարածել՝ առանց API բանալին բացահայտելու վտանգի։
Կարգավորում Windows-ում
Տարբերակ 1․ Սահմանեք «OPENAI_API_KEY» միջավայրի փոփոխականը cmd հրամանի տողում
Գործարկեք հետևյալ հրամանը cmd հրամանի տողում՝ <yourkey>-ը փոխարինելով ձեր API բանալիով․
setx OPENAI_API_KEY "<yourkey>"Սա կկիրառվի cmd հրամանի տողի հետագա պատուհաններում, ուստի curl-ի հետ այդ փոփոխականն օգտագործելու համար պետք է նոր պատուհան բացեք։ Կարող եք ստուգել, որ փոփոխականը սահմանված է՝ բացելով cmd հրամանի տողի նոր պատուհան և մուտքագրելով
echo %OPENAI_API_KEY%Տարբերակ 2. Կառավարման վահանակի միջոցով սահմանեք «OPENAI_API_KEY» միջավայրի փոփոխականը
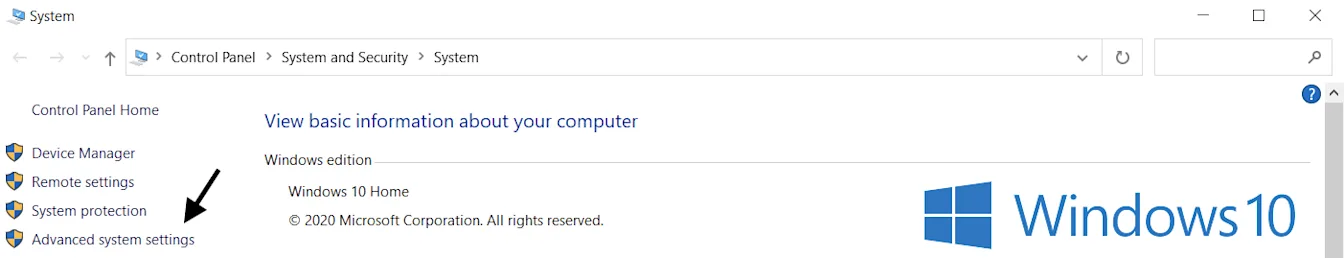
Բացեք Համակարգ հատկությունները և ընտրեք Համակարգի լրացուցիչ կարգավորումներ
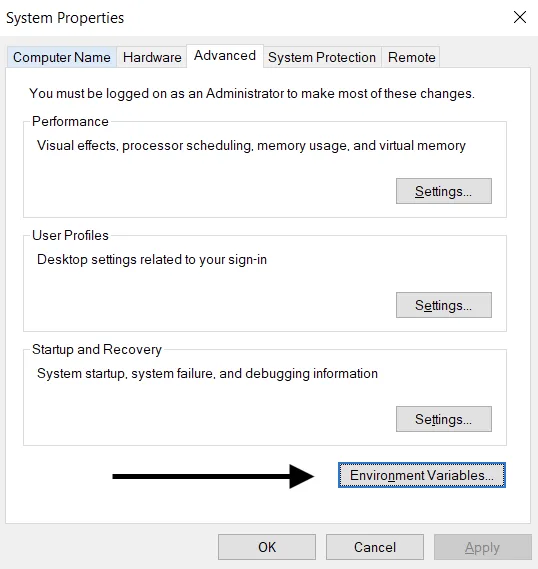
Ընտրեք Միջավայրի փոփոխականներ...
Օգտատիրոջ փոփոխականների բաժնում (վերևում) ընտրեք Նոր…։ Ավելացրեք անուն/բանալի արժեքների զույգը՝ <yourkey>-ը փոխարինելով ձեր API բանալիով։
Փոփոխականի անունը՝ OPENAI_API_KEY
Փոփոխականի արժեքը՝ <yourkey>
Linux-ի / macOS-ի կարգավորում
Տարբերակ 1. Սահմանեք «OPENAI_API_KEY» միջավայրի փոփոխականը zsh-ի միջոցով
Տերմինալում գործարկեք հետևյալ հրամանը՝ yourkey-ը փոխարինելով ձեր API բանալիով։
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcԹարմացրեք shell-ը նոր փոփոխականով՝
source ~/.zshrcՀաստատեք, որ սահմանել եք ձեր միջավայրի փոփոխականը՝ օգտագործելով հետևյալ հրամանը։
echo $OPENAI_API_KEYՁեր API բանալիի արժեքը կլինի ստացված ելքային արդյունքը։
Տարբերակ 2. Սահմանեք ձեր «OPENAI_API_KEY» միջավայրի փոփոխականը՝ օգտագործելով bash-ը
Հետևեք Տարբերակ 1-ի ցուցումներին՝ .zshrc-ը փոխարինելով .bash_profile-ով։
Ամեն ինչ պատրաստ է։ Այժմ կարող եք բանալուն հղվել curl-ում կամ բեռնել այն ձեր Python-ում։
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. Օգտագործեք բանալիների կառավարման ծառայություն
Գոյություն ունեն գաղտնի API բանալիների անվտանգ կառավարման տարբեր լուծումներ։ Այս գործիքները հնարավորություն են տալիս վերահսկել ձեր բանալիների հասանելիությունը և բարելավել տվյալների ընդհանուր անվտանգությունը։ Ձեր հավելվածում տվյալների արտահոսքի դեպքում բանալիները չէին վտանգվի, քանի որ դրանք կոդավորված կլինեին և կկառավարվեին լիովին առանձին վայրում։
Շահագործման միջավայրում հավելվածներ տեղակայող թիմերին խորհուրդ ենք տալիս դիտարկել այս ծառայություններից որևէ մեկի օգտագործումը։
7. Հետևեք ձեր հաշվի օգտագործմանը և անհրաժեշտության դեպքում փոխարինեք բանալիները
Ձեր կազմակերպության կամ նախագծերի համար սահմանեք ամսական ծախսերի սահմանաչափեր և միացրեք դրանց խիստ կիրառումը՝ բանալու արտահոսքի հետևանքով առաջացող անսպասելի ծախսերը սահմանափակելու համար։ Միայն ծախսերի մասին ծանուցումները չեն դադարեցնում API-ի հարցումների հոսքը։ Սահմանաչափերի խիստ կիրառումը կարող է արգելափակել նաև օրինական հարցումները, իսկ ծախսերը կարող են փոքր-ինչ գերազանցել սահմանաչափը, քանի որ սահմանափակումն ակնթարթորեն չի գործարկվում։
Ուրիշի ձեռքն ընկած API բանալին նրան թույլ է տալիս առանց ձեր համաձայնության օգտվել ձեր հաշվին հատկացված քվոտայից։ Սա կարող է հանգեցնել տվյալների կորստի, անսպասելի վճարների, ձեր ամսական քվոտայի սպառման և API-ի հասանելիության ընդհատման։
Ձեր թիմերի օգտագործմանը կարող եք հետևել «Օգտագործում» էջում։ Եթե չարաշահման կասկածներ ունեք, կարող եք ձեռնարկել հետևյալ քայլերը՝ ձեր հաշիվը պաշտպանելու համար․
Ստուգեք օգտագործման տվյալները՝ համոզվելու համար, որ դրանք համապատասխանում են ձեր թիմի աշխատանքին։ Մի քանի կազմակերպությունների (օրինակ՝ կորպորատիվ և անձնական) անդամ օգտատերերի դեպքում համոզվեք, որ օգտատերը միացրել է օգտագործման հետևումը և սահմանել լռելյայն կազմակերպություն՝ օգտագործման ու դրան հետևելու համար։
Եթե կարծում եք, որ ձեր բանալին արտահոսել է, անմիջապես փոխարինեք այն «API բանալիներ» էջում։ Եթե ունեք գործարկված հավելվածներ, անհրաժեշտ կլինի համապատասխանաբար թարմացնել բանալիների արժեքները։
Հետագա ուսումնասիրության համար կապվեք մեզ հետ help.openai.com-ի միջոցով։
8. Պաշտպանեք API-ի հասանելիությունը ցանցային վերահսկման միջոցներով
IP հասցեների թույլատրելի ցանկի միջոցով կարող եք սահմանել, թե որ IP հասցեներից է հնարավոր մուտք գործել ձեր OpenAI API։ Երբ այս գործառույթը միացված է, թույլատրվում են միայն սահմանված IP հասցեներից կամ հասցեների միջակայքերից եկող հարցումները, իսկ մնացածը մերժվում են, նույնիսկ եթե պարունակում են վավեր API բանալի։
Սա ապահովում է պաշտպանության լրացուցիչ շերտ՝ ձեր API-ն հասանելի դարձնելով միայն վստահելի ենթակառուցվածքից, օրինակ՝ ձեր սերվերային մասի սերվերներից կամ ամպային միջավայրից։
Լրացուցիչ տեղեկությունների համար տե՛ս «IP հասցեների թույլատրելի ցանկը OpenAI API-ի համար» հոդվածը։
Մասնավոր ցանցով հասանելիության կարիք ունեցող կազմակերպությունների համար մեկ այլ տարբերակ է Private Link-ը։ Այն թույլ է տալիս Azure-ում գործող աշխատանքային բեռներին Azure Private Link-ի միջոցով միանալ OpenAI API-ի տարածաշրջանային վերջնակետերին։ Հասանելիություն ստանալու համար դիմեք OpenAI-ի ձեր ներկայացուցչին կամ վաճառքի բաժնին։ API-ի նույնականացումը շարունակում է պարտադիր մնալ, իսկ Private Link-ը համատեղելի չէ IP հասցեների թույլատրելի ցանկի կամ փոխադարձ TLS-ի (mTLS) հետ։ Կարգավորման մանրամասների համար տե՛ս Private Link-ի ուղեցույցը։