
1. Notaðu alltaf einstakan API-lykil fyrir hvern liðsmann á reikningnum þínum.
API-lykill er einstakur kóði sem auðkennir beiðnir þínar til API-ins. API-lykillinn þinn er ætlaður til notkunar fyrir þig. Að deila API-lyklum brýtur gegn Notkunarskilmálum.
Þegar þú byrjar að gera tilraunir gætirðu viljað víkka API-aðganginn út til teymisins þíns. OpenAI styður ekki deilingu API-lykla. Bjóddu nýjum meðlimum á reikninginn þinn frá síðunni Meðlimir og þeir fá fljótt sinn eigin einstaka lykil við innskráningu. Þú getur einnig úthlutað heimildum til einstakra API-lykla.
2. Búðu til API-lykla með gildislokadagsetningu og komdu á verklagi til að endurnýja þá
Hægt er að búa til verkefnislykla með gildislokadagsetningu. Eftir hana verður öllum beiðnum sem nota þá lykla hafnað. Við mælum eindregið með því að búa til lykla með gildislokadagsetningu og koma á verklagi til að endurnýja þá reglulega. Áður en lykill rennur út skaltu búa til nýjan lykil og uppfæra forritin þín þannig að þau noti hann. Afturkallaðu gamla lykilinn þegar þú hefur staðfest að sá nýi virki. Þessar aðferðir geta dregið verulega úr afleiðingum þess að API-lyklar leki.
Stjórnendur geta takmarkað hámarksgildistíma API-lykla fyrir skipulagsheild eða verkefni í stillingum þjónustunnar. Gildistími nýrra lykla verður að vera innan leyfilegra marka svo þeir geti ekki haldist gildir ótímabundið. Hámarksgildistími verkefnis má ekki vera lengri en hámarksgildistími skipulagsheildarinnar.
Fyrir vinnsluverkefni sem styðja það skaltu nota sambandsauðkenningu vinnsluverkefna í stað þess að geyma langlífan OpenAI API-lykil. Vinnsluverkefnið þitt fær skammlíft OpenAI-aðgangstákn í skiptum fyrir auðkenni frá traustum auðkennisveitanda. Settu upp sérstakan þjónustureikning sem hefur aðeins þær heimildir sem vinnsluverkefnið þarf.
3. Settu lykilinn þinn aldrei í biðlaraumhverfi, svo sem vafra eða farsímaforrit.
Ef OpenAI API-lykillinn þinn er aðgengilegur í biðlaraumhverfi, svo sem vafra eða farsímaforriti, geta illgjarnir notendur tekið hann og sent beiðnir í þínu nafni. Það getur leitt til óvæntra gjalda eða þess að tiltekin reikningsgögn komist í rangar hendur. Beiðnir ættu alltaf að fara í gegnum þinn eigin bakendaþjón þar sem þú getur varðveitt API-lykilinn á öruggan hátt.
4. Vistaðu lykilinn aldrei í geymslunni þinni
Algengt er að auðkennisupplýsingar komist í rangar hendur þegar API-lykill er vistaður í frumkóða. Ef geymslan er opinber er auðvelt að birta lykilinn óafvitandi á internetinu. Einkageymslur eru öruggari en gagnaleki getur þó einnig valdið því að lyklarnir þínir komist í rangar hendur. Af þessum ástæðum mælum við eindregið með því að nota umhverfisbreytur til að verja lykla með fyrirbyggjandi hætti.
5. Notaðu umhverfisbreytur í stað API-lykilsins
Umhverfisbreyta er breyta sem er stillt í stýrikerfinu en ekki í forritinu sjálfu. Hún samanstendur af heiti og gildi. Við mælum með því að breytan fái heitið OPENAI_API_KEY. Með því að nota sama breytuheiti hjá öllu teyminu er hægt að vista og deila kóða án þess að eiga á hættu að API-lykillinn verði afhjúpaður.
Uppsetning í Windows
Valkostur 1: Stilltu umhverfisbreytuna „OPENAI_API_KEY“ með cmd-skipanalínunni
Keyrðu eftirfarandi á cmd-skipanalínunni og settu API-lykilinn þinn í stað <yourkey>:
setx OPENAI_API_KEY "<yourkey>"Þetta tekur gildi í nýjum cmd-skipanalínugluggum, svo þú þarft að opna nýjan glugga til að nota breytuna með curl. Þú getur staðfest að breytan hafi verið stillt með því að opna nýjan cmd-skipanalínuglugga og slá inn
echo %OPENAI_API_KEY%Valkostur 2: Stilltu umhverfisbreytuna „OPENAI_API_KEY“ í stjórnborðinu
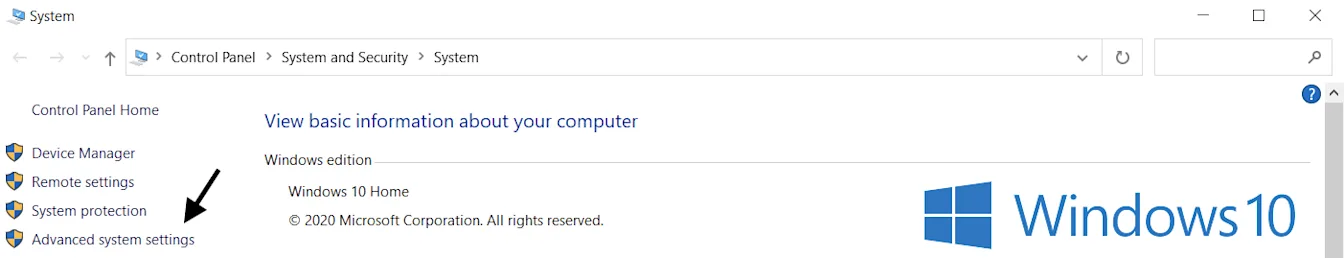
Opnaðu eiginleika Kerfis og veldu Ítarlegar kerfisstillingar
Veldu Umhverfisbreytur...
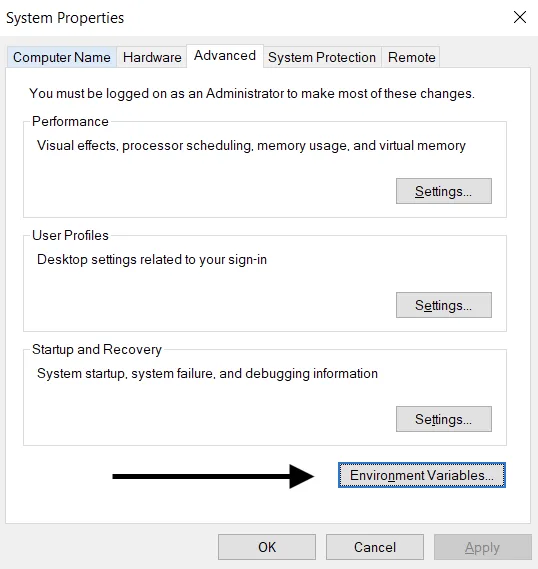
Veldu Nýtt… í hlutanum fyrir notandabreytur (efst). Bættu við heiti og lyklagildi og settu API-lykilinn þinn í stað <yourkey>.
Heiti breytu: OPENAI_API_KEY
Gildi breytu: <yourkey>
Uppsetning í Linux/macOS
Valkostur 1: Stilltu umhverfisbreytuna „OPENAI_API_KEY“ með zsh
Keyrðu eftirfarandi skipun í skjáherminum og settu API-lykilinn þinn í stað yourkey.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcUppfærðu skelina með nýju breytunni:
source ~/.zshrcStaðfestu að þú hafir stillt umhverfisbreytuna með eftirfarandi skipun.
echo $OPENAI_API_KEYGildi API-lykilsins verður úttakið sem fæst.
Valkostur 2: Stilltu „OPENAI_API_KEY“ umhverfisbreytuna með bash
Fylgdu leiðbeiningunum í valkosti 1 og skiptu .zshrc út fyrir .bash_profile.
Allt er klárt! Þú getur nú vísað í lykilinn í curl eða hlaðið honum inn í Python:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. Notaðu lyklaumsjónarþjónustu
Ýmsar vörur eru í boði til að halda utan um leynilega API-lykla á öruggan hátt. Með þessum verkfærum geturðu stýrt aðgangi að lyklunum og aukið heildaröryggi gagna. Ef gagnaleki verður úr forritinu þínu komast lyklarnir ekki í rangar hendur þar sem þeir eru dulkóðaðir og þeim stjórnað á algerlega aðskildum stað.
Við mælum með því að teymi sem setja forrit sín í rekstur íhugi að nota eina af þessum þjónustum.
7. Fylgstu með notkun reikningsins þíns og endurnýjaðu lyklana eftir þörfum
Stilltu mánaðarleg útgjaldamörk fyrir skipulagsheildina þína eða verkefni og virkjaðu lokun við mörkin til að takmarka óvæntan kostnað ef lykill lekur. Útgjaldaviðvaranir einar og sér stöðva ekki API-umferð. Lokun við útgjaldamörkin getur stöðvað lögmætar beiðnir. Útgjöld geta líka farið lítillega yfir mörkin þar sem lokunin tekur ekki gildi samstundis.
API-lykill sem kemst í rangar hendur gerir öðrum kleift að nýta kvóta reikningsins þíns án þíns samþykkis. Þetta getur valdið gagnatapi, óvæntum gjöldum, því að mánaðarkvótinn þinn klárist og truflunum á aðgangi þínum að API.
Hægt er að fylgjast með notkun teymanna þinna á síðunni Notkun. Ef þú hefur áhyggjur af misnotkun geturðu gripið til nokkurra ráðstafana til að vernda reikninginn þinn:
Farðu yfir notkunina til að sjá hvort hún samræmist vinnu teymisins þíns. Ef notandi tilheyrir fleiri en einni skipulagsheild (t.d. einni fyrir vinnu og annarri til einkanota) skaltu ganga úr skugga um að hann hafi virkjað notkunarskráningu og valið sjálfgefna skipulagsheild fyrir notkun og skráningu.
Ef þú telur að lykillinn þinn hafi lekið skaltu endurnýja hann strax á síðunni API-lyklar. Ef þú ert með forrit í rekstri þarftu að uppfæra lyklagildin í þeim til samræmis.
Hafðu samband við okkur í gegnum help.openai.com til að fá málið kannað nánar.
8. Verndaðu aðgang að API með netaðgangsstýringu
Með IP-leyfislista geturðu takmarkað hvaða IP-tölur hafa aðgang að OpenAI API hjá þér. Þegar þessi stilling er virk eru aðeins leyfðar beiðnir frá tilgreindum IP-tölum eða vistfangabilum. Öllum öðrum beiðnum er hafnað, jafnvel þótt þær innihaldi gildan API-lykil.
Þetta eykur öryggi með því að tryggja að aðeins sé hægt að fá aðgang að API hjá þér frá traustum innviðum, svo sem bakendaþjónum þínum eða skýjaumhverfi.
Nánari upplýsingar er að finna í greininni um IP-leyfislista fyrir OpenAI API.
Private Link er annar valkostur fyrir skipulagsheildir sem þurfa aðgang um einkanet. Með því geta vinnsluverkefni í Azure tengst svæðisbundnum endapunktum OpenAI API í gegnum Azure Private Link. Hafðu samband við tengilið þinn hjá OpenAI eða söludeildina til að óska eftir aðgangi. Áfram er krafist auðkenningar fyrir API og Private Link er ekki samhæft við IP-leyfislista eða gagnkvæmt TLS (mTLS). Nánari upplýsingar um uppsetningu er að finna í leiðbeiningunum um Private Link.