
概要
エンタープライズキー管理(EKM)を使用すると、お客様自身の外部キー管理システム(KMS)で管理されるキーを使用して、OpenAI で顧客のコンテンツを暗号化できます。この機能は ChatGPT Enterprise と API の両方で利用可能です。
OpenAI は、AWS KMS、Google Cloud(GCP)、Azure Key Vault、および Oracle Cloud Infrastructure(OCI)Vault の外部アカウントでの Bring Your Own Key(BYOK)暗号化をサポートしています。
OpenAI EKM 暗号化の仕組み
トップレベルフロー
お客様のクラウドプロバイダー向けに、データ暗号化キー(DEK)を生成します。
お客様のクラウド KMS は、クラウド内または外部に保管されたマスター キー暗号化キー(KEK) を管理します。実装はお客様次第です。
お客様のクラウドに DEK の暗号化をリクエストし、暗号化された DEK(eDEK) を取得します。KEK が外部に保管されている場合、クラウドは外部ストレージへの余分なホップを1つだけ経由します。このステップは OpenAI からは見えません。
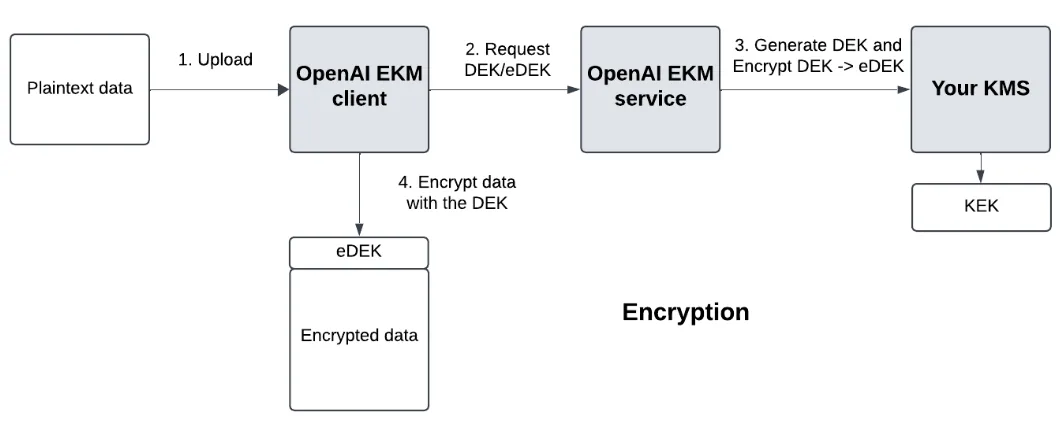
暗号化
暗号化の際、お客様のデータは DEK で暗号化され、eDEK はファイルのメタデータとして保存されます。
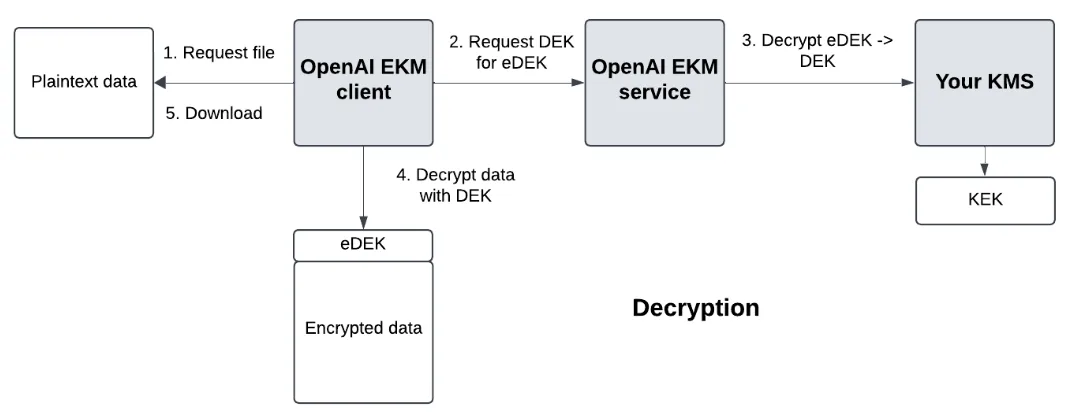
復号化
復号化の際、お客様のクラウド KMS に eDEK を DEK に復号するよう要求し、DEK を使用してデータを復号します。
キーワード
データ暗号化キー(DEK) - データを暗号化するキー。
暗号化されたデータ暗号化キー(eDEK) - KMS によって生成された、暗号化された DEK
キー暗号化キー(KEK) - お客様が管理するマスターキーで、DEKをeDEKに暗号化し、eDEKをDEKに復号化します。このキーは常に OpenAI のシステムの外部に保持されます。
実装に関するハイレベル要件
お使いのクラウドプロバイダーで
AWS、Azure、GCP、または OCI Vault を使用して KMS キーを作成してください(API プロジェクトのみ)。
KMS に対する Encrypt/Decrypt 権限を持つカスタムの制限付きポリシーを作成します
AWS の信頼ポリシー、GCP Workload Identity、Azure サービス プリンシパル、または OCI クロステナンシー IAM ポリシーを使って、OpenAI へのアクセスを設定してください。
KMS にアクセスするための制限付きポリシーを持つロールを OpenAI に割り当てます
OpenAI プラットフォーム内
ChatGPT Enterprise
テスト用のサンドボックス ChatGPT ワークスペースを作成します。
API
Management API を通じてキーを登録し、テストプロジェクトを作成します。以下のプロバイダーの統合ガイドに従ってください。
プロバイダー固有の関数
AWS 向けに、OpenAI は以下を行います。
ExternalID を使って AssumeRole を呼び出す
GCP の場合、OpenAI は以下を行います。
OpenAI GCP アカウントから STS エンドポイント を呼び出す
GCP アクセストークンを使用して KMS で暗号化・復号化を呼び出します。
Azure については、OpenAI は以下を行います。
Azure テナントのボールト用のアクセストークンを要求する
そのアクセストークンを使用して、Key Vault で暗号化・復号化を呼び出します。
OCI の場合、OpenAI は次のことを行います:
OpenAI の本番環境用 OCI ID を使用して、テナンシー間ポリシーで許可された AES キーで暗号化と復号を行います。
OpenAI から必要な情報
認証
AWS および GCP 用の OpenAI のフェデレーテッド ID トークンを認識する必要があります。Azure では、アプリ登録に使用する OpenAI のアプリケーション ID を認識する必要があります。OCI では、OpenAI のテナンシーと本番環境 EKM グループを認識する必要があります。
認証パラメーターの概要
| OpenAI AWS プリンシパル | arn:aws:iam::790389265272:role/EnterpriseKeyManagement |
| OpenAI GCP サービスアカウント ID | 105900137572174660365 |
| OpenAI Azure アプリケーション ID | 20a14814-5ab7-4612-a671-1382b412bf93 |
| OpenAI OCI テナンシー | ocid1.tenancy.oc1..aaaaaaaa4kzwe5jdr4gsxft7dfnwbnp3aozhxeskabsqo7czdkbp6fkh3uha |
| OpenAI OCI 本番環境 EKM グループ | ocid1.group.oc1..aaaaaaaaerxukyeaxwqtbsxasnp54mem3sfgyokzdk7s27o7yvepluynxi5q |
ご利用のクラウドプロバイダーに応じた実装時に必要な情報
AWS の場合は、上記に記載されている OpenAI AWS プリンシパルを認識する信頼ポリシーを設定します。
GCP の場合は、上記に記載されている OpenAI GCP サービスアカウントを認識する Workload Identity を設定します。
Azure の場合は、OpenAI のアプリ登録用に Azure テナントでサービス プリンシパルを作成してください:
OpenAI のアプリケーションクライアント ID(
20a14814-5ab7-4612-a671-1382b412bf93)を使用してください。Microsoft Graph servicePrincipals エンドポイント に POST リクエストを送信して、サービス プリンシパルを作成します。
OCI の場合、リソースに範囲を限定したポリシーを使用して、OpenAI のテナンシーからこの本番環境グループにアクセス権を付与します。ポリシーについては、エンタープライズ鍵管理用の OCI Vault の設定を参照してください。
権限
OpenAI の ID にお客様の KMS への限定的なアクセスを許可するポリシーを作成する必要があります。
| AWS | GCP | Azure | OCI |
| kms:Decryptkms:Encrypt | cloudkms.cryptoKeyVersions.useToDecryptcloudkms.cryptoKeyVersions.useToEncrypt | Microsoft.KeyVault/vaults/keys/encrypt/actionMicrosoft.KeyVault/vaults/keys/decrypt/action | VAULT_READKEY_READKEY_ENCRYPTKEY_DECRYPT範囲をボールト全体と AES キーの OCID に設定します。 |
その他
Azure では、キーの種類(キー暗号化アルゴリズム)として、EC ではなく RSA を選択します。
OpenAI が求める情報
KMS を OpenAI に登録するには、このドキュメントの指示に従ってください。以下に、提供する必要があるパラメータの概要を示します。
| AWS | GCP | Azure | OCI | |
| 認証関連 | テナント ID | |||
| KMS 関連 | KMS ARN - (例: arn:aws:kms:REGION:ACCOUNT_NUMBER:key:KEY_UUID) | KMS プロジェクト ID(例:adjective-noun-12345) KMS キーリング名 KMS キー名 KMS キーの場所(例:us-east1) | Vault URI (例: https://your-vault-name.vault.azure.net/)キー名 | リージョンの正式名称 (例:us-ashburn-1)ボールトの完全な OCIDAES-256 キーの完全な OCID |
OCI の場合、キーには、値が OpenAI の組織 ID と一致する自由形式の openai_organization_id タグが必要です。type: "oci"、purpose: "ekm" として登録します。key_version_ocid は含めないでください。
KMS を OpenAI に登録したら、ドキュメントの手順に従って、API プロジェクトで EKM 構成を有効化してください。テスト用に新しい OpenAI API プロジェクトを作成します。
プロバイダー固有の実装ガイド
手順に沿ったガイドについては、以下の該当リンクをご覧ください。これらは OpenAI との統合要件に焦点を当てたものであり、お客様の環境全体を網羅する包括的なガイドではないことにご注意ください
EKM が有効な場合にサポートされていない機能
EKMが有効になっている場合、以下の機能は利用できません。
ベータ版やアルファ版を含む、一般提供されていない機能。