
このガイドは、組み込み OAuth または組織独自の OAuth クライアントを使用して Databricks Genie アプリを設定する、ChatGPT ワークスペースの管理者および ChatGPT Plus または Pro ユーザー向けです。
組み込み OAuth: ChatGPT で利用可能で、Databricks ワークスペースで有効になっている場合は、事前設定済みの接続を使用してください。OAuth アプリの作成や、クライアント ID とクライアントシークレットの入力は不要です。以下の「組み込み OAuth」セクションの手順に従ってください。
カスタム OAuth クライアント: 組み込み OAuth を利用できない場合や、組織独自の OAuth クライアントを使用する必要がある場合は、こちらの方法を使用してください。以下の「カスタム OAuth クライアント」セクションの手順に従ってください。
設定内容
ChatGPT アカウントまたはワークスペース用の Databricks アプリ接続を作成します。どちらの方法でも、ChatGPT で入力を求められる Databricks プロバイダー情報と、使用予定のリソースに対する権限が必要です。カスタム OAuth クライアントを使用する場合は、次のものも準備してください。
Databricks アカウントコンソールで作成した Databricks OAuth アプリ接続
Databricks OAuth のクライアント ID とクライアントシークレット
ChatGPT から正確にコピーしたコールバック URL
有効にするアプリの機能に合った Databricks スコープ
ワークスペースホスト、アカウントホスト、アカウント ID、ウェアハウスなど、ChatGPT の設定手順で入力を求められる Databricks プロバイダー情報
事前準備
ワークスペースに設定する場合は、管理コンソールを開き、対象の ChatGPT ワークスペースを選択して、「プラグイン」を開いてください。「従来のアプリを管理」を選択すると、引き続き利用可能な「アプリ」ページが開きます。ワークスペース内の移動方法や従来のアプリへのアクセスについては、プラグインとアプリの管理者向け設定、セキュリティ、コンプライアンスをご覧ください。
必要なものは次のとおりです。
ChatGPT ワークスペースの管理者権限またはオーナー権限、あるいは ChatGPT Plus または Pro アカウント
カスタム OAuth クライアントを使用する場合は、Databricks アカウントの管理者権限一部の作業はワークスペースの管理者権限だけで行えますが、カスタムアプリ接続は Databricks アカウントコンソールから設定します。組み込み OAuth を使用する場合は、Databricks 管理者が、対象のワークスペースで ChatGPT アプリケーションが利用可能かつ有効になっていることを確認する必要があります。
カスタム OAuth クライアントを使用する場合は、別のタブで開いた Databricks アカウントコンソール
カスタム OAuth クライアントを使用する場合は、コールバック URL を正確にコピーできるよう、ChatGPT で開いた Databricks Genie 接続画面
アプリに必要な機能の決定:Genie と AI/BI ダッシュボード、より広範な Databricks API アクセス、または Databricks SQL API のみに限定したアプリGenie やダッシュボードのアクションには、SQL のみのアクセスでは不十分です。
カスタム OAuth クライアントを使用する場合は、Databricks クライアントシークレットを安全に扱える場所
Databricks アカウントまたはワークスペースで、IP アクセスリスト、コンテキストベースのイングレス制御、ファイアウォール、その他のネットワークポリシーによってアクセスが制限されている場合は、現在の ChatGPT アプリの送信元 IP 範囲を許可できる Databricks 管理者の協力
カスタム OAuth クライアントを使用する場合は、ChatGPT に表示されるコールバック URL を正確にコピーしてください。
準備する値
カスタム OAuth クライアントを使用する場合は、コールバック URL を ChatGPT アプリの設定手順からコピーしてください。
カスタム OAuth クライアントを使用する場合は、Databricks OAuth のクライアント ID
カスタム OAuth クライアントを使用する場合は、Databricks OAuth のクライアントシークレット
カスタム OAuth クライアントを使用する場合は、アプリの機能に合った Databricks アクセススコープ新しい Genie/ダッシュボード接続で
ai-gateway、dashboards、offline_accessが表示される場合は、これらのスコープを準備してください。すべての API(all-apisとoffline_access)も、従来のより広い範囲を許可する代替手段として引き続き利用できます。SQL は、Databricks SQL API のみを使用するアプリに限って使用してください。ChatGPT の設定手順で入力を求められる、Databricks のワークスペースまたはアカウントの項目
組み込み OAuth
まず、上記の前提条件を満たしてください。この方法は、ChatGPT で組み込み OAuth を利用でき、Databricks ワークスペースでも有効になっている場合にのみ使用してください。
Databricks 管理者に、アカウントコンソールのアプリ統合設定で ChatGPT アプリケーションを利用でき、対象のワークスペースで有効になっていることを確認してもらいます。Databricks アカウントコンソールに ChatGPT アプリケーションが表示されない場合は、Databricks のアカウント担当者に連絡し、ご利用のアカウントでこの機能を利用できるか確認してください。
ChatGPT で、アプリを利用するアカウントまたはワークスペースに切り替えます。個人向けに設定する場合は設定 > プラグインに移動します。ワークスペース向けに設定する場合は、ワークスペースの管理者またはオーナーとして管理者コンソール > プラグインに移動します。
Databricks Genie を選択し、次にアプリ接続を追加を選択します。
ワークスペースのホスト名(必須)に、
https://や URL パスを含めずに入力します。ChatGPT はこのホスト名から、ワークスペース内の Genie MCP エンドポイント
https://<workspace-host>/ai-gateway/mcp-services/system.ai.genie_one_mcpを生成します。リージョン別の MCP エンドポイントを別途指定する必要はありません。続行を選択し、Databricks にサインインして同意リクエストを確認します。
続いて、以下の「接続とテスト」および「アクセスの管理」に進み、許可されたメンバーによるテストとワークスペースのアクセス確認も行ってください。
カスタム OAuth クライアント
まず、上記の前提条件を満たしてください。組み込み OAuth が利用できない場合や、組織独自の OAuth クライアントを使用する必要がある場合は、この方法を使用します。設定後、以下の「接続とテスト」と「アクセス管理」の手順を完了してください。
ChatGPT でのカスタム OAuth 設定の開始
ChatGPT で、アプリを利用するアカウントまたはワークスペースに切り替えます。
個人向けに設定する場合は設定 > プラグインに移動します。ワークスペース向けに設定する場合は、ワークスペースの管理者またはオーナーとして管理者コンソール > プラグインに移動します。
ディレクトリで Databricks Genie を選択します。
アプリ接続を追加を選択します。
Databricks Genie に接続ダイアログで、OAuth クライアント ID とOAuth クライアントシークレットのフィールドを探します。表示されているこれらのフィールドに認証情報を入力するのが、カスタムクライアントの設定手順です。別途選択する必要はありません。
ChatGPT からコールバック URL をコピーします。このダイアログは開いたままにしてください。
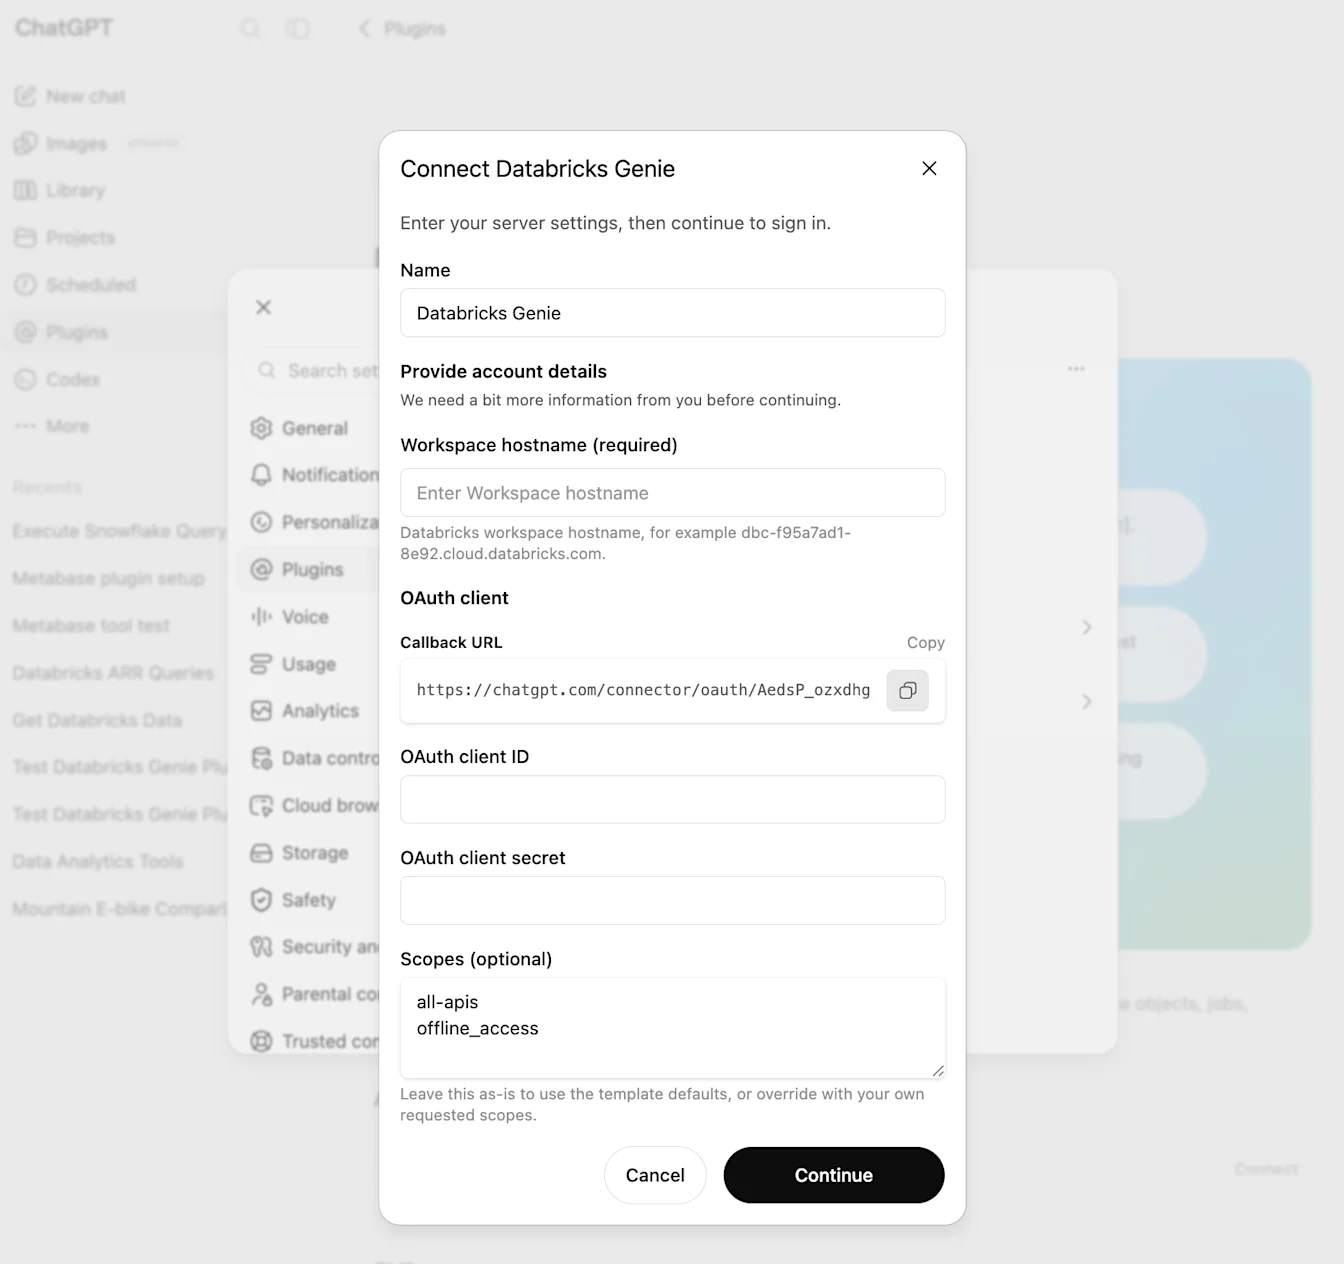
コールバック URL の例:
https://chatgpt.com/connector/oauth/<callback_id>
コールバック ID の削除、末尾へのスラッシュの追加、一般的な ChatGPT の URL への置き換えは行わないでください。Databricks に登録する URL は、ChatGPT に表示されるコールバック URL と完全に一致している必要があります。
Databricks でのカスタム OAuth アプリ接続の作成
対象の Databricks アカウントの Databricks アカウントコンソールを開いてください。
左側のサイドバーで設定を開いてください。
アプリ接続タブを開いてください。
接続を追加を選択してください。
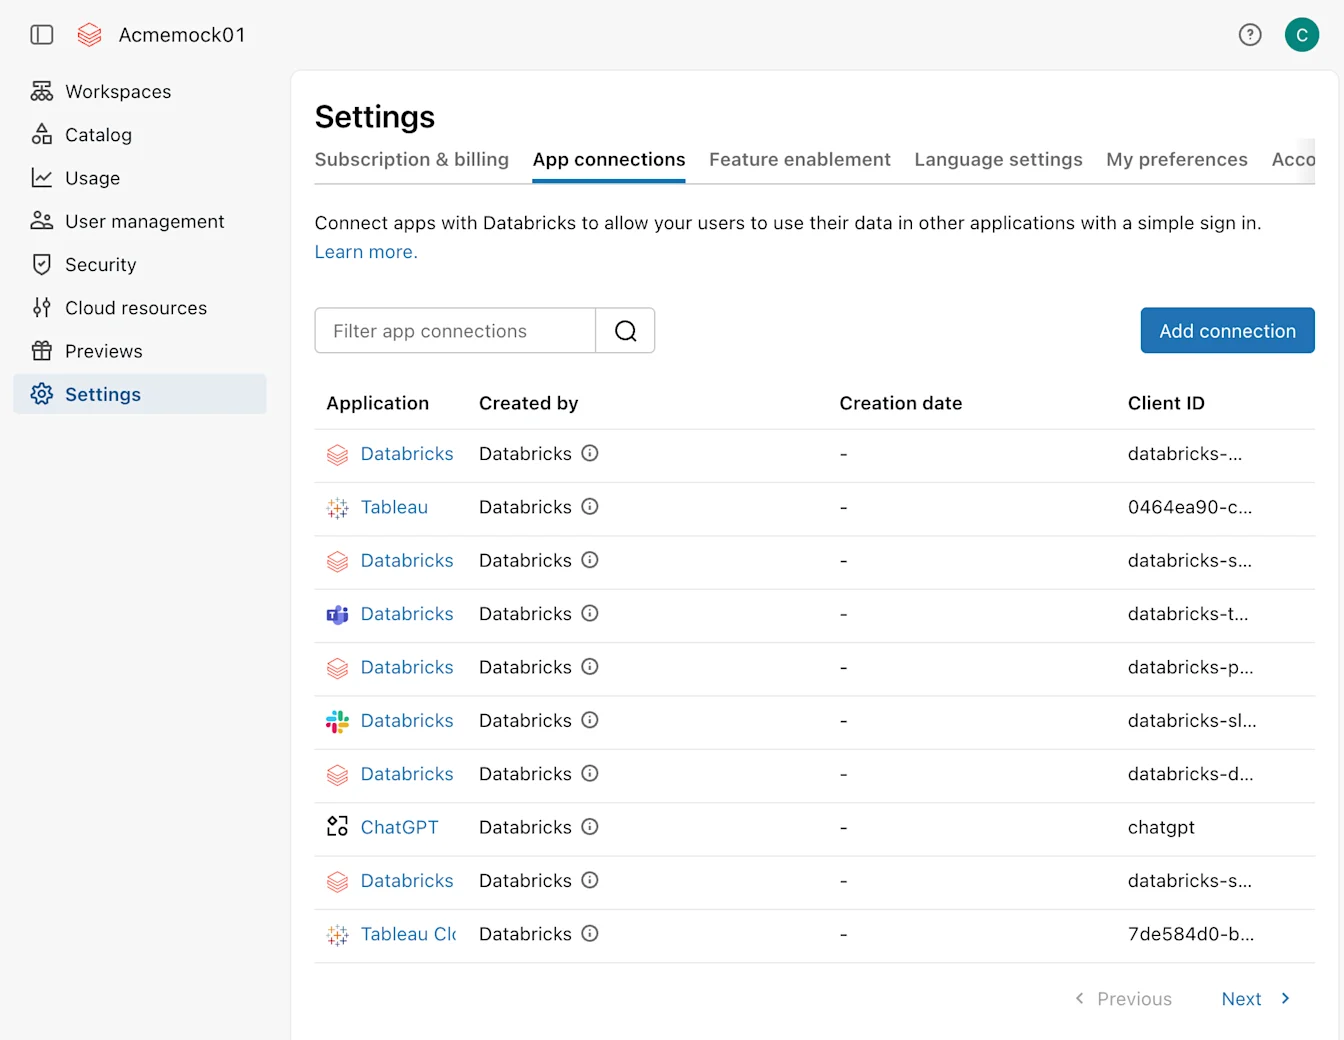
ChatGPT Databricks などのアプリケーション名を入力してください。
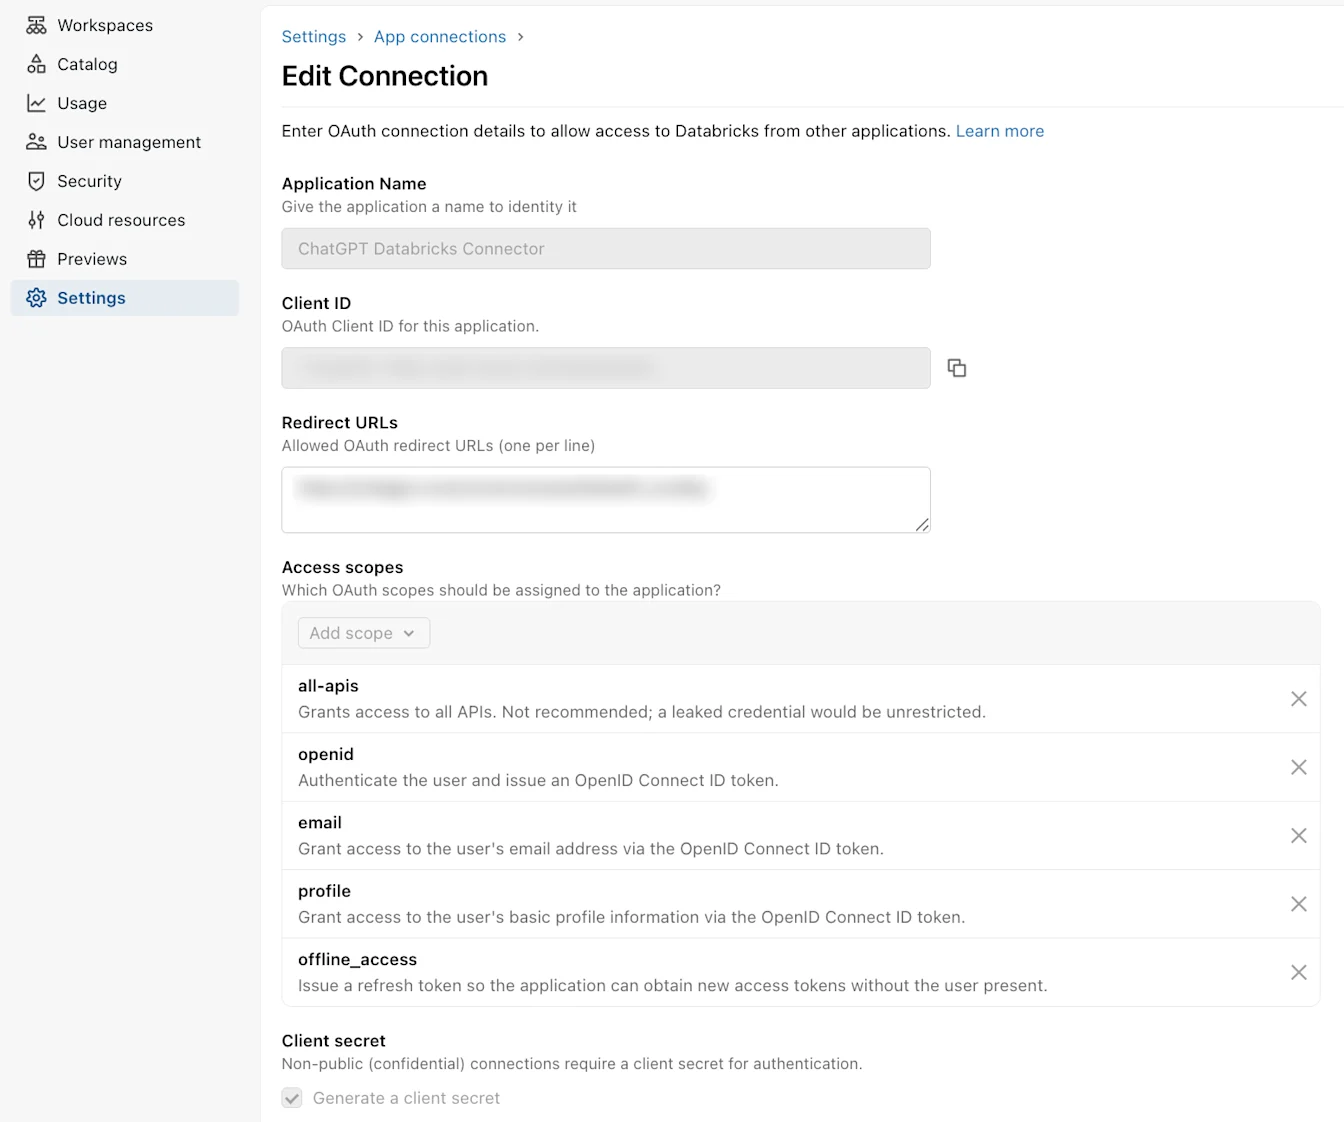
リダイレクト URL に、ChatGPT からコピーしたコールバック URL をそのまま貼り付けてください。
アクセススコープで、アプリに必要なスコープを選択してください。
新しい Genie/ダッシュボード接続で、ChatGPT に
ai-gateway、dashboards、offline_accessが表示される場合は、Databricks OAuth アプリでも同じスコープを許可してください。すべての API も、Databricks API 全般へのアクセスを許可する、従来のより広い範囲の代替手段として引き続き利用できます。この設定では、ChatGPT で
all-apisとoffline_accessを使用し、Databricks OAuth アプリで両方が許可されていることを確認してください。新しい Genie/ダッシュボード接続では、表示される細分化されたスコープを優先して使用してください。SQL は、Databricks SQL API のみを使用するアプリに限って使用してください。Genie やダッシュボードのアクションには、SQL のみのアクセスでは不十分です。
後ほど ChatGPT に表示されるすべてのスコープが、この Databricks OAuth アプリで有効になっていることを確認してください。Databricks では、UI で作成したアプリに対して openid、email、profile、offline_access が自動的に許可されます。
組織に特定のポリシーがない限り、トークンの TTL は Databricks の既定値(アクセストークンは 60 分、リフレッシュトークンは 10080 分)のままにしてください。
クライアントシークレットを生成をオンにしてください。この手順では、ChatGPT にコンフィデンシャル OAuth クライアントが必要です。
接続を作成してください。
Databricks からの認証情報のコピー
接続が作成されましたダイアログで、クライアント ID をコピーしてください。
クライアントシークレットをすぐにコピーし、安全に保管してください。
シークレットをコピーする前にダイアログを閉じた場合は、OAuth アプリの認証情報を新たに作成するかローテーションし、新しいシークレットを使用してください。
Databricks でシークレットが表示されるのは一度だけです。認証情報として厳重に扱い、スクリーンショット、チケット、コメント、チャットには含めないでください。
ChatGPT でのカスタム OAuth 設定の完了
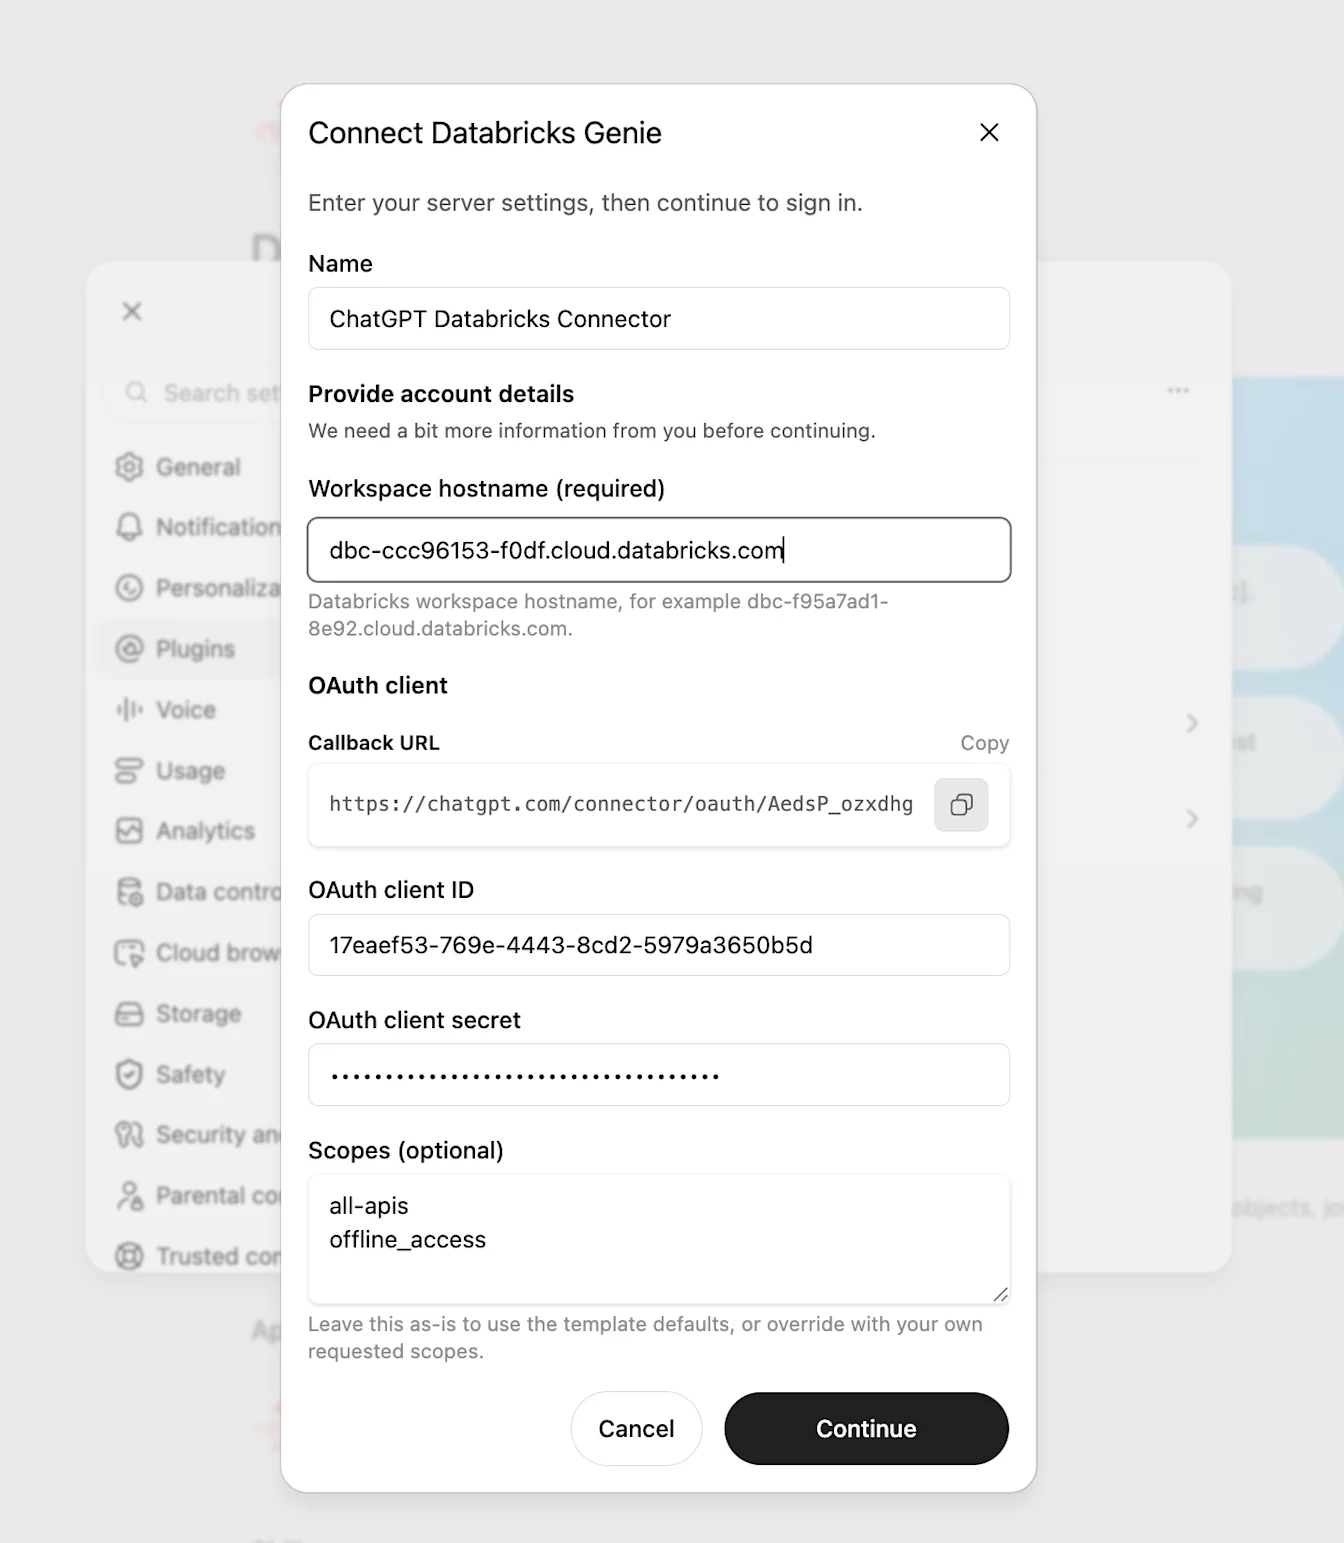
Databricks Genie に接続ダイアログに戻ります。
OAuth クライアント ID に Databricks のクライアント ID を入力します。
OAuth クライアントシークレットに Databricks のクライアントシークレットを入力します。
これらの認証情報を入力すると、カスタム OAuth クライアントが使用されます。別途選択する必要はありません。
スコープ(任意)に、アプリで使用する Databricks のエンドポイントと機能に必要なスコープを入力します。Databricks OAuth アプリで有効になっているスコープと一致させてください。
新しい Genie/ダッシュボード接続で
ai-gateway、dashboards、offline_accessが表示されている場合は、それらのスコープをそのまま使用します。Databricks OAuth アプリでも同じスコープが許可されていることを確認してください。ai-gatewayはワークスペース内の Genie MCP 接続を、dashboardsは AI/BI ダッシュボードのアクションを、offline_accessはリフレッシュトークンの使用を可能にします。従来の、より広範なアクセスを許可する
all-apisとoffline_accessの組み合わせも、幅広い API アクセス用として引き続きサポートされていますが、この Genie/ダッシュボード接続では推奨されません。Databricks アプリでall-apisのみが許可されている場合は、アプリを更新または再作成して、ai-gateway、dashboards、offline_accessを許可してください。細分化されたスコープを利用できない場合は、ChatGPT でall-apisとoffline_accessを明示的に設定し、Databricks アプリで両方が許可されていることを確認してください。Databricks アプリでall-apisのみが許可されている状態で、ChatGPT から細分化された 3 つのスコープを要求しないでください。スコープは 1 行に 1 つずつ入力するか、カンマで区切って入力します。ChatGPT に指定したすべてのスコープを、Databricks OAuth アプリで有効にする必要があります。
ワークスペースのホスト名(必須)に、https:// や URL パスを含めずに入力します。設定フローに表示される、その他の Databricks プロバイダーの必須フィールドにも入力します。
ChatGPT はこのホスト名から、ワークスペース内の Genie MCP エンドポイント
https://<workspace-host>/ai-gateway/mcp-services/system.ai.genie_one_mcpを生成します。リージョン別の MCP エンドポイントを別途指定する必要はありません。続行を選択します。
ChatGPT は、スコープ(任意)に入力されたスコープのみを要求します。テンプレートに含まれる、より広範なスコープが自動的に追加されることはありません。
接続とテスト
どちらの OAuth 設定方法でも、次の接続テストとアクセス確認を行ってください。
アプリの詳細、アクション、認証設定を確認してください。
ワークスペースの管理者は、ワークスペースでアプリを有効にし、ワークスペースのポリシーに従って利用できるユーザーを設定してください。
利用を許可されたテストユーザーとして ChatGPT から接続手順を開始し、Databricks にサインインしてください。
ブラウザーで目的の Databricks アカウントまたはワークスペースが開くことを確認してください。
要求されたスコープを確認し、認可を選択してください。
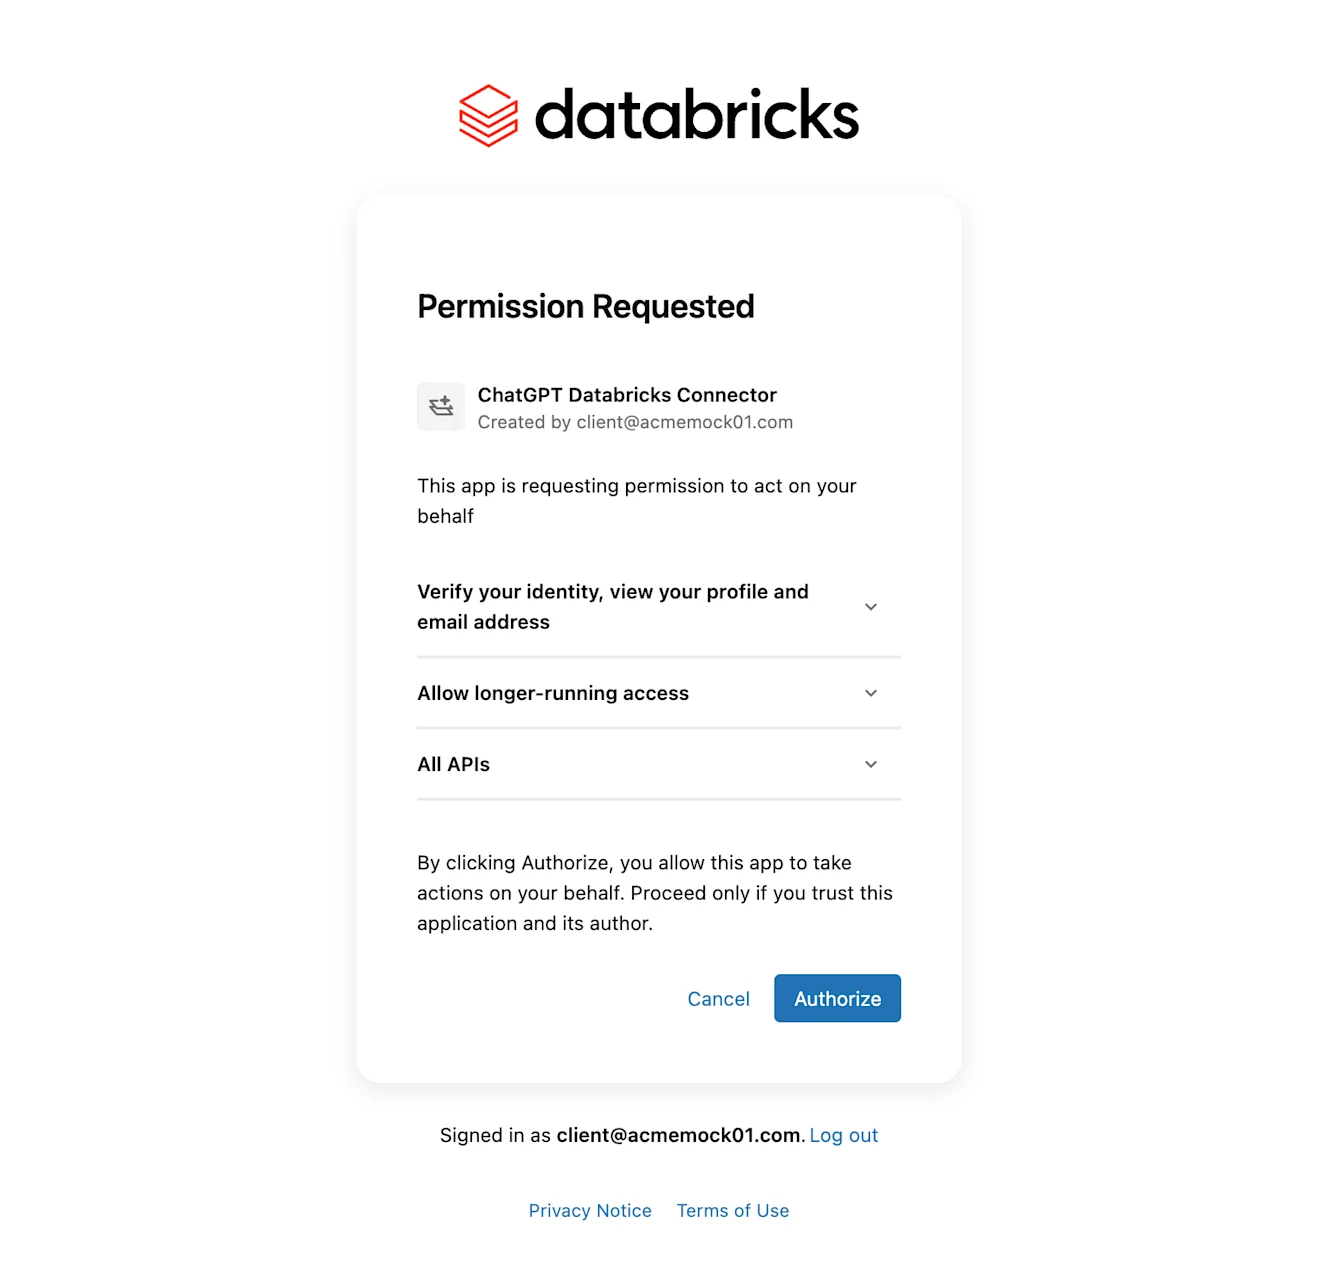
ブラウザーが ChatGPT に戻り、アプリが接続済みと表示されることを確認してください。
接続の機能に合った、低リスクの読み取りアクションを実行してください。Genie 接続の場合は、テストユーザーにアクセスが許可されているデータについて Genie にリクエストを送信してください。その他の対応機能では、現在のユーザー情報を取得するか、利用が承認されている Databricks SQL リソースにクエリを実行してください。ユーザーが必要な Databricks リソース権限を持っていることを確認してください。OAuth スコープだけでは、データへのアクセス権は付与されません。
書き込みアクションが有効な場合は、広く展開する前に、リスクが低いことが明確な Databricks ワークフローでテストしてください。
ワークスペースに設定する場合は、利用を許可された管理者以外のワークスペースメンバーに接続を依頼し、低リスクのテストを再度実行してもらってください。
アクセスの管理
アクセス制御は、Databricks と ChatGPT の両方で行います。
ChatGPT では、ワークスペースの管理者がアプリの利用可否とメンバーの利用方法を管理します。Business では、管理者がワークスペース全体でアプリを有効にするかどうかを管理します。Databricks アプリの管理者向け設定(ワークスペースの設定 > アプリ、または管理コンソール > プラグイン > 従来のアプリを管理)で、次の項目を確認してください。
ユーザーアクセス:対応する Enterprise および Edu ワークスペースで、アプリを利用できるワークスペースのロールを設定
アクション制御:有効にする Databricks アクションを設定
アプリの権限:ChatGPT がアプリを使用する前にメンバーに確認を求めるタイミングを設定
これらのアプリ権限は、ChatGPT の会話に適用されます。ワークスペースエージェントでは、作成者がエージェントごとに設定した制御に基づいて、利用できるアプリのアクションと、エンドユーザーに承認を求めるタイミングが決まります。エージェントの動作については、Enterprise および Business 向け ChatGPT ワークスペースエージェントをご覧ください。
Databricks では、管理者が OAuth アプリを認可できるユーザーと、そのユーザーがアクセスできる Databricks リソースを管理します。ChatGPT でアプリを有効にした後も、プロバイダー側の権限設定は引き続き適用されます。
ワークスペース内の移動方法、アプリへのアクセス、プラン別のアプリ設定については、アプリの管理者向け設定、セキュリティ、コンプライアンスをご覧ください。
Databricks アプリ設定のトラブルシューティング
リダイレクト URI の不一致: カスタム OAuth クライアントを使用する場合は、Databricks のリダイレクト URL の値が、パスとコールバック ID を含め、ChatGPT に表示されるコールバック URL と完全に一致していることを確認してください。コールバック ID を削除したり、末尾にスラッシュを追加したり、別の ChatGPT リダイレクト URL に置き換えたりしないでください。
シークレットがない: カスタム OAuth クライアントを使用する場合、Databricks のシークレットは一度しか表示されません。コピーしていない場合は、新しいクライアントシークレットを生成してください。
OAuth アプリをすぐに利用できない: Databricks によると、OAuth アプリケーションの更新処理には最大 30 分かかることがあります。
スコープの不足または不一致: カスタム OAuth クライアントを使用する場合は、ChatGPT のスコープ(任意)と Databricks OAuth アプリのアクセススコープを比較してください。ChatGPT が要求するすべてのスコープを、Databricks 側で有効にする必要があります。使用するエンドポイントと機能にスコープが対応していることを確認してください。
新しい Genie/ダッシュボード接続で
ai-gateway、dashboards、offline_accessが表示される場合は、ChatGPT でこれらのスコープをそのまま使用し、Databricks アプリで 3 つすべてが許可されていることを確認してください。アプリがall-apisのみを許可している場合は、アプリを更新または再作成し、これら 3 つの細分化されたスコープを許可してください。細分化されたスコープを利用できない場合は、サポートされている、より広い範囲のスコープを代わりに使用してください。ChatGPT に
all-apisとoffline_accessを設定し、Databricks アプリで両方が許可されていることを確認してください。all-apisのみを許可しているアプリは、ChatGPT が要求するai-gateway、dashboards、offline_accessと一致しません。SQL のみにアクセスを限定できるのは、Databricks SQL API のみを使用するアプリの場合です。Genie やダッシュボードのアクションには、SQL のみのアクセスでは不十分です。SQL アクションが失敗する: Databricks SQL API のみを使用するアプリの場合は、SQL スコープ、ウェアハウスの設定、Databricks の権限を確認してください。
ChatGPT ワークスペースが違う: ユーザーがアプリに接続するのと同じ ChatGPT ワークスペースで、アプリを作成して有効にしてください。
Databricks のアカウントまたはワークスペースが違う: ワークスペースのホスト名(必須)の値を確認し、もう一度サインイン手順を実行して、Databricks で目的のアカウントまたはワークスペースが開くことを確認してください。
ユーザーが接続できない: ユーザーに Databricks へのアクセス権があり、OAuth アプリの認可が許可されていることを確認してください。Business では、ワークスペース全体でアプリが有効になっていることを確認してください。対応する Enterprise および Edu ワークスペースでは、ChatGPT のユーザーアクセスでアプリの利用が許可されていることも確認してください。
Databricks のネットワークポリシーでアプリがブロックされる: Databricks が特定の送信元 IP のみを許可している場合、Databricks 管理者は、該当するアカウントまたはワークスペースの IP アクセスリスト、コンテキストベースのイングレス制御、ファイアウォール、その他のお客様が管理するネットワークルールを更新する必要があります。
現在の ChatGPT アプリの送信元 IP 範囲からの受信接続を許可してください。
この許可リストは、Databricks またはお客様が管理するネットワーク層で設定してください。これは、ChatGPT ワークスペースの IP 許可リストとは別の設定です。
公開されている IP 範囲は変更される場合があります。可能であれば、JSON に基づく更新を自動化してください。
ネットワークのブロックを回避するために、クライアントシークレットをローテーションしたり、OAuth スコープを変更したりしないでください。まず、Databricks がアプリの送信元 IP を拒否しているかどうかを確認してください。