
広告マネージャーを使用するには、許可されたサインイン方法と、適切な広告アカウントのロールの両方が必要です。OpenAI テナントへの参加、シングルサインオン(SSO)の使用、同期ディレクトリへの登録だけでは、Ads へのアクセス権は自動的に付与されません。
Ads 管理者とアカウントロールの概要
管理コンソールを開き、広告アカウントに関連付けられているテナントを選択します。管理できる設定は、ロールによって決まります。
| ロール | 範囲 | 許可される操作 |
|---|---|---|
| グローバル管理者 | テナント | テナント全体のドメイン、ID プロバイダー、サインインポリシー、ディレクトリ接続を管理し、対象となる広告アカウントを作成できます。 |
| Ads 管理者 | テナント | 対象となる広告アカウントを作成できます。テナント全体の ID は管理できず、既存のアカウントへのアクセス権も自動的には付与されません。 |
| 広告アカウント管理者 | 1 つの広告アカウント | アカウントと、対応しているユーザーまたはグループのアクセス権を管理できます。有効なアカウント管理者を少なくとも 1 人残す必要があります。 |
| 広告アカウントメンバー | 1 つの広告アカウント | アカウントを完全に管理する権限なしで、対応している広告リソースを使用、更新できます。 |
| 広告アカウント閲覧者 | 1 つの広告アカウント | 書き込み権限やアカウント管理権限なしで、広告リソースを閲覧できます。 |
テナントの ID を管理し、アカウントを作成して管理するユーザーには、複数のロールが必要な場合があります。ChatGPT ワークスペースや API プラットフォームの組織ロールでは、Ads の権限は付与されません。
広告アカウントでは、直接またはグループ経由で付与されたロールのうち、最も高いロールが適用されます。優先順位は 管理者、メンバー、閲覧者 の順です。グループからより高いロールが引き続き付与されている場合、直接ロールを変更または削除してもアクセス権は縮小されません。
Ads のサインインポリシーの確認
管理コンソールで グローバル設定、アクセス の順に開きます。選択したテナントの Ads SSO 設定を確認します。共有 ID プロバイダー接続や別の製品の SSO ポリシーを有効にしても、Ads の SSO は自動的に有効になりません。
| ポリシー | 意味 |
|---|---|
| 必須 | SSO をサインイン方法として利用できます。ただし、すでにサインインしているユーザーは、SSO で再度サインインしなくても、ポリシーが 必須の広告アカウントにアクセスできる場合があります。 |
| 任意 | 対象ユーザーは、設定済みの ID プロバイダーまたは許可された別のサインイン方法を使用できます。 |
| オフ | 選択した製品またはリソースでは SSO を利用できません。ユーザーは、許可された別のサインイン方法を使用する必要があります。 |
この設定を利用できる場合、テスト中は SSO を 任意にしておきます。必須または オフを選択する前に、ユーザーが自分のアカウントにアクセスでき、権限を持つ管理者に復旧手段があることを確認します。
該当する多要素認証(MFA)と条件付きアクセスの要件を ID プロバイダーで設定します。
接続とドメインの設定については、OpenAI 製品のシングルサインオン(SSO)設定をご覧ください。
広告アカウントへのアクセス権の付与
管理コンソールで、適切な OpenAI テナントを選択します。
広告アカウントを選択します。
利用可能な場合は、ユーザー & グループを開きます。
ユーザーまたは対応しているアカウント固有のグループを見つけます。
適切な 管理者、メンバー、または 閲覧者のロールを割り当てます。
テナントに関連付けられた勤務先メールアドレスでサインインするよう、そのユーザーに依頼します。
ユーザーが見つからない場合は、権限を持つ管理者がそのユーザーを招待または同期したことを確認します。ChatGPT ワークスペースへの招待では、広告アカウントへのアクセス権は付与されません。
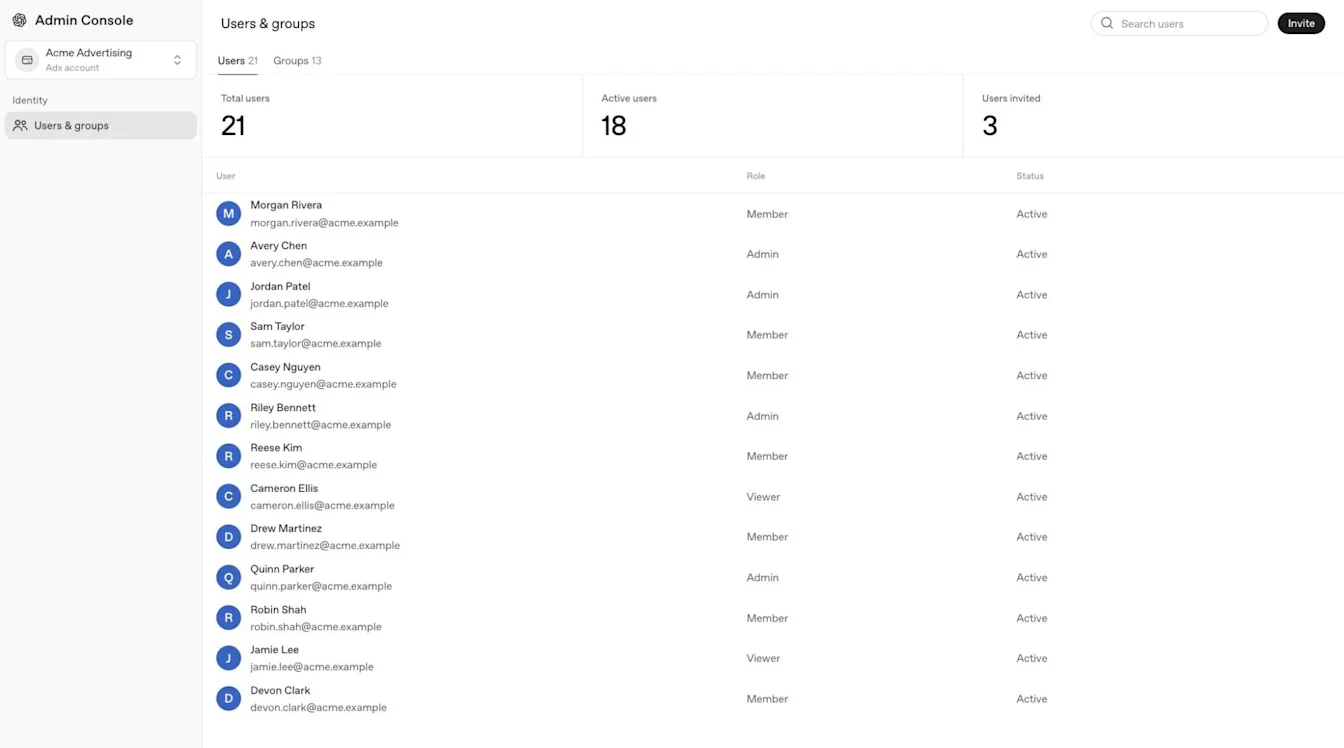
ユーザーがアクセスする必要のある広告アカウントごとに、適切なロールを個別に割り当てます。
Ads 管理者ロールの割り当てと最初のアカウントの作成
管理コンソールを開き、対象のテナントを選択します。
グローバル設定で ユーザー & グループを開き、ユーザーを選択して、そのユーザーのプロフィールを開きます。
表示されているタブに応じて、アクセス & ロールまたは 直接ロールを開きます。
テナントレベルのアクセス権を追加または編集するオプションを選択します。製品の選択を求められた場合は、Cloud Consoleを選択します。
Ads 管理者を選択し、割り当てを保存します。

ユーザープロフィールには アクセス & ロールが表示される場合があります。構成によっては 直接ロールと表示されます。
広告アカウントが存在しない場合、グローバル管理者または Ads 管理者が最初のアカウントを作成できます。アカウント固有のロールは、そのアカウントが作成されるまで表示されない場合があります。
広告アカウントを追加で作成するには、必要な権限を使用して 広告マネージャーから開始します。広告マネージャーのセッションがすでに有効な場合、オンボーディング用の直接リンクを開くと、既存の広告アカウントが再度表示されることがあります。
Ads 管理者が表示されない場合は、適切なテナントを選択したことと、確認を求められた場合に Cloud Consoleを選択したことを確認します。グローバル管理者または OpenAI のアカウント担当チームに、アクセス権と Ads の利用資格の確認を依頼してください。
同期ユーザーとグループの管理
Ads アカウントでは、広告アカウントごとの個別ディレクトリではなく、テナント全体の SCIM ディレクトリを使用します。Ads 専用テナントを含む対象テナントでは、ユーザーとグループを同期できますが、各広告アカウントへのアクセス権は個別に割り当てる必要があります。
テナント全体の SCIM では既存の OpenAI アカウントのメールアドレスを変更できず、OpenAI サポートでも手動で変更できません。
同期ユーザーとグループメンバーシップは、ID プロバイダーで管理します。同期ユーザーを広告アカウントのグループに手動で追加したり、管理コンソールで同期グループのメンバーシップを変更したりすることはできません。
同期グループに Ads アカウントへのアクセス権を付与するには、グループの 製品アクセス設定を開き、アカウントを選択して変更を保存します。最初のアカウントロールは メンバーです。権限を持つ管理者は、ID プロバイダーのメンバーシップを変更せずに、同期グループの広告アカウントロールを変更できます。
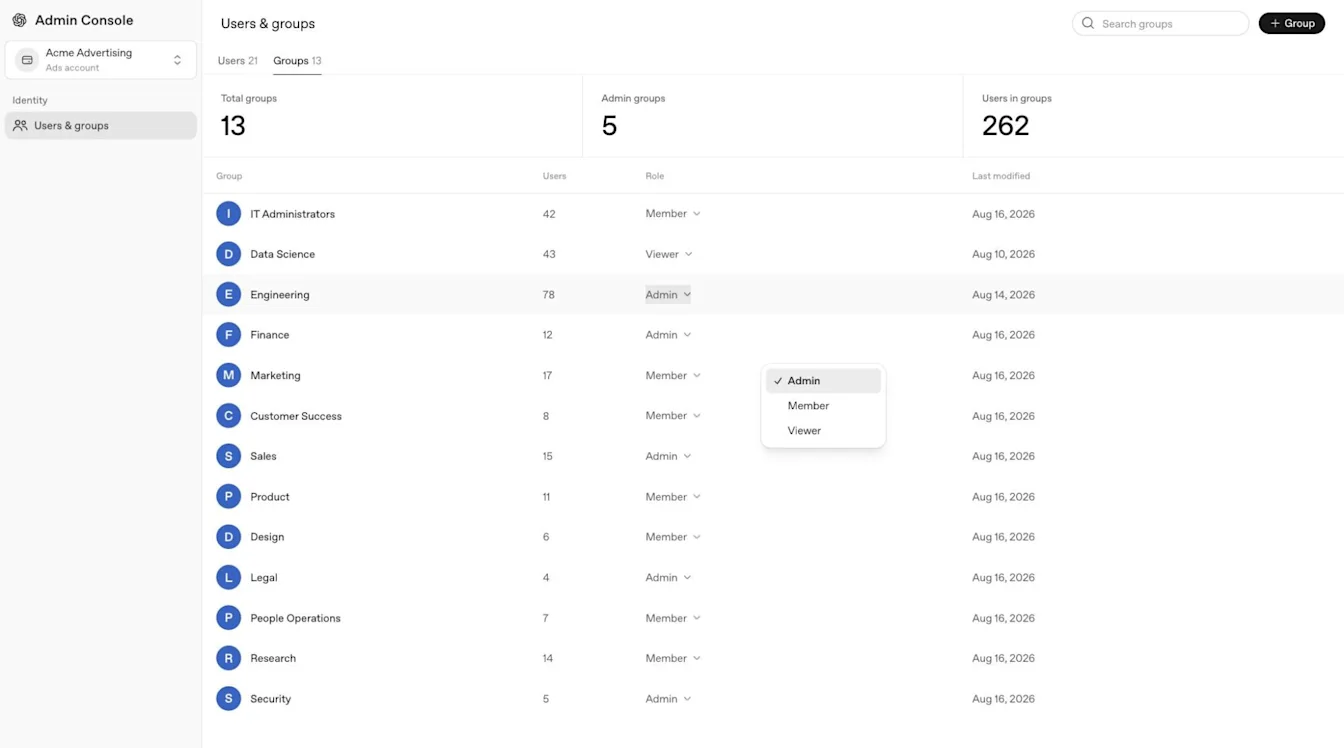
ディレクトリの利用資格、設定、トラブルシューティングについては、SCIM のプロビジョニングと管理をご覧ください。
広告アカウントへのアクセス権の削除または変更
有効な広告アカウント管理者が 1 人しかいない場合、その管理者を削除する前に別の管理者を割り当てます。各広告アカウントには、有効な管理者を少なくとも 1 人残す必要があります。
広告アカウントを選択し、ユーザー & グループを開きます。
ユーザーの直接ロールと、アカウント固有のグループ割り当てを確認します。
直接ロールを削除または変更するか、該当するグループのメンバーシップを更新します。
該当する場合は、同期グループのメンバーシップを ID プロバイダーで更新します。
別のアカウント管理者が残っていることと、変更後のユーザーのアクセス権が意図どおりであることを確認します。
同期グループのメンバーシップは、ID プロバイダーで管理します。SCIM で管理されているユーザーについては、広告アカウントの直接ロールと同期グループの割り当てを確認します。手動で管理されているユーザーについては、直接ロールと手動管理グループの割り当てを確認します。1 つのアクセス経路を削除しても、別の経路は残る場合があります。各広告アカウントに対するユーザーの残りのアクセス権を確認してください。
Ads 固有のアクセス問題の解決
広告マネージャーを開けないユーザーがいる場合は、以下を確認します。
選択されている OpenAI テナントと広告アカウント
ユーザーの勤務先メールアドレスと、該当する Ads のサインインポリシー
ユーザーが適切な招待を承諾したか
アカウント固有のロールと、直接またはグループ経由のアクセス権
最近のディレクトリ変更または ID プロバイダーでの割り当て
グローバル管理者または Ads 管理者による最初の広告アカウントの作成が必要か
サインインエラーについては、SSO、ワークスペースへのアクセス、ドメイン検証のトラブルシューティングをご覧ください。
────────────────────────────────────────────────────────────