
Admin API の機能
Admin API を使用すると、API プラットフォーム組織の所有者とセキュリティチームは、プログラムで API プラットフォーム組織を管理し、ID 管理およびアクセス管理ポリシーを適用して、セキュリティおよびコンプライアンス要件への対応を支援できます。Admin API を使用すると、次の操作が可能です。
API プラットフォームの組織内の招待を一覧表示、作成、取得、削除します。
API プラットフォーム組織内のユーザーを一覧表示、作成、更新、取得、削除します。
API プラットフォームの組織でユーザーロールを更新します。
API プラットフォームの組織内のプロジェクトを一覧表示、追加、更新、取得、およびアーカイブします。
プロジェクト内のユーザーを一覧表示、追加、取得、削除します。
プロジェクトのサービスアカウントを一覧表示、作成、取得、削除します。
プロジェクト内の API キーを一覧表示、取得、および削除します。
API プラットフォーム組織内の管理者キーを一覧表示、作成、取得、削除します。
API プラットフォームの組織用管理者キーを作成するにはどうすればよいですか?
API プラットフォームの組織の所有者は、API プラットフォームの組織設定で組織の管理者キーを作成できます。Create new admin key を選択し、次に連携に必要な権限を選択します。
API プラットフォーム組織の管理者キーは、管理コンソールで作成された ChatGPT ワークスペースの管理者キーとは別のものです。ワークスペースキーについては、管理コンソールでの管理者キーの管理をご覧ください。
詳細については、Admin API ドキュメントをご覧ください。
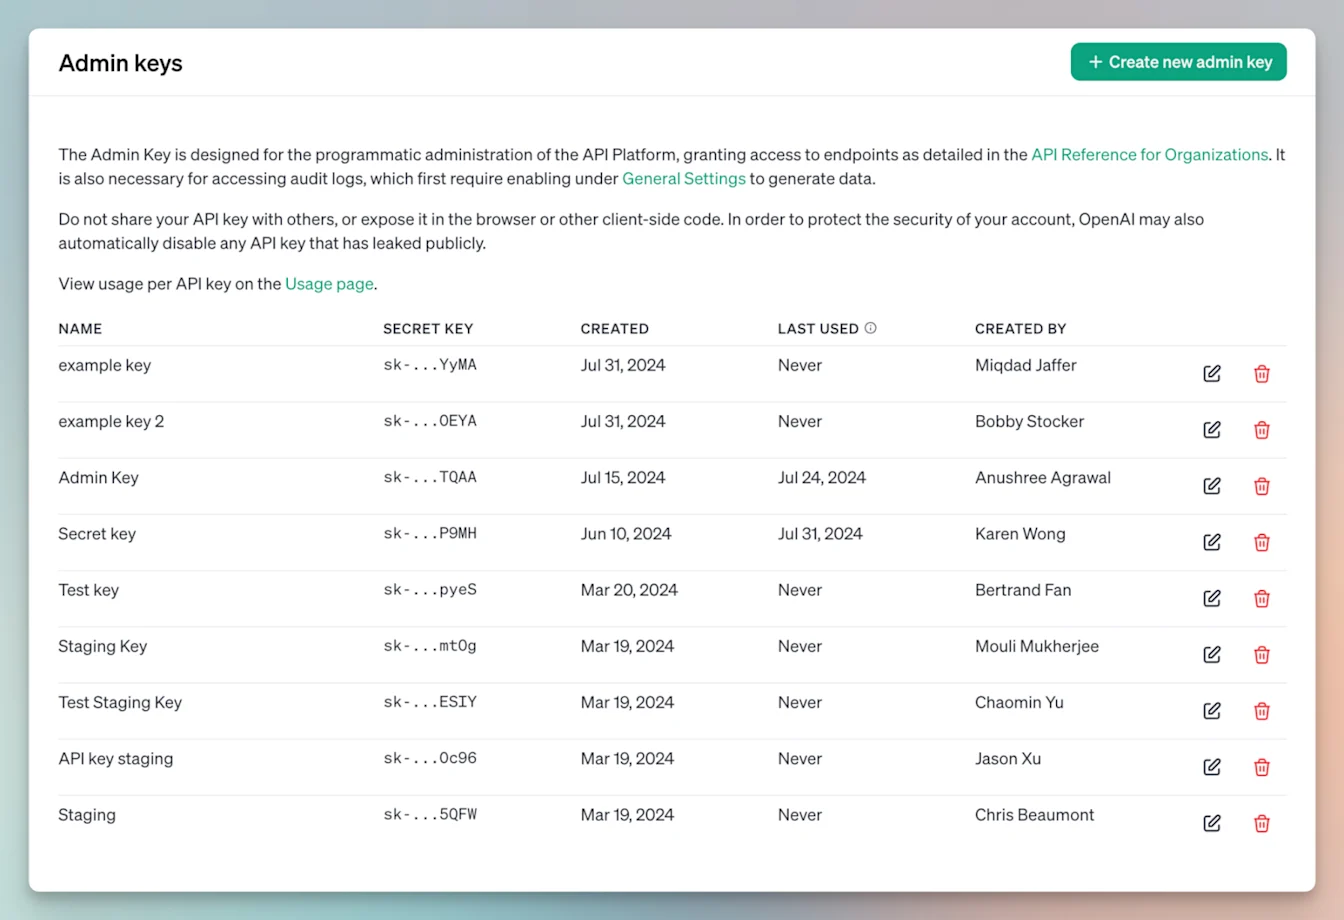
Admin API キーを使用できるのは誰ですか?
組織の管理者キーを作成できるのは、API プラットフォーム組織のオーナーのみです。Admin API キーは、必要な管理スコープで Admin API リクエストを認証するために使用できます。一部の Groups and Roles エンドポイントでは、Organization Administration に含まれていないスコープが必要です。リクエストが missing-scope エラーを返す場合は、より広範なアクセス権を付与する前に、エンドポイントに必要な権限を確認し、OpenAI サポートにお問い合わせください。
Admin API を使用して、削除したデータを復元できますか?
削除されたデータは復元できません。この API には、OpenAI が監査またはセキュリティ目的で記録したデータを削除する機能はありません。この API に対して行われるすべての認証済みリクエストは、セキュリティおよびコンプライアンス目的でログに記録されます。この API を使用してアイテムが削除されると、すべての内部検索および取得インデックスからも削除されます。
Admin API を使用してデータを削除した後、OpenAI はそのデータをどのくらいの期間保持しますか?
削除リクエスト後も、データは最長30日間を超えない期間、内部的に保持されます。
Admin API キーを紛失しました。復元するにはどうすればよいですか?
API キーを紛失した場合、復元はできません。以前のキーを「Admin Keys」から削除し、新しいキーを作成することをお勧めします。
監査ログ機能
監査ログ API は、API プラットフォームの組織における管理アクティビティの改変不可能な記録をセキュリティチームに提供します。これらのログは、セキュリティ上の問題、コンプライアンスリスク、運用手順の不備を特定するのに役立ちます。追跡できる項目は次のとおりです:
API キーのライフサイクル(作成、更新、削除)。
アカウントへの招待(招待が送信された日時、承諾または削除された日時)。
ユーザーとサービスアカウントのライフサイクル(作成、更新、削除、ロールの割り当て、変更)。
ログインおよびログアウトの失敗。
API プラットフォームの組織設定の更新。
プロジェクトのライフサイクル(作成、更新、アーカイブ)。
API プラットフォーム組織で監査ログを有効にするにはどうすればよいですか?
監査ログを一度有効化すると、組織設定で無効化することはできません。変更をリクエストするには、API プラットフォーム組織の所有者が OpenAI サポートに連絡する必要があります。
API プラットフォームの組織オーナーは、API プラットフォームの組織設定 > データ管理 > データ保持で監査ログを有効にできます。監査ログで、有効にするを選択し、変更を保存します。
詳細については、監査ログに関するドキュメントをご覧ください。
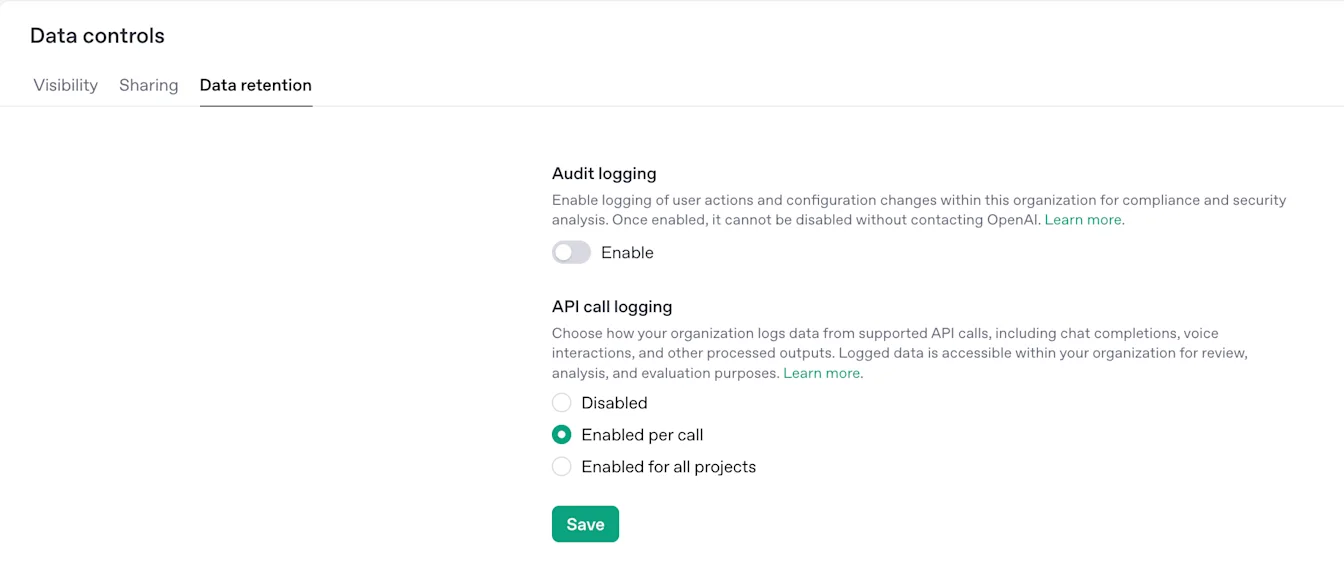
Audit log API キーを使用できるのは誰ですか?
組織の管理者キーを作成できるのは、API プラットフォーム組織の所有者のみです。監査ログにアクセスするには、監査ログスコープを読み取りに設定したキーを作成し、そのキーを Audit Logs API で使用します。監査ログデータを利用できるようにするには、事前に監査ログ記録を有効にする必要があります。API Platform 組織におけるユーザーロールについて、詳細をご覧ください。
API Platform の監査ログはどのくらいの期間保持されますか?
API Platform 監査ログには、現在のところ、固定の保持期間や TTL は設定されていません。OpenAIは、これらの監査ログが利用可能な限り、最善の努力を尽くして保存しますが、恒久的な利用可能性を保証するものではありません。監査ログは、長期的なセキュリティ、コンプライアンス、および管理上のレビューに役立つ可能性があるため、OpenAI は短期間の固定期間経過後に自動的に削除することはありません。自社の保存期間、コンプライアンス、または eDiscovery ポリシーのために監査ログが必要なお客様は、監査ログをエクスポートし、自社のシステムにコピーを保存してください。
API Platform の監査ログには、ユーザー、プロジェクト、API キー、サービスアカウント、組織設定への変更など、管理および組織設定に関するイベントが記録されます。これらは、API リクエストやレスポンスに含まれるお客様のコンテンツとは別個のものです。
ゼロデータ保持は API Platform の監査ログに影響しますか?
いいえ。ゼロデータ保持は、API Platformの監査ログの可用性、保持期間の挙動、またはイベントの内容には影響しません。ゼロデータ保持は、API の利用状況および不正利用の監視に関する制御における、顧客コンテンツの保持に適用されます。API Platform の監査ログは、組織に関する管理/構成メタデータであり、ゼロデータ保持が有効かどうかにかかわらず利用可能です。