
1. Tansah gunakake kunci API sing unik kanggo saben anggota tim ing akun panjenengan.
Kunci API yaiku kode unik sing ngenali panjaluk panjenengan menyang API. Kunci API panjenengan dimaksudake kanggo digunakake panjenengan dhewe. Nuduhake kunci API iku nglanggar Syarat Penggunaan.
Nalika panjenengan wiwit nyoba-nyoba, panjenengan bisa uga pengin ngembangake akses API menyang tim panjenengan. OpenAI ora ndhukung nuduhake kunci API. Mangga undang anggota anyar menyang akun panjenengan saka kaca Anggota lan dheweke bakal cepet nampa kunci unik dhewe nalika mlebu. Panjenengan uga bisa menehi idin menyang kunci API individu.
2. Gawe kunci API kanthi tanggal kedaluwarsa lan tata proses rotasi kunci
Kunci proyek bisa digawe nganggo tanggal kedaluwarsa. Sawise tanggal kasebut, kabeh panjaluk saka kunci mau bakal ditolak. Kita banget nyaranake supaya sampeyan nggawe kunci kanthi tanggal kedaluwarsa lan netepake proses rotasi kunci kanthi rutin. Sadurunge kunci kedaluwarsa, gawe kunci pengganti, anyari aplikasi supaya nggunakake kunci kasebut, banjur cabut kunci lawas sawise sampeyan mesthekake yen kunci pengganti bisa digunakake. Praktik iki bisa nyuda banget dampak saka kebocoran kunci API.
Administrator bisa netepake umur maksimal kunci API ing tingkat organisasi utawa proyek liwat setelan Platform. Kunci anyar kudu dikonfigurasi miturut wates sing diidini supaya ora tetep valid tanpa wates wektu. Wates proyek ora bisa ngluwihi wates organisasi.
3. Aja tau masang kunci sampeyan ing lingkungan sisih klien, kayata browser utawa aplikasi seluler.
Mbukak kunci API OpenAI sampeyan ing lingkungan sisih klien, kayata browser utawa aplikasi seluler, ngidini pangguna ala njupuk kunci kasebut lan ngirim panjaluk atas jeneng sampeyan—sing bisa nyebabake tagihan ora dikira-kira utawa kompromi data akun tartamtu. Panjaluk kudu tansah diterusake liwat server backend sampeyan dhewe supaya kunci API tetep aman.
4. Aja tau nglebokake kunci sampeyan menyang gudang kode
Nglebokake kunci API menyang kode sumber minangka salah siji cara umum sing bisa nyebabake kredensial bocor. Yen gudang kode sampeyan umum, iki kerep nyebabake sampeyan tanpa sadhar mbagekake kunci menyang internet. Gudang kode pribadi luwih aman, nanging kebocoran data uga bisa nyebabake kunci sampeyan bocor. Mula, kita banget nyaranake nggunakake variabel lingkungan minangka langkah proaktif kanggo njaga keamanan kunci.
5. Gunakake Variabel Lingkungan kanggo ngganti kunci API
Variabel lingkungan yaiku variabel sing disetel ing sistem operasi, dudu ing aplikasi sampeyan. Variabel iki dumadi saka jeneng lan nilai. Kita nyaranake supaya jeneng variabel disetel dadi OPENAI_API_KEY. Kanthi nggunakake jeneng variabel sing padha ing saindenging tim, sampeyan bisa nglebokake lan mbagekake kode tanpa risiko mbukak kunci API.
Persiyapan Windows
Opsi 1: Setel Variabel Lingkungan ‘OPENAI_API_KEY’ liwat prompt cmd
Lakokna printah iki ing prompt cmd, kanthi ngganti <yourkey> nganggo kunci API sampeyan:
setx OPENAI_API_KEY "<yourkey>"Iki bakal ditrapake ing jendhela prompt cmd sabanjure, mula sampeyan kudu mbukak jendhela anyar supaya bisa nggunakake variabel kasebut karo curl. Sampeyan bisa mesthekake variabel iki wis disetel kanthi mbukak jendhela prompt cmd anyar banjur ngetik
echo %OPENAI_API_KEY%Opsi 2: Setel Variabel Lingkungan ‘OPENAI_API_KEY’ liwat Panel Kontrol
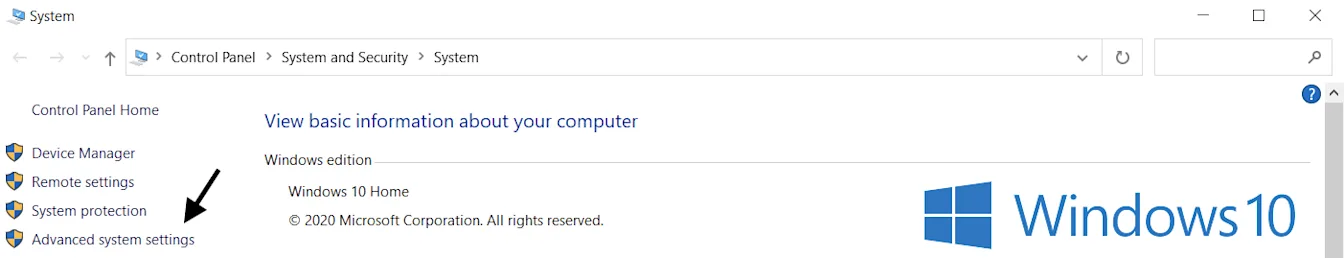
Bukak properti Sistem banjur pilih Setelan sistem lanjutan
Pilih Variabel Lingkungan...
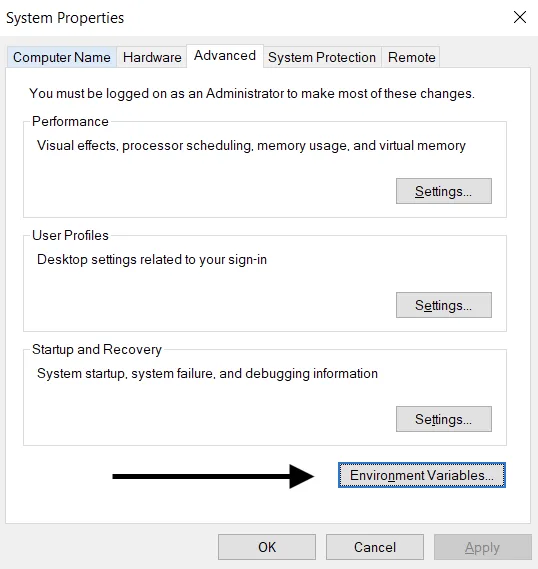
Pilih Anyar… saka bagean Variabel pangguna (ndhuwur). Tambah pasangan jeneng lan nilai kunci, banjur ganti <yourkey> nganggo kunci API sampeyan.
Jeneng variabel: OPENAI_API_KEY
Nilai variabel: <yourkey>
Penyiapan Linux / macOS
Opsi 1: Setel Variabel Lingkungan ‘OPENAI_API_KEY’ nganggo zsh
Jalanake prentah ing ngisor iki ing terminal, banjur ganti yourkey nganggo kunci API sampeyan.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcAnyari shell nganggo variabel anyar:
source ~/.zshrcKonfirmasi manawa panjenengan wis nyetel variabel lingkungan nganggo prentah ing ngisor iki.
echo $OPENAI_API_KEYNilai kunci API panjenengan bakal dadi output asilé.
Opsi 2: Setel Variabel Lingkungan ‘OPENAI_API_KEY’ nganggo bash
Tindakake pituduh ing Opsi 1, ganti .zshrc nganggo .bash_profile.
Kabeh wis siyap! Saiki panjenengan bisa ngrujuk kunci kasebut ing curl utawa ngemot ing Python panjenengan:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. Gunakake Layanan Pangaturan Kunci
Ana macem-macem produk kanggo ngatur kunci API rahasia kanthi aman. Piranti kasebut ngidini sampeyan ngontrol akses menyang kunci lan ningkatake keamanan data kanthi sakabehe. Yen aplikasi sampeyan ngalami kebocoran data, kunci sampeyan ora bakal dikompromi amarga dienkripsi lan diatur ing lokasi sing kapisah babar pisan.
Kanggo tim sing masang aplikasi ing lingkungan produksi, kita nyaranake supaya sampeyan nimbang nggunakake salah siji layanan kasebut.
7. Pantau panggunaan akun lan rotasi kunci nalika dibutuhake
Kunci API sing wis dikompromi bisa digunakake wong liya kanggo ngakses kuota akun tanpa idin sampeyan. Iki bisa nyebabake data ilang, tagihan sing ora dikira-kira, kuota saben wulan entek, lan akses API sampeyan keganggu.
Panggunaan tim sampeyan bisa dilacak liwat kaca Panggunaan. Yen sampeyan kuwatir ana panyalahgunaan, tindakake sawetara langkah iki kanggo nglindhungi akun:
Tinjau panggunaan kanggo mesthekake yen cocog karo pakaryane tim sampeyan. Kanggo pangguna sing dadi anggota ing pirang-pirang organisasi (umpamane perusahaan lan pribadi), pesthekake pangguna wis ngaktifake pelacakan lan nyetel organisasi gawan kanggo panggunaan lan pelacakan.
Yen sampeyan yakin kunci wis bocor, enggal rotasi kunci kasebut saka kaca Kunci API. Kanggo pelanggan sing aplikasine wis digunakake ing lingkungan produksi, sampeyan kudu nganyari nilai kunci kasebut.
Hubungi kita liwat help.openai.com kanggo investigasi luwih lanjut.
8. Watesi akses API nganggo dhaptar idin IP
Dhaptar idin IP ngidini sampeyan matesi alamat IP sing bisa ngakses API OpenAI sampeyan. Yen diaktifake, mung panjaluk saka alamat utawa rentang IP sing wis dikonfigurasi sing diidini, dene liyane ditolak—sanajan nganggo kunci API sing valid.
Iki nambah lapisan pangreksan kanthi mesthekake yen API sampeyan mung bisa diakses saka infrastruktur sing dipercaya, kayata server backend utawa lingkungan cloud sampeyan.
Kanggo informasi luwih lengkap, wacanen artikel Dhaptar Idin IP kanggo API OpenAI.