
1. Tansah gunakake kunci API sing beda kanggo saben anggota tim ing akun sampeyan.
Kunci API yaiku kode unik kanggo ngenali panjaluk sampeyan menyang API. Kunci API sampeyan mung kanggo digunakake sampeyan dhewe. Nuduhake kunci API marang wong liya nglanggar Syarat Penggunaan.
Nalika wiwit nyoba-nyoba, sampeyan bisa uga kepengin menehi akses API marang tim sampeyan. OpenAI ora ndhukung panggunaan kunci API bebarengan. Undang anggota anyar menyang akun sampeyan liwat kaca Anggota. Sawise mlebu, dheweke bakal enggal nampa kunci unik dhewe-dhewe. Sampeyan uga bisa menehi idin kanggo saben kunci API.
2. Gawe kunci API kanthi tanggal kadaluwarsa lan tata proses panggantian kunci kanthi rutin
Kunci proyek bisa digawe kanthi tanggal kadaluwarsa. Sawise tanggal kasebut, kabeh panjaluk sing nggunakake kunci mau bakal ditolak. Disaranake banget supaya sampeyan nggawe kunci kanthi tanggal kadaluwarsa lan nata proses panggantian kunci kanthi rutin. Sadurunge kunci kadaluwarsa, gawe kunci pangganti, anyari aplikasi sampeyan supaya nggunakake kunci kasebut, banjur cabut kunci lawas sawise sampeyan mesthekake yen kunci pangganti bisa digunakake. Langkah-langkah iki bisa nyuda banget dampak saka bocore kunci API.
Administrator bisa ngetrapake wates maksimal wektu berlakune kunci API ing tingkat organisasi utawa proyek liwat Setelan platform. Kunci anyar kudu dikonfigurasi manut wates sing diidini supaya ora tetep sah tanpa wates wektu. Wates proyek ora kena ngluwihi wates organisasi.
Kanggo beban kerja sing didhukung, gunakake federasi identitas beban kerja tinimbang nyimpen kunci API OpenAI sing berlaku suwe. Beban kerja sampeyan ngijolake identitas saka panyedhiya sing dipercaya karo token akses OpenAI sing berlaku sedhela. Konfigurasi akun layanan khusus kanthi mung menehi idin sing dibutuhake beban kerja kasebut.
3. Aja pisan-pisan masang kunci sampeyan ing lingkungan sisih klien kayata browser utawa aplikasi seluler.
Yen kunci API OpenAI sampeyan katon ing lingkungan sisih klien kayata browser utawa aplikasi seluler, pangguna sing duwe niat ala bisa njupuk kunci kasebut lan ngirim panjaluk nganggo jeneng sampeyan. Iki bisa nyebabake tagihan sing ora dikarepake utawa mbebayani keamanan data tartamtu ing akun sampeyan. Panjaluk kudu tansah diarahake liwat server backend sampeyan dhewe, ing ngendi sampeyan bisa nyimpen kunci API kanthi aman.
4. Aja tau nglebokake kunci sampeyan menyang gudang kode
Nglebokake kunci API menyang kode sumber minangka salah siji cara umum sing bisa nyebabake kredensial bocor. Yen gudang kode sampeyan umum, iki kerep nyebabake sampeyan tanpa sadhar mbagekake kunci menyang internet. Gudang kode pribadi luwih aman, nanging kebocoran data uga bisa nyebabake kunci sampeyan bocor. Mula, kita banget nyaranake nggunakake variabel lingkungan minangka langkah proaktif kanggo njaga keamanan kunci.
5. Gunakake variabel lingkungan tinimbang nulis kunci API langsung
Panyiapan ing Windows
Variabel lingkungan yaiku variabel sing disetel ing sistem operasi, dudu ing aplikasi sampeyan. Variabel iki dumadi saka jeneng lan nilai. Kita nyaranake supaya sampeyan menehi jeneng OPENAI_API_KEY kanggo variabel iki. Kanthi nggunakake jeneng variabel sing padha ing saindenging tim, sampeyan bisa nindakake commit lan nuduhake kode tanpa risiko kunci API sampeyan bocor.
Pilihan 1: Setel Variabel Lingkungan “OPENAI_API_KEY” liwat prompt cmd
Jalanake prentah ing ngisor iki ing prompt cmd, kanthi ngganti <yourkey> nganggo kunci API sampeyan:
setx OPENAI_API_KEY "<yourkey>"Iki bakal ditrapake ing jendhela prompt cmd sabanjure, mula sampeyan kudu mbukak jendhela anyar supaya bisa nggunakake variabel kasebut karo curl. Sampeyan bisa mesthekake variabel iki wis disetel kanthi mbukak jendhela prompt cmd anyar banjur ngetik
echo %OPENAI_API_KEY%Pilihan 2: Setel Variabel Lingkungan “OPENAI_API_KEY” liwat Panel Kontrol
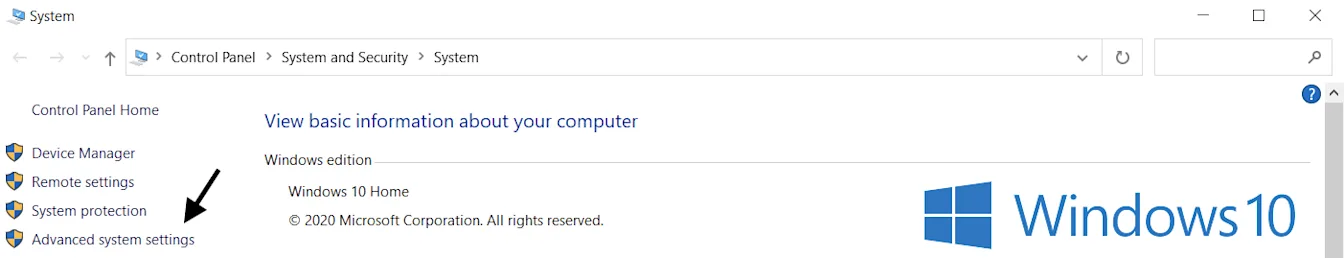
Bukak properti Sistem banjur pilih Setelan sistem lanjutan
Pilih Variabel Lingkungan...
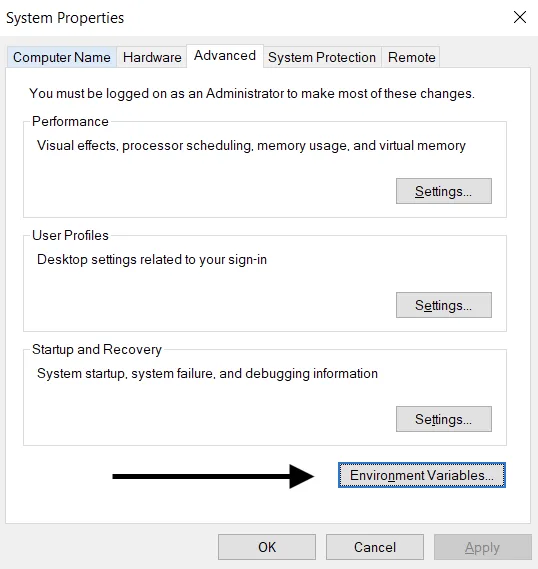
Pilih Anyar… saka bagean Variabel pangguna (ndhuwur). Tambahake pasangan jeneng lan nilai kunci sampeyan, kanthi ngganti <yourkey> nganggo kunci API sampeyan.
Jeneng variabel: OPENAI_API_KEY
Nilai variabel: <yourkey>
Panyiapan ing Linux lan macOS
Pilihan 1: Setel Variabel Lingkungan “OPENAI_API_KEY” nganggo zsh
Jalanake prentah ing ngisor iki ing terminal sampeyan, kanthi ngganti yourkey nganggo kunci API sampeyan.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcAnyari shell nganggo variabel anyar:
source ~/.zshrcKonfirmasi manawa panjenengan wis nyetel variabel lingkungan nganggo prentah ing ngisor iki.
echo $OPENAI_API_KEYNilai kunci API panjenengan bakal dadi output asilé.
Opsi 2: Setel Variabel Lingkungan ‘OPENAI_API_KEY’ nganggo bash
Tindakake pituduh ing Opsi 1, ganti .zshrc nganggo .bash_profile.
Kabeh wis siyap! Saiki panjenengan bisa ngrujuk kunci kasebut ing curl utawa ngemot ing Python panjenengan:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. Gunakake layanan pangelolaan kunci
Ana maneka warna produk kanggo ngelola kunci API rahasia kanthi aman. Piranti iki ngidini sampeyan ngatur akses menyang kunci lan ningkatake keamanan data kanthi sakabehe. Yen ana kebocoran data ing aplikasi sampeyan, kunci sampeyan ora bakal melu bocor amarga dienkripsi lan dikelola ing lokasi sing kapisah kabeh saka aplikasi.
Kanggo tim sing arep ngetrapake aplikasi ing lingkungan produksi, kita nyaranake supaya nimbang nggunakake salah siji layanan iki.
7. Pantau panggunaan akun lan ganti kunci sampeyan yen perlu
Setel wates biaya saben sasi kanggo organisasi utawa proyek sampeyan, lan aktifake penegakan wates kanthi ketat kanggo mbantu mbatesi biaya sing ora dikarepake amarga kunci bocor. Tandha biaya wae ora bisa ngendhegake lalu lintas API. Penegakan wates kanthi ketat bisa mblokir panjaluk sing sah, lan biaya bisa rada ngluwihi wates amarga penegakan iki ora langsung ditrapake.
Kunci API sing bocor bisa digunakake wong liya kanggo ngakses kuota akun sampeyan tanpa idin sampeyan. Iki bisa nyebabake data ilang, tagihan sing ora dikarepake, kuota saben sasi entek, lan akses API sampeyan keganggu.
Panggunaan tim sampeyan bisa dilacak liwat kaca Panggunaan. Yen sampeyan kuwatir ana penyalahgunaan, ana sawetara tumindak sing bisa ditindakake kanggo nglindhungi akun sampeyan:
Priksa panggunaan sampeyan kanggo mesthekake yen cocog karo pakaryan tim sampeyan. Kanggo pangguna sing dadi anggota luwih saka siji organisasi (umpamane perusahaan lan pribadi), pesthekake pangguna wis ngaktifake pelacakan lan nyetel organisasi gawan kanggo panggunaan lan pelacakan.
Yen sampeyan yakin kunci sampeyan wis bocor, enggal ganti kunci liwat kaca Kunci API. Kanggo pelanggan sing aplikasine wis mlaku ing lingkungan produksi, nilai kunci ing aplikasi uga kudu dianyari supaya cocog.
Hubungi kita liwat help.openai.com kanggo diselidiki luwih lanjut.
8. Lindhungi akses API nganggo kontrol jaringan
Dhaptar IP sing diidinake ngidini sampeyan mbatesi alamat IP endi wae sing bisa ngakses API OpenAI sampeyan. Yen diaktifake, mung panjaluk saka alamat utawa rentang IP sing wis disetel sing diidinake, dene kabeh liyane ditolak—sanajan nganggo kunci API sing sah.
Iki nambah lapisan pangayoman kanthi mesthekake yen API sampeyan mung bisa diakses saka infrastruktur sing dipercaya, kayata server backend utawa lingkungan cloud sampeyan.
Kanggo informasi luwih lengkap, waca artikel bab dhaptar IP sing diidinake kanggo API OpenAI.
Private Link minangka pilihan liyane kanggo organisasi sing mbutuhake akses jaringan privat. Fitur iki ngidini beban kerja Azure nyambung menyang endpoint API OpenAI regional liwat Azure Private Link. Hubungi perwakilan OpenAI sampeyan utawa tim sales kanggo njaluk akses. Autentikasi API isih dibutuhake, lan Private Link ora kompatibel karo dhaptar IP sing diidinake utawa mutual TLS (mTLS). Kanggo rincian panyiapan, waca pandhuan Private Link.