
1. ყოველთვის გამოიყენეთ უნიკალური API გასაღები თქვენი ანგარიშის გუნდის თითოეული წევრისთვის.
API გასაღები არის უნიკალური კოდი, რომელიც თქვენს მოთხოვნებს API-სთან აიდენტიფიცირებს. თქვენი API გასაღები განკუთვნილია თქვენი პირადი გამოყენებისთვის. API გასაღებების გაზიარება ეწინააღმდეგება მომსახურების პირობებს.
ექსპერიმენტირების დაწყებისას შეიძლება მოისურვოთ API-ზე წვდომის გაფართოება თქვენი გუნდისთვის. OpenAI არ უჭერს მხარს API გასაღებების გაზიარებას. გთხოვთ, მოიწვიოთ ახალი წევრები თქვენს ანგარიშზე Members გვერდიდან და შესვლისთანავე ისინი სწრაფად მიიღებენ საკუთარ უნიკალურ გასაღებს. ასევე შეგიძლიათ ცალკეულ API გასაღებებს მიანიჭოთ ნებართვები.
2. შექმენით API გასაღებები მოქმედების ვადით და დანერგეთ მათი პერიოდული ჩანაცვლების პროცესი
პროექტის გასაღებების შექმნისას შეგიძლიათ მიუთითოთ მოქმედების ვადა, რომლის გასვლის შემდეგ ამ გასაღებებით გაგზავნილი ყველა მოთხოვნა უარყოფილი იქნება. დაბეჯითებით გირჩევთ, გასაღებები შექმნათ მოქმედების ვადით და დანერგოთ მათი რეგულარული ჩანაცვლების პროცესი. გასაღების ვადის ამოწურვამდე შექმენით ახალი გასაღები და განაახლეთ თქვენი აპლიკაციები მის გამოსაყენებლად. როცა დარწმუნდებით, რომ ახალი გასაღები მუშაობს, გააუქმეთ ძველი. ამ ზომებს შეუძლია მნიშვნელოვნად შეამციროს API გასაღებების გაჟონვით გამოწვეული ზიანი.
ადმინისტრატორებს შეუძლიათ პლატფორმის პარამეტრებში ორგანიზაციის ან პროექტის დონეზე დააწესონ API გასაღების მოქმედების მაქსიმალური ვადა. ახალი გასაღებების მოქმედების ვადა დაშვებულ ლიმიტებს უნდა შეესაბამებოდეს, რათა ისინი უვადოდ მოქმედი არ დარჩეს. პროექტის ლიმიტები ორგანიზაციის ლიმიტს ვერ გადააჭარბებს.
იმ სამუშაო დატვირთვებისთვის, რომლებიც ამ ფუნქციას უჭერს მხარს, ხანგრძლივი მოქმედების OpenAI API გასაღების შენახვის ნაცვლად გამოიყენეთ სამუშაო დატვირთვის იდენტობის ფედერაცია. თქვენი სამუშაო დატვირთვა სანდო პროვაიდერის მიერ დადასტურებულ იდენტობას OpenAI-ზე წვდომის ხანმოკლე მოქმედების ტოკენში ცვლის. გამართეთ ცალკე სერვისული ანგარიში და მიანიჭეთ მხოლოდ ის ნებართვები, რომლებიც სამუშაო დატვირთვას სჭირდება.
3. არასოდეს განათავსოთ თქვენი გასაღები კლიენტის მხარეს არსებულ გარემოში, მაგალითად, ბრაუზერში ან მობილურ აპლიკაციაში.
კლიენტის მხარეს არსებულ გარემოში, მაგალითად, ბრაუზერში ან მობილურ აპლიკაციაში, თქვენი OpenAI API გასაღების გამოჩენა ბოროტმოქმედებს საშუალებას აძლევს, მოიპოვონ ის და თქვენი სახელით გაგზავნონ მოთხოვნები. ამან შეიძლება გამოიწვიოს მოულოდნელი ხარჯები ან საფრთხე შეუქმნას ანგარიშის ზოგიერთ მონაცემს. მოთხოვნები ყოველთვის თქვენი საკუთარი სერვერული ნაწილის სერვერის გავლით უნდა იგზავნებოდეს, სადაც API გასაღების უსაფრთხოდ შენახვა შეგიძლიათ.
4. არასოდეს ატვირთოთ თქვენი გასაღები რეპოზიტორიუმში
API გასაღების საწყის კოდში ატვირთვა ავტორიზაციის მონაცემების ხელყოფის გავრცელებული გზაა. საჯარო რეპოზიტორიუმების შემთხვევაში ამ გზით შესაძლოა, უნებლიეთ გაუზიაროთ თქვენი გასაღები მთელ ინტერნეტს. კერძო რეპოზიტორიუმები უფრო უსაფრთხოა, თუმცა მონაცემთა გაჟონვამ შესაძლოა თქვენი გასაღებების გამჟღავნებაც გამოიწვიოს. ამ მიზეზების გამო, გასაღებების უსაფრთხოების პრევენციულ ზომად გარემოს ცვლადების გამოყენებას დაჟინებით გირჩევთ.
5. API გასაღების ნაცვლად გამოიყენეთ გარემოს ცვლადები
გარემოს ცვლადი არის ცვლადი, რომელიც თქვენი აპლიკაციის ნაცვლად ოპერაციულ სისტემაში განისაზღვრება. ის სახელისა და მნიშვნელობისგან შედგება. გირჩევთ, ცვლადს OPENAI_API_KEY დაარქვათ. თუ მთელი გუნდი ცვლადის ერთსა და იმავე სახელს გამოიყენებს, შეძლებთ კოდის ატვირთვასა და გაზიარებას API გასაღების გამჟღავნების რისკის გარეშე.
Windows-ის დაყენება
ვარიანტი 1: დააყენეთ გარემოს ცვლადი ‘OPENAI_API_KEY’ cmd ბრძანების სტრიქონიდან
cmd ბრძანების სტრიქონში გაუშვით შემდეგი ბრძანება და <yourkey> ჩაანაცვლეთ თქვენი API გასაღებით:
setx OPENAI_API_KEY "<yourkey>"ეს გავრცელდება cmd-ის ბრძანების სტრიქონის მომავალ ფანჯრებზე, ამიტომ curl-თან ამ ცვლადის გამოსაყენებლად ახალი ფანჯრის გახსნა დაგჭირდებათ. ცვლადის დაყენების შესამოწმებლად გახსენით cmd-ის ბრძანების სტრიქონის ახალი ფანჯარა და აკრიფეთ
echo %OPENAI_API_KEY%ვარიანტი 2: მართვის პანელიდან დააყენეთ „OPENAI_API_KEY“ გარემოს ცვლადი
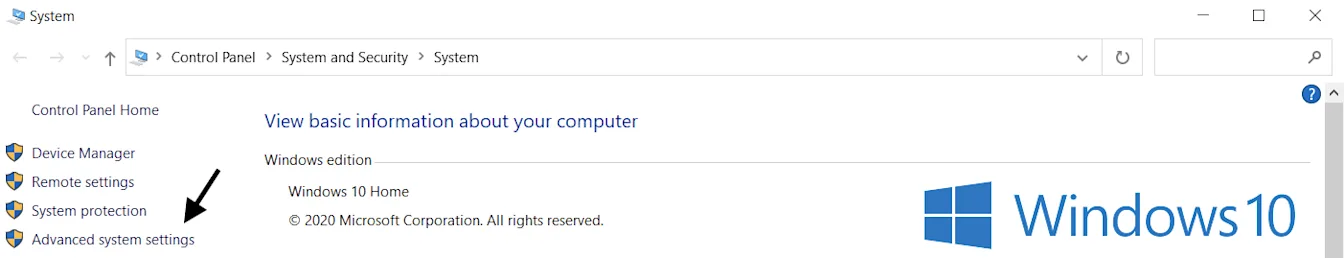
გახსენით სისტემის თვისებები და აირჩიეთ სისტემის გაფართოებული პარამეტრები
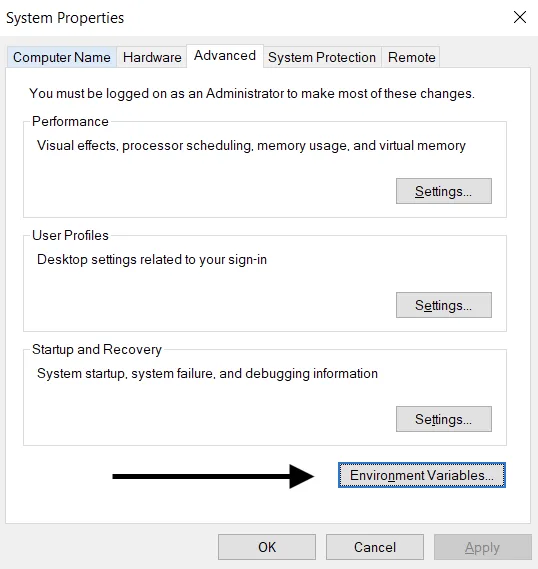
აირჩიეთ გარემოს ცვლადები...
მომხმარებლის ცვლადების ზედა განყოფილებაში აირჩიეთ ახალი…. დაამატეთ სახელისა და გასაღების მნიშვნელობის წყვილი და <yourkey> ჩაანაცვლეთ თქვენი API გასაღებით.
ცვლადის სახელი: OPENAI_API_KEY
ცვლადის მნიშვნელობა: <yourkey>
Linux-ის / macOS-ის გამართვა
ვარიანტი 1: დააყენეთ „OPENAI_API_KEY“ გარემოს ცვლადი zsh-ის გამოყენებით
ტერმინალში გაუშვით შემდეგი ბრძანება და yourkey ჩაანაცვლეთ თქვენი API გასაღებით.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcგანაახლეთ shell ახალი ცვლადით:
source ~/.zshrcდაადასტურეთ, რომ გარემოს ცვლადი დაყენებული გაქვთ, შემდეგი ბრძანების გამოყენებით.
echo $OPENAI_API_KEYთქვენი API გასაღების მნიშვნელობა მიღებული გამომავალი შედეგი იქნება.
ვარიანტი 2: დააყენეთ თქვენი ‘OPENAI_API_KEY’ გარემოს ცვლადი bash-ის გამოყენებით
მიჰყევით ვარიანტ 1-ში მოცემულ მითითებებს, ოღონდ .zshrc-ის ნაცვლად გამოიყენეთ .bash_profile.
ყველაფერი მზად არის! ახლა შეგიძლიათ გასაღებზე მიუთითოთ curl-ში ან ჩატვირთოთ ის თქვენს Python-ში:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. გამოიყენეთ გასაღებების მართვის სერვისი
საიდუმლო API გასაღებების უსაფრთხოდ სამართავად არაერთი პროდუქტი არსებობს. ეს ხელსაწყოები საშუალებას გაძლევთ, აკონტროლოთ თქვენს გასაღებებზე წვდომა და გააუმჯობესოთ მონაცემთა საერთო უსაფრთხოება. თქვენს აპლიკაციაში მონაცემთა გაჟონვის შემთხვევაშიც კი გასაღებები დაცული დარჩება, რადგან ისინი დაშიფრულია და სრულიად განცალკევებულ ადგილას იმართება.
გუნდებს, რომლებიც თავიანთ აპლიკაციებს საწარმოო გარემოში განათავსებენ, ვურჩევთ, ერთ-ერთი ასეთი სერვისის გამოყენება განიხილონ.
7. აკონტროლეთ თქვენი ანგარიშის გამოყენება და საჭიროებისამებრ ჩაანაცვლეთ გასაღებები
თქვენი ორგანიზაციისთვის ან პროექტებისთვის დააწესეთ ყოველთვიური ხარჯვის ლიმიტები და ჩართეთ მათი მკაცრი აღსრულება, რათა შეზღუდოთ გასაღების გაჟონვით გამოწვეული მოულოდნელი ხარჯები. მხოლოდ ხარჯვის შესახებ შეტყობინებები API-ის ტრაფიკს არ აჩერებს. მკაცრმა აღსრულებამ შეიძლება კანონიერი მოთხოვნებიც დაბლოკოს. ამასთან, ხარჯმა შესაძლოა ლიმიტს მცირედით გადააჭარბოს, რადგან აღსრულება მყისიერად არ ხდება.
კომპრომეტირებული API გასაღები სხვა პირს საშუალებას აძლევს, თქვენი თანხმობის გარეშე გამოიყენოს თქვენი ანგარიშის კვოტა. ამან შეიძლება გამოიწვიოს მონაცემების დაკარგვა, მოულოდნელი ხარჯები, ყოველთვიური კვოტის ამოწურვა და API-ზე წვდომის შეფერხება.
თქვენი გუნდების მიერ რესურსების გამოყენების მონიტორინგი შეგიძლიათ გამოყენების გვერდზე. თუ არასათანადო გამოყენებაზე ეჭვი გაგიჩნდებათ, თქვენი ანგარიშის დასაცავად შეგიძლიათ რამდენიმე ზომა მიიღოთ:
გადაამოწმეთ გამოყენების მონაცემები და ნახეთ, შეესაბამება თუ არა ისინი თქვენი გუნდის საქმიანობას. თუ მომხმარებელი რამდენიმე ორგანიზაციის წევრია (მაგალითად, კორპორაციულისა და პირადის), დარწმუნდით, რომ მას ჩართული აქვს გამოყენების აღრიცხვა და არჩეული აქვს ნაგულისხმევი ორგანიზაცია გამოყენებისა და აღრიცხვისთვის.
თუ ფიქრობთ, რომ თქვენმა გასაღებმა გაჟონა, დაუყოვნებლივ ჩაანაცვლეთ ის API გასაღებების გვერდიდან. თუ თქვენი აპლიკაციები უკვე გაშვებულია საწარმოო გარემოში, მათშიც შესაბამისად უნდა განაახლოთ გასაღების მნიშვნელობები.
საკითხის დამატებით შესასწავლად დაგვიკავშირდით help.openai.com-ის მეშვეობით.
8. დაიცავით API-ზე წვდომა ქსელური კონტროლის მექანიზმებით
ნებადართული IP მისამართების სიით შეგიძლიათ განსაზღვროთ, რომელი IP მისამართებიდან იქნება შესაძლებელი თქვენს OpenAI API-ზე წვდომა. ამ ფუნქციის ჩართვისას დაიშვება მხოლოდ მითითებული IP მისამართებიდან ან დიაპაზონებიდან მიღებული მოთხოვნები, ყველა დანარჩენი კი უარყოფილი იქნება — მაშინაც კი, თუ ისინი მოქმედ API გასაღებს შეიცავს.
ეს დაცვის დამატებით ფენას ქმნის: თქვენს API-ზე წვდომა მხოლოდ სანდო ინფრასტრუქტურიდან იქნება შესაძლებელი, მაგალითად, თქვენი სერვერული ნაწილის სერვერებიდან ან ღრუბლოვანი გარემოდან.
დამატებითი ინფორმაციისთვის იხილეთ სტატია OpenAI API-სთვის ნებადართული IP მისამართების სიის შესახებ.
ორგანიზაციებისთვის, რომლებსაც კერძო ქსელით წვდომა სჭირდებათ, კიდევ ერთი ვარიანტია Private Link. მისი მეშვეობით Azure-ის სამუშაო დატვირთვებს შეუძლიათ OpenAI API-ის რეგიონულ წვდომის წერტილებთან დაკავშირება Azure Private Link-ის საშუალებით. წვდომის მოსათხოვნად დაუკავშირდით თქვენს წარმომადგენელს OpenAI-ში ან გაყიდვების გუნდს. API-ის ავთენტიფიკაცია კვლავ აუცილებელია, ხოლო Private Link შეუთავსებელია ნებადართული IP მისამართების სიასთან და ორმხრივ TLS-თან (mTLS). დაყენების შესახებ დეტალური ინფორმაციისთვის იხილეთ Private Link-ის გზამკვლევი.