
Шолу
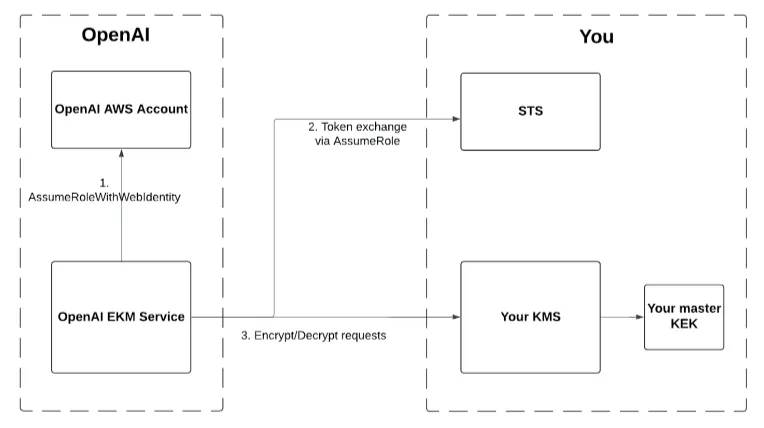
Enterprise Key Management (EKM) OpenAI жүйесіне сіз басқаратын басты кілтті пайдаланып деректерді шифрлауға мүмкіндік береді. Бұл құжат OpenAI жүйесіне KMS жүйеңізде шектеулі рұқсаттар беру үшін AWS есептік жазбаңызды қалай баптау керегін көрсетеді.
Қадамдар
1. Жаңа KMS кілтін жасаңыз
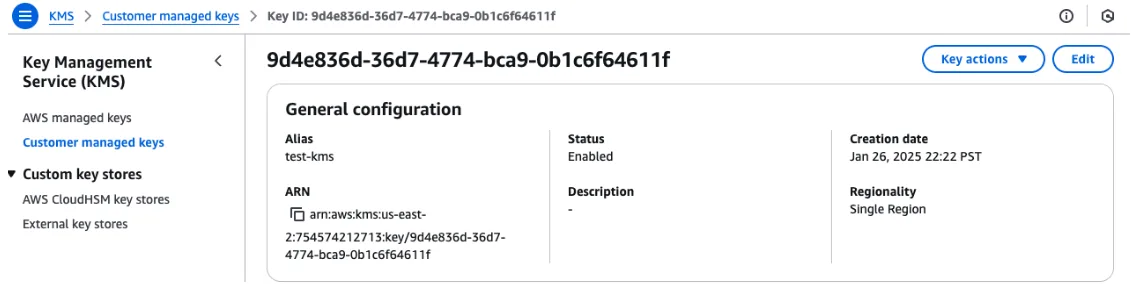
KMS > Тұтынушы басқаратын кілттер бөліміне өтіп, Кілт жасау пәрменін таңдаңыз.
Симметриялық шифрлау алгоритмін таңдаңыз.
Кілт жасалғаннан кейін оның ARN мәнін жазып алыңыз. Қолдау көрсетілетін пішімдер:
arn:aws:kms:<region>:<account_number>:key/<uuid>,...:key/mrk-*немесе...:alias/<alias_name>.
2. KMS кілтіне шектеулі қолжетімділік беретін арнаулы саясат жасаңыз
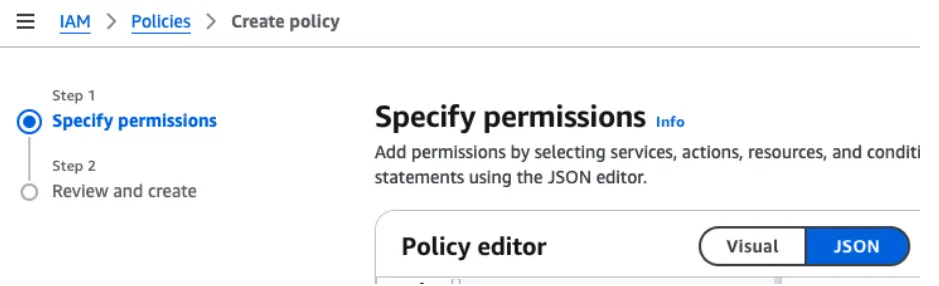
IAM > Саясаттар бөліміне өтіп, Саясат жасау пәрменін таңдаңыз.
Рұқсаттарды көрсету қадамында JSON нұсқасын таңдап, саясатқа KMS қызметіне қатынасу әрекеттерін қосу үшін төмендегіні енгізіңіз. YOUR_KMS_ARN мәнін өзіңіз жасаған кілттің ARN мәнімен міндетті түрде ауыстырыңыз.
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Sid": "AllowEncryptDecrypt",
            "Effect": "Allow",
            "Action": [
                "kms:Decrypt",
                "kms:Encrypt"
            ],
            "Resource": "<YOUR_KMS_ARN>"
        }
    ]
}
3. OpenAI қабылдай алатын IAM рөлін жасап, оны KMS қызметіңізге шектеулі қолжетімділік беретін саясатпен байланыстырыңыз
OpenAI өзіне тиесілі AWS есептік жазбасынан AssumeRole әрекетін шақырады. Бұл қадам OpenAI компаниясының AWS субъектісіне KMS қызметіңізге қатынасу үшін шектеулі рөлді қабылдауға мүмкіндік береді.
IAM > Рөлдер бөліміне өтіп, Рөл жасау пәрменін таңдаңыз.
Сенімді субъектіні таңдау қадамында Арнаулы сенім саясаты нұсқасын таңдаңыз.
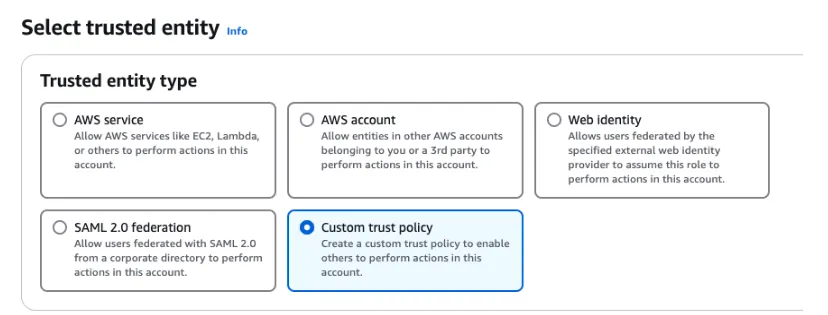
Содан кейін OpenAI компаниясының AWS субъектісіне қатынасуға рұқсат беру үшін Арнаулы сенім саясаты өрісіне төмендегіні енгізіңіз.
Субъект — OpenAI компаниясының AWS субъектісі:
arn:aws:iam::790389265272:role/EnterpriseKeyManagement.AssumeRoleпроцесі кезінде OpenAI қандай ExternalId мәнін беруі керектігін көрсетіңіз.ChatGPT немесе API үшін жұмыс кеңістігіңізге байланысты ұйым идентификаторын (org-xxx) пайдаланыңыз: ұйым параметрлері.
API үшін қолжетімділікті нақтырақ шектеу мақсатында белгілі бір API жобасының идентификаторын пайдалануға болады.
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Effect": "Allow",
            "Principal": {
                "AWS": "arn:aws:iam::790389265272:role/EnterpriseKeyManagement"
            },
            "Action": "sts:AssumeRole",
            "Condition": {
                "StringEquals": {
                    "sts:ExternalId": [
                         "<YOUR_OPENAI_ORGANIZATION_ID>"
                     ]
                }
            }
        }
    ]
}
Содан кейін Рұқсаттарды қосу қадамында алдыңғы қадамда жасаған IAM саясатын атауы бойынша іздеңіз. Саясат атауының жанындағы құсбелгі ұяшығын белгілеп, Келесі түймесін таңдаңыз.
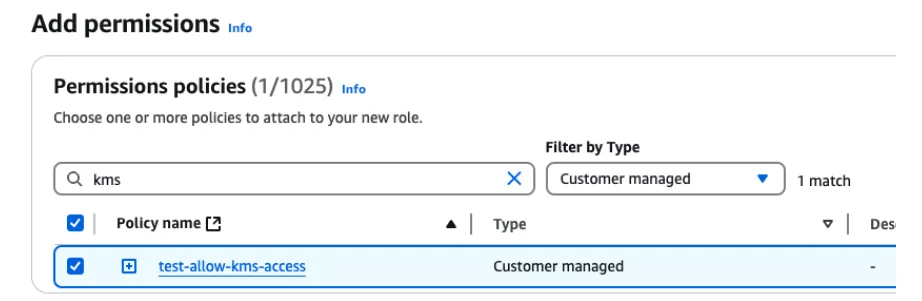
Соңында Атау беру, тексеру және жасау бөлімінде рөлге кез келген атау беріңіз.
4. Өзіңіздің қауіпсіздік тәжірибелеріңізге сай кез келген қосымша шектеулерді қолданыңыз
Жоғарыда OpenAI жүйесіне EKM орнату үшін қажет ең аз міндетті ақпарат берілген. OpenAI сіздің KMS жүйеңізде шифрлау және шифрды шешу операцияларын шақыра алатын болса, өзіңіздің ішкі қауіпсіздік тәжірибелеріңізге сай қосымша кілт саясаттарын немесе шектеулерді қолдана аласыз. Төменде сипатталған OpenAI кілтті тіркеу соңғы нүктесін шақырған кезде, біз баптауыңызды тексереміз.
Жоғарыдағы қадамдарды орындағаннан кейін
ChatGPT Enterprise
OpenAI өкіліне хабарласып, төмендегіні бөлісіңіз:
"role_arn": "arn:aws:iam::<YOUR_AWS_ACCOUNT_NUMBER>:role/<YOUR_ROLE>"OpenAI бұлтыңызда қабылдайтын рөлдің ARN мәні.
"kms_arn": "arn:aws:kms:<REGION>:<YOUR_AWS_ACCOUNT_NUMBER>:key/<UUID>"Сіз басқаратын басты кілтке арналған Key Management System ARN мәні.
ChatGPT ұйымыңыз/жұмыс кеңістігіңіз үшін EKM жүйесін қосамыз.
API
Сыртқы кілтіңізді OpenAI жүйесінде тіркеңіз
Осы API анықтамасындағы нұсқауларды орындаңыз: Басқару API интерфейсіндегі сыртқы кілттер.
Алдымен сыртқы кілтіңізді OpenAI ұйымы деңгейінде тіркеңіз. Нәтижесінде сыртқы кілт идентификаторы жасалады.
Бұл қадамда енгізген деректеріңіздің дұрыстығын және KMS қызметіңізде аутентификациядан өте алатынымызды тексереміз.
Бұл әрекет OpenAI жобаңызға EKM қызметін әлі қоспайды.
curl -X POST \
-H "Content-type: application/json" \
-H "Authorization: Bearer $TOKEN" \
"https://api.openai.com/v1/organization/external_keys" \
-d '{
  "type": "aws",
  "name": "AWS EKM Config",
  "role_arn": "arn:aws:iam::<YOUR_AWS_ACCOUNT_NUMBER>:role/<YOUR_ROLE>",
  "kms_arn": "arn:aws:kms:<REGION>:<YOUR_AWS_ACCOUNT_NUMBER>:key/<UUID>",
  "external_id": "<your org id or project id>"
}'
Содан кейін сыртқы кілтпен байланыстырылған OpenAI жобасын жасаңыз. Осыдан кейін жобаңызда EKM белсендіріледі. Бұл API шақыруының жауап денесі сізге жоба идентификаторын (proj_xxx) береді.
curl -X POST \
-H "Content-type: application/json" \
-H "Authorization: Bearer $TOKEN" \
"https://api.openai.com/v1/organization/projects" \
-d '{
   "name": "Some Project",
   "external_key_id": "extkey_xxxx"
}'