
1. ನಿಮ್ಮ ಖಾತೆಯಲ್ಲಿರುವ ಪ್ರತಿ ತಂಡದ ಸದಸ್ಯರಿಗೆ ಯಾವಾಗಲೂ ವಿಶಿಷ್ಟ API ಕೀ ಬಳಸಿ.
API ಕೀ ಎಂದರೆ API ಗೆ ನಿಮ್ಮ ವಿನಂತಿಗಳನ್ನು ಗುರುತಿಸುವ ವಿಶಿಷ್ಟ ಕೋಡ್. ನಿಮ್ಮ API ಕೀ ಅನ್ನು ನೀವು ಬಳಸಲು ಉದ್ದೇಶಿಸಲಾಗಿದೆ. API ಕೀಗಳನ್ನು ಹಂಚಿಕೊಳ್ಳುವುದು ಟರ್ಮ್ಸ್ ಆಫ್ ಯೂಸ್ ಗೆ ವಿರುದ್ಧವಾಗಿದೆ.
ನೀವು ಪ್ರಯೋಗಗಳನ್ನು ಆರಂಭಿಸಿದಂತೆ, ನಿಮ್ಮ ತಂಡಕ್ಕೆ API ಪ್ರವೇಶವನ್ನು ವಿಸ್ತರಿಸಲು ಬಯಸಬಹುದು. API ಕೀಗಳ ಹಂಚಿಕೆಯನ್ನು OpenAI ಬೆಂಬಲಿಸುವುದಿಲ್ಲ. ದಯವಿಟ್ಟು Members ಪುಟದಿಂದ ನಿಮ್ಮ ಖಾತೆಗೆ ಹೊಸ ಸದಸ್ಯರನ್ನು ಆಹ್ವಾನಿಸಿ; ಸೈನ್-ಇನ್ ಮಾಡಿದ ಕೂಡಲೇ ಅವರು ತಮ್ಮದೇ ವಿಶಿಷ್ಟ ಕೀ ಅನ್ನು ಪಡೆಯುತ್ತಾರೆ. ನೀವು ಪ್ರತ್ಯೇಕ API ಕೀಗಳಿಗೆ ಅನುಮತಿಗಳನ್ನು ನಿಯೋಜಿಸಬಹುದು ಕೂಡ.
2. ಮುಕ್ತಾಯ ದಿನಾಂಕವಿರುವ API ಕೀಲಿಗಳನ್ನು ರಚಿಸಿ ಮತ್ತು ಕೀಲಿಗಳನ್ನು ನಿಯಮಿತವಾಗಿ ಬದಲಿಸುವ ಪ್ರಕ್ರಿಯೆಯನ್ನು ರೂಪಿಸಿ
ಯೋಜನೆಯ ಕೀಲಿಗಳನ್ನು ಮುಕ್ತಾಯ ದಿನಾಂಕದೊಂದಿಗೆ ರಚಿಸಬಹುದು. ಆ ದಿನಾಂಕದ ನಂತರ ಆ ಕೀಲಿಗಳನ್ನು ಬಳಸುವ ಯಾವುದೇ ವಿನಂತಿಯನ್ನು ತಿರಸ್ಕರಿಸಲಾಗುತ್ತದೆ. ಮುಕ್ತಾಯ ದಿನಾಂಕವಿರುವ ಕೀಲಿಗಳನ್ನು ರಚಿಸಲು ಮತ್ತು ಅವುಗಳನ್ನು ನಿಯಮಿತವಾಗಿ ಬದಲಿಸುವ ಪ್ರಕ್ರಿಯೆಯನ್ನು ರೂಪಿಸಲು ನಾವು ಬಲವಾಗಿ ಶಿಫಾರಸು ಮಾಡುತ್ತೇವೆ. ಒಂದು ಕೀಲಿಯ ಅವಧಿ ಮುಗಿಯುವ ಮೊದಲು, ಅದರ ಬದಲಿಗೆ ಹೊಸ ಕೀಲಿಯನ್ನು ರಚಿಸಿ, ಅದನ್ನು ಬಳಸುವಂತೆ ನಿಮ್ಮ ಅಪ್ಲಿಕೇಶನ್ಗಳನ್ನು ನವೀಕರಿಸಿ. ಹೊಸ ಕೀಲಿ ಕಾರ್ಯನಿರ್ವಹಿಸುತ್ತದೆ ಎಂದು ಪರಿಶೀಲಿಸಿದ ನಂತರ ಹಳೆಯ ಕೀಲಿಯನ್ನು ರದ್ದುಪಡಿಸಿ. ಈ ಕ್ರಮಗಳು API ಕೀಲಿಗಳ ಸೋರಿಕೆಯಿಂದ ಉಂಟಾಗುವ ಪರಿಣಾಮವನ್ನು ಬಹಳಷ್ಟು ಕಡಿಮೆ ಮಾಡಬಹುದು.
ನಿರ್ವಾಹಕರು ಪ್ಲಾಟ್ಫಾರ್ಮ್ ಸೆಟ್ಟಿಂಗ್ಗಳಲ್ಲಿ ಸಂಸ್ಥೆ ಅಥವಾ ಯೋಜನೆಯ ಮಟ್ಟದಲ್ಲಿ API ಕೀಲಿಗಳ ಗರಿಷ್ಠ ಮಾನ್ಯತಾ ಅವಧಿಯನ್ನು ಕಡ್ಡಾಯಗೊಳಿಸಬಹುದು. ಹೊಸ ಕೀಲಿಗಳನ್ನು ಅನುಮತಿಸಲಾದ ಮಿತಿಗಳೊಳಗೆ ಹೊಂದಿಸಬೇಕು. ಇದರಿಂದ ಅವು ಅನಿರ್ದಿಷ್ಟ ಅವಧಿಯವರೆಗೆ ಮಾನ್ಯವಾಗಿ ಉಳಿಯುವುದನ್ನು ತಡೆಯಬಹುದು. ಯೋಜನೆಯ ಮಿತಿಗಳು ಸಂಸ್ಥೆಯ ಮಿತಿಯನ್ನು ಮೀರುವಂತಿಲ್ಲ.
ಬೆಂಬಲಿತ ಕಾರ್ಯಭಾರಗಳಿಗೆ, ದೀರ್ಘಾವಧಿ ಮಾನ್ಯತೆಯ OpenAI API ಕೀಲಿಯನ್ನು ಸಂಗ್ರಹಿಸುವ ಬದಲು ಕಾರ್ಯಭಾರ ಗುರುತು ಒಕ್ಕೂಟವನ್ನು ಬಳಸಿ. ನಿಮ್ಮ ಕಾರ್ಯಭಾರವು ವಿಶ್ವಾಸಾರ್ಹ ಪೂರೈಕೆದಾರರಿಂದ ಪಡೆದ ಗುರುತನ್ನು ವಿನಿಮಯ ಮಾಡಿಕೊಂಡು ಅಲ್ಪಾವಧಿ ಮಾನ್ಯತೆಯ OpenAI ಪ್ರವೇಶ ಟೋಕನ್ ಅನ್ನು ಪಡೆಯುತ್ತದೆ. ಕಾರ್ಯಭಾರಕ್ಕೆ ಅಗತ್ಯವಿರುವ ಅನುಮತಿಗಳನ್ನು ಮಾತ್ರ ಹೊಂದಿರುವ ಪ್ರತ್ಯೇಕ ಸೇವಾ ಖಾತೆಯನ್ನು ಹೊಂದಿಸಿ.
3. ಬ್ರೌಸರ್ಗಳು ಅಥವಾ ಮೊಬೈಲ್ ಅಪ್ಲಿಕೇಶನ್ಗಳಂತಹ ಬಳಕೆದಾರರ ಕಡೆಯ ಪರಿಸರಗಳಲ್ಲಿ ನಿಮ್ಮ ಕೀಲಿಯನ್ನು ಎಂದಿಗೂ ಇರಿಸಬೇಡಿ.
ಬ್ರೌಸರ್ಗಳು ಅಥವಾ ಮೊಬೈಲ್ ಅಪ್ಲಿಕೇಶನ್ಗಳಂತಹ ಬಳಕೆದಾರರ ಕಡೆಯ ಪರಿಸರಗಳಲ್ಲಿ ನಿಮ್ಮ OpenAI API ಕೀಲಿಯನ್ನು ಬಹಿರಂಗಪಡಿಸಿದರೆ, ದುರುದ್ದೇಶದ ಬಳಕೆದಾರರು ಆ ಕೀಲಿಯನ್ನು ಪಡೆದು ನಿಮ್ಮ ಪರವಾಗಿ ವಿನಂತಿಗಳನ್ನು ಕಳುಹಿಸಬಹುದು. ಇದರಿಂದ ಅನಿರೀಕ್ಷಿತ ಶುಲ್ಕಗಳು ಉಂಟಾಗಬಹುದು ಅಥವಾ ಖಾತೆಯ ಕೆಲವು ದತ್ತಾಂಶಗಳ ಸುರಕ್ಷತೆಗೆ ಧಕ್ಕೆಯಾಗಬಹುದು. ನಿಮ್ಮ API ಕೀಲಿಯನ್ನು ಸುರಕ್ಷಿತವಾಗಿಡಬಹುದಾದ ನಿಮ್ಮದೇ ಹಿಂಬದಿ ಸರ್ವರ್ ಮೂಲಕ ವಿನಂತಿಗಳನ್ನು ಯಾವಾಗಲೂ ಕಳುಹಿಸಬೇಕು.
4. ನಿಮ್ಮ ಕೀಯನ್ನು ಎಂದಿಗೂ ರಿಪೊಸಿಟರಿಗೆ ಸಲ್ಲಿಸಬೇಡಿ
API ಕೀಯನ್ನು ಮೂಲ ಕೋಡ್ಗೆ ಸಲ್ಲಿಸುವುದು ದೃಢೀಕರಣ ಮಾಹಿತಿಯ ಸುರಕ್ಷತೆ ಹಾಳಾಗಲು ಕಾರಣವಾಗುವ ಸಾಮಾನ್ಯ ವಿಧಾನವಾಗಿದೆ. ಸಾರ್ವಜನಿಕ ರಿಪೊಸಿಟರಿಗಳನ್ನು ಹೊಂದಿರುವವರು ತಮಗೆ ತಿಳಿಯದೆಯೇ ತಮ್ಮ ಕೀಯನ್ನು ಅಂತರ್ಜಾಲದಲ್ಲಿ ಹಂಚಿಕೊಳ್ಳಲು ಇದು ಸಾಮಾನ್ಯ ಕಾರಣವಾಗಬಹುದು. ಖಾಸಗಿ ರಿಪೊಸಿಟರಿಗಳು ಹೆಚ್ಚು ಸುರಕ್ಷಿತವಾಗಿರುತ್ತವೆ. ಆದರೆ ಡೇಟಾ ಉಲ್ಲಂಘನೆಯಿಂದ ನಿಮ್ಮ ಕೀಗಳು ಸೋರಿಕೆಯಾಗಬಹುದು. ಈ ಕಾರಣಗಳಿಂದಾಗಿ, ಕೀ ಸುರಕ್ಷತೆಗಾಗಿ ಮುನ್ನೆಚ್ಚರಿಕೆಯ ಕ್ರಮವಾಗಿ ಪರಿಸರ ಚರಾಂಶಗಳನ್ನು ಬಳಸುವಂತೆ ನಾವು ಬಲವಾಗಿ ಶಿಫಾರಸು ಮಾಡುತ್ತೇವೆ.
5. ನಿಮ್ಮ API ಕೀಗೆ ಬದಲಾಗಿ ಪರಿಸರ ಚರಾಂಶಗಳನ್ನು ಬಳಸಿ
ಪರಿಸರ ಚರಾಂಶವೆಂದರೆ ನಿಮ್ಮ ಅಪ್ಲಿಕೇಶನ್ನೊಳಗೆ ಅಲ್ಲದೆ, ಆಪರೇಟಿಂಗ್ ಸಿಸ್ಟಂನಲ್ಲಿ ಹೊಂದಿಸಲಾದ ಚರಾಂಶ. ಇದು ಹೆಸರು ಮತ್ತು ಮೌಲ್ಯವನ್ನು ಒಳಗೊಂಡಿರುತ್ತದೆ. ಚರಾಂಶದ ಹೆಸರನ್ನು OPENAI_API_KEY ಎಂದು ಹೊಂದಿಸುವಂತೆ ನಾವು ಶಿಫಾರಸು ಮಾಡುತ್ತೇವೆ. ನಿಮ್ಮ ತಂಡದಾದ್ಯಂತ ಈ ಚರಾಂಶದ ಹೆಸರನ್ನು ಒಂದೇ ರೀತಿ ಇರಿಸುವುದರಿಂದ, API ಕೀ ಬಹಿರಂಗವಾಗುವ ಅಪಾಯವಿಲ್ಲದೆ ಕೋಡ್ ಅನ್ನು ಸಲ್ಲಿಸಿ ಹಂಚಿಕೊಳ್ಳಬಹುದು.
Windows ಸಂರಚನೆ
ಆಯ್ಕೆ 1: cmd ಪ್ರಾಂಪ್ಟ್ ಮೂಲಕ ‘OPENAI_API_KEY’ ಪರಿಸರ ಚರಾಂಶವನ್ನು ಹೊಂದಿಸಿ
cmd ಪ್ರಾಂಪ್ಟ್ನಲ್ಲಿ ಈ ಕೆಳಗಿನದನ್ನು ಚಲಾಯಿಸಿ. <yourkey> ಬದಲಿಗೆ ನಿಮ್ಮ API ಕೀ ನಮೂದಿಸಿ:
setx OPENAI_API_KEY "<yourkey>"ಇದು ಮುಂದೆ ತೆರೆಯುವ cmd ಆದೇಶ ಸೂಚಕ ಕಿಟಕಿಗಳಿಗೆ ಅನ್ವಯಿಸುತ್ತದೆ. ಆದ್ದರಿಂದ curl ಜೊತೆಗೆ ಆ ಚರವನ್ನು ಬಳಸಲು ನೀವು ಹೊಸ ಕಿಟಕಿಯನ್ನು ತೆರೆಯಬೇಕು. ಹೊಸ cmd ಆದೇಶ ಸೂಚಕ ಕಿಟಕಿಯನ್ನು ತೆರೆದು, ಈ ಕೆಳಗಿನದನ್ನು ನಮೂದಿಸುವ ಮೂಲಕ ಈ ಚರವನ್ನು ಹೊಂದಿಸಲಾಗಿದೆಯೇ ಎಂದು ಪರಿಶೀಲಿಸಬಹುದು
echo %OPENAI_API_KEY%ಆಯ್ಕೆ 2: ನಿಯಂತ್ರಣ ಫಲಕದ ಮೂಲಕ ನಿಮ್ಮ ‘OPENAI_API_KEY’ ಪರಿಸರ ಚರವನ್ನು ಹೊಂದಿಸಿ
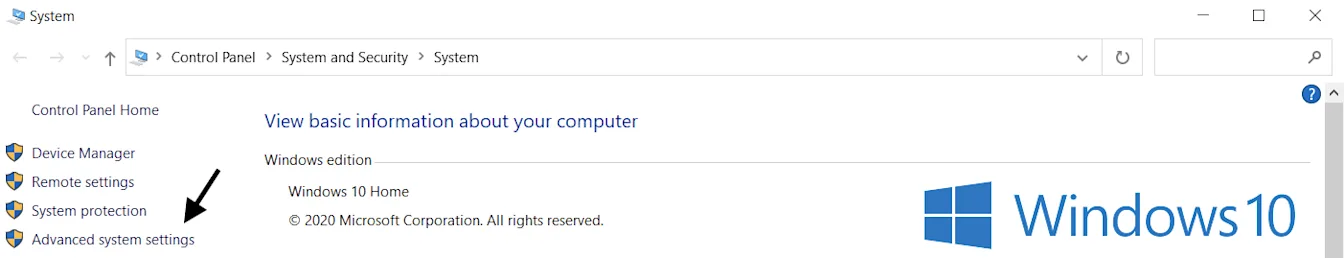
ಸಿಸ್ಟಂ ಗುಣಲಕ್ಷಣಗಳನ್ನು ತೆರೆದು, ಸುಧಾರಿತ ಸಿಸ್ಟಂ ಸೆಟ್ಟಿಂಗ್ಗಳು ಆಯ್ಕೆಮಾಡಿ
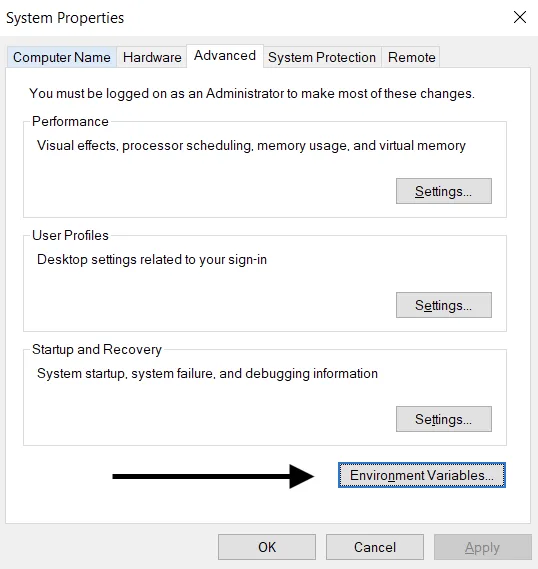
ಪರಿಸರ ಚರಗಳು... ಆಯ್ಕೆಮಾಡಿ
ಬಳಕೆದಾರ ಚರಗಳ ವಿಭಾಗದಿಂದ (ಮೇಲ್ಭಾಗದಲ್ಲಿ) ಹೊಸದು… ಆಯ್ಕೆಮಾಡಿ. <yourkey> ಬದಲಿಗೆ ನಿಮ್ಮ ಎಪಿಐ ಕೀಲಿಯನ್ನು ನಮೂದಿಸಿ, ಹೆಸರು/ಕೀಲಿ ಮೌಲ್ಯದ ಜೋಡಿಯನ್ನು ಸೇರಿಸಿ.
ಚರದ ಹೆಸರು: OPENAI_API_KEY
ಚರದ ಮೌಲ್ಯ: <yourkey>
Linux / macOS ಸಂರಚನೆ
ಆಯ್ಕೆ 1: zsh ಬಳಸಿ ನಿಮ್ಮ ‘OPENAI_API_KEY’ ಪರಿಸರ ಚರವನ್ನು ಹೊಂದಿಸಿ
yourkey ಬದಲಿಗೆ ನಿಮ್ಮ ಎಪಿಐ ಕೀಲಿಯನ್ನು ನಮೂದಿಸಿ, ನಿಮ್ಮ ಟರ್ಮಿನಲ್ನಲ್ಲಿ ಈ ಆದೇಶವನ್ನು ಚಲಾಯಿಸಿ.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcಹೊಸ ಚರದೊಂದಿಗೆ shell ಅನ್ನು ಅಪ್ಡೇಟ್ ಮಾಡಿ:
source ~/.zshrcಕೆಳಗಿನ ಕಮಾಂಡ್ ಬಳಸಿ ನೀವು ನಿಮ್ಮ ಪರಿಸರ ಚರವನ್ನು ಹೊಂದಿಸಿದ್ದೀರಿ ಎಂಬುದನ್ನು ದೃಢೀಕರಿಸಿ.
echo $OPENAI_API_KEYನಿಮ್ಮ API ಕೀ ಮೌಲ್ಯವು ಫಲಿತಾಂಶದ ಔಟ್ಪುಟ್ ಆಗಿರುತ್ತದೆ.
ಆಯ್ಕೆ 2: bash ಬಳಸಿ ನಿಮ್ಮ ‘OPENAI_API_KEY’ ಪರಿಸರ ಚರವನ್ನು ಹೊಂದಿಸಿ
ಆಯ್ಕೆ 1 ರಲ್ಲಿರುವ ಸೂಚನೆಗಳನ್ನು ಅನುಸರಿಸಿ, .zshrc ಅನ್ನು .bash_profile. ನಿಂದ ಬದಲಿಸಿ.
ಎಲ್ಲವೂ ಸಿದ್ಧವಾಗಿದೆ! ನೀವು ಈಗ curl ನಲ್ಲಿ ಕೀ ಅನ್ನು ಉಲ್ಲೇಖಿಸಬಹುದು ಅಥವಾ ಅದನ್ನು ನಿಮ್ಮ Python ನಲ್ಲಿ ಲೋಡ್ ಮಾಡಬಹುದು:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. ಕೀ ನಿರ್ವಹಣಾ ಸೇವೆಯನ್ನು ಬಳಸಿ
ರಹಸ್ಯ API ಕೀಗಳನ್ನು ಸುರಕ್ಷಿತವಾಗಿ ನಿರ್ವಹಿಸಲು ವಿವಿಧ ಉತ್ಪನ್ನಗಳು ಲಭ್ಯವಿವೆ. ಈ ಪರಿಕರಗಳು ನಿಮ್ಮ ಕೀಗಳಿಗೆ ಪ್ರವೇಶವನ್ನು ನಿಯಂತ್ರಿಸಲು ಮತ್ತು ಒಟ್ಟಾರೆ ಡೇಟಾ ಸುರಕ್ಷತೆಯನ್ನು ಸುಧಾರಿಸಲು ನೆರವಾಗುತ್ತವೆ. ನಿಮ್ಮ ಅಪ್ಲಿಕೇಶನ್ನಲ್ಲಿ ಡೇಟಾ ಉಲ್ಲಂಘನೆಯಾದರೂ, ಕೀಗಳನ್ನು ಗೂಢಲಿಪೀಕರಿಸಿ ಸಂಪೂರ್ಣವಾಗಿ ಪ್ರತ್ಯೇಕ ಸ್ಥಳದಲ್ಲಿ ನಿರ್ವಹಿಸುವುದರಿಂದ ಅವುಗಳ ಸುರಕ್ಷತೆ ಹಾಳಾಗುವುದಿಲ್ಲ.
ತಮ್ಮ ಅಪ್ಲಿಕೇಶನ್ಗಳನ್ನು ಬಳಕೆಗೆ ನಿಯೋಜಿಸುವ ತಂಡಗಳು ಈ ಸೇವೆಗಳಲ್ಲಿ ಒಂದನ್ನು ಪರಿಗಣಿಸುವಂತೆ ನಾವು ಶಿಫಾರಸು ಮಾಡುತ್ತೇವೆ.
7. ನಿಮ್ಮ ಖಾತೆಯ ಬಳಕೆಯನ್ನು ಮೇಲ್ವಿಚಾರಣೆ ಮಾಡಿ ಮತ್ತು ಅಗತ್ಯವಿದ್ದಾಗ ಕೀಲಿಗಳನ್ನು ಬದಲಿಸಿ
ನಿಮ್ಮ ಸಂಸ್ಥೆ ಅಥವಾ ಯೋಜನೆಗಳಿಗೆ ಮಾಸಿಕ ವೆಚ್ಚದ ಮಿತಿಗಳನ್ನು ನಿಗದಿಪಡಿಸಿ. ಸೋರಿಕೆಯಾದ ಕೀಲಿಯಿಂದ ಉಂಟಾಗುವ ಅನಿರೀಕ್ಷಿತ ವೆಚ್ಚಗಳನ್ನು ಮಿತಿಗೊಳಿಸಲು, ಈ ಮಿತಿಗಳ ಕಟ್ಟುನಿಟ್ಟಿನ ಜಾರಿಯನ್ನು ಸಕ್ರಿಯಗೊಳಿಸಿ. ವೆಚ್ಚದ ಎಚ್ಚರಿಕೆಗಳು ಮಾತ್ರ API ಸಂಚಾರವನ್ನು ನಿಲ್ಲಿಸುವುದಿಲ್ಲ. ಮಿತಿಗಳ ಕಟ್ಟುನಿಟ್ಟಿನ ಜಾರಿಯು ನ್ಯಾಯಸಮ್ಮತ ವಿನಂತಿಗಳನ್ನೂ ತಡೆಯಬಹುದು. ಜಾರಿಯು ತತ್ಕ್ಷಣವೇ ಆಗದ ಕಾರಣ ವೆಚ್ಚವು ಮಿತಿಯನ್ನು ಸ್ವಲ್ಪ ಮೀರಬಹುದು.
ಅನ್ಯರ ಕೈಗೆ ಸಿಕ್ಕ API ಕೀಲಿಯಿಂದ ಅವರು ನಿಮ್ಮ ಒಪ್ಪಿಗೆಯಿಲ್ಲದೆ ನಿಮ್ಮ ಖಾತೆಯ ಬಳಕೆಯ ಕೋಟಾವನ್ನು ಬಳಸಿಕೊಳ್ಳಬಹುದು. ಇದರಿಂದ ದತ್ತಾಂಶ ನಷ್ಟ, ಅನಿರೀಕ್ಷಿತ ಶುಲ್ಕಗಳು, ಮಾಸಿಕ ಕೋಟಾ ಖಾಲಿಯಾಗುವುದು ಮತ್ತು ನಿಮ್ಮ API ಪ್ರವೇಶಕ್ಕೆ ಅಡಚಣೆ ಉಂಟಾಗಬಹುದು.
ಬಳಕೆ ಪುಟದ ಮೂಲಕ ನಿಮ್ಮ ತಂಡಗಳ ಬಳಕೆಯನ್ನು ಗಮನಿಸಬಹುದು. ದುರುಪಯೋಗದ ಬಗ್ಗೆ ನಿಮಗೆ ಯಾವುದೇ ಆತಂಕವಿದ್ದರೆ, ನಿಮ್ಮ ಖಾತೆಯನ್ನು ರಕ್ಷಿಸಲು ಈ ಕ್ರಮಗಳನ್ನು ಕೈಗೊಳ್ಳಬಹುದು:
ನಿಮ್ಮ ಬಳಕೆಯು ತಂಡದ ಕೆಲಸಕ್ಕೆ ಅನುಗುಣವಾಗಿದೆಯೇ ಎಂದು ಪರಿಶೀಲಿಸಿ. ಹಲವು ಸಂಸ್ಥೆಗಳಿಗೆ (ಉದಾ. ಸಾಂಸ್ಥಿಕ ಮತ್ತು ವೈಯಕ್ತಿಕ) ಸೇರಿದ ಬಳಕೆದಾರರು ಬಳಕೆಯ ಮೇಲ್ವಿಚಾರಣೆಯನ್ನು ಸಕ್ರಿಯಗೊಳಿಸಿದ್ದಾರೆ ಮತ್ತು ಬಳಕೆ ಹಾಗೂ ಮೇಲ್ವಿಚಾರಣೆಗಾಗಿ ತಮ್ಮ ಪೂರ್ವನಿಯೋಜಿತ ಸಂಸ್ಥೆಯನ್ನು ನಿಗದಿಪಡಿಸಿದ್ದಾರೆ ಎಂಬುದನ್ನು ಖಚಿತಪಡಿಸಿಕೊಳ್ಳಿ.
ನಿಮ್ಮ ಕೀಲಿ ಸೋರಿಕೆಯಾಗಿದೆ ಎಂದು ನಿಮಗೆ ಅನಿಸಿದರೆ, ತಕ್ಷಣವೇ API ಕೀಲಿಗಳು ಪುಟದಲ್ಲಿ ಅದನ್ನು ಬದಲಿಸಿ. ನಿಮ್ಮ ಅಪ್ಲಿಕೇಶನ್ಗಳು ಈಗಾಗಲೇ ನೈಜ ಬಳಕೆಯಲ್ಲಿದ್ದರೆ, ಅವುಗಳಲ್ಲಿನ ಕೀಲಿ ಮೌಲ್ಯಗಳನ್ನು ಅದಕ್ಕೆ ತಕ್ಕಂತೆ ನವೀಕರಿಸಬೇಕಾಗುತ್ತದೆ.
ಹೆಚ್ಚಿನ ತನಿಖೆಗಾಗಿ help.openai.com ಮೂಲಕ ನಮ್ಮನ್ನು ಸಂಪರ್ಕಿಸಿ.
8. ನೆಟ್ವರ್ಕ್ ನಿಯಂತ್ರಣಗಳ ಮೂಲಕ API ಪ್ರವೇಶವನ್ನು ರಕ್ಷಿಸಿ
ನಿಮ್ಮ OpenAI API ಅನ್ನು ಯಾವ IP ವಿಳಾಸಗಳು ಪ್ರವೇಶಿಸಬಹುದು ಎಂಬುದನ್ನು IP ಅನುಮತಿ ಪಟ್ಟಿಯ ಮೂಲಕ ನಿರ್ಬಂಧಿಸಬಹುದು. ಇದನ್ನು ಸಕ್ರಿಯಗೊಳಿಸಿದಾಗ, ನಿಗದಿಪಡಿಸಿದ IP ವಿಳಾಸಗಳು ಅಥವಾ ವಿಳಾಸ ಶ್ರೇಣಿಗಳಿಂದ ಬರುವ ವಿನಂತಿಗಳಿಗೆ ಮಾತ್ರ ಅನುಮತಿ ನೀಡಲಾಗುತ್ತದೆ. ಉಳಿದ ಎಲ್ಲ ವಿನಂತಿಗಳನ್ನು ತಿರಸ್ಕರಿಸಲಾಗುತ್ತದೆ—ಅವುಗಳಲ್ಲಿ ಮಾನ್ಯವಾದ API ಕೀಲಿ ಇದ್ದರೂ ಸಹ.
ನಿಮ್ಮ ಹಿಂಬದಿ ಸರ್ವರ್ಗಳು ಅಥವಾ ಕ್ಲೌಡ್ ಪರಿಸರದಂತಹ ವಿಶ್ವಾಸಾರ್ಹ ಮೂಲಸೌಕರ್ಯದಿಂದ ಮಾತ್ರ ನಿಮ್ಮ API ಅನ್ನು ಪ್ರವೇಶಿಸಲು ಅವಕಾಶ ನೀಡುವ ಮೂಲಕ ಇದು ಹೆಚ್ಚುವರಿ ರಕ್ಷಣೆ ಒದಗಿಸುತ್ತದೆ.
ಹೆಚ್ಚಿನ ಮಾಹಿತಿಗಾಗಿ, OpenAI API ಗಾಗಿ IP ಅನುಮತಿ ಪಟ್ಟಿ ಕುರಿತ ಲೇಖನವನ್ನು ನೋಡಿ.
ಖಾಸಗಿ ನೆಟ್ವರ್ಕ್ ಪ್ರವೇಶದ ಅಗತ್ಯವಿರುವ ಸಂಸ್ಥೆಗಳಿಗೆ Private Link ಮತ್ತೊಂದು ಆಯ್ಕೆಯಾಗಿದೆ. ಇದು Azure ಕಾರ್ಯಭಾರಗಳನ್ನು Azure Private Link ಮೂಲಕ ಪ್ರಾದೇಶಿಕ OpenAI API ಅಂತ್ಯಬಿಂದುಗಳಿಗೆ ಸಂಪರ್ಕಿಸಲು ಅನುವು ಮಾಡಿಕೊಡುತ್ತದೆ. ಪ್ರವೇಶವನ್ನು ಕೋರಲು ನಿಮ್ಮ OpenAI ಪ್ರತಿನಿಧಿ ಅಥವಾ ಮಾರಾಟ ತಂಡವನ್ನು ಸಂಪರ್ಕಿಸಿ. API ದೃಢೀಕರಣದ ಅಗತ್ಯವು ಮುಂದುವರಿಯುತ್ತದೆ. ಅಲ್ಲದೆ, Private Link ಅನ್ನು IP ಅನುಮತಿ ಪಟ್ಟಿ ಅಥವಾ ಪರಸ್ಪರ TLS (mTLS) ಜೊತೆಗೆ ಬಳಸಲಾಗುವುದಿಲ್ಲ. ಹೊಂದಿಸುವ ವಿವರಗಳಿಗಾಗಿ, Private Link ಮಾರ್ಗದರ್ಶಿಯನ್ನು ನೋಡಿ.