
1. Kiekvienam paskyros komandos nariui visada naudokite unikalų API raktą.
API raktas yra unikalus kodas, identifikuojantis jūsų užklausas į API. Jūsų API raktas skirtas naudoti jums. API raktų bendrinimas prieštarauja Naudojimo sąlygoms.
Pradėję eksperimentuoti, galbūt norėsite išplėsti API prieigą savo komandai. OpenAI nepalaiko API raktų bendrinimo. Pakvieskite naujų narių į savo paskyrą iš puslapio Nariai, ir prisijungę jie greitai gaus savo unikalų raktą. Taip pat galite priskirti leidimus atskiriems API raktams.
2. Kurkite API raktus su galiojimo pabaigos data ir nustatykite raktų keitimo tvarką
Kuriant projekto raktus galima nustatyti galiojimo pabaigos datą, po kurios visos užklausos su šiais raktais bus atmetamos. Primygtinai rekomenduojame kurti raktus su galiojimo pabaigos data ir nustatyti reguliaraus raktų keitimo tvarką. Prieš pasibaigiant rakto galiojimui, sukurkite naują, atnaujinkite programas, kad jos naudotų naująjį raktą, ir įsitikinę, kad jis veikia, atšaukite senąjį. Šios priemonės gali gerokai sumažinti API raktų nutekėjimo žalą.
Administratoriai gali nustatyti privalomą maksimalią API rakto galiojimo trukmę organizacijos ar projekto lygmeniu platformos nustatymuose. Naujų raktų galiojimo trukmė turi neviršyti nustatytų ribų, todėl jie negali galioti neribotą laiką. Projekto ribos negali viršyti organizacijos ribos.
Jei darbo krūvis tai palaiko, užuot saugoję ilgai galiojantį „OpenAI“ API raktą, naudokite darbo krūvio tapatybės federaciją. Jūsų darbo krūvis iškeičia patikimo teikėjo patvirtintą tapatybę į trumpai galiojantį „OpenAI“ prieigos atpažinimo ženklą. Sukonfigūruokite atskirą paslaugos paskyrą ir suteikite jai tik tuos leidimus, kurių reikia darbo krūviui.
3. Niekada nediekite rakto kliento pusės aplinkose, pavyzdžiui, naršyklėse ar mobiliosiose programėlėse.
Atskleidus „OpenAI“ API raktą kliento pusės aplinkose, pavyzdžiui, naršyklėse ar mobiliosiose programėlėse, piktavaliai gali jį pasisavinti ir teikti užklausas jūsų vardu. Dėl to galite patirti netikėtų išlaidų arba gali būti pažeistas kai kurių paskyros duomenų saugumas. Užklausos visada turi būti siunčiamos per jūsų valdomą serverį, kuriame galite saugiai laikyti API raktą.
4. Niekada neįtraukite rakto į saugyklą
API rakto įtraukimas į šaltinio kodą yra vienas iš dažnų prisijungimo duomenų nutekinimo būdų. Jei saugykla vieša, galite patys to nežinodami paskelbti savo raktą internete. Privačios saugyklos yra saugesnės, tačiau dėl duomenų saugumo pažeidimo jūsų raktai taip pat gali būti nutekinti. Todėl primygtinai rekomenduojame iš anksto pasirūpinti raktų saugumu ir naudoti aplinkos kintamuosius.
5. Vietoj API rakto naudokite aplinkos kintamuosius
Aplinkos kintamasis yra operacinėje sistemoje, o ne programoje nustatomas kintamasis. Jį sudaro pavadinimas ir reikšmė. Rekomenduojame kintamąjį pavadinti OPENAI_API_KEY. Jei visa komanda nuosekliai naudos tokį patį kintamojo pavadinimą, galėsite įtraukti kodą į saugyklą ir juo dalytis nerizikuodami atskleisti API rakto.
„Windows“ sąranka
1 variantas. Nustatykite aplinkos kintamąjį „OPENAI_API_KEY“ naudodami cmd komandų eilutę
cmd komandų eilutėje paleiskite toliau nurodytą komandą, pakeisdami <yourkey> savo API raktu:
setx OPENAI_API_KEY "<yourkey>"Šis pakeitimas bus taikomas naujiems cmd komandų eilutės langams, todėl, norėdami naudoti šį kintamąjį su curl, turėsite atverti naują langą. Norėdami patikrinti, ar šis kintamasis nustatytas, atverkite naują cmd komandų eilutės langą ir įveskite
echo %OPENAI_API_KEY%2 parinktis. Valdymo skyde nustatykite aplinkos kintamąjį „OPENAI_API_KEY“
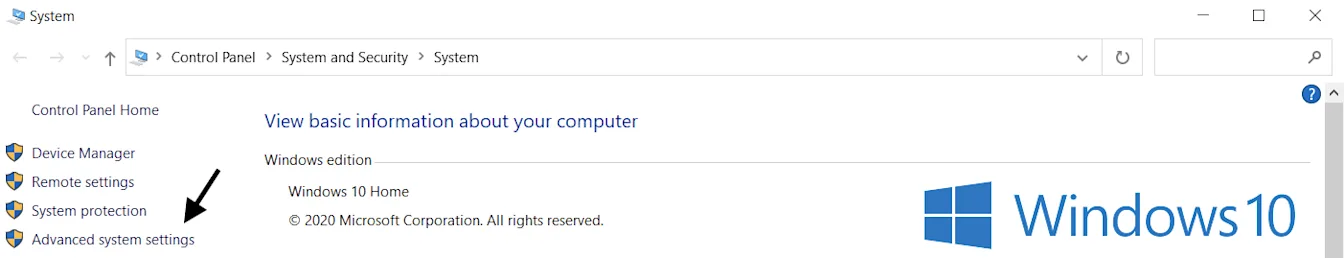
Atverkite Sistemos ypatybes ir pasirinkite Išplėstiniai sistemos parametrai
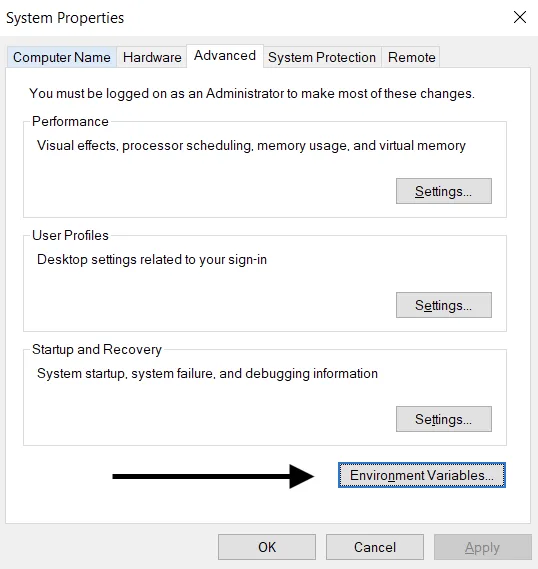
Pasirinkite Aplinkos kintamieji...
Skiltyje „Vartotojo kintamieji“ (viršuje) pasirinkite Naujas…. Pridėkite pavadinimo ir rakto reikšmės porą, <yourkey> pakeisdami savo API raktu.
Kintamojo pavadinimas: OPENAI_API_KEY
Kintamojo reikšmė: <yourkey>
„Linux“ / „macOS“ sąranka
1 parinktis. Nustatykite aplinkos kintamąjį „OPENAI_API_KEY“ naudodami zsh
Terminale paleiskite toliau nurodytą komandą, yourkey pakeisdami savo API raktu.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcAtnaujinkite komandų apvalkalą nauju kintamuoju:
source ~/.zshrcPatvirtinkite, kad nustatėte aplinkos kintamąjį, naudodami šią komandą.
echo $OPENAI_API_KEYGauta išvestis bus jūsų API rakto reikšmė.
2 parinktis: nustatykite aplinkos kintamąjį „OPENAI_API_KEY“ naudodami bash
Vadovaukitės 1 parinkties nurodymais, pakeisdami .zshrc į .bash_profile.
Viskas paruošta! Dabar galite naudoti raktą su curl arba įkelti jį į Python:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. Naudokite raktų valdymo paslaugą
API slaptiems raktams saugiai valdyti siūloma įvairių produktų. Šie įrankiai leidžia valdyti prieigą prie raktų ir pagerinti bendrą duomenų saugumą. Net jei būtų pažeista jūsų programos duomenų apsauga, raktas ar raktai išliktų saugūs, nes jie būtų užšifruoti ir valdomi visiškai atskiroje vietoje.
Komandoms, diegiančioms programas gamybinėje aplinkoje, rekomenduojame apsvarstyti galimybę naudotis viena iš šių paslaugų.
7. Stebėkite paskyros naudojimą ir prireikus keiskite raktus
Nustatykite organizacijos ar projektų mėnesinius išlaidų limitus ir įjunkite griežtą jų taikymą, kad apribotumėte netikėtas išlaidas nutekėjus raktui. Vien įspėjimai apie išlaidas API srauto nesustabdo. Griežtai taikant limitus gali būti blokuojamos ir teisėtos užklausos. Išlaidos gali šiek tiek viršyti limitą, nes apribojimas įsigalioja ne iš karto.
Nutekėjęs API raktas leidžia kitam asmeniui be jūsų sutikimo naudotis jūsų paskyros kvota. Dėl to galite prarasti duomenis, patirti netikėtų išlaidų, išnaudoti mėnesinę kvotą ir netekti prieigos prie API.
Komandų naudojimą galite stebėti puslapyje „Naudojimas“. Jei įtariate piktnaudžiavimą, galite imtis kelių veiksmų paskyrai apsaugoti:
Peržiūrėkite naudojimo duomenis ir patikrinkite, ar jie atitinka jūsų komandos veiklą. Jei naudotojas priklauso kelioms organizacijoms (pvz., įmonės ir asmeninei), įsitikinkite, kad jis įjungė naudojimo stebėjimą ir nustatė numatytąją organizaciją naudojimui ir jo stebėjimui.
Jei manote, kad jūsų raktas nutekėjo, nedelsdami pakeiskite jį puslapyje „API raktai“. Jei jūsų programos veikia gamybinėje aplinkoje, turėsite atitinkamai atnaujinti jose naudojamas raktų reikšmes.
Norėdami išsamesnio tyrimo, susisiekite su mumis per help.openai.com.
8. Apsaugokite prieigą prie API tinklo valdymo priemonėmis
Leidžiamų IP adresų sąrašas leidžia apriboti, iš kurių IP adresų galima pasiekti jūsų „OpenAI“ API. Įjungus šią funkciją, leidžiamos tik užklausos iš nurodytų IP adresų ar jų diapazonų, o visos kitos atmetamos, net jei jose pateiktas galiojantis API raktas.
Tai suteikia papildomą apsaugą: jūsų API galima pasiekti tik iš patikimos infrastruktūros, pavyzdžiui, jūsų serverių ar debesijos aplinkos.
Daugiau informacijos rasite straipsnyje apie leidžiamų IP adresų sąrašą „OpenAI“ API.
„Private Link“ – dar viena galimybė organizacijoms, kurioms reikia prieigos per privatų tinklą. Ši paslauga leidžia „Azure“ darbo krūviams prisijungti prie regioninių „OpenAI“ API galinių taškų per „Azure Private Link“. Norėdami gauti prieigą, kreipkitės į savo „OpenAI“ atstovą arba pardavimo komandą. API autentifikavimas vis tiek būtinas, o „Private Link“ nesuderinama su leidžiamų IP adresų sąrašu ar abipusiu TLS (mTLS). Išsamias sąrankos instrukcijas rasite „Private Link“ vadove.