
Pārskats
Enterprise Key Management (EKM) ļauj OpenAI šifrēt datus, izmantojot galveno atslēgu, kuru kontrolējat jūs. Šajā dokumentā parādīts, kā iestatīt savu AWS kontu, lai piešķirtu OpenAI ierobežotas atļaujas jūsu KMS.
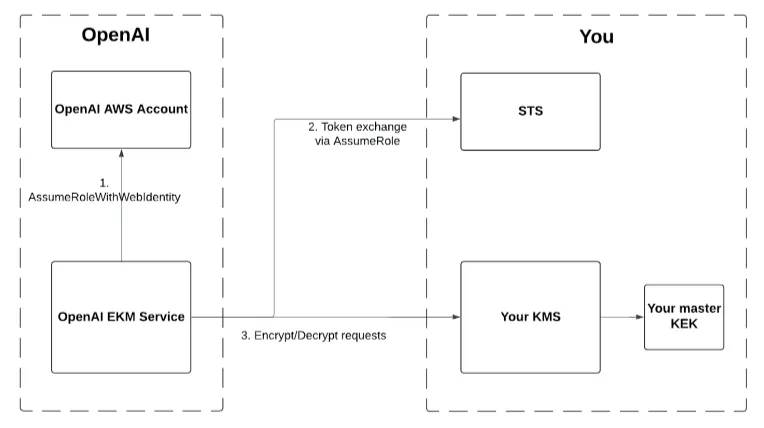
Darbības
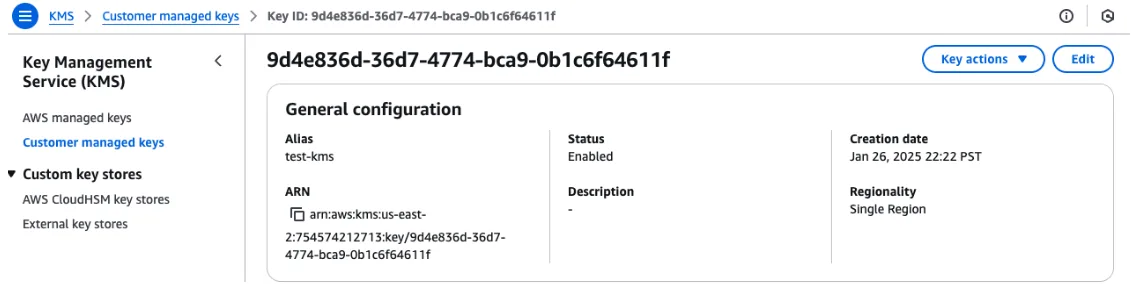
1. Izveidojiet jaunu KMS atslēgu
Atveriet KMS > Klienta pārvaldītās atslēgas un atlasiet Izveidot atslēgu.
Atlasiet simetriskās šifrēšanas algoritmu.
Pēc atslēgas izveides pierakstiet tās ARN. Atbalstītie formāti ietver
arn:aws:kms:<region>:<account_number>:key/<uuid>,...:key/mrk-*vai...:alias/<alias_name>.
2. Izveidojiet pielāgotu politiku ierobežotai piekļuvei KMS atslēgai
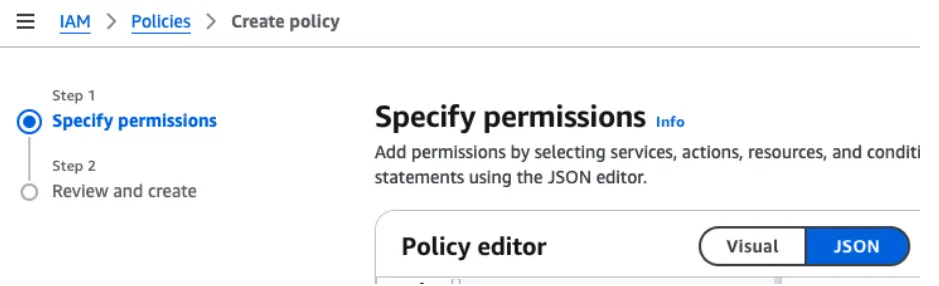
Atveriet IAM > Politikas un atlasiet Izveidot politiku.
Darbībā Norādīt atļaujas atlasiet JSON un ievadiet tālāk norādīto kodu, lai politikā atļautu KMS piekļuves darbības. Noteikti aizstājiet YOUR_KMS_ARN ar izveidotās atslēgas ARN.
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Sid": "AllowEncryptDecrypt",
            "Effect": "Allow",
            "Action": [
                "kms:Decrypt",
                "kms:Encrypt"
            ],
            "Resource": "<YOUR_KMS_ARN>"
        }
    ]
}
3. Izveidojiet IAM lomu, ko OpenAI var pārņemt, un piesaistiet tai politiku ar ierobežotu piekļuvi jūsu KMS
OpenAI izsauks AssumeRole no OpenAI piederoša AWS konta. Šī darbība ļauj OpenAI AWS identitātei pārņemt ierobežoto lomu, lai piekļūtu jūsu KMS.
Atveriet IAM > Lomas un atlasiet Izveidot lomu.
Darbībā Atlasīt uzticamo entītiju atlasiet Pielāgota uzticamības politika.
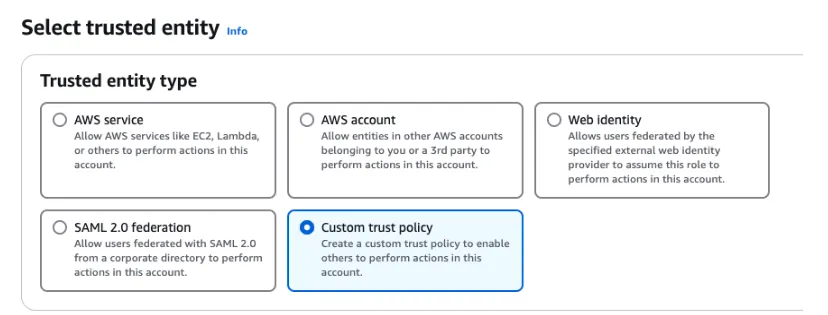
Pēc tam sadaļā Pielāgota uzticamības politika ievadiet tālāk norādīto kodu, lai atļautu piekļuvi OpenAI AWS identitātei.
Tā ir OpenAI AWS identitāte:
arn:aws:iam::790389265272:role/EnterpriseKeyManagement.Norādiet, kura ExternalId vērtība OpenAI jānodod
AssumeRoleprocesā.ChatGPT vai API gadījumā izmantojiet ar jūsu darbvietu saistīto Organizācijas ID (org-xxx): organizācijas iestatījumi.
API gadījumā varat izmantot konkrētu API projekta ID, lai precīzāk noteiktu piekļuves tvērumu.
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Effect": "Allow",
            "Principal": {
                "AWS": "arn:aws:iam::790389265272:role/EnterpriseKeyManagement"
            },
            "Action": "sts:AssumeRole",
            "Condition": {
                "StringEquals": {
                    "sts:ExternalId": [
                         "<YOUR_OPENAI_ORGANIZATION_ID>"
                     ]
                }
            }
        }
    ]
}
Pēc tam darbībā Pievienot atļaujas meklējiet iepriekšējā darbībā izveidotās IAM politikas nosaukumu. Atzīmējiet izvēles rūtiņu blakus politikas nosaukumam un atlasiet Tālāk.
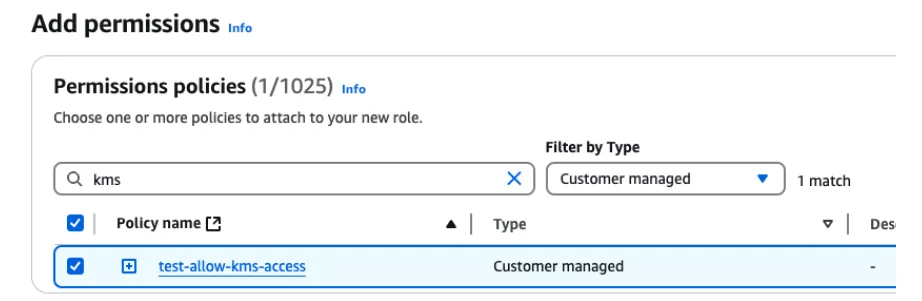
Visbeidzot sadaļā Nosaukums, pārskatīšana un izveide izvēlieties jebkādu lomas nosaukumu.
4. Lietojiet jebkādus papildu ierobežojumus atbilstoši savām drošības praksēm
Iepriekš norādīta minimāli nepieciešamā informācija, kas OpenAI vajadzīga EKM iestatīšanai. Varat lietot papildu atslēgu politikas vai ierobežojumus atbilstoši savām iekšējām drošības praksēm, ja vien OpenAI var izsaukt šifrēšanas un atšifrēšanas darbības jūsu KMS. Kad izsauksiet tālāk aprakstīto atslēgas reģistrācijas galapunktu ar OpenAI, mēs pārbaudīsim jūsu iestatījumu.
Pēc iepriekš minēto darbību pabeigšanas
ChatGPT Enterprise
Lūdzu, sazinieties ar savu OpenAI kontaktpersonu un kopīgojiet tālāk norādīto:
"role_arn": "arn:aws:iam::<YOUR_AWS_ACCOUNT_NUMBER>:role/<YOUR_ROLE>"Lomas ARN, ko OpenAI uzņemsies jūsu mākonī.
"kms_arn": "arn:aws:kms:<REGION>:<YOUR_AWS_ACCOUNT_NUMBER>:key/<UUID>"Key Management System ARN jūsu pārvaldītajai galvenajai atslēgai.
Mēs iespējosim EKM jūsu ChatGPT organizācijai/darbvietai.
API
Reģistrējiet ārējo atslēgu OpenAI
Izpildiet šajā API uzziņu materiālā sniegtos norādījumus: Ārējās atslēgas pārvaldības API.
Vispirms reģistrējiet ārējo atslēgu OpenAI organizācijas līmenī. Tiks ģenerēts ārējās atslēgas ID.
Šajā darbībā mēs pārbaudīsim, vai ievadītie dati ir derīgi un vai varam autentificēties jūsu KMS.
Ar šo darbību EKM vēl netiks pievienota jūsu OpenAI projektam.
curl -X POST \
-H "Content-type: application/json" \
-H "Authorization: Bearer $TOKEN" \
"https://api.openai.com/v1/organization/external_keys" \
-d '{
  "type": "aws",
  "name": "AWS EKM Config",
  "role_arn": "arn:aws:iam::<YOUR_AWS_ACCOUNT_NUMBER>:role/<YOUR_ROLE>",
  "kms_arn": "arn:aws:kms:<REGION>:<YOUR_AWS_ACCOUNT_NUMBER>:key/<UUID>",
  "external_id": "<your org id or project id>"
}'
Pēc tam izveidojiet OpenAI projektu, kas saistīts ar ārējo atslēgu. Pēc tam jūsu projektā tiek aktivizēts EKM. Šī API izsaukuma atbildes pamattekstā būs norādīts projekta ID (proj_xxx).
curl -X POST \
-H "Content-type: application/json" \
-H "Authorization: Bearer $TOKEN" \
"https://api.openai.com/v1/organization/projects" \
-d '{
   "name": "Some Project",
   "external_key_id": "extkey_xxxx"
}'