
1. Vienmēr izmantojiet unikālu API atslēgu katram konta komandas dalībniekam.
API atslēga ir unikāls kods, kas identificē jūsu pieprasījumus API. Jūsu API atslēga ir paredzēta lietošanai jums. API atslēgu kopīgošana ir pretrunā Lietošanas noteikumiem.
Sākot eksperimentēt, iespējams, vēlēsieties paplašināt API piekļuvi savai komandai. OpenAI neatbalsta API atslēgu kopīgošanu. Lūdzu, uzaiciniet jaunus dalībniekus savā kontā no lapas Dalībnieki, un pēc pierakstīšanās viņi ātri saņems savu unikālo atslēgu. Varat arī piešķirt atļaujas atsevišķām API atslēgām.
2. Veidojiet API atslēgas ar derīguma termiņu un ieviesiet atslēgu nomaiņas procesu
Projektu atslēgām izveides laikā var iestatīt derīguma termiņu, pēc kura visi pieprasījumi ar šīm atslēgām tiks noraidīti. Stingri iesakām veidot atslēgas ar derīguma termiņu un ieviest regulāru atslēgu nomaiņas procesu. Pirms atslēgas derīguma termiņa beigām izveidojiet jaunu atslēgu un atjauniniet lietotnes, lai tās izmantotu jauno atslēgu. Kad esat pārliecinājies, ka jaunā atslēga darbojas, atsauciet veco. Šāda prakse var būtiski mazināt API atslēgu noplūdes sekas.
Administratori platformas iestatījumos var noteikt maksimālo API atslēgu derīguma termiņu organizācijas vai projekta līmenī. Jaunām atslēgām jāiestata derīguma termiņš noteiktajās robežās, lai tās nevarētu būt derīgas neierobežoti ilgi. Projekta atslēgu maksimālais derīguma termiņš nedrīkst pārsniegt organizācijai noteikto.
Darba slodzēm, kas to atbalsta, izmantojiet darba slodžu identitātes federāciju, nevis glabājiet ilgtermiņa OpenAI API atslēgu. Jūsu darba slodze apmaina uzticama pakalpojumu sniedzēja izsniegtu identitāti pret īslaicīgu OpenAI piekļuves pilnvaru. Konfigurējiet atsevišķu pakalpojuma kontu tikai ar tām atļaujām, kas nepieciešamas darba slodzei.
3. Nekad neiekļaujiet savu atslēgu klienta puses vidēs, piemēram, pārlūkprogrammās vai mobilajās lietotnēs.
Ja jūsu OpenAI API atslēga ir pieejama klienta puses vidēs, piemēram, pārlūkprogrammās vai mobilajās lietotnēs, ļaunprātīgi lietotāji var to iegūt un veikt pieprasījumus jūsu vārdā. Tas var radīt neparedzētas izmaksas vai apdraudēt atsevišķu konta datu drošību. Pieprasījumi vienmēr jāvirza caur jūsu pašu aizmugursistēmas serveri, kur varat droši glabāt savu API atslēgu.
4. Nekad neiekļaujiet savu atslēgu repozitorijā
API atslēgas iekļaušana pirmkodā ir izplatīts akreditācijas datu apdraudēšanas veids. Ja izmantojat publiskus repozitorijus, šādi varat neapzināti padarīt savu atslēgu publiski pieejamu internetā. Privātie repozitoriji ir drošāki, taču datu aizsardzības pārkāpuma dēļ var tikt nopludinātas arī jūsu atslēgas. Tādēļ kā proaktīvu atslēgu aizsardzības pasākumu stingri iesakām izmantot vides mainīgos.
5. API atslēgas vietā izmantojiet vides mainīgos
Vides mainīgais ir mainīgais, kas tiek iestatīts operētājsistēmā, nevis lietotnē. To veido nosaukums un vērtība. Iesakām mainīgajam piešķirt nosaukumu OPENAI_API_KEY. Visā komandā konsekventi izmantojot šo mainīgā nosaukumu, varat iekļaut kodu repozitorijā un to kopīgot, neriskējot atklāt savu API atslēgu.
Windows iestatīšana
1. iespēja: iestatiet vides mainīgo ‘OPENAI_API_KEY’, izmantojot cmd komandu uzvedni
Komandu uzvednē izpildiet tālāk norādīto komandu, aizstājot <yourkey> ar savu API atslēgu:
setx OPENAI_API_KEY "<yourkey>"Tas attieksies uz turpmāk atvērtajiem cmd uzvednes logiem, tāpēc, lai šo mainīgo izmantotu ar curl, jāatver jauns logs. Lai pārbaudītu, vai mainīgais ir iestatīts, atveriet jaunu cmd uzvednes logu un ievadiet
echo %OPENAI_API_KEY%2. variants: iestatiet vides mainīgo “OPENAI_API_KEY”, izmantojot vadības paneli
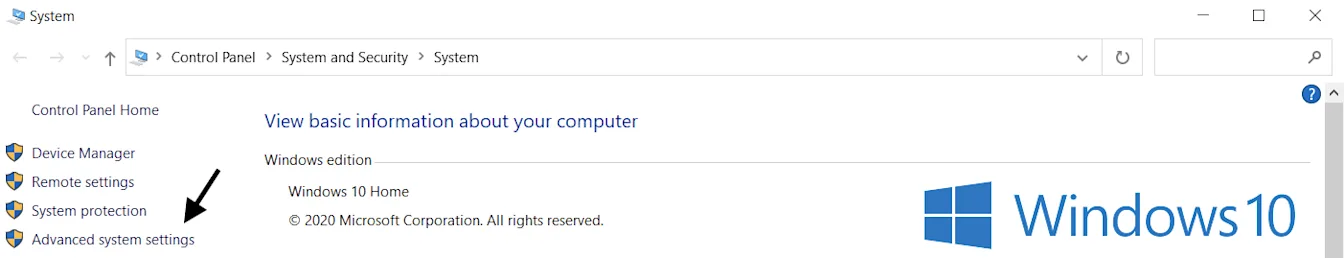
Atveriet Sistēmas rekvizītus un atlasiet Sistēmas papildu iestatījumi
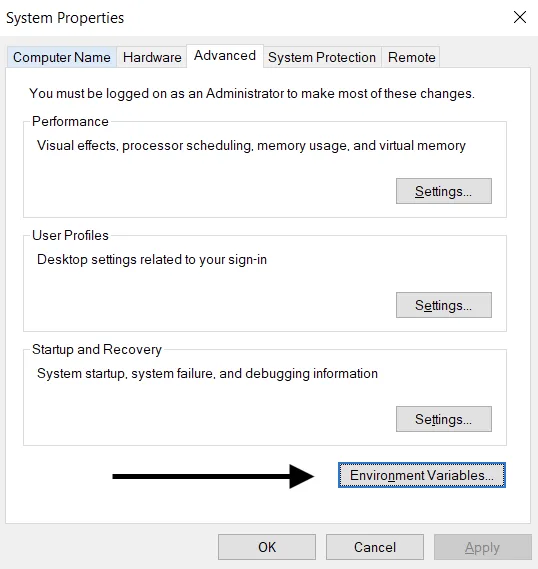
Atlasiet Vides mainīgie...
Sadaļā Lietotāja mainīgie (augšā) atlasiet Jauns…. Pievienojiet nosaukuma un atslēgas vērtības pāri, aizstājot <yourkey> ar savu API atslēgu.
Mainīgā nosaukums: OPENAI_API_KEY
Mainīgā vērtība: <yourkey>
Linux/macOS iestatīšana
1. variants: iestatiet vides mainīgo “OPENAI_API_KEY”, izmantojot zsh
Terminālī izpildiet tālāk norādīto komandu, aizstājot yourkey ar savu API atslēgu.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcAtjauniniet čaulu ar jauno mainīgo:
source ~/.zshrcApstipriniet, ka esat iestatījis vides mainīgo, izmantojot tālāk norādīto komandu.
echo $OPENAI_API_KEYJūsu API atslēgas vērtība būs iegūtais rezultāts.
2. iespēja: Iestatiet savu “OPENAI_API_KEY” vides mainīgo, izmantojot bash
Izpildiet 1. iespējas norādījumus, aizstājot .zshrc ar .bash_profile.
Viss ir gatavs! Tagad varat atsaukties uz atslēgu curl vai ielādēt to savā Python kodā:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. Izmantojiet atslēgu pārvaldības pakalpojumu
Ir pieejami dažādi produkti slepeno API atslēgu drošai pārvaldībai. Šie rīki ļauj kontrolēt piekļuvi atslēgām un uzlabot datu vispārējo drošību. Ja jūsu lietotnē notiktu datu aizsardzības pārkāpums, atslēgas netiktu apdraudētas, jo tās būtu šifrētas un pārvaldītas pilnīgi atsevišķā vietā.
Komandām, kas izvieto savas lietotnes produkcijas vidē, iesakām apsvērt kādu no šiem pakalpojumiem.
7. Pārraugiet konta lietojumu un vajadzības gadījumā nomainiet atslēgas
Nosakiet savai organizācijai vai projektiem ikmēneša tēriņu limitus un ieslēdziet to stingru piemērošanu, lai palīdzētu ierobežot neparedzētas izmaksas atslēgas noplūdes gadījumā. Brīdinājumi par tēriņiem vien neaptur API datplūsmu. Stingra limitu piemērošana var bloķēt arī likumīgus pieprasījumus. Tēriņi var nedaudz pārsniegt limitu, jo tā piemērošana nenotiek uzreiz.
Kompromitēta API atslēga ļauj citai personai bez jūsu piekrišanas izmantot jūsu konta kvotu. Tas var izraisīt datu zudumu, neparedzētas izmaksas, mēneša kvotas izsmelšanu un API piekļuves pārtraukumus.
Jūsu komandu lietojumam var sekot līdzi lapā Lietojums. Ja rodas aizdomas par ļaunprātīgu izmantošanu, varat veikt vairākas darbības, lai aizsargātu savu kontu:
Pārskatiet lietojumu, lai pārliecinātos, ka tas atbilst jūsu komandas darbam. Ja lietotājs pieder vairākām organizācijām (piemēram, uzņēmuma un personiskajai), pārliecinieties, ka viņš ir ieslēdzis lietojuma uzskaiti un iestatījis noklusējuma organizāciju lietošanai un lietojuma uzskaitei.
Ja uzskatāt, ka jūsu atslēga ir noplūdusi, nekavējoties nomainiet to lapā API atslēgas. Ja jūsu lietotnes darbojas produkcijas vidē, tajās būs attiecīgi jāatjaunina atslēgu vērtības.
Lai turpinātu izmeklēšanu, sazinieties ar mums vietnē help.openai.com.
8. Aizsargājiet piekļuvi API ar tīkla piekļuves vadības līdzekļiem
Atļauto IP adrešu saraksts ļauj ierobežot, no kurām IP adresēm var piekļūt jūsu OpenAI API. Kad šī funkcija ir ieslēgta, tiek atļauti tikai pieprasījumi no norādītajām IP adresēm vai adrešu diapazoniem. Visi pārējie pieprasījumi tiek noraidīti, pat ja tajos ir derīga API atslēga.
Tas nodrošina papildu aizsardzību, ļaujot piekļūt jūsu API tikai no uzticamas infrastruktūras, piemēram, jūsu aizmugursistēmas serveriem vai mākoņvides.
Plašāku informāciju skatiet rakstā par atļauto IP adrešu sarakstiem OpenAI API.
Private Link ir vēl viena iespēja organizācijām, kurām nepieciešama piekļuve privātā tīklā. Tas ļauj Azure darba slodzēm savienoties ar reģionālajiem OpenAI API galapunktiem, izmantojot Azure Private Link. Lai pieprasītu piekļuvi, sazinieties ar savu OpenAI pārstāvi vai pārdošanas komandu. API autentifikācija joprojām ir nepieciešama, un Private Link nav saderīgs ar atļauto IP adrešu sarakstiem vai savstarpējo TLS (mTLS). Norādījumus par iestatīšanu skatiet Private Link rokasgrāmatā.