
1. Секогаш користете уникатен API-клуч за секој член на тимот на вашата сметка.
API-клуч е уникатен код што ги идентификува вашите барања до API. Вашиот API-клуч е наменет да го користите вие. Споделувањето API-клучеви е спротивно на Условите за користење.
Кога ќе почнете да експериментирате, можеби ќе сакате да го проширите пристапот до API на вашиот тим. OpenAI не поддржува споделување API-клучеви. Поканете нови членови во вашата сметка од страницата Членови и тие брзо ќе добијат свој уникатен клуч по најавувањето. Исто така можете да доделите дозволи на поединечни API-клучеви.
2. Создавајте API-клучеви со рок на важност и воспоставете постапка за нивна редовна замена
Клучевите за проекти може да се создадат со рок на важност, по чие истекување ќе се одбиваат сите барања што ги користат тие клучеви. Силно препорачуваме да создавате клучеви со рок на важност и да воспоставите постапка за нивна редовна замена. Пред да истече важноста на клучот, создајте нов, ажурирајте ги апликациите за да го користат и отповикајте го стариот откако ќе потврдите дека новиот работи. Овие практики може значително да ги намалат последиците од протекување на API-клучевите.
Администраторите можат да наложат максимален рок на важност за API-клучевите на ниво на организација или проект во поставките на платформата. Новите клучеви мора да се постават во рамките на дозволените ограничувања, со што се спречува да останат важечки неограничено долго. Ограничувањата за проектите не смеат да го надминат ограничувањето на организацијата.
За поддржаните работни оптоварувања, користете федерација на идентитети на работни оптоварувања наместо да чувате OpenAI API-клуч со долг рок на важност. Вашето работно оптоварување разменува идентитет од доверлив давател за токен за пристап до OpenAI со краток рок на важност. Поставете посебна сервисна сметка само со дозволите што му се потребни на работното оптоварување.
3. Никогаш не вградувајте го клучот во клиентски опкружувања, како што се прелистувачи или мобилни апликации.
Изложувањето на вашиот OpenAI API-клуч во клиентски опкружувања, како што се прелистувачи или мобилни апликации, им овозможува на злонамерни корисници да го преземат клучот и да испраќаат барања во ваше име — што може да доведе до неочекувани наплати или компромитирање на одредени податоци од сметката. Барањата треба секогаш да се насочуваат преку вашиот сопствен заднински сервер, каде што можете безбедно да го чувате API-клучот.
4. Никогаш не внесувајте го клучот во вашиот репозиториум
Внесувањето API-клуч во изворниот код е чест начин на компромитирање на податоците за најава. Ако имате јавни репозиториуми, на овој начин може несвесно да го споделите клучот на интернет. Приватните репозиториуми се побезбедни, но пробивањето на податоците може да доведе и до откривање на вашите клучеви. Поради тоа, силно препорачуваме да користите променливи на околината како проактивна мерка за заштита на клучевите.
5. Користете променливи на околината наместо вашиот API-клуч
Променлива на околината е променлива што се поставува во оперативниот систем наместо во апликацијата. Таа се состои од име и вредност. Препорачуваме името на променливата да биде OPENAI_API_KEY. Ако целиот тим доследно го користи ова име на променливата, можете да го внесувате и споделувате кодот без ризик од откривање на API-клучот.
Поставување на Windows
Опција 1: Поставете ја променливата на околината ‘OPENAI_API_KEY’ преку командната линија cmd
Извршете го следново во командната линија cmd, заменувајќи го <yourkey> со вашиот API-клуч:
setx OPENAI_API_KEY "<yourkey>"Ова ќе важи за идните прозорци на командната линија cmd, па ќе треба да отворите нов прозорец за да ја користите променливата со curl. Може да проверите дали променливата е поставена така што ќе отворите нов прозорец на командната линија cmd и ќе внесете
echo %OPENAI_API_KEY%Опција 2: Поставете ја променливата на окружувањето „OPENAI_API_KEY“ преку Контролната табла
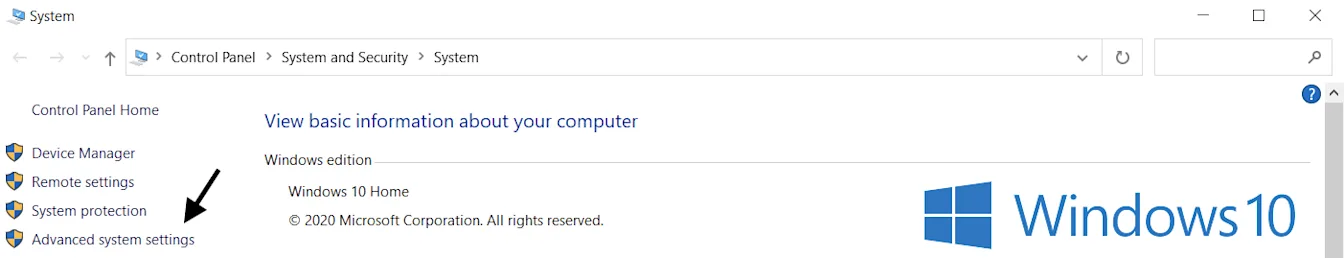
Отворете ги својствата на Систем и изберете Напредни системски поставки
Изберете Променливи на окружувањето...
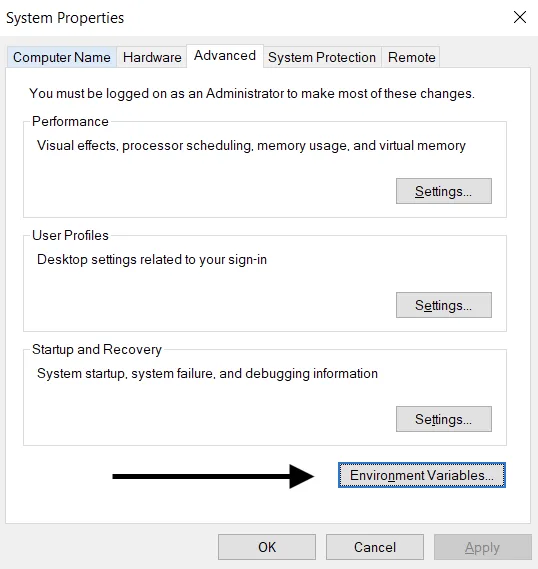
Во делот „Кориснички променливи“ (горе), изберете Нова…. Додајте го парот име/вредност на клучот, заменувајќи го <yourkey> со вашиот API-клуч.
Име на променлива: OPENAI_API_KEY
Вредност на променлива: <yourkey>
Поставување на Linux / macOS
Опција 1: Поставете ја променливата на окружувањето „OPENAI_API_KEY“ преку zsh
Извршете ја следнава команда во терминалот, заменувајќи го yourkey со вашиот API-клуч.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcАжурирајте ја школката со новата променлива:
source ~/.zshrcПотврдете дека сте ја поставиле променливата на околината користејќи ја следнава команда.
echo $OPENAI_API_KEYВредноста на вашиот API-клуч ќе биде добиениот излез.
Опција 2: Поставете ја вашата променлива на околината „OPENAI_API_KEY“ користејќи bash
Следете ги упатствата во Опција 1, заменувајќи .zshrc со .bash_profile.
Сè е подготвено! Сега можете да го референцирате клучот во curl или да го вчитате во вашиот Python:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. Користете услуга за управување со клучеви
Достапни се различни производи за безбедно управување со тајни API-клучеви. Овие алатки ви овозможуваат да го контролирате пристапот до клучевите и да ја подобрите севкупната безбедност на податоците. Ако дојде до пробивање на податоците на вашата апликација, клучевите нема да бидат компромитирани бидејќи се шифрирани и се управуваат на сосема одделна локација.
На тимовите што ги поставуваат своите апликации во продукција им препорачуваме да разгледаат некоја од овие услуги.
7. Следете го користењето на вашата сметка и заменувајте ги клучевите по потреба
Поставете месечни лимити за трошење за вашата организација или проекти и овозможете нивно строго спроведување за да ги ограничите неочекуваните трошоци од протечен клуч. Самите известувања за трошење не го запираат сообраќајот кон API. Строгото спроведување може да блокира легитимни барања, а трошоците може малку да го надминат лимитот бидејќи тој не се спроведува моментално.
Компромитиран API-клуч му овозможува на друго лице да ја користи квотата на вашата сметка без ваша согласност. Ова може да доведе до загуба на податоци, неочекувани наплати, исцрпување на вашата месечна квота и прекин на вашиот пристап до API.
Користењето од страна на вашите тимови може да се следи преку страницата Користење. Ако се посомневате во злоупотреба, можете да преземете неколку чекори за да ја заштитите вашата сметка:
Прегледајте го користењето за да проверите дали соодветствува на работата на вашиот тим. За корисниците што припаѓаат на повеќе организации (на пример, деловна и лична), проверете дали имаат овозможено следење и поставено стандардна организација за користење и следење.
Ако сметате дека вашиот клуч протекол, веднаш заменете го преку страницата API-клучеви. Ако имате апликации во продукциска средина, ќе треба соодветно да ги ажурирате вредностите на клучевите.
Контактирајте со нас преку help.openai.com за дополнително да го испитаме случајот.
8. Заштитете го пристапот до API со мрежни контроли
Со листа на дозволени IP-адреси можете да одредите кои IP-адреси смеат да пристапуваат до вашиот OpenAI API. Кога оваа функција е овозможена, се дозволуваат само барања од поставените IP-адреси или опсези, а сите други се одбиваат — дури и ако содржат важечки API-клуч.
Ова додава уште еден слој на заштита: до вашиот API може да се пристапи само од доверлива инфраструктура, како што се вашите заднински сервери или облачно опкружување.
За повеќе информации, видете ја статијата за листи на дозволени IP-адреси за OpenAI API.
Private Link е уште една опција за организации на кои им е потребен пристап преку приватна мрежа. Овозможува работните оптоварувања во Azure да се поврзат со регионалните крајни точки на OpenAI API преку Azure Private Link. За да побарате пристап, контактирајте со вашиот претставник од OpenAI или со тимот за продажба. Автентикацијата за API и понатаму е задолжителна, а Private Link не е компатибилен со листи на дозволени IP-адреси или со заемна TLS-автентикација (mTLS). За детали за поставувањето, видете го водичот за Private Link.