
അവലോകനം
നിങ്ങളുടെ സ്വന്തം ബാഹ്യ കീ മാനേജ്മെന്റ് സിസ്റ്റം (KMS) നിയന്ത്രിക്കുന്ന കീകൾ ഉപയോഗിച്ച് OpenAI-യിലുള്ള നിങ്ങളുടെ ഉപഭോക്തൃ ഉള്ളടക്കം എൻക്രിപ്റ്റ് ചെയ്യാൻ എന്റർപ്രൈസ് കീ മാനേജ്മെന്റ് (EKM) നിങ്ങളെ അനുവദിക്കുന്നു. ഇത് ChatGPT Enterprise-ലും API-യിലും ലഭ്യമാണ്.
AWS KMS, Google Cloud (GCP), Azure Key Vault, Oracle Cloud Infrastructure (OCI) Vault എന്നിവയിലെ ബാഹ്യ അക്കൗണ്ടുകൾ വഴി സ്വന്തം കീ ഉപയോഗിച്ചുള്ള (BYOK) എൻക്രിപ്ഷൻ OpenAI പിന്തുണയ്ക്കുന്നു.
OpenAI EKM എൻക്രിപ്ഷൻ എങ്ങനെ പ്രവർത്തിക്കുന്നു
ഉയർന്നതല പ്രവാഹം
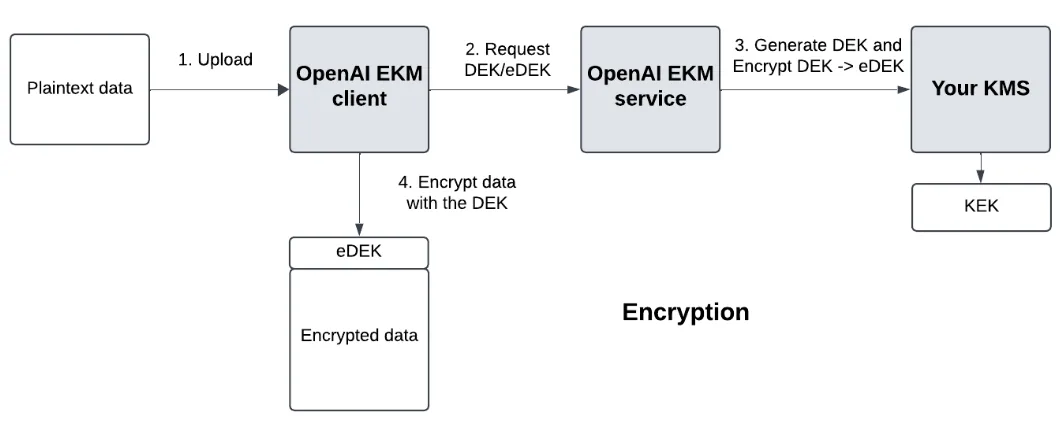
നിങ്ങളുടെ cloud provider-നായി ഞങ്ങൾ ഒരു Data Encryption Key (DEK) സൃഷ്ടിക്കുന്നു.
നിങ്ങളുടെ cloud KMS ഒരു master Key Encryption Key (KEK) നിയന്ത്രിക്കുന്നു. ഇത് നിങ്ങളുടെ cloud-ലോ പുറത്തോ സൂക്ഷിക്കാം. നടപ്പാക്കൽ നിങ്ങളുടെ തീരുമാനമാണ്.
ഒരു encrypted DEK (eDEK) ലഭിക്കാൻ, നിങ്ങളുടെ cloud-ൽ നിന്ന് DEK എൻക്രിപ്റ്റ് ചെയ്യണമെന്ന് ഞങ്ങൾ അഭ്യർത്ഥിക്കുന്നു. നിങ്ങളുടെ KEK പുറത്താണ് സൂക്ഷിച്ചിരിക്കുന്നതെങ്കിൽ, OpenAI-യ്ക്ക് ദൃശ്യമായിട്ടില്ലാത്ത ഒരു ഘട്ടത്തിൽ നിങ്ങളുടെ cloud നിങ്ങളുടെ external store-ലേക്ക് ഒരു അധിക hop മാത്രമേ നടത്തൂ.
എൻക്രിപ്ഷൻ
എൻക്രിപ്റ്റ് ചെയ്യുമ്പോൾ, നിങ്ങളുടെ ഡാറ്റ DEK ഉപയോഗിച്ച് എൻക്രിപ്റ്റ് ചെയ്യുകയും eDEK ഫയലിൽ മെറ്റാഡാറ്റയായി സംഭരിക്കുകയും ചെയ്യുന്നു.
ഡീക്രിപ്ഷൻ
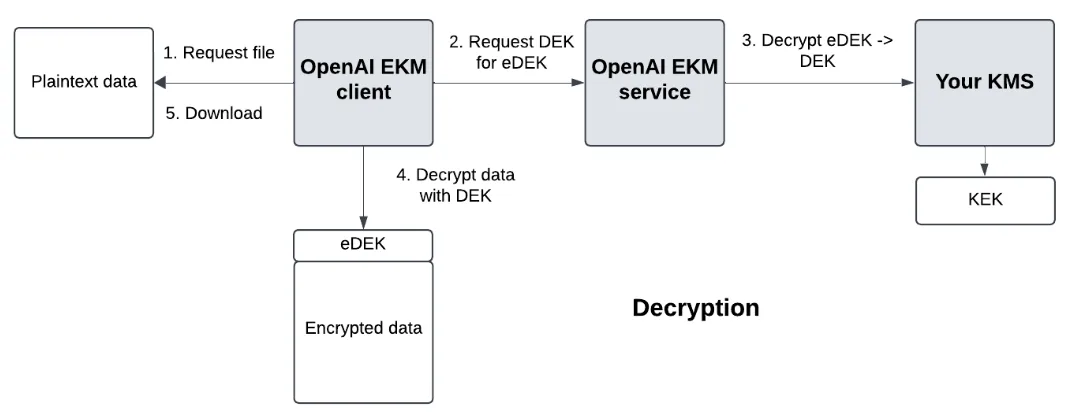
ഡീക്രിപ്ഷൻ സമയത്ത്, eDEK നിങ്ങളുടെ cloud KMS ഉപയോഗിച്ച് DEK ആയി ഡീക്രിപ്റ്റ് ചെയ്യണമെന്ന് ഞങ്ങൾ അഭ്യർത്ഥിക്കുന്നു, തുടർന്ന് DEK ഉപയോഗിച്ച് ഡാറ്റ ഡീക്രിപ്റ്റ് ചെയ്യുന്നു.
പ്രധാന പദങ്ങൾ
ഡാറ്റ എൻക്രിപ്ഷൻ കീ (DEK) - നിങ്ങളുടെ ഡാറ്റ എൻക്രിപ്റ്റ് ചെയ്യുന്ന കീ.
എൻക്രിപ്റ്റ് ചെയ്ത ഡാറ്റ എൻക്രിപ്ഷൻ കീ (eDEK) - നിങ്ങളുടെ KMS സൃഷ്ടിക്കുന്ന, എൻക്രിപ്റ്റ് ചെയ്ത DEK
കീ എൻക്രിപ്ഷൻ കീ (KEK) - DEK എൻക്രിപ്റ്റ് ചെയ്ത് eDEK ആക്കാനും eDEK ഡീക്രിപ്റ്റ് ചെയ്ത് DEK ആക്കാനും ഉപയോഗിക്കുന്ന, നിങ്ങൾ നിയന്ത്രിക്കുന്ന മാസ്റ്റർ കീ. ഈ കീ എല്ലായ്പ്പോഴും OpenAI സിസ്റ്റങ്ങൾക്ക് പുറത്താണ് നിലനിൽക്കുന്നത്.
നടപ്പാക്കലിനുള്ള ഉയർന്നതല ആവശ്യകതകൾ
നിങ്ങളുടെ ക്ലൗഡ് ദാതാവിന്റെ സംവിധാനത്തിൽ
AWS, Azure, GCP അല്ലെങ്കിൽ OCI Vault (API പ്രോജക്റ്റുകൾക്ക് മാത്രം) ഉപയോഗിച്ച് ഒരു KMS കീ സൃഷ്ടിക്കുക.
KMS-ൽ എൻക്രിപ്റ്റ് ചെയ്യാനും ഡീക്രിപ്റ്റ് ചെയ്യാനുമുള്ള അനുമതികളോടെ, ആവശ്യാനുസരണം രൂപപ്പെടുത്തിയ പരിമിതമായ ഒരു നയം സൃഷ്ടിക്കുക
AWS ട്രസ്റ്റ് നയം, GCP വർക്ക്ലോഡ് ഐഡന്റിറ്റി, Azure സേവന പ്രിൻസിപ്പൽ, അല്ലെങ്കിൽ ടെനൻസികൾ തമ്മിലുള്ള പ്രവേശനം നിയന്ത്രിക്കുന്ന OCI IAM നയം ഉപയോഗിച്ച് OpenAI-യുടെ പ്രവേശനം ക്രമീകരിക്കുക.
നിങ്ങളുടെ KMS-ലേക്ക് പ്രവേശിക്കാൻ പരിമിതമായ നയം ബാധകമാക്കിയ ഒരു റോൾ OpenAI-ക്ക് നൽകുക
OpenAI പ്ലാറ്റ്ഫോമുകളിൽ
ChatGPT Enterprise
പരിശോധനാ ആവശ്യങ്ങൾക്കായി ഒരു sandbox ChatGPT വർക്ക്സ്പേസ് സൃഷ്ടിക്കുക.
API
മാനേജ്മെന്റ് API വഴി നിങ്ങളുടെ കീ രജിസ്റ്റർ ചെയ്ത് ഒരു പരീക്ഷണ പ്രോജക്റ്റ് സൃഷ്ടിക്കുക. താഴെ നൽകിയിരിക്കുന്ന നിങ്ങളുടെ ദാതാവിന്റെ സംയോജന മാർഗ്ഗനിർദ്ദേശങ്ങൾ പാലിക്കുക.
ദാതാവ് അനുസരിച്ചുള്ള പ്രവർത്തനങ്ങൾ
AWS-നായി, OpenAI ചെയ്യുന്നത്:
ഒരു ExternalID ഉപയോഗിച്ച് AssumeRole വിളിക്കുന്നു
GCP-ക്കായി, OpenAI ചെയ്യുന്നത്:
ഒരു OpenAI GCP അക്കൗണ്ടിൽ നിന്ന് നിങ്ങളുടെ STS എൻഡ്പോയിന്റ് വിളിക്കുന്നു
നിങ്ങളുടെ KMS-ൽ encrypt/decrypt വിളിക്കാൻ GCP പ്രവേശന ടോക്കൺ ഉപയോഗിക്കുന്നു.
Azure-നായി, OpenAI ചെയ്യുന്നത്:
നിങ്ങളുടെ Azure ടെനന്റിലെ വോൾട്ടിനായി ഒരു പ്രവേശന ടോക്കൺ അഭ്യർത്ഥിക്കുന്നു
നിങ്ങളുടെ Key Vault-ൽ encrypt/decrypt വിളിക്കാൻ ആ പ്രവേശന ടോക്കൺ ഉപയോഗിക്കുന്നു.
OCI-ക്കായി, OpenAI ചെയ്യുന്നത്:
ടെനൻസികൾ തമ്മിലുള്ള പ്രവേശനം നിയന്ത്രിക്കുന്ന നിങ്ങളുടെ നയം അനുവദിച്ച AES കീ ഉപയോഗിച്ച് എൻക്രിപ്റ്റ് ചെയ്യാനും ഡീക്രിപ്റ്റ് ചെയ്യാനും സ്വന്തം പ്രൊഡക്ഷൻ OCI ഐഡന്റിറ്റി ഉപയോഗിക്കുന്നു.
OpenAI-യിൽ നിന്ന് നിങ്ങൾക്ക് ആവശ്യമായ വിവരം
പ്രാമാണീകരണം
AWS, GCP എന്നിവയ്ക്കായി OpenAI-യുടെ ഫെഡറേറ്റഡ് ഐഡന്റിറ്റി ടോക്കണുകൾ നിങ്ങൾ അംഗീകരിക്കേണ്ടതുണ്ട്. Azure-നായി, OpenAI-യുടെ ആപ്പ് രജിസ്ട്രേഷനുമായി ബന്ധപ്പെട്ട ആപ്ലിക്കേഷൻ ID നിങ്ങൾ അംഗീകരിക്കേണ്ടതുണ്ട്. OCI-ക്കായി, OpenAI-യുടെ ടെനൻസിയും പ്രൊഡക്ഷൻ EKM ഗ്രൂപ്പും നിങ്ങൾ അംഗീകരിക്കേണ്ടതുണ്ട്.
പ്രാമാണീകരണ പരാമീറ്ററുകളുടെ സംഗ്രഹം
| OpenAI AWS പ്രിൻസിപ്പൽ | arn:aws:iam::790389265272:role/EnterpriseKeyManagement |
| OpenAI GCP സേവന അക്കൗണ്ട് ID | 105900137572174660365 |
| OpenAI Azure ആപ്ലിക്കേഷൻ ID | 20a14814-5ab7-4612-a671-1382b412bf93 |
| OpenAI OCI ടെനൻസി | ocid1.tenancy.oc1..aaaaaaaa4kzwe5jdr4gsxft7dfnwbnp3aozhxeskabsqo7czdkbp6fkh3uha |
| OpenAI OCI പ്രൊഡക്ഷൻ EKM ഗ്രൂപ്പ് | ocid1.group.oc1..aaaaaaaaerxukyeaxwqtbsxasnp54mem3sfgyokzdk7s27o7yvepluynxi5q |
നിങ്ങളുടെ ക്ലൗഡ് ദാതാവിനെ ആശ്രയിച്ച് നടപ്പാക്കൽ സമയത്ത് ആവശ്യമായ വിവരങ്ങൾ
AWS-നായി, മുകളിൽ നൽകിയിരിക്കുന്ന OpenAI AWS പ്രിൻസിപ്പലിനെ അംഗീകരിക്കുന്ന ഒരു ട്രസ്റ്റ് നയം സജ്ജമാക്കുക.
GCP-ക്കായി, മുകളിൽ നൽകിയിരിക്കുന്ന OpenAI GCP സേവന അക്കൗണ്ടിനെ അംഗീകരിക്കുന്ന ഒരു വർക്ക്ലോഡ് ഐഡന്റിറ്റി സജ്ജമാക്കുക.
Azure-നായി, OpenAI-യുടെ ആപ്പ് രജിസ്ട്രേഷനു വേണ്ടി നിങ്ങളുടെ Azure ടെനന്റിൽ ഒരു സേവന പ്രിൻസിപ്പൽ സൃഷ്ടിക്കുക:
OpenAI-യുടെ ആപ്ലിക്കേഷൻ ക്ലയന്റ് ID ഉപയോഗിക്കുക:
20a14814-5ab7-4612-a671-1382b412bf93.Microsoft Graph servicePrincipals എൻഡ്പോയിന്റിലേക്ക് ഒരു POST അഭ്യർത്ഥന അയച്ച് സേവന പ്രിൻസിപ്പൽ സൃഷ്ടിക്കുക.
OCI-ക്കായി, നിങ്ങളുടെ വിഭവങ്ങളിൽ മാത്രം ബാധകമായ ഒരു നയം ഉപയോഗിച്ച് OpenAI-യുടെ ടെനൻസിയിലുള്ള ഈ പ്രൊഡക്ഷൻ ഗ്രൂപ്പിന് പ്രവേശനാനുമതി നൽകുക. നയത്തിനായി കാണുക: എന്റർപ്രൈസ് കീ മാനേജ്മെന്റിനായി OCI Vault ക്രമീകരിക്കൽ.
അനുമതി നൽകൽ
OpenAI-യുടെ ഐഡന്റിറ്റിക്ക് നിങ്ങളുടെ KMS-ലേക്ക് പരിമിതമായ പ്രവേശനം അനുവദിക്കുന്ന ഒരു നയം നിങ്ങൾ സൃഷ്ടിക്കേണ്ടതുണ്ട്.
| AWS | GCP | Azure | OCI |
| kms:Decryptkms:Encrypt | cloudkms.cryptoKeyVersions.useToDecryptcloudkms.cryptoKeyVersions.useToEncrypt | Microsoft.KeyVault/vaults/keys/encrypt/actionMicrosoft.KeyVault/vaults/keys/decrypt/action | VAULT_READKEY_READKEY_ENCRYPTKEY_DECRYPTവോൾട്ടിന്റെയും AES കീയുടെയും പൂർണ്ണമായ OCID-കൾ നൽകി പരിധി നിശ്ചയിക്കുക. |
മറ്റുള്ളത്
Azure-യിൽ, Key type (key encryption algorithm) ആയി EC അല്ല, RSA തിരഞ്ഞെടുക്കുക.
OpenAI-ക്ക് നിങ്ങളിൽ നിന്ന് ആവശ്യമായ വിവരങ്ങൾ
നിങ്ങളുടെ KMS OpenAI-യിൽ രജിസ്റ്റർ ചെയ്യാൻ ഈ രേഖയിലെ നിർദ്ദേശങ്ങൾ പാലിക്കുക. നിങ്ങൾ നൽകേണ്ട പരാമീറ്ററുകളുടെ സംഗ്രഹം ഇതാ.
| AWS | GCP | Azure | OCI | |
| പ്രാമാണീകരണവുമായി ബന്ധപ്പെട്ടവ | ടെനന്റ് ID | |||
| KMS-മായി ബന്ധപ്പെട്ടവ | KMS ARN - (ഉദാഹരണം: arn:aws:kms:REGION:ACCOUNT_NUMBER:key:KEY_UUID) | KMS പ്രോജക്റ്റ് ID (ഉദാഹരണം: adjective-noun-12345) KMS കീ റിങ്ങിന്റെ പേര് KMS കീയുടെ പേര് KMS കീയുടെ സ്ഥാനം (ഉദാഹരണം: us-east1) | വോൾട്ട് URI (ഉദാഹരണം: https://your-vault-name.vault.azure.net/) കീയുടെ പേര് | റീജിയന്റെ പൂർണ്ണമായ പേര് (ഉദാഹരണം: us-ashburn-1)വോൾട്ടിന്റെ പൂർണ്ണമായ OCIDAES-256 കീയുടെ പൂർണ്ണമായ OCID |
OCI-യിൽ, കീയ്ക്ക് ഒരു സ്വതന്ത്ര രൂപത്തിലുള്ള openai_organization_id ടാഗ് ഉണ്ടായിരിക്കണം. അതിന്റെ മൂല്യം നിങ്ങളുടെ OpenAI സ്ഥാപന ID-യുമായി പൊരുത്തപ്പെടണം. type: "oci", purpose: "ekm" എന്നിവ നൽകി അത് രജിസ്റ്റർ ചെയ്യുക. key_version_ocid ഉൾപ്പെടുത്തരുത്.
നിങ്ങളുടെ KMS OpenAI-യിൽ രജിസ്റ്റർ ചെയ്ത ശേഷം, ഒരു API പ്രോജക്റ്റിൽ EKM ക്രമീകരണം സജീവമാക്കാൻ രേഖയിലെ തുടർന്നുള്ള നിർദ്ദേശങ്ങൾ പാലിക്കുക. പരിശോധനയ്ക്കായി ഒരു പുതിയ OpenAI API പ്രോജക്റ്റ് സൃഷ്ടിക്കുക.
ഓരോ ദാതാവിനുമുള്ള നടപ്പാക്കൽ മാർഗ്ഗനിർദ്ദേശങ്ങൾ
ഘട്ടം ഘട്ടമായുള്ള മാർഗ്ഗനിർദ്ദേശങ്ങൾക്ക്, താഴെയുള്ള അനുബന്ധ ലിങ്കുകൾ കാണുക. ഇവ OpenAI-യുമായി സംയോജിപ്പിക്കുന്നതിനുള്ള ആവശ്യകതകളിലാണ് ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നത്. നിങ്ങളുടെ മുഴുവൻ സാങ്കേതിക പരിസ്ഥിതിക്കുമുള്ള സമഗ്ര മാർഗ്ഗനിർദ്ദേശങ്ങളല്ല ഇവ എന്നത് ശ്രദ്ധിക്കുക
EKM പ്രവർത്തനക്ഷമമാക്കിയാൽ പിന്തുണയ്ക്കാത്ത സവിശേഷതകൾ
EKM പ്രവർത്തനക്ഷമമാക്കിയാൽ താഴെപ്പറയുന്ന സവിശേഷതകൾ ലഭ്യമല്ല:
ബീറ്റാ അല്ലെങ്കിൽ ആൽഫയിലുള്ള സവിശേഷതകൾ ഉൾപ്പെടെ, പൊതുവേ ലഭ്യമല്ലാത്ത സവിശേഷതകൾ.