
1. നിങ്ങളുടെ അക്കൗണ്ടിലെ ഓരോ ടീം അംഗത്തിനും എല്ലായ്പ്പോഴും പ്രത്യേകം എപിഐ കീ ഉപയോഗിക്കുക.
എപിഐയിലേക്കുള്ള നിങ്ങളുടെ അഭ്യർത്ഥനകൾ തിരിച്ചറിയാൻ സഹായിക്കുന്ന സവിശേഷ കോഡാണ് എപിഐ കീ. നിങ്ങളുടെ എപിഐ കീ നിങ്ങൾക്ക് ഉപയോഗിക്കാനുള്ളതാണ്. എപിഐ കീകൾ പങ്കിടുന്നത് ടേംസ് ഓഫ് യൂസ് ലംഘിക്കുന്നതാണ്.
പരീക്ഷണങ്ങൾ ആരംഭിക്കുമ്പോൾ, നിങ്ങളുടെ ടീമിനും എപിഐ ആക്സസ് നൽകാൻ നിങ്ങൾ ആഗ്രഹിച്ചേക്കാം. എപിഐ കീകൾ പങ്കിടുന്നതിനെ OpenAI പിന്തുണയ്ക്കുന്നില്ല. അംഗങ്ങൾ പേജിൽ നിന്ന് പുതിയ അംഗങ്ങളെ നിങ്ങളുടെ അക്കൗണ്ടിലേക്ക് ക്ഷണിക്കുക. സൈൻ ഇൻ ചെയ്താൽ ഉടൻതന്നെ അവർക്ക് സ്വന്തമായി ഒരു സവിശേഷ കീ ലഭിക്കും. നിങ്ങൾക്ക് ഓരോ എപിഐ കീയ്ക്കും അനുമതികൾ നൽകാനും കഴിയും.
2. കാലാവധി തീരുന്ന തീയതിയോടെ API കീകൾ സൃഷ്ടിക്കുകയും അവ പതിവായി മാറ്റാനുള്ള പ്രക്രിയ സ്ഥാപിക്കുകയും ചെയ്യുക
കാലാവധി തീരുന്ന തീയതി നിശ്ചയിച്ച് പ്രോജക്റ്റ് കീകൾ സൃഷ്ടിക്കാം. ആ തീയതിക്കുശേഷം ആ കീകൾ ഉപയോഗിച്ചുള്ള എല്ലാ അഭ്യർത്ഥനകളും നിരസിക്കപ്പെടും. കാലാവധി തീരുന്ന തീയതിയോടെ കീകൾ സൃഷ്ടിക്കാനും അവ പതിവായി മാറ്റാനുള്ള പ്രക്രിയ സ്ഥാപിക്കാനും ഞങ്ങൾ ശക്തമായി ശുപാർശ ചെയ്യുന്നു. ഒരു കീയുടെ കാലാവധി തീരുന്നതിനുമുമ്പ് പകരം പുതിയൊരെണ്ണം സൃഷ്ടിക്കുക. അത് ഉപയോഗിക്കുന്നതിനായി നിങ്ങളുടെ ആപ്ലിക്കേഷനുകൾ പുതുക്കുക. പുതിയ കീ പ്രവർത്തിക്കുന്നുവെന്ന് ഉറപ്പാക്കിയശേഷം പഴയ കീ അസാധുവാക്കുക. ഈ രീതികൾ പിന്തുടരുന്നതിലൂടെ API കീകൾ ചോർന്നാലുണ്ടാകുന്ന പ്രത്യാഘാതങ്ങൾ ഗണ്യമായി കുറയ്ക്കാം.
അഡ്മിനിസ്ട്രേറ്റർമാർക്ക് പ്ലാറ്റ്ഫോം ക്രമീകരണങ്ങളിൽ സ്ഥാപനതലത്തിലോ പ്രോജക്റ്റ് തലത്തിലോ API കീകൾക്ക് പരമാവധി കാലാവധി നിർബന്ധമാക്കാം. പുതിയ കീകൾ അനുവദനീയമായ പരിധികൾക്കുള്ളിൽ സജ്ജീകരിക്കണം. അവ അനിശ്ചിതകാലത്തേക്ക് സാധുവായി തുടരുന്നത് ഇതിലൂടെ തടയാം. പ്രോജക്റ്റ് പരിധികൾ സ്ഥാപനത്തിന്റെ പരിധി കവിയാൻ പാടില്ല.
പിന്തുണയുള്ള വർക്ക്ലോഡുകൾക്ക്, ദീർഘകാലം സാധുവായ OpenAI API കീ സംഭരിക്കുന്നതിനുപകരം വർക്ക്ലോഡ് ഐഡന്റിറ്റി ഫെഡറേഷൻ ഉപയോഗിക്കുക. വിശ്വസനീയമായ ദാതാവിൽനിന്നുള്ള തിരിച്ചറിയൽ രേഖ നൽകി നിങ്ങളുടെ വർക്ക്ലോഡ് ഹ്രസ്വകാലത്തേക്ക് സാധുവായ OpenAI ആക്സസ് ടോക്കൺ നേടുന്നു. വർക്ക്ലോഡിന് ആവശ്യമായ അനുമതികൾ മാത്രമുള്ള ഒരു പ്രത്യേക സേവന അക്കൗണ്ട് സജ്ജീകരിക്കുക.
3. ബ്രൗസറുകളോ മൊബൈൽ ആപ്പുകളോ പോലുള്ള ക്ലയന്റ് ഭാഗത്തെ പരിതസ്ഥിതികളിൽ നിങ്ങളുടെ കീ ഒരിക്കലും വിന്യസിക്കരുത്.
ബ്രൗസറുകളോ മൊബൈൽ ആപ്പുകളോ പോലുള്ള ക്ലയന്റ് ഭാഗത്തെ പരിതസ്ഥിതികളിൽ നിങ്ങളുടെ OpenAI API കീ വെളിപ്പെടുത്തിയാൽ, ദുഷ്ടലക്ഷ്യമുള്ള ഉപയോക്താക്കൾക്ക് അത് കൈക്കലാക്കി നിങ്ങളുടെ പേരിൽ അഭ്യർത്ഥനകൾ അയയ്ക്കാനാകും. ഇത് അപ്രതീക്ഷിത നിരക്കുകൾ ഈടാക്കപ്പെടുന്നതിനോ അക്കൗണ്ടിലെ ചില ഡാറ്റയുടെ സുരക്ഷ അപകടത്തിലാകുന്നതിനോ ഇടയാക്കിയേക്കാം. API കീ സുരക്ഷിതമായി സൂക്ഷിക്കാനാകുന്ന നിങ്ങളുടെ സ്വന്തം ബാക്കെൻഡ് സെർവർ വഴിയായിരിക്കണം അഭ്യർത്ഥനകൾ എല്ലായ്പ്പോഴും അയയ്ക്കേണ്ടത്.
4. നിങ്ങളുടെ കീ ഒരിക്കലും റിപ്പോസിറ്ററിയിൽ സമർപ്പിക്കരുത്
സോഴ്സ് കോഡിൽ API കീ സമർപ്പിക്കുന്നത് ആധികാരികതാ വിവരങ്ങൾ അപഹരിക്കപ്പെടാനുള്ള ഒരു സാധാരണ മാർഗമാണ്. പൊതു റിപ്പോസിറ്ററികൾ ഉപയോഗിക്കുന്നവർ അറിയാതെതന്നെ ഇന്റർനെറ്റിൽ തങ്ങളുടെ കീ പങ്കിടുന്നതിനുള്ള ഒരു സാധാരണ മാർഗമാണിത്. സ്വകാര്യ റിപ്പോസിറ്ററികൾ കൂടുതൽ സുരക്ഷിതമാണെങ്കിലും, ഡാറ്റാ ലംഘനമുണ്ടായാൽ നിങ്ങളുടെ കീകൾ ചോർന്നേക്കാം. ഇക്കാരണങ്ങളാൽ, കീയുടെ സുരക്ഷ മുൻകൂട്ടി ഉറപ്പാക്കാൻ പരിസ്ഥിതി ചരങ്ങൾ ഉപയോഗിക്കണമെന്ന് ഞങ്ങൾ ശക്തമായി ശുപാർശ ചെയ്യുന്നു.
5. എപിഐ കീ നേരിട്ട് നൽകുന്നതിനുപകരം എൻവയൺമെന്റ് വേരിയബിളുകൾ ഉപയോഗിക്കുക
വിൻഡോസ് സജ്ജീകരണം
ആപ്ലിക്കേഷനുള്ളിലല്ലാതെ ഓപ്പറേറ്റിങ് സിസ്റ്റത്തിൽ സജ്ജമാക്കുന്ന വേരിയബിളാണ് എൻവയൺമെന്റ് വേരിയബിൾ. അതിന് ഒരു പേരും മൂല്യവും ഉണ്ടായിരിക്കും. വേരിയബിളിന്റെ പേര് OPENAI_API_KEY എന്ന് സജ്ജമാക്കാൻ ഞങ്ങൾ ശുപാർശ ചെയ്യുന്നു. ടീമിലുടനീളം ഈ വേരിയബിളിന് ഒരേ പേര് ഉപയോഗിച്ചാൽ, എപിഐ കീ പുറത്താകുമെന്ന അപകടസാധ്യതയില്ലാതെ കോഡ് കമ്മിറ്റ് ചെയ്യാനും പങ്കിടാനും കഴിയും.
മാർഗം 1: cmd പ്രോംപ്റ്റിലൂടെ നിങ്ങളുടെ ‘OPENAI_API_KEY’ എൻവയൺമെന്റ് വേരിയബിൾ സജ്ജമാക്കുക
<yourkey> എന്നതിനു പകരം നിങ്ങളുടെ എപിഐ കീ നൽകി, താഴെക്കൊടുത്തിരിക്കുന്നത് cmd പ്രോംപ്റ്റിൽ പ്രവർത്തിപ്പിക്കുക:
setx OPENAI_API_KEY "<yourkey>"ഇത് പിന്നീട് തുറക്കുന്ന cmd പ്രോംപ്റ്റ് ജാലകങ്ങൾക്കാണ് ബാധകമാകുക. അതിനാൽ curl-നൊപ്പം ആ വേരിയബിൾ ഉപയോഗിക്കാൻ പുതിയൊരു ജാലകം തുറക്കണം. പുതിയൊരു cmd പ്രോംപ്റ്റ് ജാലകം തുറന്ന് താഴെ പറയുന്നത് ടൈപ്പ് ചെയ്താൽ ഈ വേരിയബിൾ സജ്ജമായിട്ടുണ്ടെന്ന് സ്ഥിരീകരിക്കാം.
echo %OPENAI_API_KEY%മാർഗം 2: കൺട്രോൾ പാനലിലൂടെ നിങ്ങളുടെ ‘OPENAI_API_KEY’ എൻവയൺമെന്റ് വേരിയബിൾ സജ്ജമാക്കുക
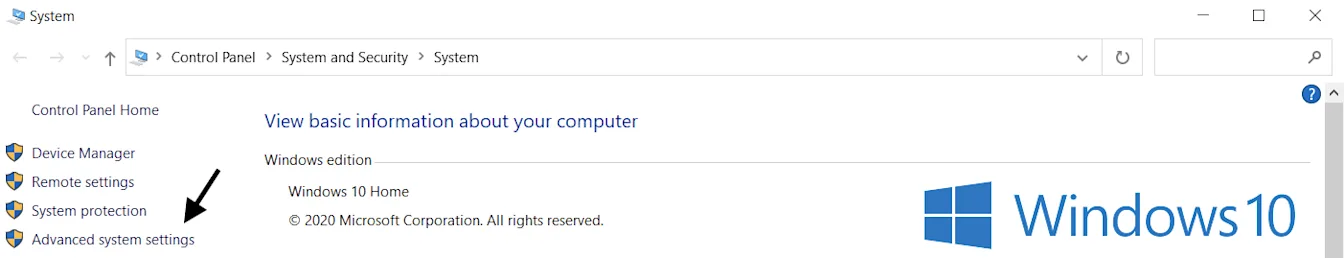
സിസ്റ്റം പ്രോപ്പർട്ടികൾ തുറന്ന് വിപുലമായ സിസ്റ്റം ക്രമീകരണങ്ങൾ തിരഞ്ഞെടുക്കുക
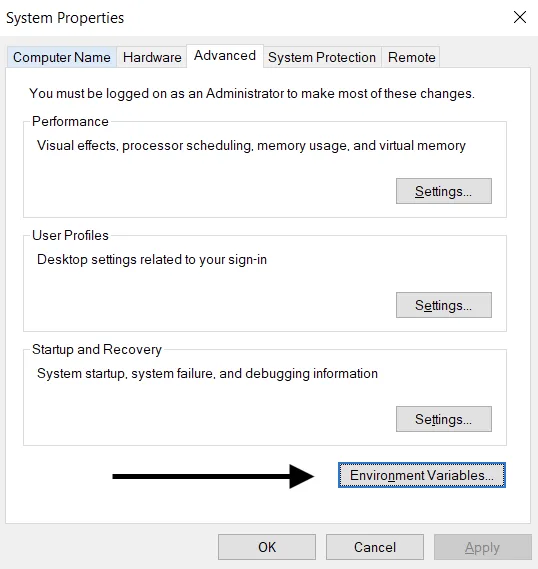
എൻവയൺമെന്റ് വേരിയബിളുകൾ... തിരഞ്ഞെടുക്കുക
ഉപയോക്തൃ വേരിയബിളുകൾ എന്ന വിഭാഗത്തിൽ നിന്ന് (മുകളിൽ) പുതിയത്… തിരഞ്ഞെടുക്കുക. <yourkey> എന്നതിനു പകരം നിങ്ങളുടെ എപിഐ കീ നൽകി, പേര്/കീ മൂല്യം എന്ന ജോഡി ചേർക്കുക.
വേരിയബിൾ പേര്: OPENAI_API_KEY
വേരിയബിൾ മൂല്യം: <yourkey>ലിനക്സ്, മാക്ഒഎസ് സജ്ജീകരണം
മാർഗം 1: zsh ഉപയോഗിച്ച് നിങ്ങളുടെ ‘OPENAI_API_KEY’ എൻവയൺമെന്റ് വേരിയബിൾ സജ്ജമാക്കുക
yourkey എന്നതിനു പകരം നിങ്ങളുടെ എപിഐ കീ നൽകി, ടെർമിനലിൽ താഴെക്കൊടുത്തിരിക്കുന്ന കമാൻഡ് പ്രവർത്തിപ്പിക്കുക.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcപുതിയ വേരിയബിൾ ഉപയോഗിച്ച് ഷെൽ അപ്ഡേറ്റ് ചെയ്യുക:
source ~/.zshrcതാഴെ പറയുന്ന കമാൻഡ് ഉപയോഗിച്ച് നിങ്ങളുടെ എൻവയോൺമെന്റ് വേരിയബിൾ സജ്ജമാക്കിയിട്ടുണ്ടെന്ന് സ്ഥിരീകരിക്കുക.
echo $OPENAI_API_KEYനിങ്ങളുടെ API കീയുടെ മൂല്യമായിരിക്കും ഫലമായുണ്ടാകുന്ന ഔട്ട്പുട്ട്.
ഓപ്ഷൻ 2: bash ഉപയോഗിച്ച് ‘OPENAI_API_KEY’ എൻവയോൺമെന്റ് വേരിയബിൾ സജ്ജമാക്കുക
ഓപ്ഷൻ 1-ലെ നിർദ്ദേശങ്ങൾ പിന്തുടരുക, .zshrc-ന് പകരം .bash_profile ഉപയോഗിക്കുക.
എല്ലാം സജ്ജമായി. ഇപ്പോൾ നിങ്ങൾക്ക് curl-ൽ കീ റഫറൻസ് ചെയ്യുകയോ Python-ൽ ലോഡ് ചെയ്യുകയോ ചെയ്യാം:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. കീകൾ കൈകാര്യം ചെയ്യാനുള്ള സേവനം ഉപയോഗിക്കുക
രഹസ്യ എപിഐ കീകൾ സുരക്ഷിതമായി കൈകാര്യം ചെയ്യാൻ വിവിധ ഉൽപ്പന്നങ്ങൾ ലഭ്യമാണ്. കീകളിലേക്കുള്ള ആക്സസ് നിയന്ത്രിക്കാനും മൊത്തത്തിലുള്ള ഡാറ്റ സുരക്ഷ മെച്ചപ്പെടുത്താനും ഈ ഉപകരണങ്ങൾ സഹായിക്കുന്നു. നിങ്ങളുടെ ആപ്ലിക്കേഷനിൽ ഡാറ്റ ചോർച്ച ഉണ്ടായാലും കീകൾ ചോർന്നുപോകില്ല. കാരണം, അവ എൻക്രിപ്റ്റ് ചെയ്ത് തികച്ചും വേറിട്ട ഒരു സ്ഥലത്താണ് സൂക്ഷിക്കുകയും കൈകാര്യം ചെയ്യുകയും ചെയ്യുന്നത്.
ആപ്ലിക്കേഷനുകൾ യഥാർഥ ഉപയോഗത്തിനായി വിന്യസിക്കുന്ന ടീമുകൾ ഈ സേവനങ്ങളിലൊന്ന് പരിഗണിക്കാൻ ഞങ്ങൾ ശുപാർശ ചെയ്യുന്നു.
7. അക്കൗണ്ടിലെ ഉപയോഗം നിരീക്ഷിക്കുകയും ആവശ്യമുള്ളപ്പോൾ കീകൾ മാറ്റുകയും ചെയ്യുക
നിങ്ങളുടെ സ്ഥാപനത്തിനോ പ്രോജക്റ്റുകൾക്കോ പ്രതിമാസ ചെലവുപരിധികൾ നിശ്ചയിക്കുകയും അവ കർശനമായി നടപ്പാക്കുന്ന സംവിധാനം പ്രവർത്തനക്ഷമമാക്കുകയും ചെയ്യുക. കീ ചോർന്നാൽ അപ്രതീക്ഷിത ചെലവുകൾ പരിമിതപ്പെടുത്താൻ ഇത് സഹായിക്കും. ചെലവ് സംബന്ധിച്ച അറിയിപ്പുകൾ മാത്രം എപിഐ ട്രാഫിക് നിർത്തില്ല. പരിധികൾ കർശനമായി നടപ്പാക്കുമ്പോൾ സാധുവായ അഭ്യർത്ഥനകളും തടയപ്പെടാം. നിയന്ത്രണം തൽക്ഷണം പ്രാബല്യത്തിൽ വരാത്തതിനാൽ ചെലവ് പരിധിയെ അല്പം കവിയാനും ഇടയുണ്ട്.
നിങ്ങളുടെ എപിഐ കീ മറ്റൊരാളുടെ കൈവശമെത്തിയാൽ, നിങ്ങളുടെ സമ്മതമില്ലാതെ അക്കൗണ്ടിലെ ക്വോട്ട ഉപയോഗിക്കാൻ അവർക്ക് കഴിയും. ഇത് ഡാറ്റ നഷ്ടപ്പെടുന്നതിനും അപ്രതീക്ഷിത നിരക്കുകൾ ഈടാക്കപ്പെടുന്നതിനും പ്രതിമാസ ക്വോട്ട തീർന്നുപോകുന്നതിനും എപിഐ ആക്സസ് തടസ്സപ്പെടുന്നതിനും കാരണമാകാം.
ഉപയോഗം എന്ന പേജിലൂടെ നിങ്ങളുടെ ടീമുകളുടെ ഉപയോഗം നിരീക്ഷിക്കാം. ദുരുപയോഗം സംബന്ധിച്ച് ആശങ്കയുണ്ടെങ്കിൽ, അക്കൗണ്ട് സംരക്ഷിക്കാൻ ചില നടപടികൾ സ്വീകരിക്കാം:
ഉപയോഗം പരിശോധിച്ച് അത് നിങ്ങളുടെ ടീമിന്റെ പ്രവർത്തനവുമായി പൊരുത്തപ്പെടുന്നുണ്ടോ എന്ന് ഉറപ്പാക്കുക. ഒന്നിലധികം സ്ഥാപനങ്ങളിൽ അംഗങ്ങളായ ഉപയോക്താക്കളുടെ കാര്യത്തിൽ (ഉദാ. കമ്പനിയുടേതും വ്യക്തിപരവുമായവ), ഉപയോഗനിരീക്ഷണം പ്രവർത്തനക്ഷമമാക്കിയിട്ടുണ്ടെന്നും ഉപയോഗത്തിനും നിരീക്ഷണത്തിനുമായി സ്ഥിരസ്ഥിതി സ്ഥാപനം സജ്ജമാക്കിയിട്ടുണ്ടെന്നും ഉറപ്പാക്കുക.
നിങ്ങളുടെ കീ ചോർന്നതായി കരുതുന്നുവെങ്കിൽ, എപിഐ കീകൾ പേജിൽ നിന്ന് ഉടൻ അത് മാറ്റി പുതിയത് സജ്ജമാക്കുക. ഉപഭോക്താക്കൾക്കായി പ്രവർത്തിക്കുന്ന ആപ്ലിക്കേഷനുകൾ ഉള്ളവർ അവയിലെ കീ മൂല്യങ്ങളും അതനുസരിച്ച് പുതുക്കേണ്ടതുണ്ട്.
കൂടുതൽ അന്വേഷണത്തിനായി help.openai.com വഴി ഞങ്ങളെ ബന്ധപ്പെടുക.
8. നെറ്റ്വർക്ക് നിയന്ത്രണങ്ങളിലൂടെ എപിഐ ആക്സസ് സംരക്ഷിക്കുക
നിങ്ങളുടെ OpenAI എപിഐ ആക്സസ് ചെയ്യാൻ കഴിയുന്ന ഐപി വിലാസങ്ങൾ നിയന്ത്രിക്കാൻ ഐപി അനുമതിപ്പട്ടിക സഹായിക്കുന്നു. ഇത് പ്രവർത്തനക്ഷമമാക്കിയാൽ, ക്രമീകരിച്ച ഐപി വിലാസങ്ങളിൽ നിന്നോ വിലാസപരിധികളിൽ നിന്നോ ഉള്ള അഭ്യർത്ഥനകൾ മാത്രമേ അനുവദിക്കൂ. മറ്റെല്ലാ അഭ്യർത്ഥനകളും സാധുവായ എപിഐ കീ ഉൾക്കൊള്ളുന്നവയാണെങ്കിലും നിരസിക്കപ്പെടും.
നിങ്ങളുടെ ബാക്ക്എൻഡ് സെർവറുകൾ, ക്ലൗഡ് പരിസ്ഥിതി തുടങ്ങിയ വിശ്വസനീയമായ സംവിധാനങ്ങളിൽ നിന്ന് മാത്രമേ എപിഐ ആക്സസ് ചെയ്യാനാകൂ എന്ന് ഉറപ്പാക്കുന്നതിലൂടെ ഇത് അധിക സംരക്ഷണം നൽകുന്നു.
കൂടുതൽ വിവരങ്ങൾക്ക്, OpenAI എപിഐയ്ക്കുള്ള ഐപി അനുമതിപ്പട്ടികയെക്കുറിച്ചുള്ള ലേഖനം കാണുക.
സ്വകാര്യ നെറ്റ്വർക്ക് ആക്സസ് ആവശ്യമുള്ള സ്ഥാപനങ്ങൾക്ക് പ്രൈവറ്റ് ലിങ്ക് എന്ന മറ്റൊരു മാർഗവുമുണ്ട്. അസ്യൂർ പ്രൈവറ്റ് ലിങ്കിലൂടെ പ്രാദേശിക OpenAI എപിഐ എൻഡ്പോയിന്റുകളുമായി ബന്ധിപ്പിക്കാൻ അസ്യൂർ വർക്ക്ലോഡുകളെ ഇത് അനുവദിക്കുന്നു. ആക്സസ് അഭ്യർത്ഥിക്കാൻ നിങ്ങളുടെ OpenAI പ്രതിനിധിയെയോ വിൽപ്പന വിഭാഗത്തെയോ ബന്ധപ്പെടുക. എപിഐ പ്രാമാണീകരണം തുടർന്നും ആവശ്യമാണ്. പ്രൈവറ്റ് ലിങ്ക്, ഐപി അനുമതിപ്പട്ടികയുമായോ പരസ്പര ടിഎൽഎസുമായോ (mTLS) പൊരുത്തപ്പെടില്ല. സജ്ജീകരണ വിശദാംശങ്ങൾക്ക്, പ്രൈവറ്റ് ലിങ്ക് മാർഗദർശി കാണുക.