
1. നിങ്ങളുടെ അക്കൗണ്ടിലെ ഓരോ ടീം അംഗത്തിനും എപ്പോഴും വേറിട്ട API കീ ഉപയോഗിക്കുക.
API-യിലേക്കുള്ള നിങ്ങളുടെ അഭ്യർത്ഥനകൾ തിരിച്ചറിയുന്ന ഒരു വേറിട്ട കോഡാണ് API കീ. നിങ്ങളുടെ API കീ നിങ്ങൾ ഉപയോഗിക്കുന്നതിനായാണ് ഉദ്ദേശിച്ചിരിക്കുന്നത്. API കീകൾ പങ്കിടുന്നത് ടേംസ് ഓഫ് യൂസ്-ന് വിരുദ്ധമാണ്.
നിങ്ങൾ പരീക്ഷണം ആരംഭിക്കുമ്പോൾ, നിങ്ങളുടെ ടീമിലേക്ക് API ആക്സസ് വിപുലീകരിക്കാൻ നിങ്ങൾ ആഗ്രഹിച്ചേക്കാം. API കീകൾ പങ്കിടുന്നതിനെ OpenAI പിന്തുണയ്ക്കുന്നില്ല. അംഗങ്ങൾ പേജിൽ നിന്ന് പുതിയ അംഗങ്ങളെ നിങ്ങളുടെ അക്കൗണ്ടിലേക്ക് ക്ഷണിക്കുക; സൈൻ ഇൻ ചെയ്തയുടൻ അവർക്ക് സ്വന്തം വേറിട്ട കീ ലഭിക്കും. നിങ്ങൾക്ക് വ്യക്തിഗത API കീകൾക്ക് അനുമതികൾ നൽകാനും കഴിയും.
2. കാലഹരണപ്പെടുന്ന തീയതിയോടെ API കീകൾ സൃഷ്ടിച്ച് കീ മാറ്റിസ്ഥാപിക്കൽ പ്രക്രിയ നടപ്പാക്കുക
കാലഹരണപ്പെടുന്ന തീയതിയോടെ പ്രോജക്റ്റ് കീകൾ സൃഷ്ടിക്കാം. ആ തീയതിക്കുശേഷം ആ കീകളിൽനിന്നുള്ള എല്ലാ അഭ്യർത്ഥനകളും നിരസിക്കപ്പെടും. കാലഹരണപ്പെടുന്ന തീയതിയോടെ കീകൾ സൃഷ്ടിക്കാനും അവ പതിവായി മാറ്റിസ്ഥാപിക്കുന്നതിനുള്ള പ്രക്രിയ നടപ്പാക്കാനും ഞങ്ങൾ ശക്തമായി ശുപാർശ ചെയ്യുന്നു. ഒരു കീ കാലഹരണപ്പെടുന്നതിന് മുമ്പ് പകരം കീ സൃഷ്ടിക്കുക, അത് ഉപയോഗിക്കാൻ നിങ്ങളുടെ ആപ്ലിക്കേഷനുകൾ പുതുക്കുക, പകരം കീ പ്രവർത്തിക്കുന്നുണ്ടെന്ന് സ്ഥിരീകരിച്ചശേഷം പഴയ കീ റദ്ദാക്കുക. API കീകൾ ചോരുന്നതിന്റെ ആഘാതം ഗണ്യമായി കുറയ്ക്കാൻ ഈ രീതികൾക്ക് കഴിയും.
പ്ലാറ്റ്ഫോം ക്രമീകരണങ്ങളിൽ സ്ഥാപനതലത്തിലോ പ്രോജക്റ്റ് തലത്തിലോ API കീയുടെ പരമാവധി കാലാവധി അഡ്മിനിസ്ട്രേറ്റർമാർക്ക് നിർബന്ധമാക്കാം. പുതിയ കീകൾ അനുവദനീയമായ പരിധിക്കുള്ളിൽ ക്രമീകരിക്കണം. അതിനാൽ അവ അനിശ്ചിതകാലം സാധുവായി തുടരില്ല. പ്രോജക്റ്റ് പരിധികൾ സ്ഥാപനത്തിന്റെ പരിധിയെ കവിയാൻ പാടില്ല.
3. ബ്രൗസറുകൾ അല്ലെങ്കിൽ മൊബൈൽ ആപ്പുകൾ പോലുള്ള ക്ലയന്റ്-വശ പരിതസ്ഥിതികളിൽ നിങ്ങളുടെ കീ ഒരിക്കലും വിന്യസിക്കരുത്.
ബ്രൗസറുകൾ അല്ലെങ്കിൽ മൊബൈൽ ആപ്പുകൾ പോലുള്ള ക്ലയന്റ്-വശ പരിതസ്ഥിതികളിൽ നിങ്ങളുടെ OpenAI API കീ വെളിപ്പെടുത്തിയാൽ, ദുഷ്ട ഉപയോക്താക്കൾക്ക് ആ കീ കൈക്കലാക്കി നിങ്ങൾക്കുവേണ്ടി അഭ്യർത്ഥനകൾ നടത്താം. ഇത് അപ്രതീക്ഷിത നിരക്കുകൾക്കോ ചില അക്കൗണ്ട് ഡാറ്റ അപഹരിക്കപ്പെടുന്നതിനോ കാരണമായേക്കാം. നിങ്ങളുടെ API കീ സുരക്ഷിതമായി സൂക്ഷിക്കാനാകുന്ന സ്വന്തം ബാക്ക്എൻഡ് സെർവറിലൂടെത്തന്നെ അഭ്യർത്ഥനകൾ എല്ലായ്പ്പോഴും വഴിതിരിച്ചുവിടണം.
4. നിങ്ങളുടെ കീ ഒരിക്കലും റിപ്പോസിറ്ററിയിൽ സമർപ്പിക്കരുത്
സോഴ്സ് കോഡിൽ API കീ സമർപ്പിക്കുന്നത് ആധികാരികതാ വിവരങ്ങൾ അപഹരിക്കപ്പെടാനുള്ള ഒരു സാധാരണ മാർഗമാണ്. പൊതു റിപ്പോസിറ്ററികൾ ഉപയോഗിക്കുന്നവർ അറിയാതെതന്നെ ഇന്റർനെറ്റിൽ തങ്ങളുടെ കീ പങ്കിടുന്നതിനുള്ള ഒരു സാധാരണ മാർഗമാണിത്. സ്വകാര്യ റിപ്പോസിറ്ററികൾ കൂടുതൽ സുരക്ഷിതമാണെങ്കിലും, ഡാറ്റാ ലംഘനമുണ്ടായാൽ നിങ്ങളുടെ കീകൾ ചോർന്നേക്കാം. ഇക്കാരണങ്ങളാൽ, കീയുടെ സുരക്ഷ മുൻകൂട്ടി ഉറപ്പാക്കാൻ പരിസ്ഥിതി ചരങ്ങൾ ഉപയോഗിക്കണമെന്ന് ഞങ്ങൾ ശക്തമായി ശുപാർശ ചെയ്യുന്നു.
5. API കീക്ക് പകരം പരിസ്ഥിതി ചരങ്ങൾ ഉപയോഗിക്കുക
ആപ്ലിക്കേഷനിൽ സജ്ജമാക്കുന്നതിനുപകരം ഓപ്പറേറ്റിങ് സിസ്റ്റത്തിൽ സജ്ജമാക്കുന്ന ചരമാണ് പരിസ്ഥിതി ചരം. അതിൽ ഒരു പേരും മൂല്യവും അടങ്ങിയിരിക്കുന്നു. ചരത്തിന്റെ പേര് OPENAI_API_KEY എന്ന് സജ്ജമാക്കാൻ ഞങ്ങൾ ശുപാർശ ചെയ്യുന്നു. ടീമിലുടനീളം ഈ ചരത്തിന്റെ പേര് ഒരേപോലെ നിലനിർത്തിയാൽ, API കീ വെളിപ്പെടാനുള്ള സാധ്യതയില്ലാതെ കോഡ് സമർപ്പിക്കാനും പങ്കിടാനും കഴിയും.
വിൻഡോസ് സജ്ജീകരണം
മാർഗം 1: cmd പ്രോംപ്റ്റിലൂടെ “OPENAI_API_KEY” പരിസ്ഥിതി ചരം സജ്ജമാക്കുക.
<yourkey> എന്നത് നിങ്ങളുടെ API കീ ഉപയോഗിച്ച് മാറ്റി, താഴെ കൊടുത്തിരിക്കുന്നത് cmd പ്രോംപ്റ്റിൽ പ്രവർത്തിപ്പിക്കുക:
setx OPENAI_API_KEY "<yourkey>"ഇത് പിന്നീട് തുറക്കുന്ന cmd പ്രോംപ്റ്റ് ജാലകങ്ങൾക്കാണ് ബാധകമാകുക. അതിനാൽ curl-നൊപ്പം ആ വേരിയബിൾ ഉപയോഗിക്കാൻ പുതിയൊരു ജാലകം തുറക്കണം. പുതിയൊരു cmd പ്രോംപ്റ്റ് ജാലകം തുറന്ന് താഴെ പറയുന്നത് ടൈപ്പ് ചെയ്താൽ ഈ വേരിയബിൾ സജ്ജമായിട്ടുണ്ടെന്ന് സ്ഥിരീകരിക്കാം.
echo %OPENAI_API_KEY%മാർഗം 2: നിയന്ത്രണ പാനലിലൂടെ ‘OPENAI_API_KEY’ പരിസ്ഥിതി വേരിയബിൾ സജ്ജമാക്കുക.
സിസ്റ്റം പ്രോപ്പർട്ടികൾ തുറന്ന് വിപുലമായ സിസ്റ്റം ക്രമീകരണങ്ങൾ തിരഞ്ഞെടുക്കുക.
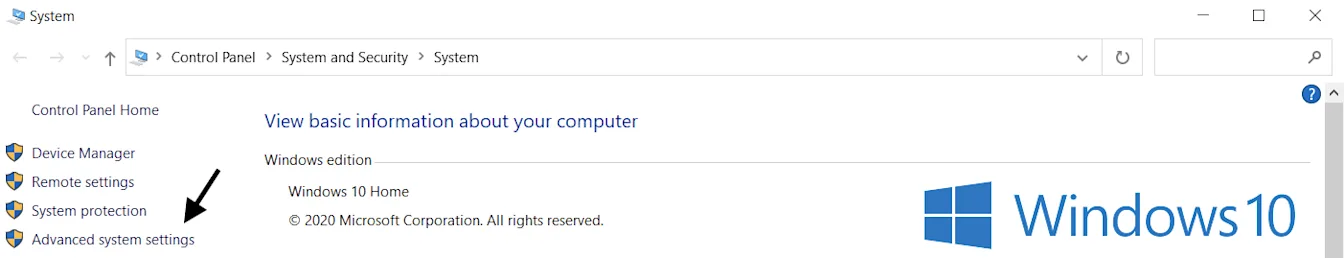
പരിസ്ഥിതി വേരിയബിളുകൾ... തിരഞ്ഞെടുക്കുക.
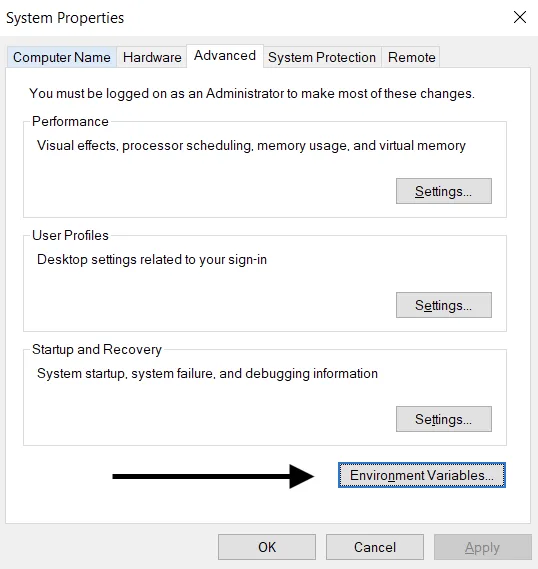
ഉപയോക്തൃ വേരിയബിളുകൾ വിഭാഗത്തിൽനിന്ന് (മുകളിൽ) പുതിയത്… തിരഞ്ഞെടുക്കുക. <yourkey> എന്നതിനു പകരം നിങ്ങളുടെ API കീ നൽകി പേര്/കീ മൂല്യജോഡി ചേർക്കുക.
വേരിയബിൾ പേര്: OPENAI_API_KEY
വേരിയബിൾ മൂല്യം: <yourkey>
Linux / macOS സജ്ജീകരണം
മാർഗം 1: zsh ഉപയോഗിച്ച് ‘OPENAI_API_KEY’ പരിസ്ഥിതി വേരിയബിൾ സജ്ജമാക്കുക.
yourkey എന്നതിനു പകരം നിങ്ങളുടെ API കീ നൽകി, ടെർമിനലിൽ താഴെയുള്ള കമാൻഡ് പ്രവർത്തിപ്പിക്കുക.
echo "export OPENAI_API_KEY='yourkey'" >> ~/.zshrcപുതിയ വേരിയബിൾ ഉപയോഗിച്ച് ഷെൽ അപ്ഡേറ്റ് ചെയ്യുക:
source ~/.zshrcതാഴെ പറയുന്ന കമാൻഡ് ഉപയോഗിച്ച് നിങ്ങളുടെ എൻവയോൺമെന്റ് വേരിയബിൾ സജ്ജമാക്കിയിട്ടുണ്ടെന്ന് സ്ഥിരീകരിക്കുക.
echo $OPENAI_API_KEYനിങ്ങളുടെ API കീയുടെ മൂല്യമായിരിക്കും ഫലമായുണ്ടാകുന്ന ഔട്ട്പുട്ട്.
ഓപ്ഷൻ 2: bash ഉപയോഗിച്ച് ‘OPENAI_API_KEY’ എൻവയോൺമെന്റ് വേരിയബിൾ സജ്ജമാക്കുക
ഓപ്ഷൻ 1-ലെ നിർദ്ദേശങ്ങൾ പിന്തുടരുക, .zshrc-ന് പകരം .bash_profile ഉപയോഗിക്കുക.
എല്ലാം സജ്ജമായി. ഇപ്പോൾ നിങ്ങൾക്ക് curl-ൽ കീ റഫറൻസ് ചെയ്യുകയോ Python-ൽ ലോഡ് ചെയ്യുകയോ ചെയ്യാം:
import os
import openai

openai.api_key = os.environ["OPENAI_API_KEY"]
6. കീ മാനേജ്മെന്റ് സേവനം ഉപയോഗിക്കുക
രഹസ്യ API കീകൾ സുരക്ഷിതമായി കൈകാര്യം ചെയ്യാൻ വിവിധ ഉൽപ്പന്നങ്ങൾ ലഭ്യമാണ്. നിങ്ങളുടെ കീകളിലേക്കുള്ള ആക്സസ് നിയന്ത്രിക്കാനും മൊത്തത്തിലുള്ള ഡാറ്റാ സുരക്ഷ മെച്ചപ്പെടുത്താനും ഈ ഉപകരണങ്ങൾ സഹായിക്കുന്നു. നിങ്ങളുടെ ആപ്ലിക്കേഷനിൽ ഡാറ്റാ ലംഘനമുണ്ടായാലും കീകൾ അപഹരിക്കപ്പെടില്ല. കാരണം അവ എൻക്രിപ്റ്റ് ചെയ്ത് തികച്ചും വ്യത്യസ്തമായ സ്ഥലത്താണ് കൈകാര്യം ചെയ്യുന്നത്.
ആപ്ലിക്കേഷനുകൾ പ്രവർത്തനപരിതസ്ഥിതിയിലേക്ക് വിന്യസിക്കുന്ന ടീമുകൾ ഈ സേവനങ്ങളിലൊന്ന് പരിഗണിക്കണമെന്ന് ഞങ്ങൾ ശുപാർശ ചെയ്യുന്നു.
7. നിങ്ങളുടെ അക്കൗണ്ട് ഉപയോഗം നിരീക്ഷിച്ച് ആവശ്യാനുസരണം കീകൾ മാറ്റിസ്ഥാപിക്കുക
അപഹരിക്കപ്പെട്ട API കീ ഉപയോഗിച്ച് ഒരാൾക്ക് നിങ്ങളുടെ സമ്മതമില്ലാതെ അക്കൗണ്ട് ക്വാട്ട ആക്സസ് ചെയ്യാനാകും. ഇത് ഡാറ്റാ നഷ്ടം, അപ്രതീക്ഷിത നിരക്കുകൾ, പ്രതിമാസ ക്വാട്ട തീർന്നുപോകൽ, API ആക്സസ് തടസ്സപ്പെടൽ എന്നിവയ്ക്ക് കാരണമാകാം.
നിങ്ങളുടെ ടീമുകളുടെ ഉപയോഗം ഉപയോഗം പേജിലൂടെ നിരീക്ഷിക്കാം. ദുരുപയോഗത്തെക്കുറിച്ച് എപ്പോഴെങ്കിലും ആശങ്കയുണ്ടെങ്കിൽ, അക്കൗണ്ട് പരിരക്ഷിക്കാൻ നിങ്ങൾക്ക് ഇനിപ്പറയുന്ന നടപടികൾ സ്വീകരിക്കാം:
നിങ്ങളുടെ ഉപയോഗം ടീമിന്റെ പ്രവർത്തനവുമായി പൊരുത്തപ്പെടുന്നുണ്ടോയെന്ന് പരിശോധിക്കുക. ഒന്നിലധികം സ്ഥാപനങ്ങളിൽ ഉൾപ്പെടുന്ന ഉപയോക്താക്കൾക്കായി, ഉദാഹരണത്തിന് ഔദ്യോഗികവും വ്യക്തിപരവുമായ സ്ഥാപനങ്ങളിൽ, ഉപയോക്താവ് നിരീക്ഷണം പ്രവർത്തനക്ഷമമാക്കിയിട്ടുണ്ടെന്നും ഉപയോഗത്തിനും നിരീക്ഷണത്തിനുമായി സ്വതവേയുള്ള സ്ഥാപനം സജ്ജമാക്കിയിട്ടുണ്ടെന്നും ഉറപ്പാക്കുക.
നിങ്ങളുടെ കീ ചോർന്നതായി കരുതുന്നുവെങ്കിൽ, API കീകൾ പേജിൽനിന്ന് ഉടൻതന്നെ കീ മാറ്റിസ്ഥാപിക്കുക. പ്രവർത്തനപരിതസ്ഥിതിയിൽ ആപ്ലിക്കേഷനുകളുള്ള ഉപഭോക്താക്കൾ അതനുസരിച്ച് കീ മൂല്യങ്ങൾ പുതുക്കേണ്ടതുണ്ട്.
കൂടുതൽ അന്വേഷണത്തിനായി help.openai.com വഴി ഞങ്ങളെ ബന്ധപ്പെടുക.
8. IP അനുവദനീയപട്ടിക ഉപയോഗിച്ച് API ആക്സസ് നിയന്ത്രിക്കുക
നിങ്ങളുടെ OpenAI API ആക്സസ് ചെയ്യാനാകുന്ന IP വിലാസങ്ങൾ നിയന്ത്രിക്കാൻ IP അനുവദനീയപട്ടിക സഹായിക്കുന്നു. ഇത് പ്രവർത്തനക്ഷമമാക്കിയാൽ, ക്രമീകരിച്ച IP വിലാസങ്ങളിൽനിന്നോ വിലാസപരിധികളിൽനിന്നോ ഉള്ള അഭ്യർത്ഥനകൾ മാത്രമേ അനുവദിക്കൂ. സാധുവായ API കീ ഉൾപ്പെടുത്തിയാലും മറ്റെല്ലാ അഭ്യർത്ഥനകളും നിരസിക്കും.
നിങ്ങളുടെ ബാക്ക്എൻഡ് സെർവറുകൾ അല്ലെങ്കിൽ ക്ലൗഡ് പരിതസ്ഥിതി പോലുള്ള വിശ്വസനീയമായ അടിസ്ഥാനസൗകര്യങ്ങളിൽനിന്ന് മാത്രമേ API ആക്സസ് ചെയ്യാനാകൂ എന്ന് ഉറപ്പാക്കി ഇത് അധിക പരിരക്ഷ നൽകുന്നു.
കൂടുതൽ വിവരങ്ങൾക്ക്, OpenAI API-ക്കായുള്ള IP അനുവദനീയപട്ടികയെക്കുറിച്ചുള്ള ലേഖനം കാണുക.