
ഉപഭോക്താക്കൾക്ക് അവരുടെ ജോലി ക്രമീകരിക്കാനുള്ള കഴിവ് നൽകാനാണ് പ്രോജക്റ്റുകൾ ലക്ഷ്യമിടുന്നത്. സ്ഥാപനങ്ങൾക്ക് ഒരു പ്രോജക്റ്റിനുള്ളിലെ നിയന്ത്രിത പരിധിയിൽ ആക്സസും പരിധികളും മാനേജ് ചെയ്യാനും, സർവീസ് അക്കൗണ്ടുകൾ പ്രൊവിഷൻ ചെയ്യാനും (UI വഴി), ഉപയോഗം ട്രാക്ക് ചെയ്യാനും കഴിയും (ഉദാ. മോഡലുകൾ, കഴിവുകൾ, ത്രെഡുകൾ, അസിസ്റ്റന്റുകൾ, ഫൈൻ ട്യൂണിംഗ്, സ്റ്റോറേജ് മുതലായവ). ഉപയോഗ പ്രവർത്തനം പ്രോജക്റ്റ് അനുസരിച്ച് വേർതിരിക്കാം; ഉപയോക്താക്കൾക്ക് ബില്ലിംഗ് കാണാനും ഓരോ പ്രോജക്റ്റിനും ചെലവ് പരിധികൾ സജ്ജീകരിക്കാനും കഴിയും.
സ്ഥാപന ഉടമകൾക്ക് അവരുടെ എല്ലാ സജീവവും ആർക്കൈവ് ചെയ്തതുമായ പ്രോജക്റ്റുകളും പ്രോജക്റ്റുകൾ പേജിൽ കാണാം. API പ്ലാറ്റ്ഫോമിലെ ഉപയോക്തൃ റോളുകളും അനുമതികളും കുറിച്ച് കൂടുതൽ അറിയുക.
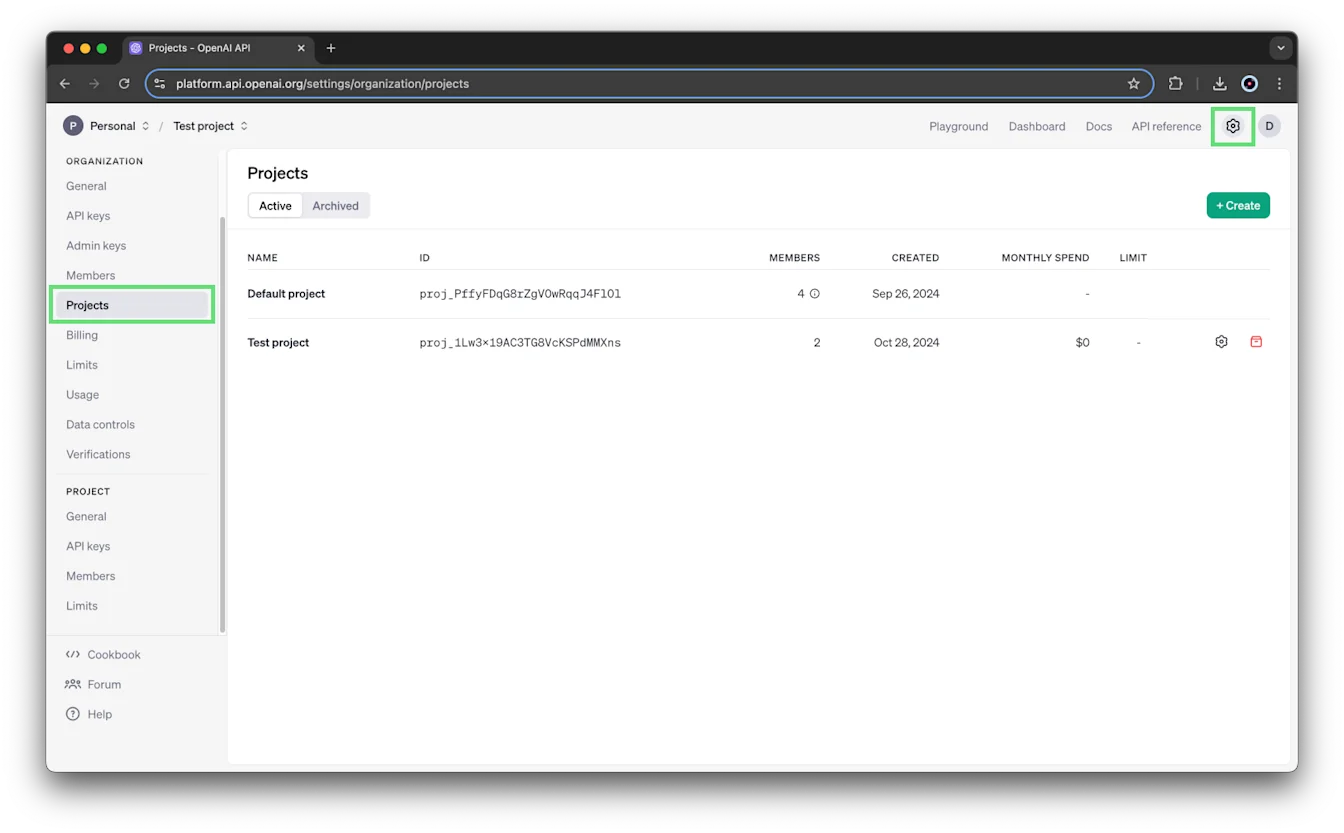
ആർക്കാണ് പദ്ധതി സൃഷ്ടിക്കാനാകുക?
സ്ഥാപന ഉടമകൾക്ക് മാത്രമേ പദ്ധതി സൃഷ്ടിക്കാനാകൂ. കൂടുതൽ വിവരങ്ങൾക്ക് റോളുകളും അനുമതികളും കാണുക.
സ്ഥാപനങ്ങൾക്കിടയിൽ മാറാൻ, പേജിന്റെ മുകളിൽ ഇടതുവശത്തുള്ള സ്ഥാപനത്തിന്റെ പേരിനുമേൽ സൂചിക നിർത്തി പട്ടികയിൽനിന്ന് സ്ഥാപനം തിരഞ്ഞെടുക്കുക:
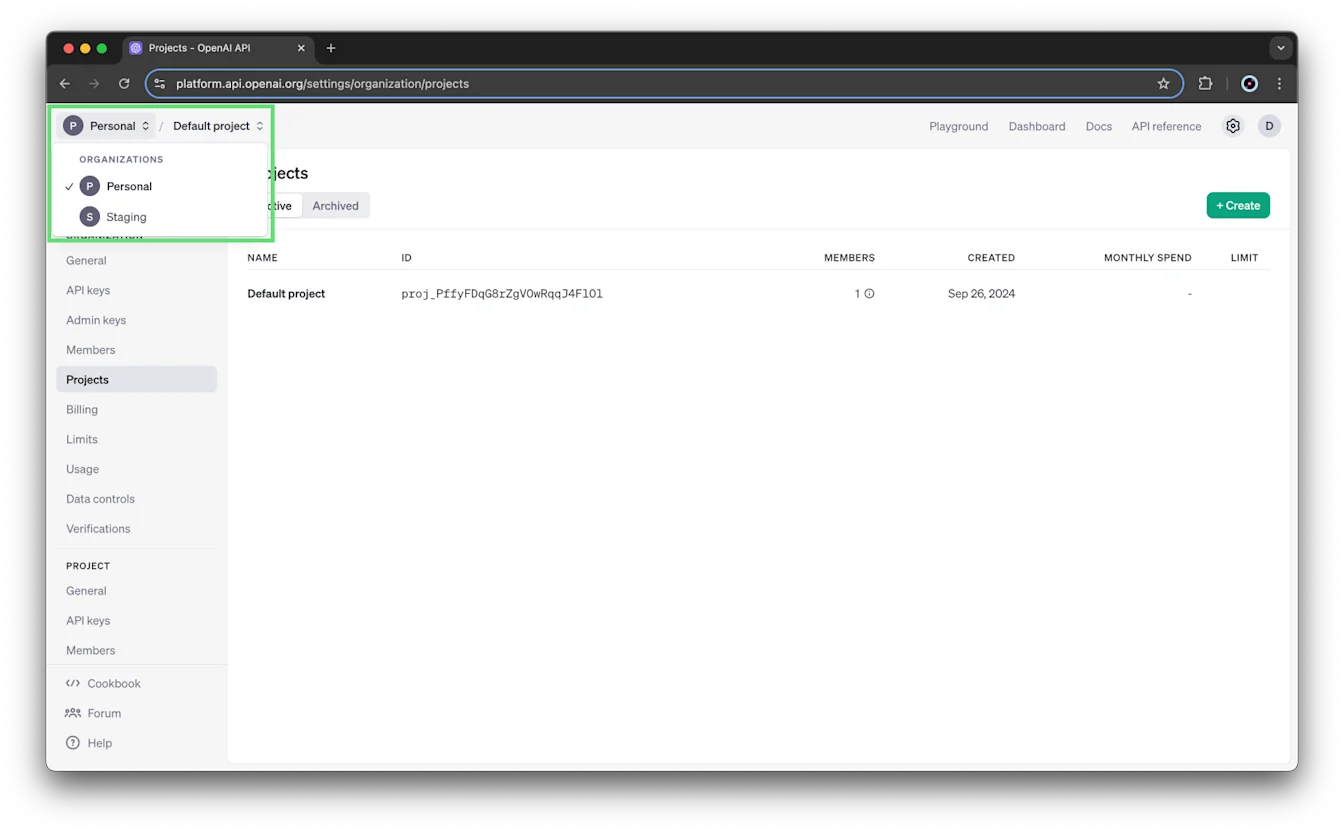
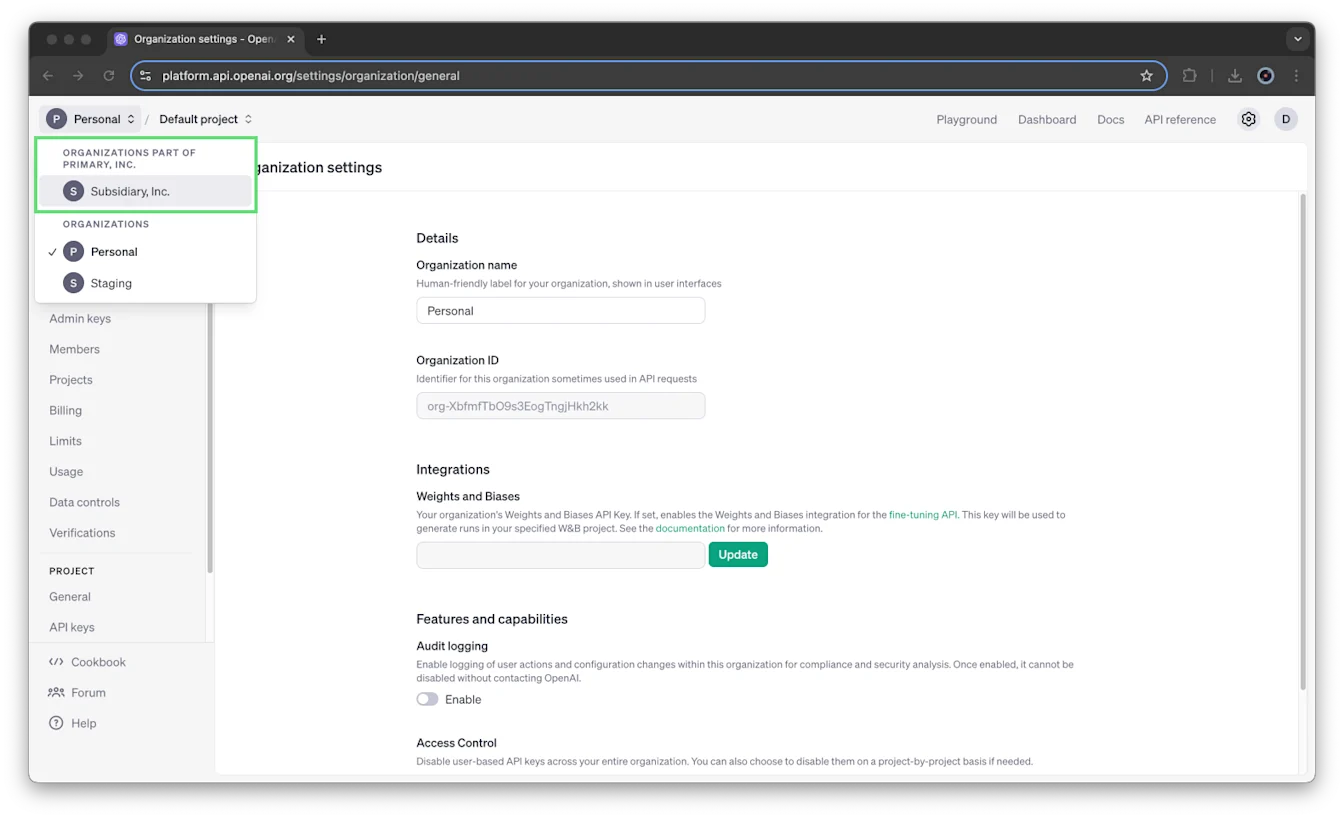
ഏകീകൃത ബില്ലിങ് പദ്ധതിയിലുള്ള സ്ഥാപനങ്ങളിൽ ഉപസ്ഥാപനങ്ങൾ പ്രത്യേകം തിരിച്ചറിയപ്പെടും. ഉപസ്ഥാപനങ്ങൾക്കുള്ളിൽ പദ്ധതികൾ സൃഷ്ടിക്കാനാകില്ല.
പദ്ധതികൾ എങ്ങനെയാണ് പ്രവർത്തിക്കുന്നത്?
ഓരോ സ്ഥാപനത്തിലും ഇല്ലാതാക്കാനാകാത്ത ഒരു “സ്ഥിരസ്ഥിതി പദ്ധതി” ഉണ്ടായിരിക്കും. നിരക്ക് പരിധികൾ, സാങ്കൽപ്പിക മോഡൽ അനുമതികൾ, ചെലവ് പരിധികൾ എന്നിവ ക്രമീകരിക്കാം (2024 നവംബർ മുതൽ). അത് സ്ഥാപനത്തിന്റെ പൂർണ ക്രമീകരണം പാരമ്പര്യമായി സ്വീകരിക്കുന്നതിനാൽ, അതിലേക്ക് അംഗങ്ങളെയോ സേവന അക്കൗണ്ടുകളെയോ നേരിട്ട് ചേർക്കാനാകില്ല.
ഒരു പദ്ധതി എങ്ങനെ സൃഷ്ടിക്കാം?
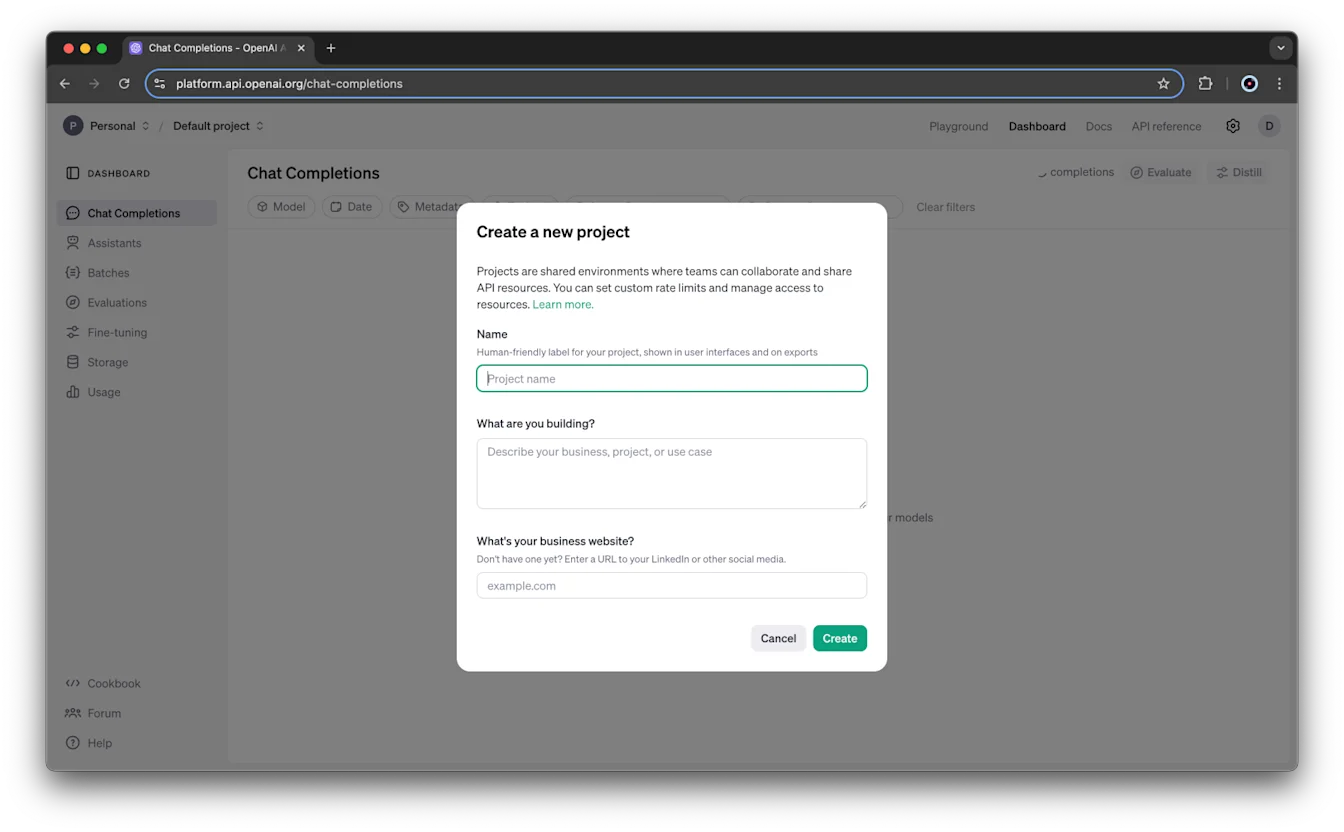
ആദ്യം, പേജിന്റെ ഇടത് മൂലയിലുള്ള പദ്ധതിയുടെ പേരിനുമേൽ സൂചിക നിർത്തി പദ്ധതി സൃഷ്ടിക്കുക തിരഞ്ഞെടുക്കുക.
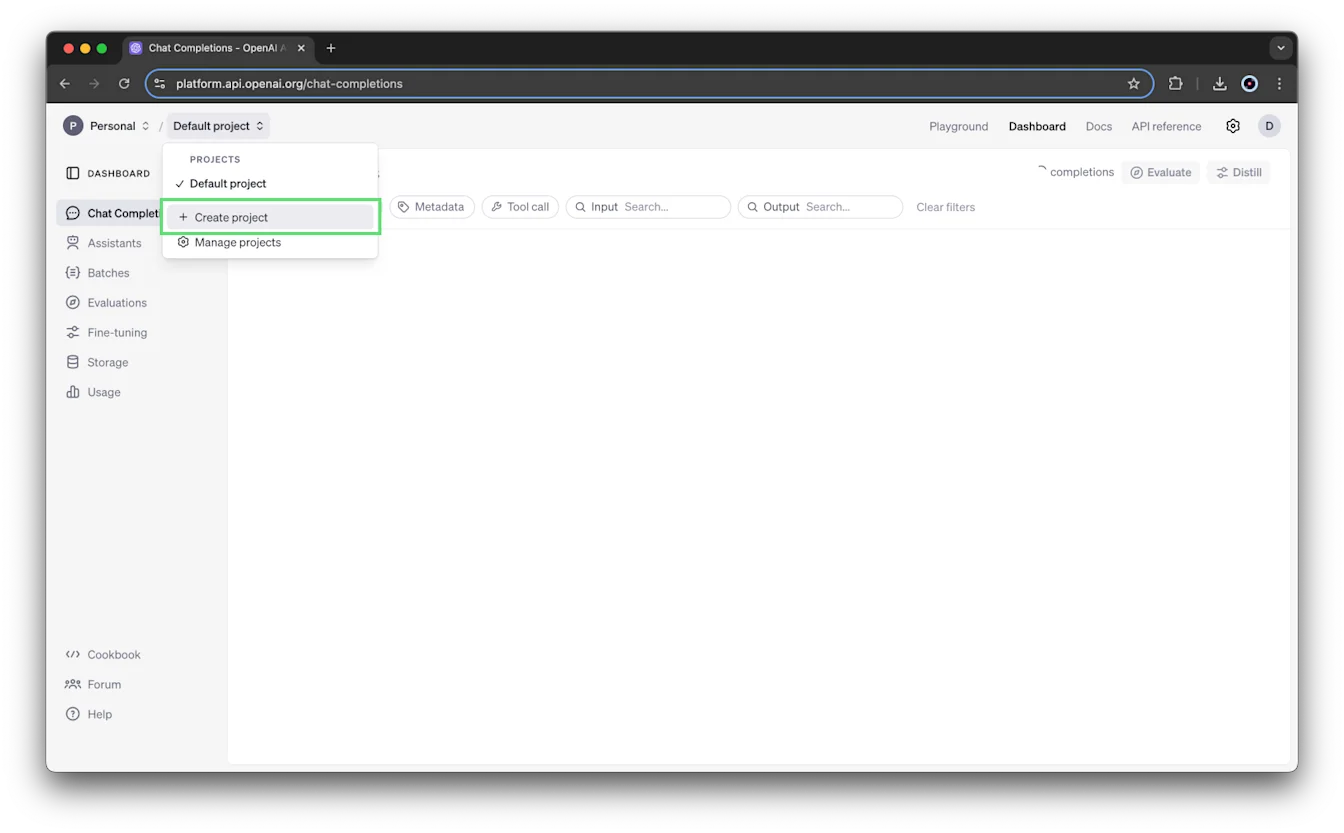
നിങ്ങളുടെ പദ്ധതിക്ക് പേരും വിവരണവും വെബ്സൈറ്റും നൽകിയ ശേഷം സൃഷ്ടിക്കുക തിരഞ്ഞെടുക്കുക.
ഒരു പദ്ധതിയിലേക്ക് ഉപയോക്താക്കളെ എങ്ങനെ ചേർക്കാം?
പുതുതായി ചേർത്ത സ്ഥാപനാംഗങ്ങളെ “സ്ഥിരസ്ഥിതി പദ്ധതി”യിലേക്ക് സ്വയമേവ ചേർക്കില്ല. പുതിയ അംഗങ്ങളെ സ്ഥാപനത്തിലേക്ക് ക്ഷണിക്കുമ്പോഴോ ("സ്ഥിരസ്ഥിതി പദ്ധതിയിലേക്ക് ക്ഷണിക്കുക" എന്ന ചെക്ക്ബോക്സ് പ്രവർത്തനക്ഷമമാക്കി) അവർ സ്ഥാപനത്തിന്റെ ക്ഷണം സ്വീകരിച്ചതിന് ശേഷമോ പദ്ധതിയിലേക്ക് ക്ഷണിക്കാം.
അഡ്മിൻ API വഴി ക്ഷണിക്കുന്ന ഉപയോക്താക്കൾ /organization/invites എൻഡ്പോയിന്റ് നിർദേശിക്കുന്ന നിയമങ്ങൾ പാലിക്കും.
ഉപയോക്തൃ സമ്പർക്കമുഖം അല്ലെങ്കിൽ അഡ്മിൻ API വഴി ഒരു പദ്ധതിയിലേക്ക് ഉപയോക്താക്കളെ ക്ഷണിക്കുമ്പോൾ പിശക് നേരിട്ടാൽ, ക്ഷണം വീണ്ടും അയയ്ക്കുന്നതിന് മുമ്പ് ലക്ഷ്യപദ്ധതി നിലവിലുണ്ടെന്നും ശേഖരിച്ചിട്ടില്ലെന്നും ഉറപ്പാക്കുക.
ഒരു സ്ഥാപനത്തിനുള്ളിൽ സൃഷ്ടിക്കുന്ന പുതിയ പദ്ധതികളിൽ സ്ഥാപന ഉടമകളെ ഉടമകളായി സ്വയമേവ ചേർക്കും.
സ്ഥാപനങ്ങളിലും പദ്ധതികളിലുമുള്ള വ്യത്യസ്ത ഉപയോക്തൃ റോളുകൾ ഏതൊക്കെയാണ്, അവയ്ക്ക് എന്തെല്ലാം അനുമതികളുണ്ട്?
സ്ഥാപനങ്ങളിൽ ‘ഉടമ’, ‘വായനക്കാരൻ’ റോളുകളുള്ളപ്പോൾ, പദ്ധതികളിൽ ‘ഉടമ’, ‘അംഗം’ റോളുകളാണുള്ളത്. പദ്ധതി അംഗങ്ങൾ സ്ഥാപന വായനക്കാർക്ക് സമാനരാണ്. ഓരോ ഉപയോക്തൃ റോളിനുമുള്ള അനുമതികളുടെ കൂടുതൽ വിശദമായ വിവരണത്തിന് താഴെയുള്ള പട്ടിക കാണുക.
| റോൾ | വ്യാപ്തി | വിവരണം |
|---|---|---|
| ഉടമ | സ്ഥാപനം | എല്ലാ പദ്ധതികളും ഉപയോക്താക്കളും API കീകളും സൃഷ്ടിക്കാനും കാണാനും കഴിയും. പദ്ധതികൾ പേജ് ഉപയോഗിച്ച് സ്ഥാപനത്തിലെ എല്ലാ പദ്ധതികളും നിരീക്ഷിക്കാനാകും. സ്ഥാപനത്തിന്റെയും പദ്ധതികളുടെയും ചെലവ് പരിധികൾ നിശ്ചയിക്കാനാകും. സ്ഥാപനത്തിലെ മറ്റുള്ളവർക്ക് ഉപയോഗവിവരങ്ങൾ കാണാനുള്ള അനുമതി നൽകാനാകും. പദ്ധതികൾ ശേഖരിക്കാനാകും. |
| വായനക്കാരൻ | സ്ഥാപനം | സ്വന്തം പദ്ധതികളിൽ അനുമാനം നടത്താനും വിഭവങ്ങൾ ഉപയോഗിക്കാനും കീകൾ സൃഷ്ടിക്കാനും കഴിയും. പദ്ധതികളിലേക്ക് ചേർക്കാനാകും. പദ്ധതികൾ സൃഷ്ടിക്കാനോ ഉപയോക്താക്കളെ നിയന്ത്രിക്കാനോ കഴിയില്ല. |
| ഉടമ | പദ്ധതി | അംഗത്തിനുള്ള എല്ലാ കഴിവുകൾക്കും പുറമേ, മറ്റ് ഉപയോക്താക്കളെ പദ്ധതിയിലേക്ക് ചേർക്കാനും പദ്ധതിയുടെ പേര് മാറ്റാനും കഴിയും. പദ്ധതി ചെലവ് പരിധികൾ നിശ്ചയിക്കാനാകും. പദ്ധതി ശേഖരിക്കാനാകും. |
| അംഗം | പദ്ധതി | പദ്ധതിതലത്തിൽ അനുമാനം നടത്താനും വിഭവങ്ങൾ ഉപയോഗിക്കാനും കീകൾ സൃഷ്ടിക്കാനും കഴിയും. |
ഞാൻ സ്ഥാപനത്തിലെ ഉടമയല്ലെങ്കിൽ, എനിക്ക് എന്തൊക്കെ ലഭ്യമാകും?
സ്ഥാപനത്തിലെ ഉടമകളല്ലാത്ത ഉപയോക്താക്കൾക്ക് തങ്ങൾ അംഗങ്ങളായ പദ്ധതികൾ മാത്രമേ കാണാനാകൂ. പദ്ധതിതലത്തിലെ എല്ലാ പദ്ധതികളും അംഗങ്ങളും API കീകളും കാണാനും പദ്ധതികൾ പേജ് ലഭ്യമാക്കാനും സ്ഥാപന ഉടമയ്ക്ക് മാത്രമേ കഴിയൂ.
ഒരു പദ്ധതിയിലെ അംഗങ്ങൾക്കും സ്ഥാപന ഉടമകൾക്കും മാത്രമേ ആ പദ്ധതിയിൽ സൃഷ്ടിച്ച സൂക്ഷ്മമായി ക്രമീകരിച്ച മോഡലുകളും, സൃഷ്ടിച്ച സഹായികളിൽനിന്നുള്ള സംഭാഷണശൃംഖലകളും, ചേർത്ത ഫയലുകളും കാണാനാകൂ.
ഒരു പദ്ധതിയിലെ അംഗങ്ങൾക്ക് ആ പദ്ധതിയിലെ മറ്റ് അംഗങ്ങൾ ആരൊക്കെയാണെന്നും അവരുടെ റോളുകൾ എന്താണെന്നും (അതായത് ഉടമയോ അംഗമോ) കാണാം.
ഒരു ഉപയോക്താവിന്റെ പദ്ധതി റോൾ എങ്ങനെ പുതുക്കാം, അല്ലെങ്കിൽ ഉപയോക്താവിനെ പദ്ധതിയിൽനിന്ന് എങ്ങനെ നീക്കാം?
പദ്ധതി ഉടമയ്ക്ക് മാത്രമേ ഉപയോക്താവിന്റെ പദ്ധതി റോൾ പുതുക്കാനോ ഉപയോക്താവിനെ പദ്ധതിയിൽനിന്ന് നീക്കാനോ കഴിയൂ. കൂടുതൽ വിവരങ്ങൾക്ക് റോളുകളും അനുമതികളും കാണുക.
ഒരു പദ്ധതിയിലെ ഉപയോക്താവിനെ പുതുക്കാൻ, നിങ്ങളുടെ സ്ഥാപന ക്രമീകരണങ്ങളിലേക്ക് പോയി പദ്ധതി തിരഞ്ഞെടുത്ത് അംഗങ്ങൾ ക്ലിക്ക് ചെയ്യുക. ഓരോ അംഗത്തിന്റെയും റോൾ അംഗം അല്ലെങ്കിൽ ഉടമ ആയി നിശ്ചയിക്കാം. ഉപയോക്താവിനെ പദ്ധതിയിൽനിന്ന് നീക്കാൻ നീക്കുക എന്നും തിരഞ്ഞെടുക്കാം.
എന്താണ് സേവന അക്കൗണ്ട്, അത് സാധാരണ ഉപയോക്തൃ അക്കൗണ്ടിൽനിന്ന് എങ്ങനെ വ്യത്യാസപ്പെടുന്നു?
വ്യക്തിഗത ഉപയോക്തൃ അക്കൗണ്ടുകളിൽനിന്ന് വ്യത്യസ്തമായി, സിസ്റ്റം പ്രവേശനത്തിനായി രൂപകൽപ്പന ചെയ്ത സാങ്കൽപ്പിക ഉപയോക്താവായാണ് സേവന അക്കൗണ്ട് പ്രവർത്തിക്കുന്നത്. സ്ഥാപന ഉടമകൾക്കും പദ്ധതി ഉടമകൾക്കും മാത്രമേ സേവന അക്കൗണ്ടുകൾ സൃഷ്ടിക്കാനാകൂ.
സർവീസ് അക്കൗണ്ടുകൾ പ്രോജക്റ്റുകൾക്കു മാത്രമായി പരിമിതപ്പെടുത്തിയതാണ്.
ഒരു പദ്ധതിയിലേക്ക് അംഗത്തെ ചേർക്കുക
+ അംഗത്തെ ചേർക്കുക ബട്ടൺ ക്ലിക്ക് ചെയ്താൽ, നിങ്ങളുടെ സ്ഥാപനത്തിലെ വായനക്കാരൻ റോളുള്ള ഉപയോക്താക്കളുടെ പട്ടിക കാണാം. നിലവിൽ നിങ്ങളുടെ സ്ഥാപനത്തിലില്ലാത്ത ഉപയോക്താവിനെ ചേർക്കണമെങ്കിൽ, ആദ്യം അവരെ സ്ഥാപനത്തിലേക്ക് ചേർക്കണം (ഈ ഉപയോക്താക്കൾക്ക് കൂടുതൽ വിപുലമായ പ്രവേശനം നൽകാൻ താൽപ്പര്യമില്ലെങ്കിൽ 'സ്ഥിരസ്ഥിതി പദ്ധതിയിലേക്ക് ചേർക്കുക" എന്ന ചെക്ക്ബോക്സ് തിരഞ്ഞെടുക്കാതെ വിടാം). ഈ പട്ടികയിൽ സേവന അക്കൗണ്ടുകൾ ഉൾപ്പെടില്ല. ഈ ഘട്ടത്തിൽ അവരുടെ റോൾ ഉടമ അല്ലെങ്കിൽ അംഗം ആയി തിരഞ്ഞെടുക്കാം:
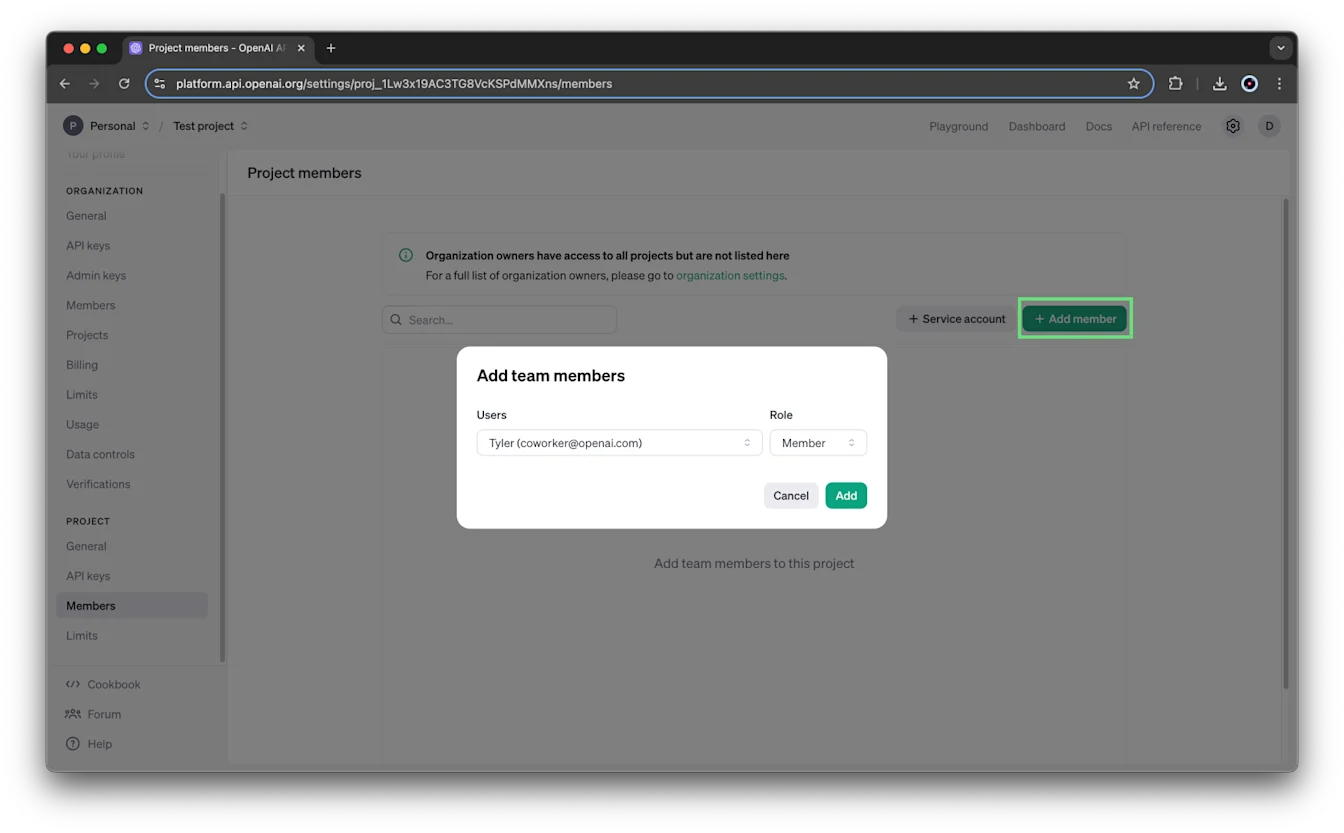
ഒരു സംഘാംഗത്തെ ചേർക്കുമ്പോൾ, അവർക്ക് അംഗം അല്ലെങ്കിൽ ഉടമ റോൾ നൽകണം. പദ്ധതി അംഗങ്ങൾക്ക് ഡാറ്റ വായിക്കുകയോ മാറ്റുകയോ ചെയ്യുന്ന API അഭ്യർത്ഥനകൾ നടത്താം. പദ്ധതി ഉടമകൾക്ക് പദ്ധതി ക്രമീകരണങ്ങളും ചെലവ് പരിധികളും മാറ്റാനും അംഗങ്ങളെ നിയന്ത്രിക്കാനും കഴിയും. കൂടുതൽ വിവരങ്ങൾക്ക് റോളുകളും അനുമതികളും കാണുക.
ഒരു പദ്ധതിക്കായി സേവന അക്കൗണ്ട് സൃഷ്ടിക്കുന്ന വിധം
ആദ്യം, നാവിഗേഷൻ പട്ടിയിലെ ഡ്രോപ്പ്ഡൗണിൽനിന്ന് സേവന അക്കൗണ്ട് സൃഷ്ടിക്കേണ്ട പദ്ധതി തിരഞ്ഞെടുത്ത് അതിലേക്ക് പോകുക:
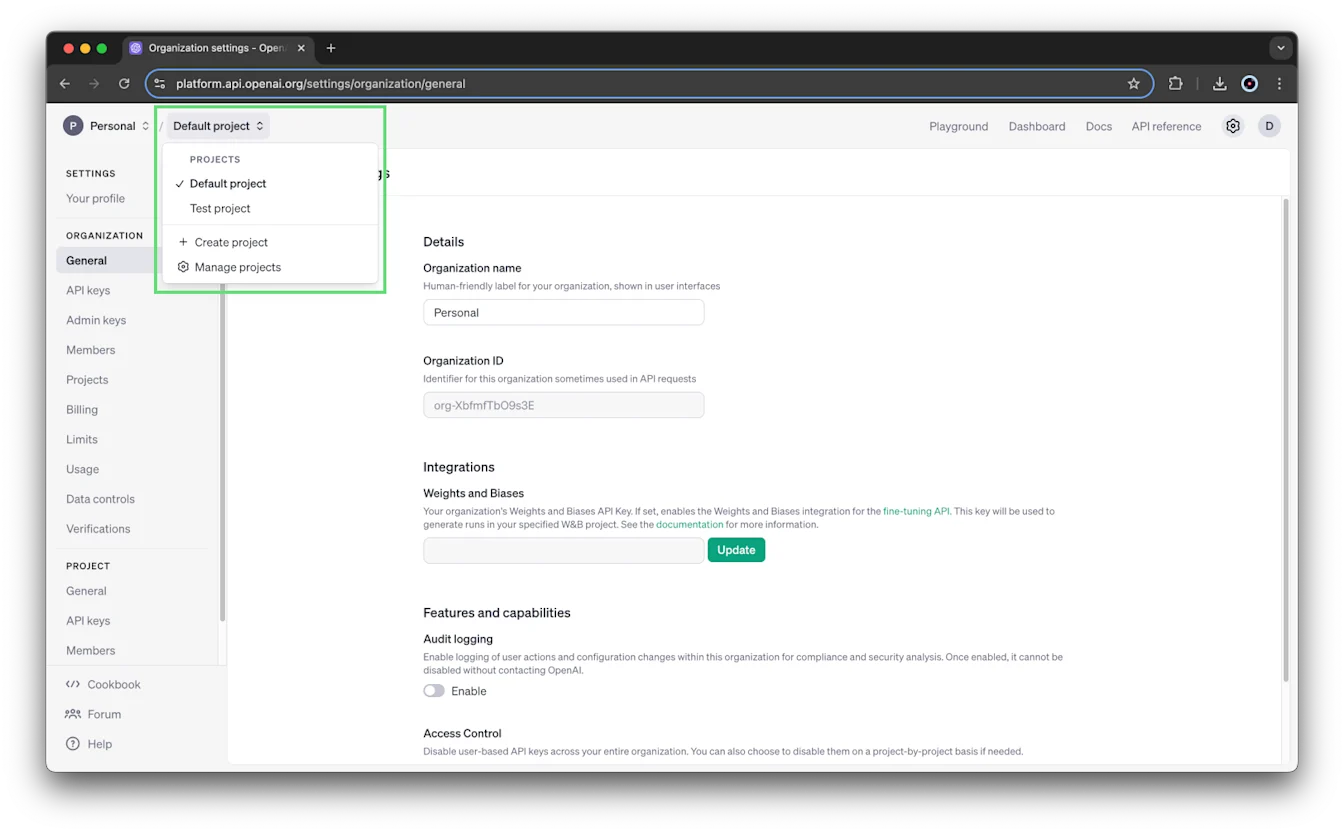
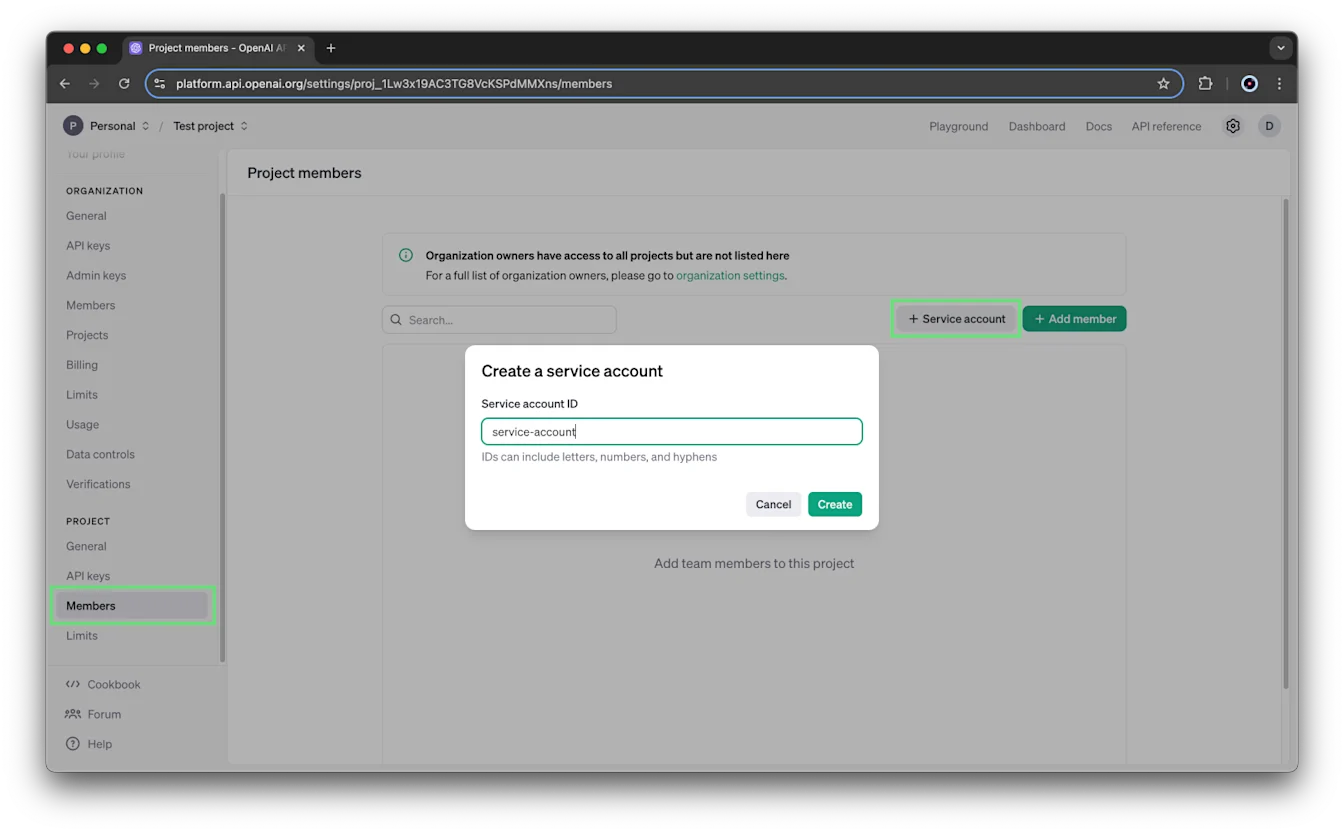
തുടർന്ന്, നിങ്ങളുടെ സ്ഥാപന ക്രമീകരണങ്ങളിലേക്ക് പോകുക -> പദ്ധതി -> അംഗങ്ങൾ -> + സേവന അക്കൗണ്ട് ക്ലിക്ക് ചെയ്യുക:
പ്രോജക്റ്റ് തലത്തിൽ സൃഷ്ടിക്കുന്ന സർവീസ് അക്കൗണ്ടുകൾ ആ പ്രോജക്റ്റിനോടു മാത്രമുള്ളതാണ്, അവ സൃഷ്ടിച്ച പ്രോജക്റ്റിന് പുറത്തായി ഉപയോഗിക്കാനാവില്ല.
സേവന അക്കൗണ്ടിന് പേരിടൽ
സേവന അക്കൗണ്ട് സ്ഥാപനതലത്തിലോ ഒരു പദ്ധതിക്ക് മാത്രമായോ സൃഷ്ടിച്ചാലും, എളുപ്പത്തിൽ തിരിച്ചറിയുന്നതിനായി അക്ഷരങ്ങളും അക്കങ്ങളും ഹൈഫനുകളും അടങ്ങിയ സവിശേഷ സേവന അക്കൗണ്ട് ഐഡി നൽകാം.
സേവന അക്കൗണ്ടിന്റെ API കീ സംരക്ഷിക്കുക
സൃഷ്ടിക്കുക ബട്ടൺ തിരഞ്ഞെടുത്താലുടൻ സേവന അക്കൗണ്ടിനായി ഒരു API കീ സൃഷ്ടിക്കുകയും രഹസ്യ കീ പ്രദർശിപ്പിക്കുകയും ചെയ്യും. ഈ രഹസ്യ കീ സുരക്ഷിതമായ ഒരിടത്ത് സൂക്ഷിക്കുക. സുരക്ഷാ കാരണങ്ങളാൽ നിങ്ങളുടെ OpenAI അക്കൗണ്ടിലൂടെ ഇത് വീണ്ടും കാണാനാകില്ല. ഈ രഹസ്യ കീ നഷ്ടപ്പെട്ടാൽ പുതിയത് സൃഷ്ടിക്കേണ്ടിവരും.
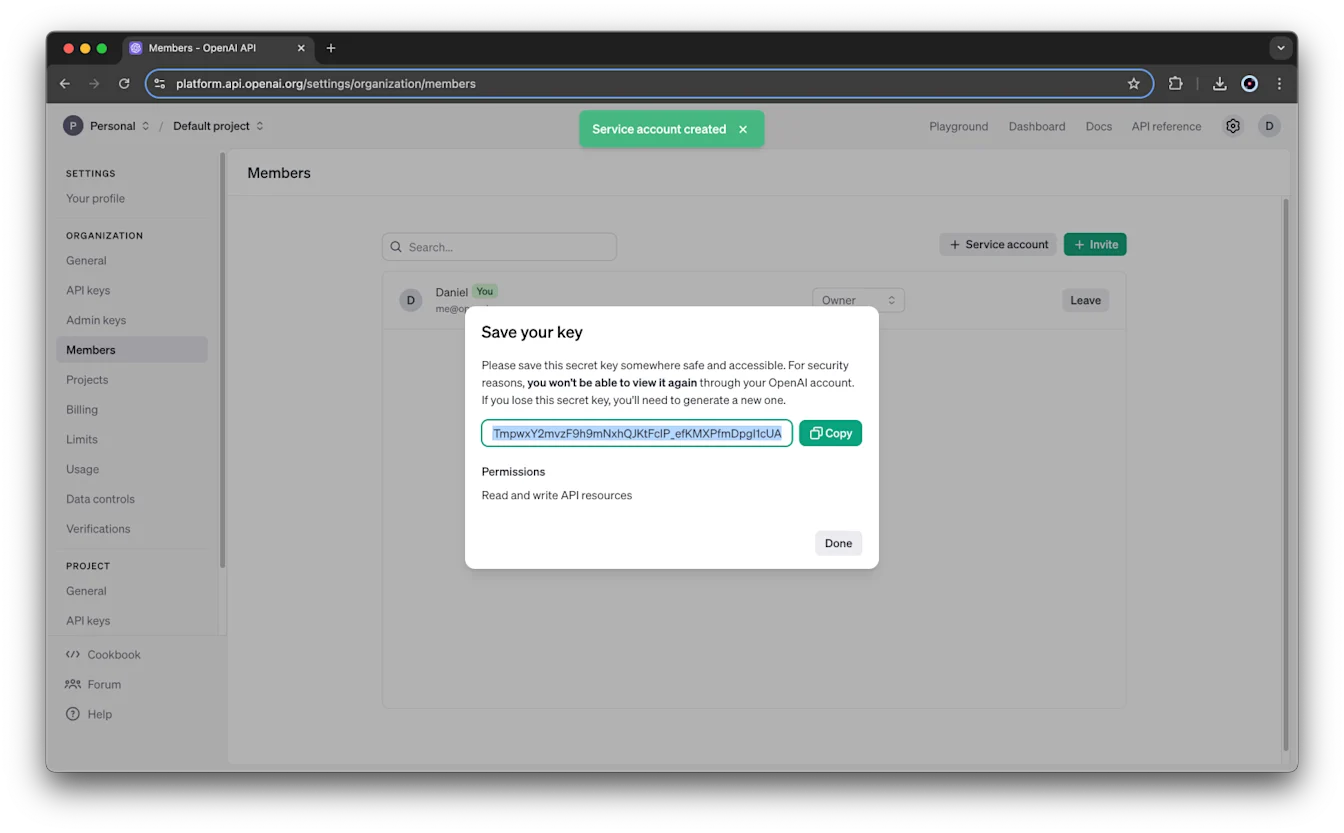
പദ്ധതിയുടെ എല്ലാ API വിഭവങ്ങളും വായിക്കാനും എഴുതാനുമുള്ള അനുമതികളാണ് സേവന അക്കൗണ്ടിന്റെ API കീയ്ക്ക് സ്ഥിരസ്ഥിതിയായി നൽകുന്നത്. നിങ്ങളുടെ പദ്ധതിയുടെ API കീ ക്രമീകരണങ്ങളിൽ ഈ അനുമതികൾ പുതുക്കാം.
പദ്ധതിയുടെ അംഗക്രമീകരണ പേജിൽ പദ്ധതി അംഗങ്ങൾക്കൊപ്പം സേവന അക്കൗണ്ടുകളും പട്ടികപ്പെടുത്തും. പദ്ധതിയുടെ അംഗക്രമീകരണ പേജിൽ ഒരു സേവന അക്കൗണ്ടിന്റെ പ്രവേശനം പുതുക്കുന്നതിനെയോ നീക്കുന്നതിനെയോ കുറിച്ച് കൂടുതലറിയാൻ ഇവിടെ കാണുക.
പ്രോജക്റ്റുകളിലും ഓർഗനൈസേഷനുകളിലുമുള്ള എല്ലാ സർവീസ് അക്കൗണ്ടുകളും നിങ്ങളുടെ മനുഷ്യ ഉപയോക്താക്കളോടൊപ്പം ഓർഗനൈസേഷൻ തലത്തിലുള്ള അംഗങ്ങളുടെ പേജിൽ പ്രദർശിപ്പിക്കും.
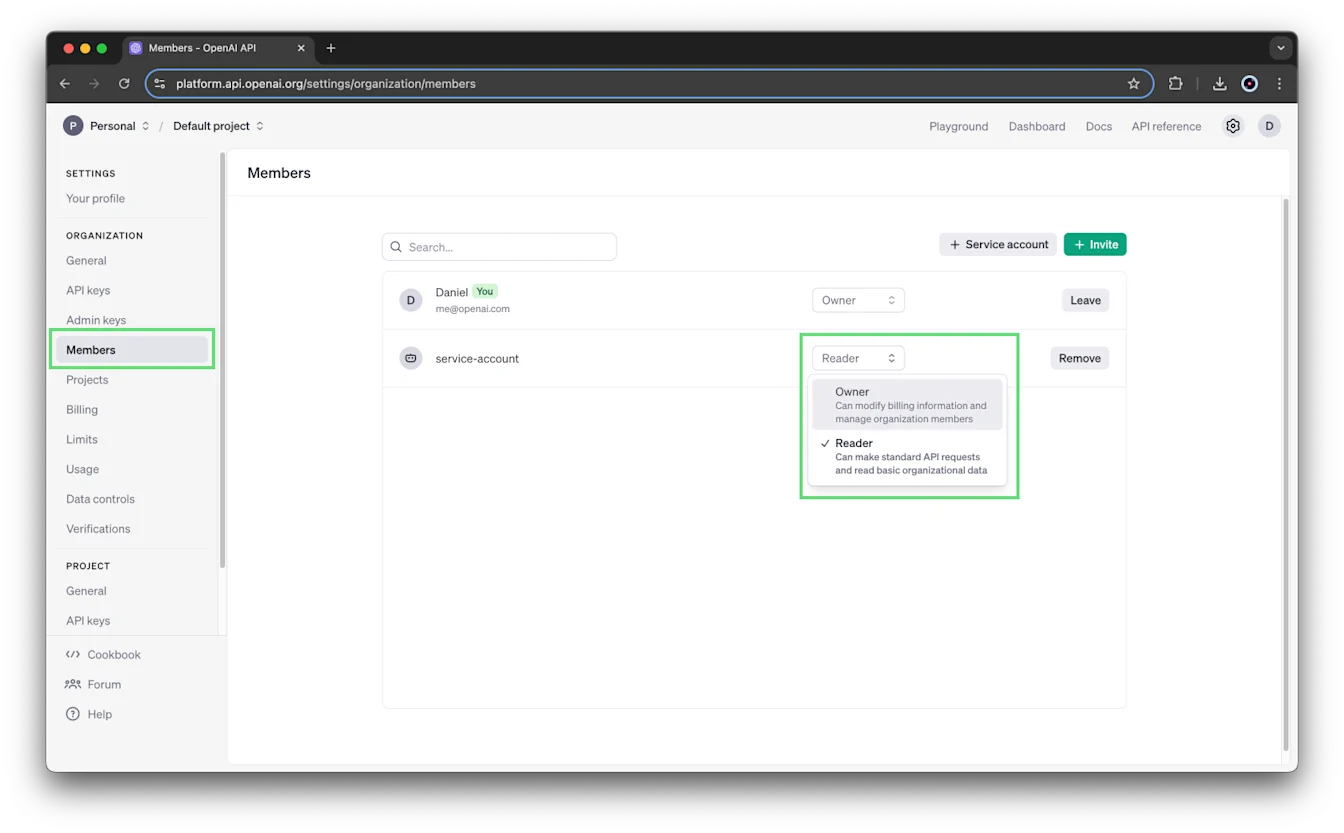
സർവീസ് അക്കൗണ്ടുകൾ സാധാരണ അക്കൗണ്ടുകൾ പോലെ മാനേജ് ചെയ്യപ്പെടുന്നു. ഓർഗനൈസേഷൻ -> അംഗങ്ങൾ മെനുവിൽ നിന്ന്, നിങ്ങൾക്ക് ഒരു സർവീസ് അക്കൗണ്ട് നീക്കംചെയ്യാനോ റോൾ അപ്ഡേറ്റ് ചെയ്യാനോ കഴിയും:
എന്റെ സ്ഥാപനത്തിന്റെ പദ്ധതികളിലെ API കീകൾ എങ്ങനെ നിയന്ത്രിക്കാം?
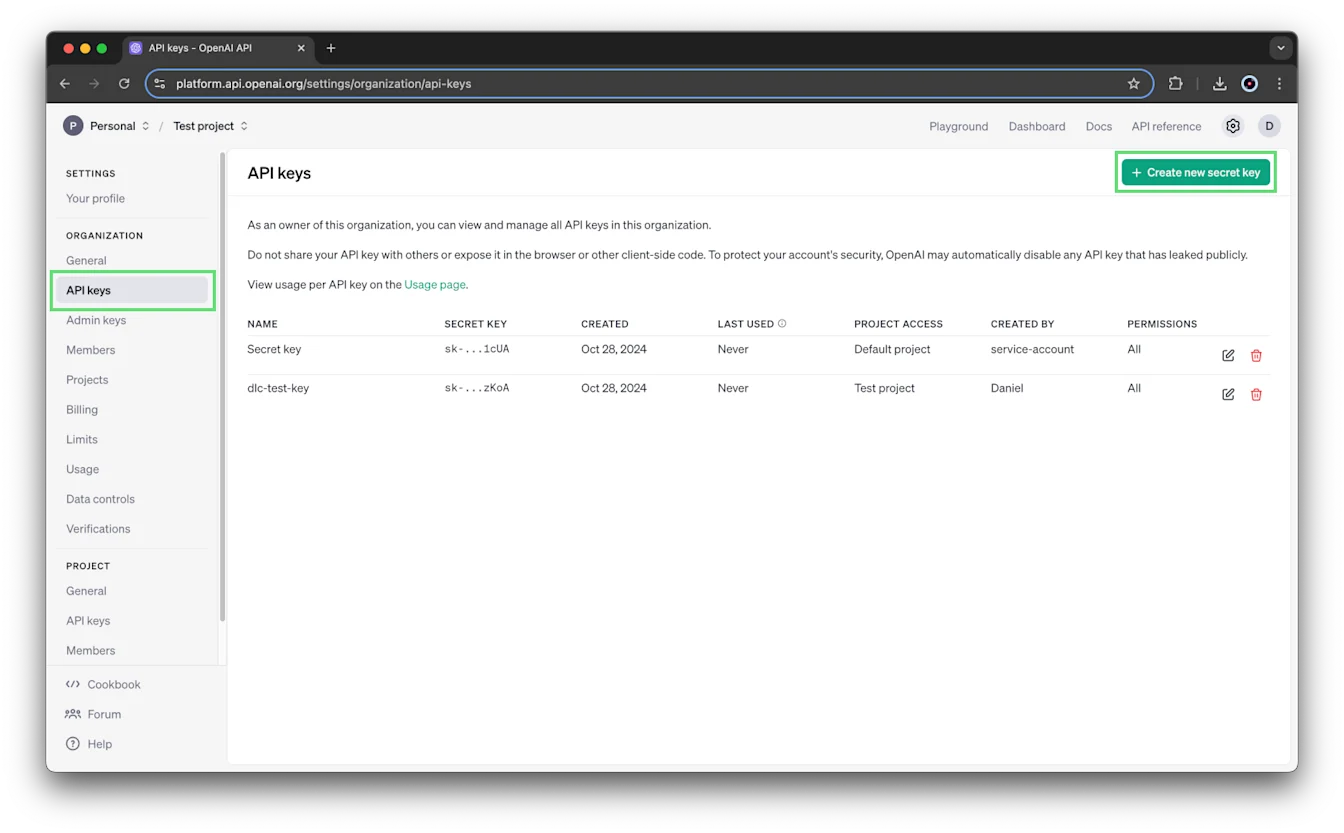
ഓരോ പദ്ധതിയുടെയും ക്രമീകരണ പേജിൽ അതിനുള്ള API കീകൾ സൃഷ്ടിക്കാനും നിയന്ത്രിക്കാനും കഴിയും. നിങ്ങളുടെ സ്ഥാപന ക്രമീകരണങ്ങളിൽ പദ്ധതി തിരഞ്ഞെടുത്ത് API കീകൾ ക്ലിക്ക് ചെയ്യുക.
പുതിയ രഹസ്യ കീ സൃഷ്ടിക്കാൻ + പുതിയ രഹസ്യ കീ സൃഷ്ടിക്കുക തിരഞ്ഞെടുക്കുക. രഹസ്യ കീയുടെ അനുമതികൾ മാറ്റാൻ അതിനടുത്തുള്ള തിരുത്തൽ ചിഹ്നവും തിരഞ്ഞെടുക്കാം.
പുതിയ രഹസ്യ കീ സൃഷ്ടിക്കുമ്പോഴോ നിലവിലുള്ള കീ തിരുത്തുമ്പോഴോ ഓരോ API കീയ്ക്കുമുള്ള അനുമതികൾ നിശ്ചയിക്കാം.
മൂന്ന് അനുമതിതലങ്ങൾ ലഭ്യമാണ്: എല്ലാം, നിയന്ത്രിതം, വായന മാത്രം.
എല്ലാം — രഹസ്യ കീയ്ക്ക് പൂർണ അനുമതികൾ നൽകുന്നു. ഇതാണ് സ്ഥിരസ്ഥിതി ക്രമീകരണം.
നിയന്ത്രിതം — ഓരോ എൻഡ്പോയിന്റിനും അനുമതിയില്ല, വായന, എഴുത്ത് എന്നീ അനുമതികൾ നിശ്ചയിക്കാൻ ഉപയോക്താവിനെ അനുവദിക്കുന്നു.
ഉദാഹരണത്തിന്, /v1/assistants എൻഡ്പോയിന്റിൽ വായിക്കാനോ എഴുതാനോ പ്രത്യേകമായി അനുമതിയില്ലാത്ത ഒരു API കീ സൃഷ്ടിക്കാം:
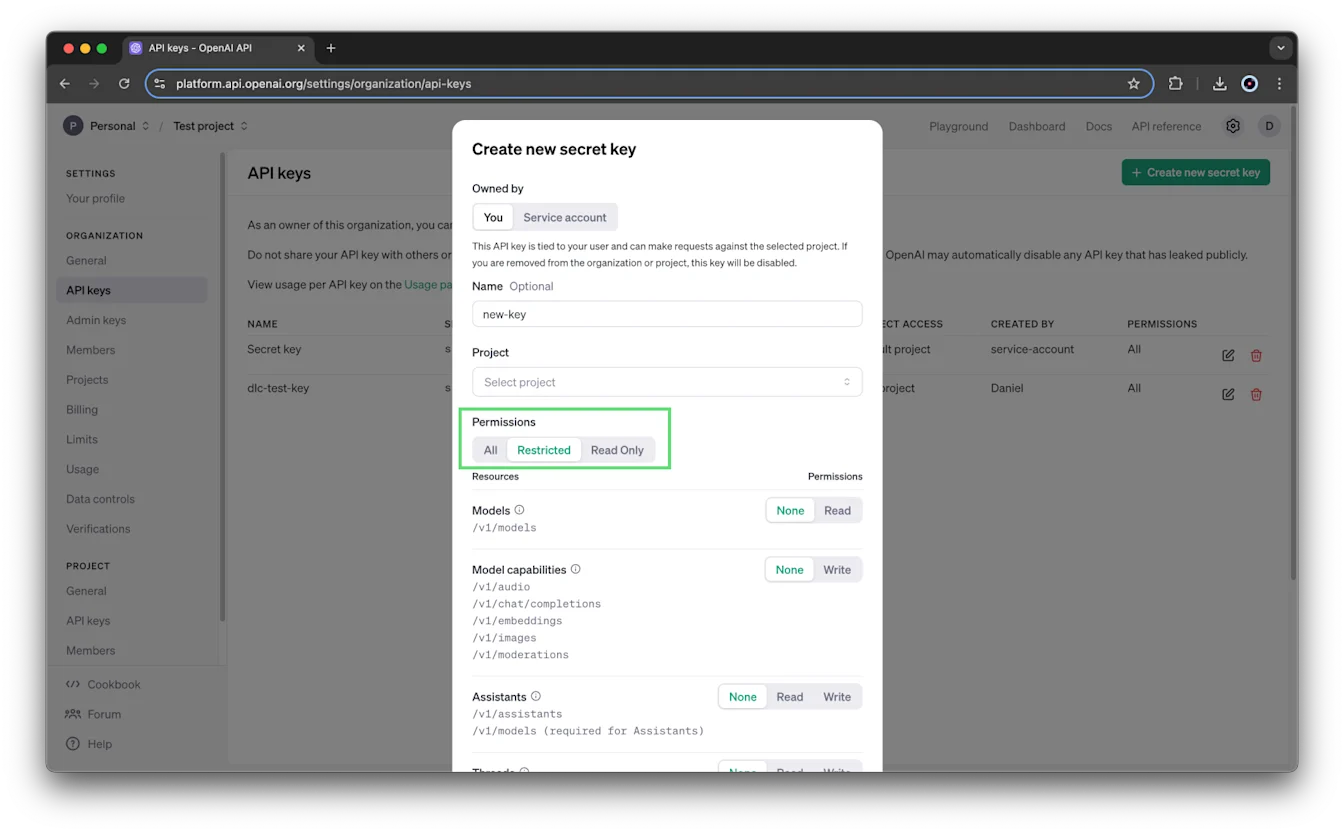
വായന മാത്രം — എല്ലാ എൻഡ്പോയിന്റുകൾക്കും വായനാനുമതി നൽകുന്നു.
ഒന്നിലധികം പദ്ധതികളിലോ സ്ഥാപനങ്ങളിലോ ഉൾപ്പെടുന്ന ഉപയോക്താക്കളുടെ പ്രവേശനം എങ്ങനെയാണ് നിയന്ത്രിക്കുന്നത്?
ഉപയോക്താക്കൾക്ക് ആവശ്യമായത്ര പദ്ധതികളിൽ അംഗങ്ങളാകാം. ഒരു പദ്ധതിക്കുള്ളിൽ, ആ പദ്ധതിയിലേക്കും അതിന്റെ വിഭവങ്ങളിലേക്കുമുള്ള പ്രവേശനത്തിന് മാത്രമായി പരിമിതപ്പെടുത്തിയ വ്യക്തിഗത API കീ ഉപയോക്താക്കൾക്ക് സൃഷ്ടിക്കാം.
എന്റെ സ്ഥാപനത്തിന്റെ പദ്ധതികൾക്കുള്ള നിരക്ക് പരിധികൾ എങ്ങനെ നിശ്ചയിക്കുകയും നിയന്ത്രിക്കുകയും ചെയ്യാം?
സ്ഥാപന ഉടമയ്ക്ക് മാത്രമേ പദ്ധതിതല നിരക്ക് പരിധികൾ നിശ്ചയിക്കാനും നിയന്ത്രിക്കാനും കഴിയൂ. കൂടുതൽ വിവരങ്ങൾക്ക് റോളുകളും അനുമതികളും കാണുക.
നിങ്ങളുടെ സ്ഥാപന ക്രമീകരണങ്ങളിൽ പുതുക്കേണ്ട പദ്ധതി ക്ലിക്ക് ചെയ്ത് നാവിഗേഷൻ പട്ടികയിലെ പദ്ധതി വിഭാഗത്തിൽ പരിധികൾ തിരഞ്ഞെടുക്കുക. ഈ പേജിൽ നിങ്ങളുടെ മോഡൽ ഉപയോഗം പുതുക്കാം.
പദ്ധതിക്ക് ഏതൊക്കെ മോഡലുകൾ ഉപയോഗിക്കാമെന്ന് മോഡൽ ഉപയോഗം വഴി ക്രമീകരിക്കാം; ആവശ്യാനുസരണം ഓരോ മോഡലിനും നിരക്ക് പരിധികൾ നിശ്ചയിക്കാം.
എന്റെ സ്ഥാപനത്തിന്റെ പദ്ധതികൾക്കുള്ള ചെലവ് പരിധികൾ എങ്ങനെ നിശ്ചയിക്കുകയും നിയന്ത്രിക്കുകയും ചെയ്യാം?
സ്ഥാപന ഉടമകൾക്കും പദ്ധതി ഉടമകൾക്കും മാത്രമേ പദ്ധതി ചെലവ് പരിധികൾ നിശ്ചയിക്കാനും നിയന്ത്രിക്കാനും കഴിയൂ. കൂടുതൽ വിവരങ്ങൾക്ക് റോളുകളും അനുമതികളും കാണുക. സ്ഥാപനതല പരിധികൾ മാറ്റാൻ, നിങ്ങളുടെ സ്ഥാപന ക്രമീകരണങ്ങളിൽ പരിധികൾ, ക്ലിക്ക് ചെയ്ത് ഉപയോഗപരിധികൾ വരെ താഴേക്ക് നീങ്ങുക.
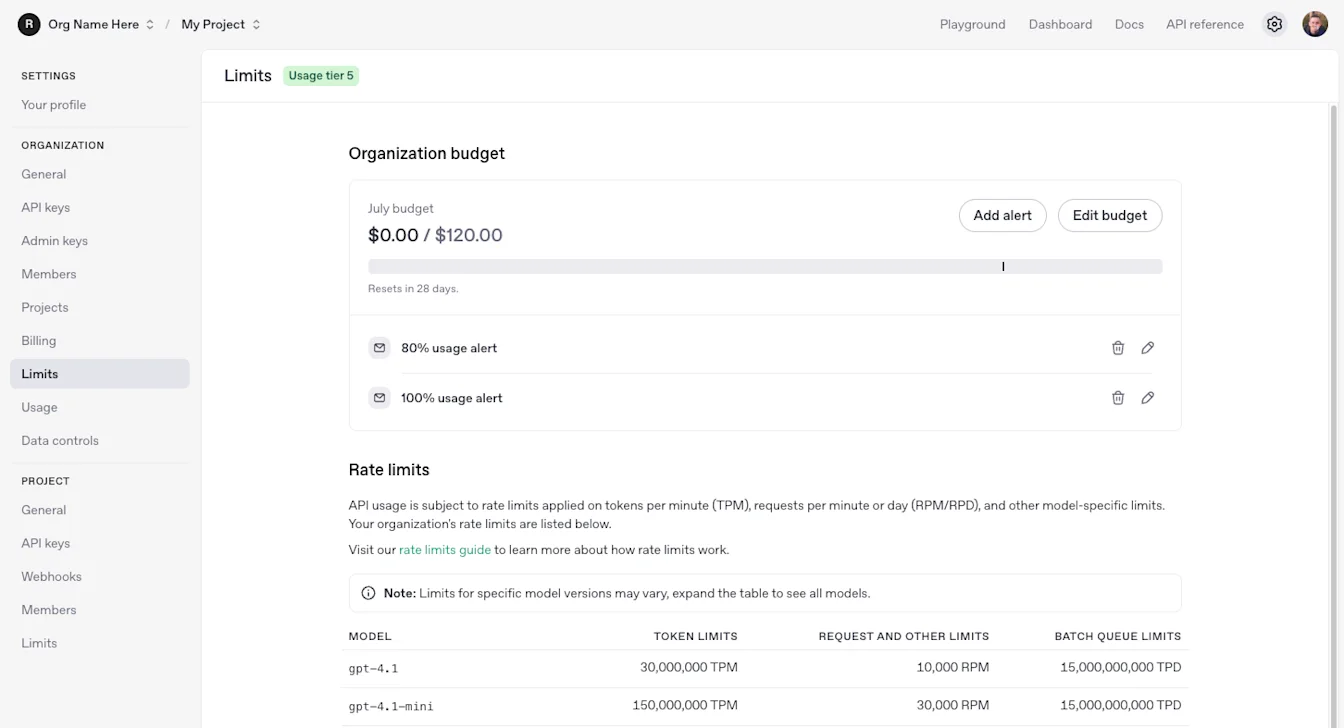
പദ്ധതി പരിധികൾ നിശ്ചയിക്കാൻ, നിങ്ങളുടെ സ്ഥാപന ക്രമീകരണങ്ങളിൽ പുതുക്കേണ്ട പദ്ധതി ക്ലിക്ക് ചെയ്ത് പരിധികൾ തിരഞ്ഞെടുക്കുക. നിങ്ങളുടെ പ്രതിമാസ ചെലവ് പരിധി, അറിയിപ്പ് പരിധി, മോഡൽ ഉപയോഗം എന്നിവ പുതുക്കാം.
പ്രതിമാസ ചെലവ് പരിധി നിശ്ചയിക്കുന്നത് പദ്ധതിക്കായി ലംഘിക്കാവുന്ന ചെലവ് പരിധികൾ സ്ഥാപിക്കാൻ സഹായിക്കുന്നു. ഒരു കലണ്ടർ മാസത്തിനുള്ളിൽ (UTC) ഉപയോഗം ഈ പരിധി കടന്നാലും API അഭ്യർത്ഥനകൾ തടസ്സമില്ലാതെ പ്രോസസ്സ് ചെയ്യുന്നത് തുടരും. ചെലവ് പരിധി മുന്നറിയിപ്പുകളിലൂടെ ഉപയോഗം നിരീക്ഷിക്കാൻ സഹായിക്കുന്നതാണ് ഈ സവിശേഷത; ഇത് ചെലവിന് കർശനമായ പരമാവധി ഏർപ്പെടുത്തുന്നില്ല. ഒരു പദ്ധതി ചെലവ് പരിധി സൃഷ്ടിക്കുമ്പോൾ, സ്ഥിരസ്ഥിതിയായി 100% പരിധിയിൽ ഒരു മുന്നറിയിപ്പ് സൃഷ്ടിക്കും. മുന്നറിയിപ്പ് ചേർക്കുക ക്ലിക്ക് ചെയ്ത് വ്യത്യസ്ത പരിധികളിൽ കൂടുതൽ മുന്നറിയിപ്പുകൾ നിശ്ചയിക്കാം.
സ്ഥാപന ഉടമകൾക്കും പദ്ധതി ഉടമകൾക്കും ഈ സന്ദേശങ്ങൾ എല്ലായ്പ്പോഴും ലഭിക്കും; ഇത് ഇഷ്ടാനുസൃതമാക്കാനാകില്ല.
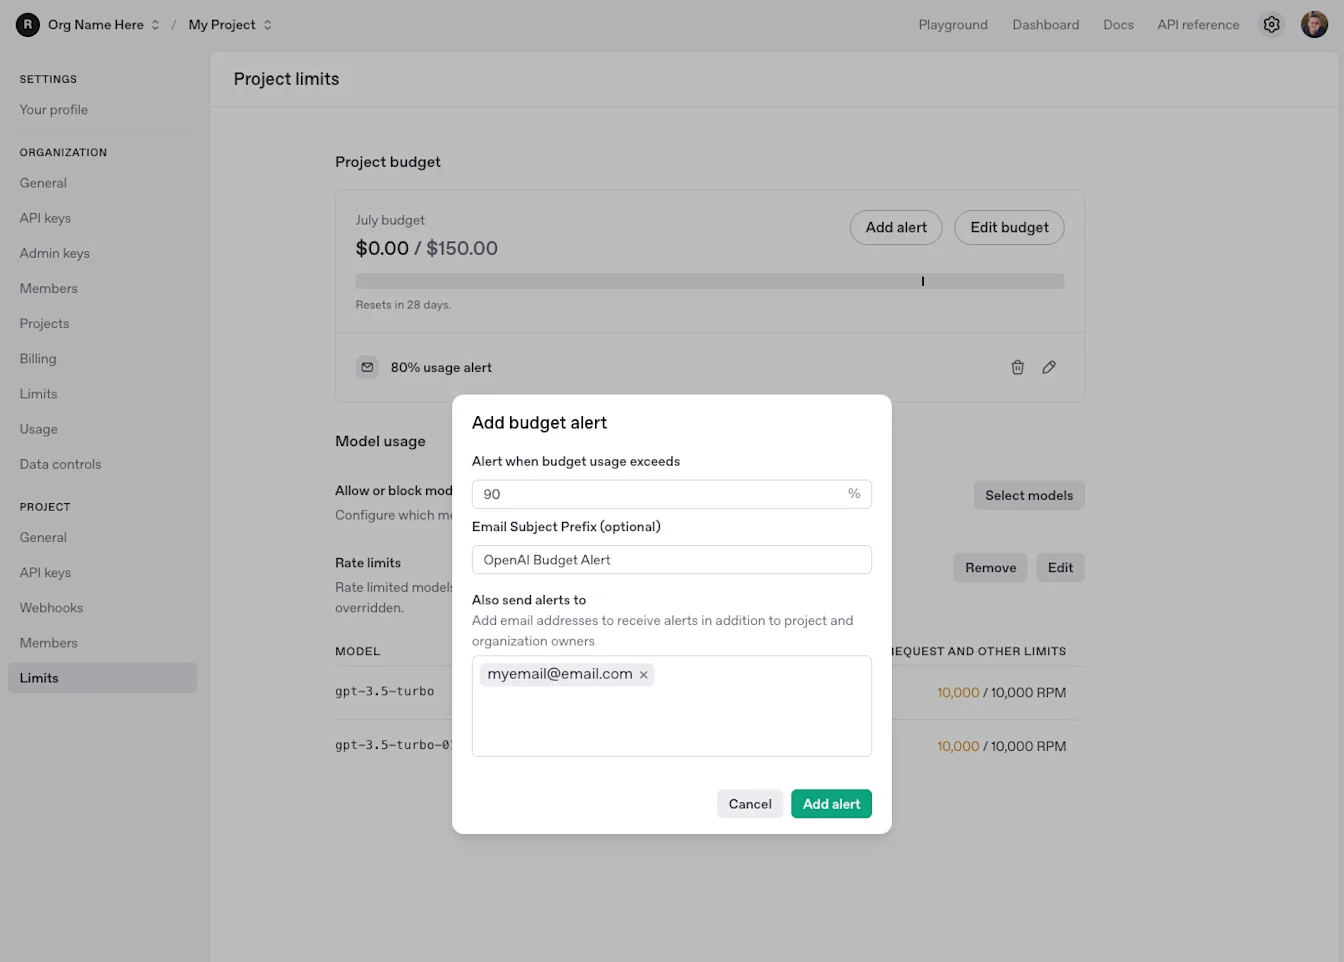
എന്റെ സ്ഥാപനത്തിനോ പദ്ധതിക്കോ ചെലവ് പരിധികൾ എങ്ങനെ നിശ്ചയിക്കാം?
സ്ഥാപനതലത്തിലും പദ്ധതിതലത്തിലും പ്രതിമാസ API ചെലവ് പരിധികൾ ഇപ്പോൾ OpenAI പിന്തുണയ്ക്കുന്നു. ചെലവ് പരിധി ഉപയോഗിച്ച് ചെലവ് തടയാതെ നിരീക്ഷിക്കാം. അല്ലെങ്കിൽ ചെലവ് പരിധിയിലെത്തിയ ശേഷം API അഭ്യർത്ഥനകൾ പരാജയപ്പെടുന്ന കർശന പരിധിയായി അത് നടപ്പാക്കാം. ഏറ്റവും പുതിയ ക്രമീകരണ ഘട്ടങ്ങൾക്കും പ്രവർത്തനരീതിക്കും വികസക പ്രമാണത്തിലെ ചെലവ് പരിധികൾ കാണുക.
ഒരു പദ്ധതി എങ്ങനെ ഇല്ലാതാക്കാം അല്ലെങ്കിൽ ശേഖരിക്കാം?
പുതിയ പദ്ധതിപ്പട്ടിക പേജിലൂടെയോ ഓരോ പദ്ധതിയുടെയും ക്രമീകരണങ്ങളിലൂടെയോ പദ്ധതികൾ ശേഖരിക്കാം. ഒരു പദ്ധതി ശേഖരിച്ചുകഴിഞ്ഞാൽ അത് പുനഃസ്ഥാപിക്കാനാകില്ല. ശേഖരിക്കൽ തുടരുമ്പോൾ, മുന്നോട്ട് പോകാൻ പദ്ധതിയുടെ പേര് നൽകാൻ നിങ്ങളോട് ആവശ്യപ്പെടും.
അതേ പദ്ധതിപ്പട്ടിക പേജിലെ “ശേഖരിച്ചത്” ടാബിലൂടെ ശേഖരിച്ച എല്ലാ പദ്ധതികളുടെയും പട്ടിക കാണാം.
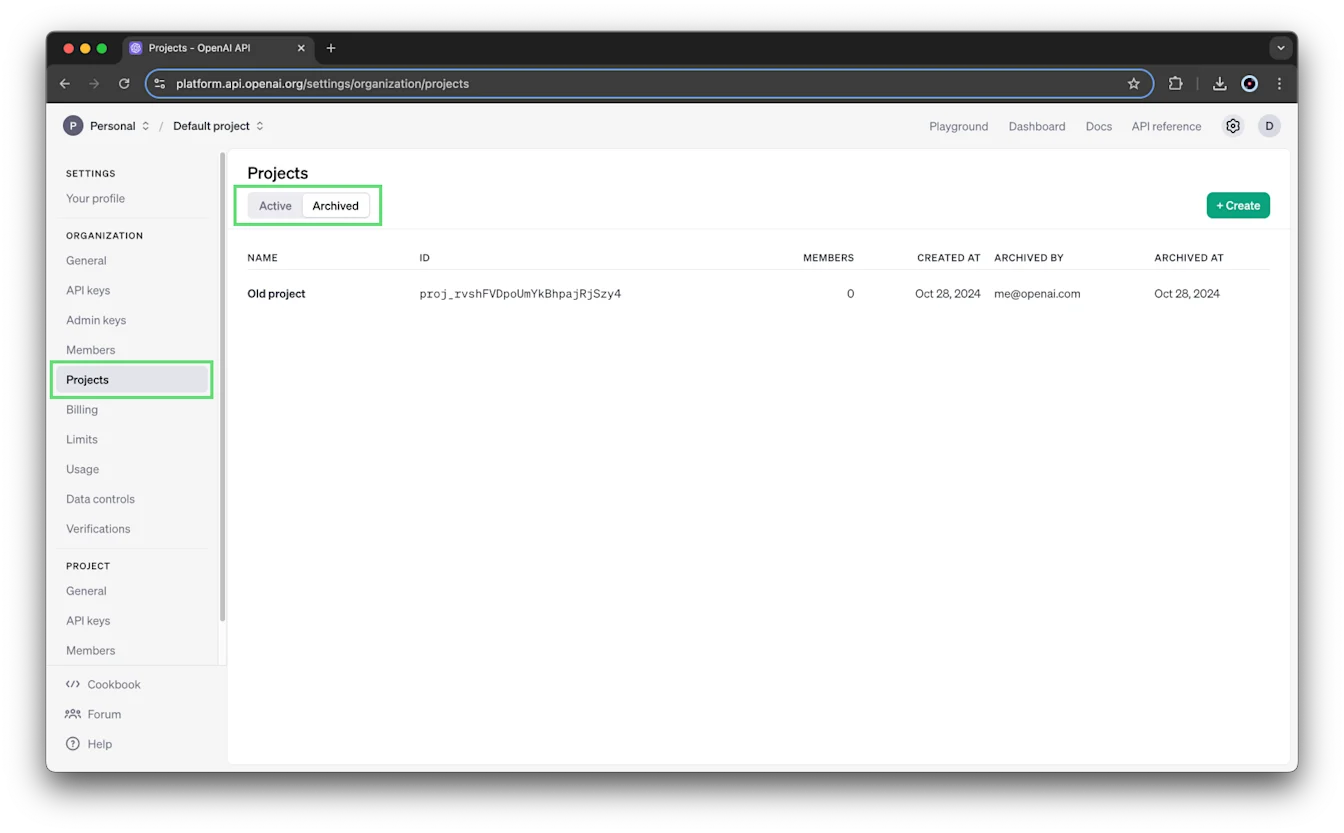
പദ്ധതികൾ ഇല്ലാതാക്കാനാകില്ല. ഉപയോഗത്തിന്റെയും ബില്ലിങ് നിരീക്ഷണത്തിന്റെയും തുടർച്ച ഉറപ്പാക്കാൻ എല്ലാ പദ്ധതികളുടെയും ചരിത്രം ഞങ്ങൾ സൂക്ഷിക്കുന്നു.
എന്റെ സ്ഥാപനത്തിൽ ഉൾപ്പെടുത്താവുന്ന പദ്ധതികളുടെ എണ്ണത്തിന് പരിധിയുണ്ടോ?
സ്ഥിരസ്ഥിതിയായി സ്ഥാപനങ്ങൾക്ക് 2,000 പദ്ധതികൾ വരെ സൃഷ്ടിക്കാം.
പദ്ധതികൾക്കിടയിൽ വിഭവങ്ങൾ പങ്കിടാനാകുമോ?
പദ്ധതി വിഭവങ്ങൾ (ഫയലുകൾ, സഹായികൾ, സംഭരണം, സംഭാഷണശൃംഖലകൾ എന്നിവ) ആ പദ്ധതിക്ക് മാത്രമായി പരിമിതപ്പെടുത്തിയതിനാൽ, പദ്ധതിക്ക് പുറത്തുള്ള അഡ്മിൻ അല്ലാത്ത അംഗങ്ങൾക്ക് അവ ലഭ്യമാകില്ല. കൂടാതെ, പദ്ധതികൾക്കിടയിൽ വിഭവങ്ങൾ മാറ്റാനാകില്ല.
ഒരേയൊരു ഒഴിവ് “Default project” ലെ ഫൈൻ-ട്യൂണുകൾ മറ്റ് പ്രോജക്റ്റുകളിൽ നിന്ന് ആക്സസ് ചെയ്യാൻ കഴിയുന്നതാണ്.
ഓരോ പദ്ധതിക്കുമുള്ള ഫയൽ സംഭരണ പരിധി എത്രയാണ്?
നിലവിൽ ഓരോ പദ്ധതിക്കും 100 GB ഫയൽ സംഭരണ പരിധി OpenAI പിന്തുണയ്ക്കുന്നു.
ഈ പരിധി ലംഘിച്ചാൽ, ഇനിപ്പറയുന്ന പിശക് കാണും:
നിങ്ങൾ നിങ്ങളുടെ ഫയൽ സ്റ്റോറേജ് ക്വോട്ട കഴിഞ്ഞു. സംഘടനകൾക്ക് 100 GB ഫയലുകൾ വരെ മാത്രമാണ് അനുവദിച്ചിരിക്കുന്നത്. ദയവായി ഫയൽ വലുപ്പം കുറയ്ക്കുക അല്ലെങ്കിൽ പിന്തുണയെ ബന്ധപ്പെടുക.നിങ്ങളുടെ അക്കൗണ്ടിൽ സംഭരിച്ചിരിക്കുന്ന ഉപയോഗിക്കാത്ത ഫയലുകൾ ഇല്ലാതാക്കാൻ ഞങ്ങൾ ശുപാർശ ചെയ്യുന്നു. റഫറൻസിനായി, API ഉപയോഗിച്ച് നിങ്ങൾക്ക് ഫയലുകൾ കാണാനും പട്ടികപ്പെടുത്താനും കഴിയും.
ഞാൻ പദ്ധതി ഉടമയാണ്; എന്നിട്ടും എന്റെ പദ്ധതിയുടെ ഉപയോഗ ഡാഷ്ബോർഡ് കാണാനാകാത്തത് എന്തുകൊണ്ട്?
ഒരു പദ്ധതിയുടെ ഉപയോഗ ഡാഷ്ബോർഡ് കാണാനാകുമോ എന്നത് ആ പദ്ധതിയിലെ ഉപയോക്താവിന്റെ റോളുമായി ബന്ധപ്പെട്ടതല്ല. പകരം, സ്ഥാപനത്തിലെ നിങ്ങളുടെ റോളും https://platform.openai.com/settings/organization/data-controls/visibility എന്നതിലെ ക്രമീകരണങ്ങളും ചേർന്നാണ് അത് നിർണയിക്കുന്നത്.
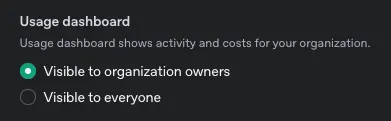
ഉപയോഗ ഡാഷ്ബോർഡ് കാണാനാകുന്നില്ലെങ്കിൽ, ഈ ക്രമീകരണം “സ്ഥാപന ഉടമകൾക്ക് ദൃശ്യം” എന്നാക്കിയിരിക്കാനാണ് സാധ്യത.